
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 praneethnaidu1910-cmd/cve-2023-23397-purple-team
Фиолетовая команда: проект эксплуатации утечки NTLM в Outlook через CVE-2023-23397 с доставкой фишинга, а также детектирования Sigma/Wazuh,…
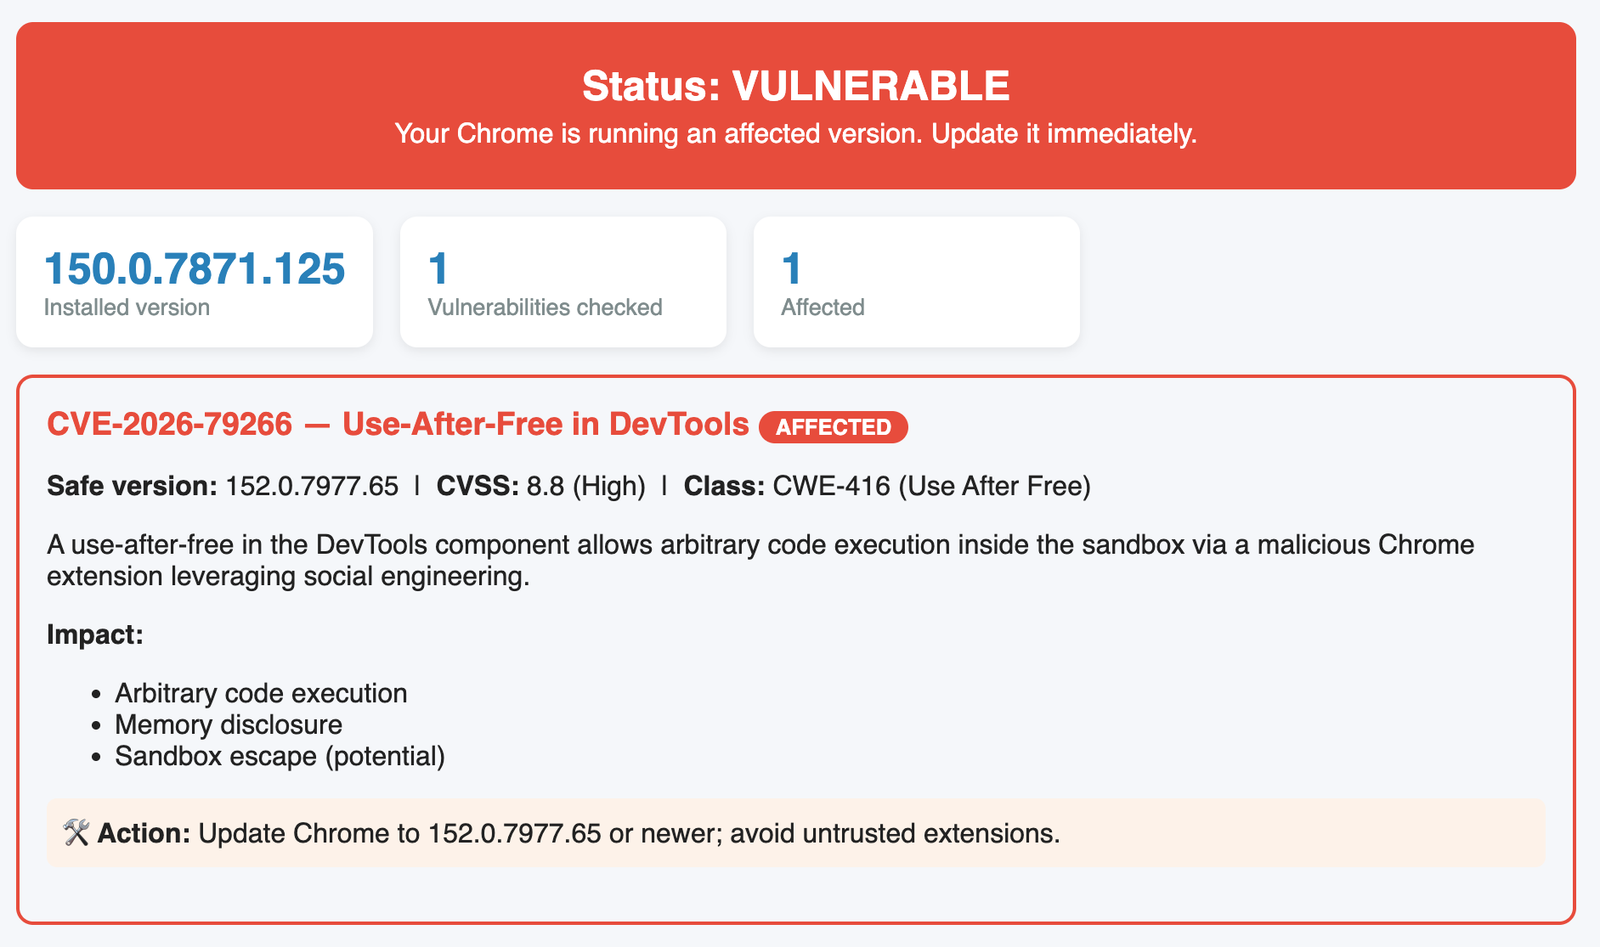 virologi-info/chrome-vuln-scanner
Проверка на CVE-2026-79266. Use-after-free в компоненте DevTools позволяет выполнить произвольный код внутри песочницы через вредоносное расширение…
 t3bik/cve-2026-75898
Доказательство концепции для CVE-2026-75898, SSRF-уязвимости в компоненте Invoke системы RAGFlow. Демонстрирует уязвимость на немодифицированном…
 m4rgs/cve-2025-5947_exploit
Мини-эксплойт для плагина Service Finder -Bookings для WP
 zzzm0919/cve-2026-44648
Доказательство концепции эксплойта и рекомендации для CVE-2026-44648, демонстрирующие уязвимость и предоставляющие технические детали для оценки.
 zenzue/cve-2026-31431-checker-mitigator
Обнаруживает и устраняет CVE-2026-31431 — уязвимость локального повышения привилегий в ядре Linux, с возможностью выполнения PoC для изолированного…
 xn0kkx/cve-2026-31431_copyfail_linuxkernel_lpe
Образовательная переработка PoC для Copy Fail (CVE-2026-31431) — повышение привилегий в Linux kernel через algif_aead in-place crypto + запись в…
 vasyapokemon/cve-2026-31431
Набор инструментов для исследования и обнаружения LPE-уязвимости CVE-2026-31431 в ядре Linux, включающий анализ эксплойтов, правила YARA, обнаружение…
 tfawnies/cve-2026-31431
Эксплойт proof-of-concept для CVE-2026-31431, уязвимости ядра Linux, затрагивающей несколько дистрибутивов, с протестированными версиями и…
 szybnev/cve-2026-7482
Воспроизводит чтение за пределами выделенной памяти (heap out-of-bounds read) CVE-2026-7482 при загрузке и квантовании GGUF в Ollama, с…
 sudoytang/copyfail-arm64
Анализ и воспроизведение Copy Fail (CVE-2026-31431) на ARM64
 stvm8/cve-2026-2005_lab
Самодостаточная Docker-лаборатория для отработки эксплуатации CVE-2026-2005 — переполнения буфера в куче в расширении pgcrypto PostgreSQL,…
 sercanokur/cve-2026-41940-cpanel-whm-verification-tool
Python-скрипт для проверки CVE-2026-41940, обхода аутентификации в cPanel & WHM, обеспечивающий авторизованную защитную валидацию и рекомендации по…
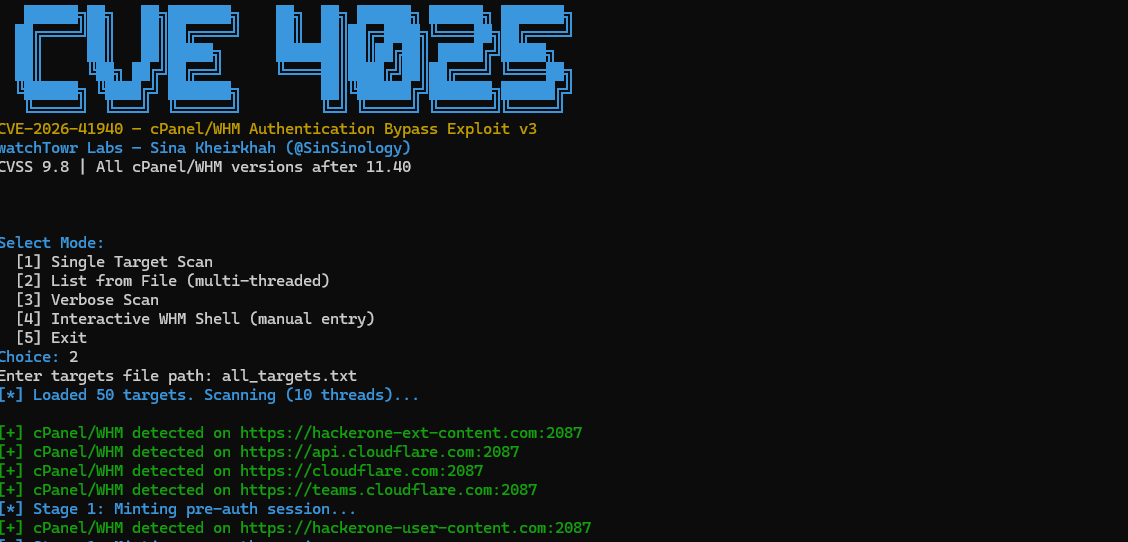 senyx122/cve-2026-41940
Инструмент для исследования безопасности, предназначенный для обнаружения и анализа служб cPanel/WHM и их поведения при аутентификации. Разработан…
 sahmsec/cve-2026-5615
Python proof-of-concept для CVE-2026-5615, хранимой XSS в VvvebJs, демонстрирующий эксплуатацию через загрузку SVG с многопоточным сканированием и…
 rootdirective-sec/cve-2026-39987-lab
# Локальная Docker-лаборатория, воспроизводящая CVE-2026-39987 — RCE без аутентификации в терминальном WebSocket-соединении marimo. Сравнивает…
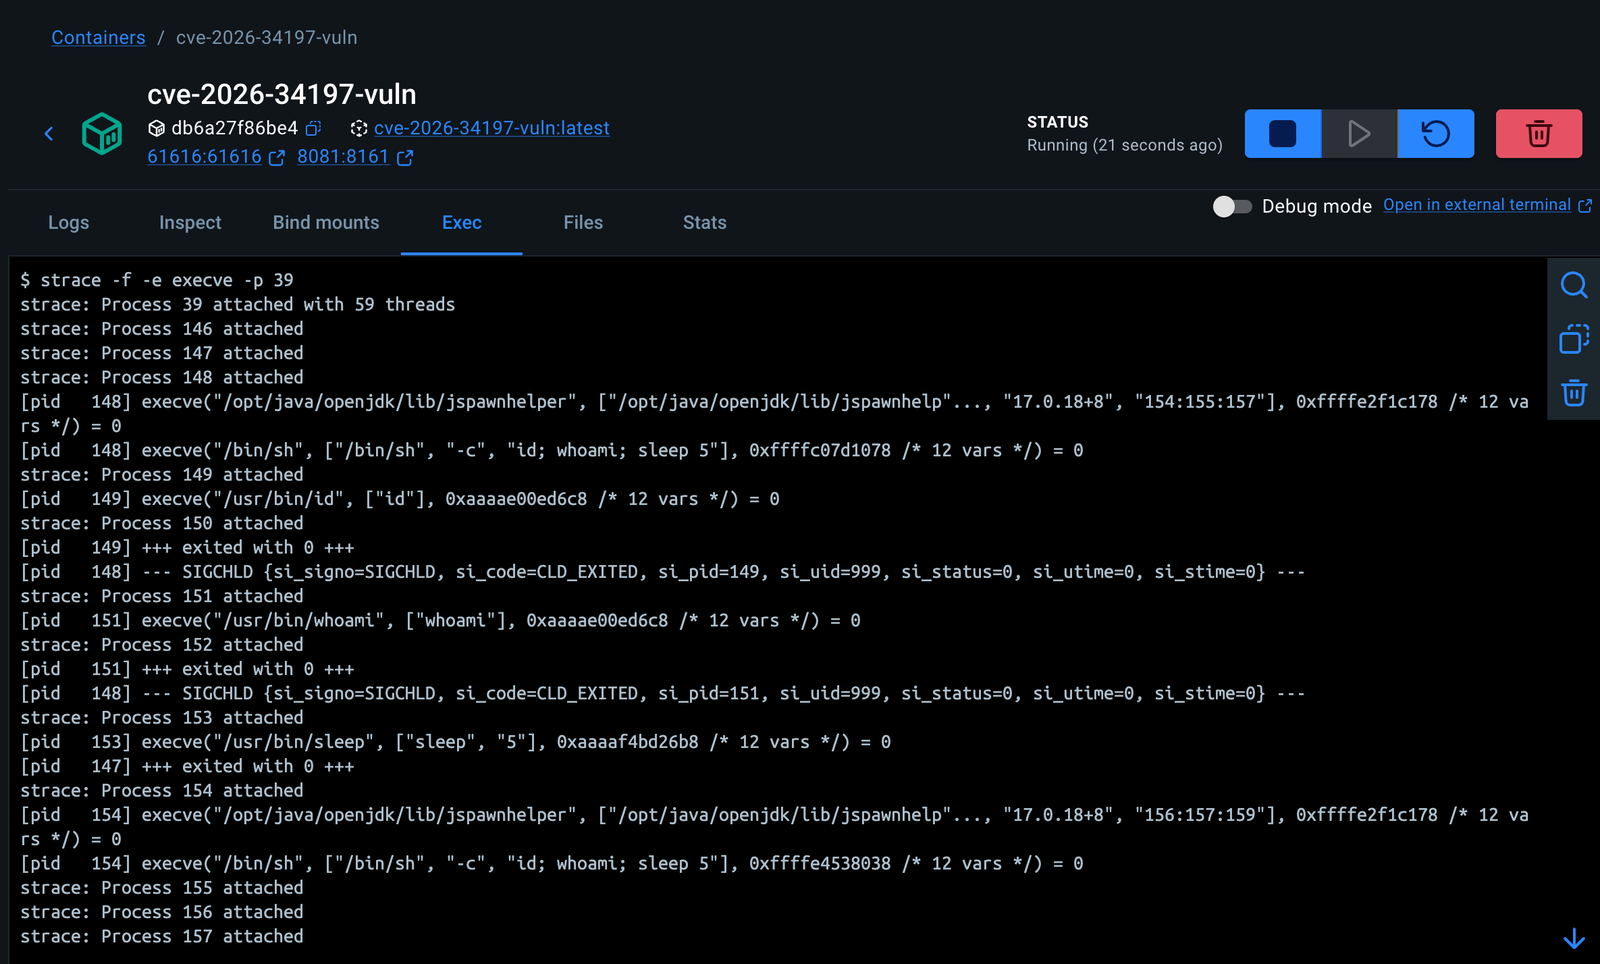 rootdirective-sec/cve-2026-34197-lab
Docker-лаборатория, демонстрирующая CVE-2026-34197 — RCE в Apache ActiveMQ Classic через Jolokia. Включает безопасный детектор и локальный PoC с…
 rippsec/cve-2026-31431-copy-fail
Всесторонний анализ CVE-2026-31431, LPE-уязвимости в ядре Linux, включая методологию эксплуатации, скрипты обнаружения, YARA-правила, конфигурации…








