
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 r3n3r0/cve-2026-27280
Глубокий анализ и proof-of-concept для CVE-2026-27280 — записи за пределами буфера в dng_render_task::ProcessArea из Adobe DNG SDK, доступной через…
 sneakynachos/cve-2026-74936-gc-potato
Воспроизведение уязвимости use-after-free в WebAssembly в движке JavaScript от Mozilla, демонстрирующее детерминированное состояние гонки и…
 sahmsec/cve-2026-32475
Эксплойт proof-of-concept для CVE-2026-32475 — неаутентифицированная произвольная загрузка файлов в Elementor Pro, приводящая к удалённому выполнению…
 rubysec/ruby-advisory-db
База данных уязвимостей для Ruby-гемов и сред выполнения, поддерживаемая сообществом, предоставляющая структурированные данные CVE/GHSA с…
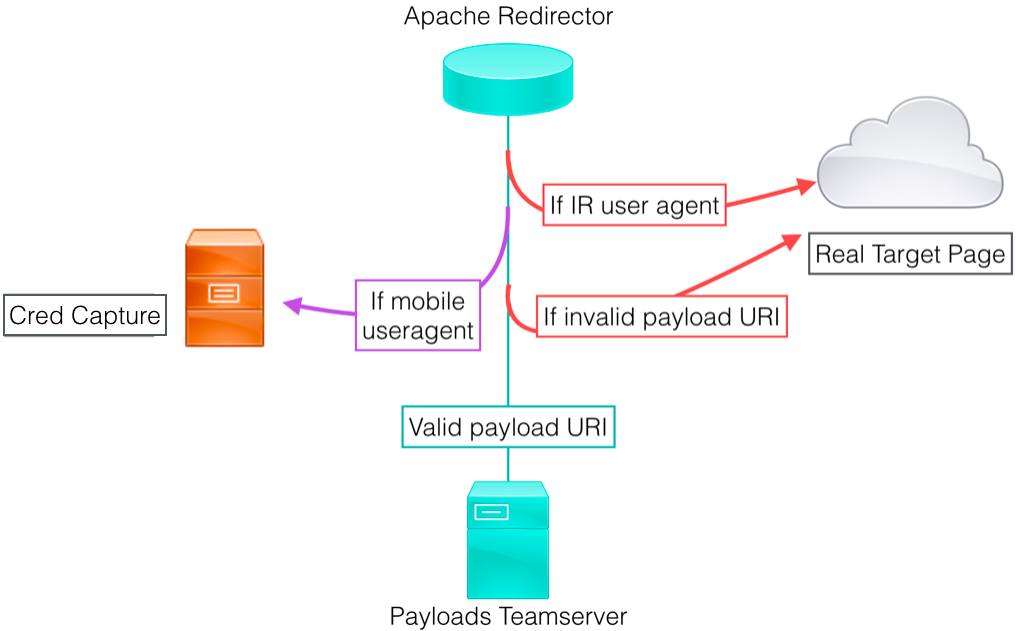 bluscreenofjeff/red-team-infrastructure-wiki
Вики для сбора ресурсов по укреплению инфраструктуры Red Team
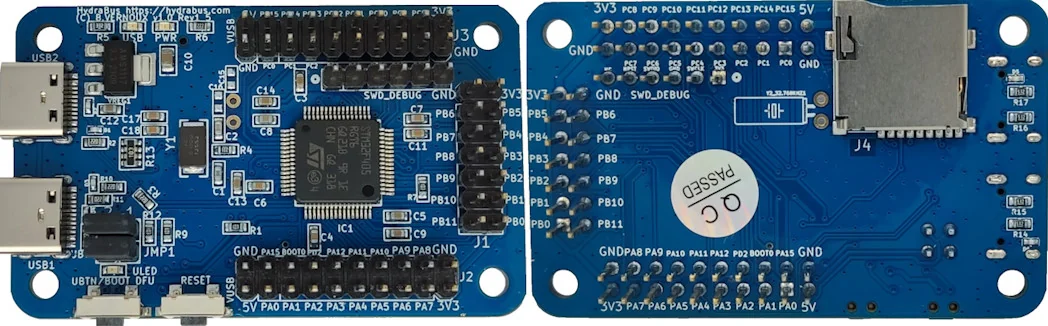 hydrabus/hydrafw
Открытая прошивка для HydraBus — многофункционального инструмента для отладки встраиваемого оборудования, взлома и тестирования на проникновение,…
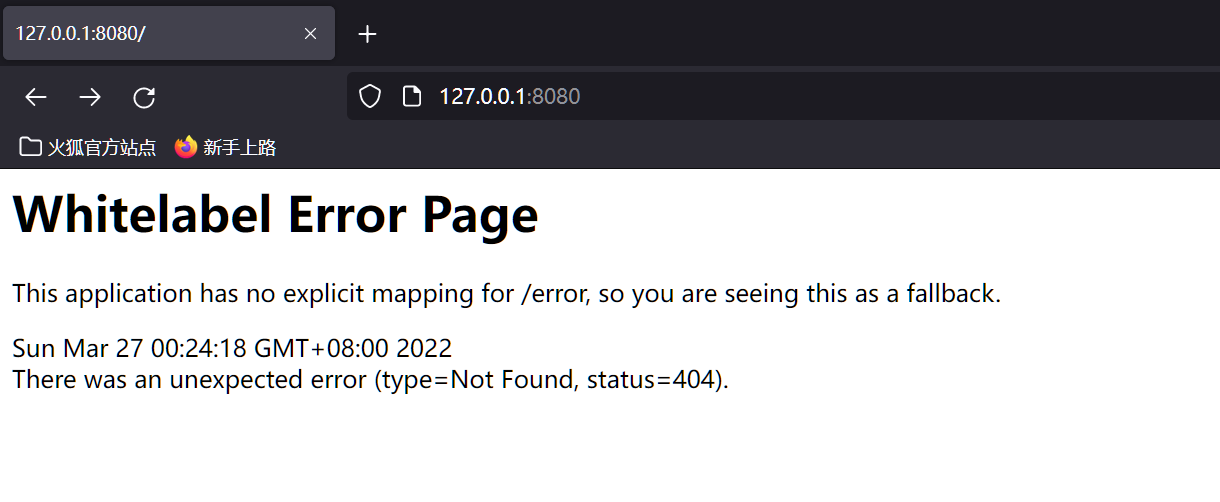 pizz33/spring-cloud-function-spel
Среда воспроизведения и proof-of-concept для SpEL-инъекции в Spring Cloud Function, приводящей к удалённому выполнению кода, с запускаемой Java 11…
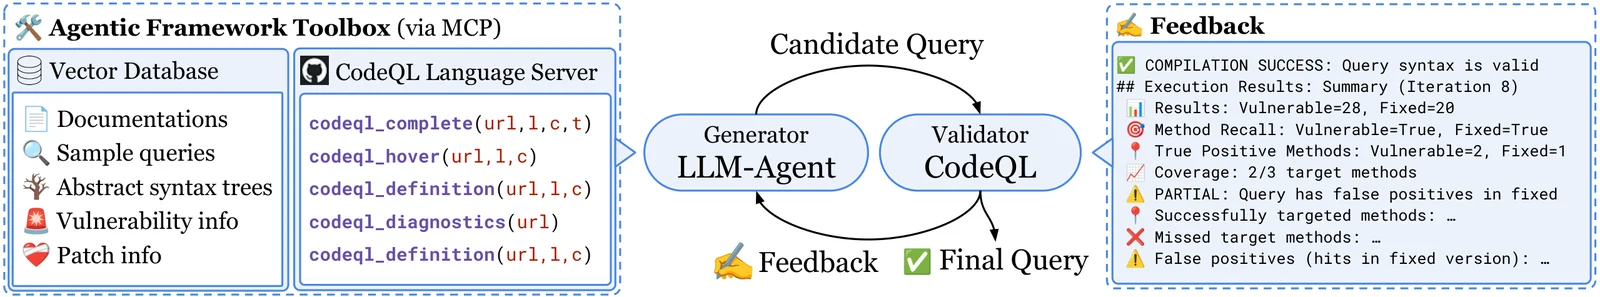 neuralprogram/qlcoder
Agentic Framework для синтеза CodeQL-запросов
 anpa1200/aidebug
Evidence-focused анализ вредоносного ПО с глубоким исследованием PE/.NET, реконструкцией в Ghidra, перекрёстными проверками с ИИ, YARA и отладкой ELF
 pie-script/llm-agent-testbed
Эмпирический испытательный стенд для оценки prompt-инъекций, уязвимостей «запутанного помощника» (confused-deputy) и защитных механизмов вызова…
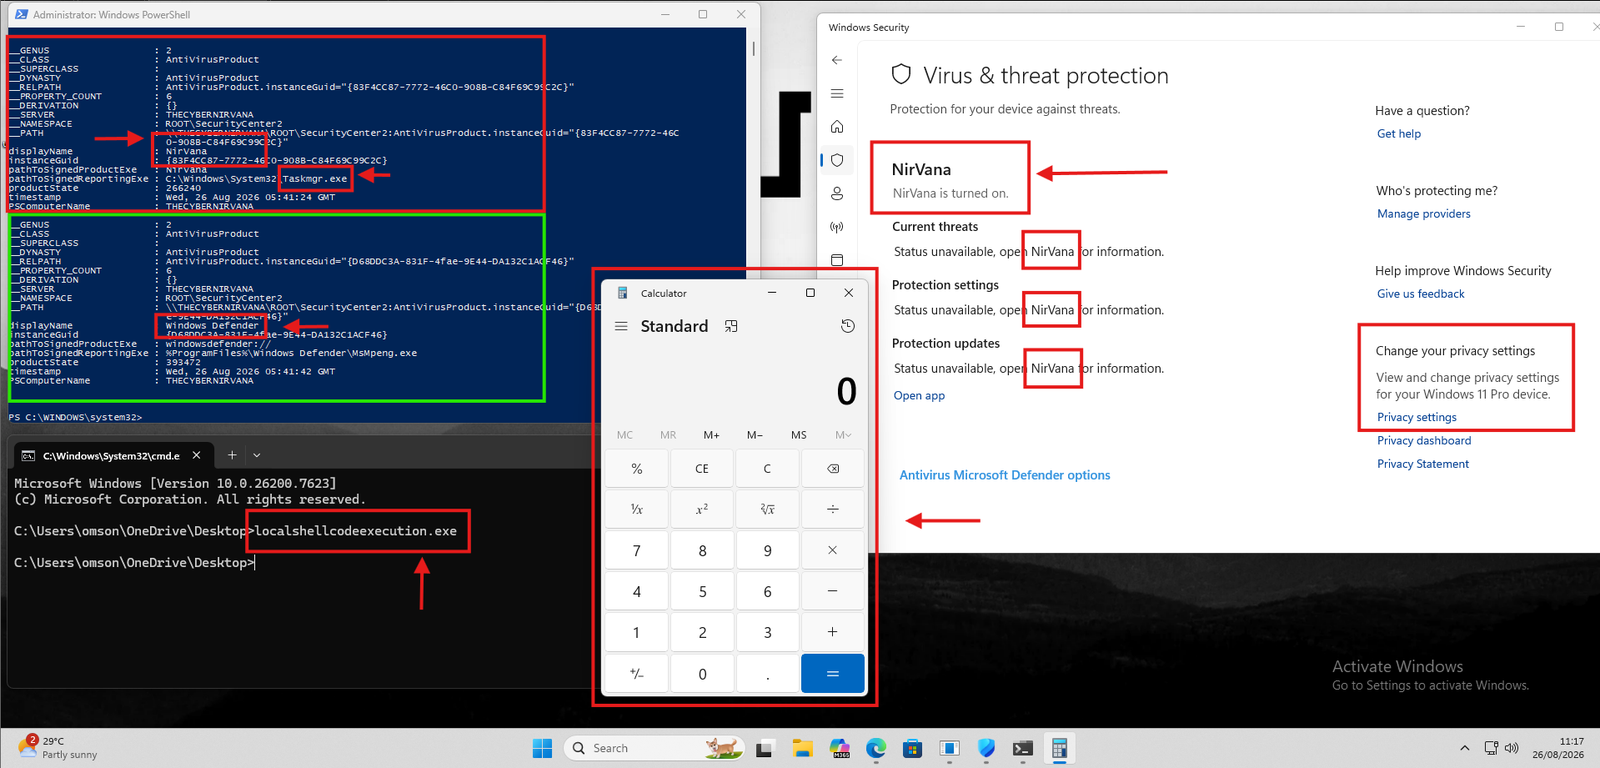 nirvanaon/own-defender
Исследовательский проект по реверс-инжинирингу COM-интерфейсов Центра безопасности Windows для отслеживания регистрации антивирусов через ATL,…
 owasp/owasp-hunting
Курируемая коллекция полезных нагрузок для этичного тестирования безопасности и охоты за баг-баунти, охватывающая распространённые веб-уязвимости и…
 owasp/owasp-top-10-ai-infrastructure-security-risks
Практическая структура для выявления и приоритизации основных рисков безопасности в инфраструктуре ИИ-дата-центров, охватывающая аппаратное…
 makarov05bm/wsgoat
Уязвимое приложение, которое научит вас взламывать WebSockets
 fuzzingbrain/fuzzingbrain-bench
A benchmark for LLM-driven bug discovery: 77 challenges across 43 open-source projects (C/C++/Java).
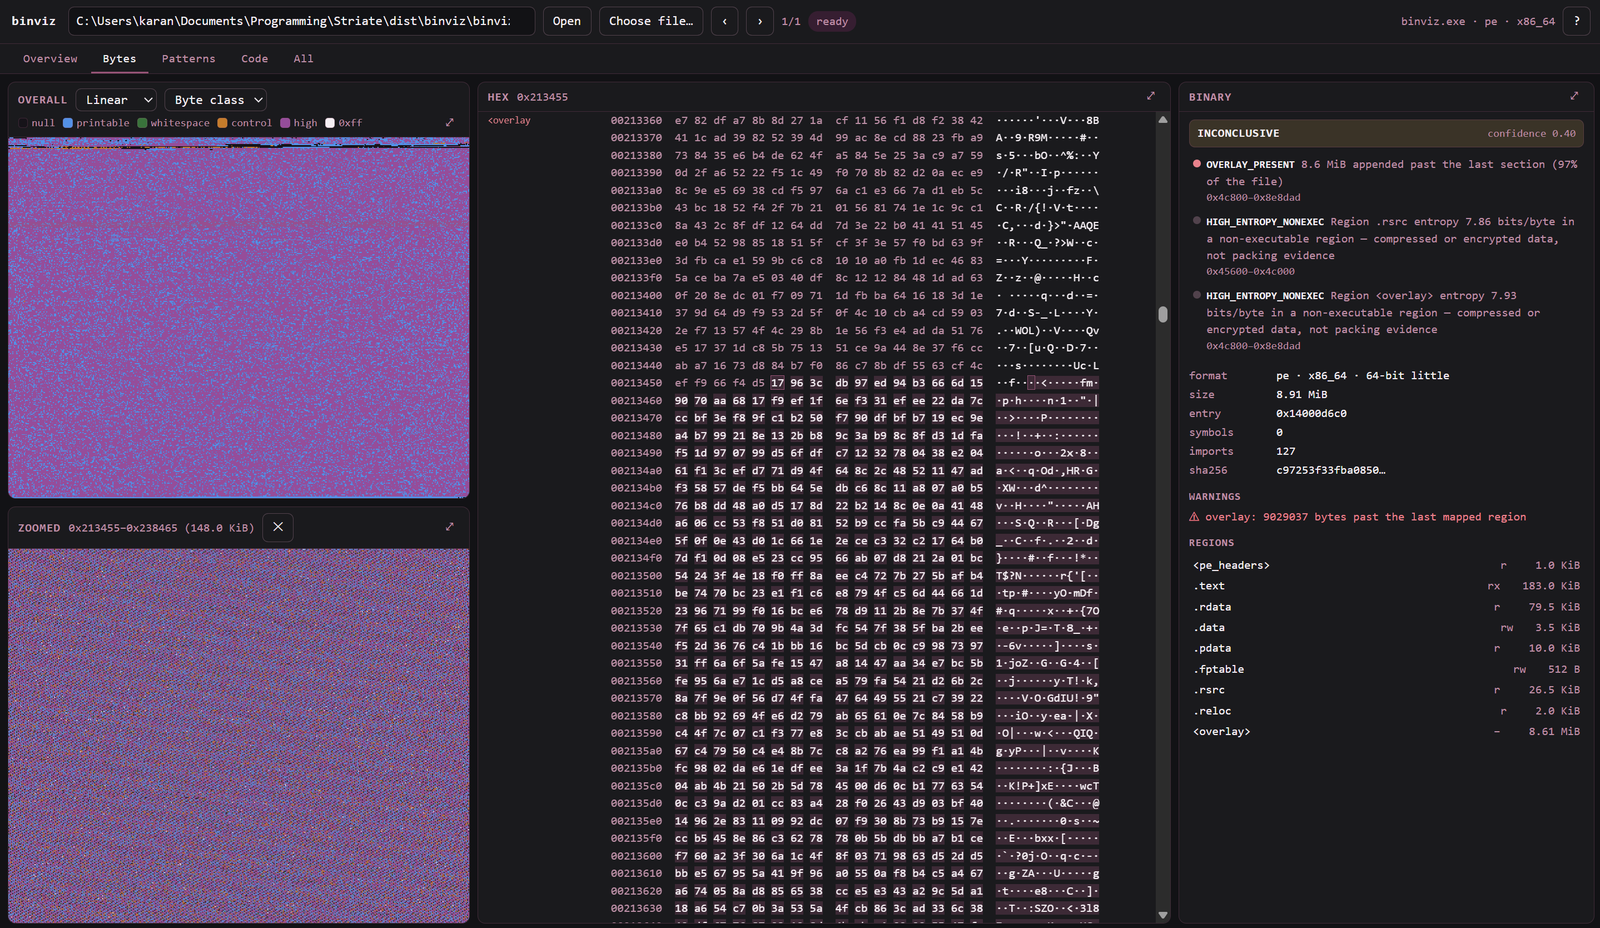 karankantaria/binviz
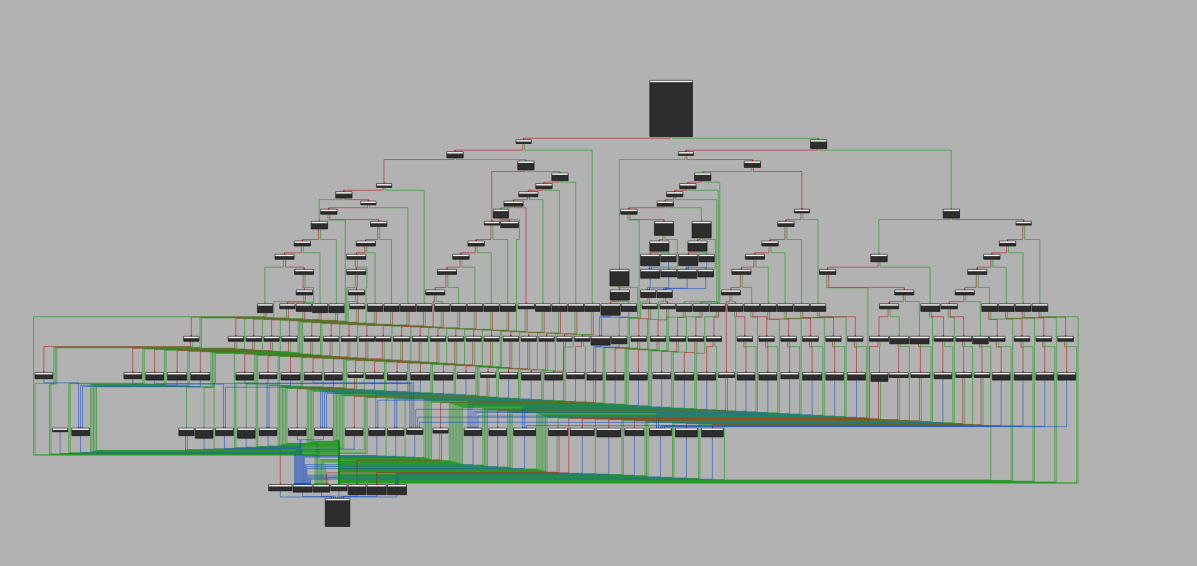
Бинарный визуализатор и инструмент триажа — энтропия, байт-классы и поверхности Гильберта, точечные диаграммы и графы потока управления на основе…
 ioallocate/immapper
Демонстрация злоупотребления уязвимым драйвером AmdTools64.sys для физического чтения/записи.
 horkimhab/cve-2015-3246
# Образовательный репозиторий Репозиторий образовательного характера, содержащий proof-of-concept и анализ для CVE-2015-3245 и CVE-2015-3246,…








