Демонстрация того, как можно злоупотребить уязвимым драйвером AmdTools64. Драйвер имеет возможность (только) читать/записывать память пространства ядра, а также читать/записывать MSR. Для этого требуются права администратора. Драйвер распространяется через инструмент RGBFusion-2.
Восклицательный знак
Эта демонстрация предназначена только для учебных целей, и я не одобряю неправомерное использование этой уязвимости; по состоянию на 8/25/2026 действительного CVE нет, и он не находится в процессе присвоения; любой будущий CVE не будет принадлежать первоначальному автору, то есть мне.
Вопросительный знак
Я наткнулся на этот драйвер, просматривая старые личные сообщения в Discord; я нашёл интересное сообщение от sigwl, в котором он показал мне свой уязвимый драйвер под названием "RGBMini", и это подтолкнуло меня к исследованию других возможных уязвимых драйверов в такой тематике.
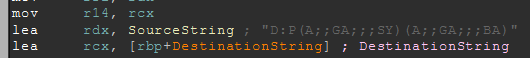
По адресу 0x140005380 объект устройства зарегистрирован с SDDL D:P(A;;GA;;;SY)(A;;GA;;;BA), что означает, что только система и администраторы могут открыть дескриптор. Обработчик диспетчеризации находится по адресу 0x1400058D8, и именно там кроется уязвимость. Он передаёт пользовательскому режиму параметры опасных операций, например, при чтении и записи физической памяти вместо проверки диапазона и размера ничего не проверяется, и всё передаётся из пользовательского режима.
 ioallocate/immapper