
 #1
Инструменты для анализа поведения приложений во время выполнения для поиска уязвимостей.
Рекомендация Kitploit
 cobbr/elite
Elite — это клиентский компонент проекта Covenant. Covenant — это .NET-фреймворк управления и контроля (C2), который призван продемонстрировать…
 cornerpirate/java-stager
PoC Java-стейджер, который может загружать, компилировать и выполнять Java-файл в памяти.
 dobin/burpsentinel
GUI-плагин Burp для упрощения обнаружения уязвимостей в веб-приложениях
 advdebug/brovan
Эмулятор бинарных файлов x86_64 в пользовательском режиме для анализа вредоносных программ и реверс-инжиниринга. Поддерживает PE, ELF, дампы памяти и…
 we5ter/flerken
Решение для обнаружения обфусцированных команд на кроссплатформенной основе, представленное на CIS2019 China. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS…
 lauriewired/artful
Библиотека ARTful для динамической модификации Android Runtime
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 nalen98/ghidraemu
Нативный эмулятор Pcode
 nccgroup/dibf
Брутфорсер ioctl для Windows NT и модульный фаззер
 rbmm/ntdetours
Реализация Detours (x64/x86), использующая только импорт ntdll
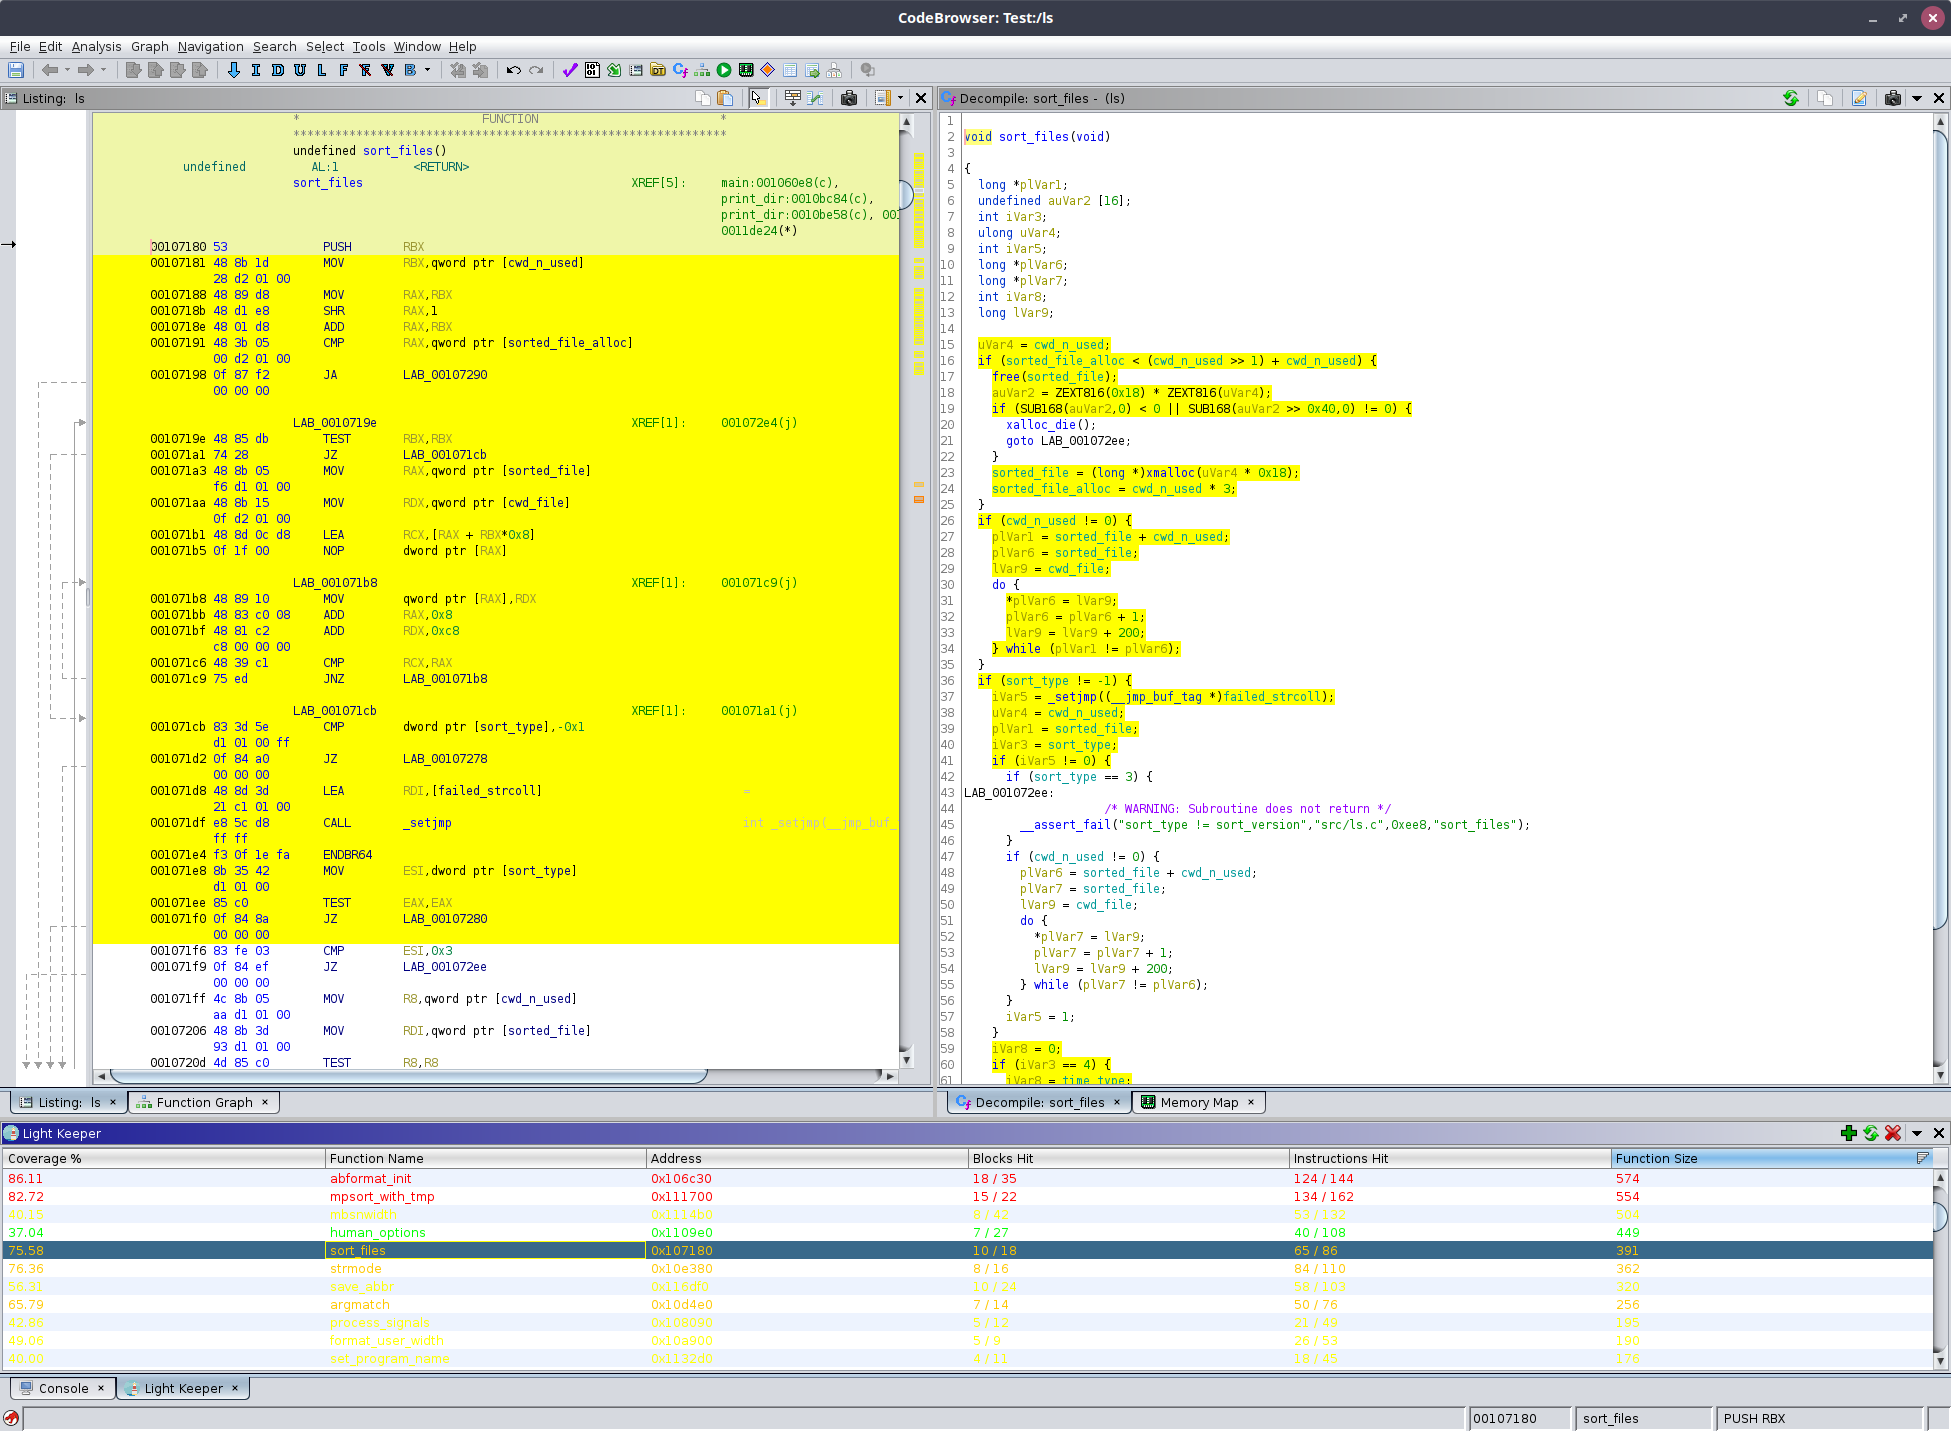 worksbutnottested/lightkeeper
Накладывает данные о покрытии выполнения на дизассемблированный код Ghidra, чтобы подсвечивать посещённые пути кода и ускорять рабочие процессы…
 r00tkitsmm/pishi
Pishi — это инструмент для измерения покрытия кода, аналогичный kcov, для macOS.
 jpiechowka/jenkins-cve-2016-0792
Эксплойт для уязвимости сериализации Jenkins - CVE-2016-0792
 robertdfrench/ifuncd-up
GNU IFUNC является настоящим виновником CVE-2024-3094
 tca-iscas/cooper-ndss-2022
Инструмент для эффективного тестирования связующего слоя скриптовых языков
 dougwithseismic/dezlock-dump
Инструмент для извлечения runtime schema и RTTI для Deadlock, CS2, Dota и других (Source 2). source2gen не требуется.
 binsec/xyntia
Xyntia, деобфускатор «чёрного ящика»
 1rhino2/fnprint
Сопоставляйте функции в бинарных файлах по тому, что они делают, а не по тому, как выглядят их байты. Поведенческое фингерпринтирование функций через…








