
 #1
Инструменты для анализа поведения приложений во время выполнения для поиска уязвимостей.
Рекомендация Kitploit
 google/buzzer
Инструментарий фаззера eBPF для генерации случайных eBPF-программ и проверки поведения верификатора/среды выполнения ядра. Поддерживает фаззинг на…
 dolevf/graphql-cop
Легковесная утилита на Python для автоматизированного аудита безопасности GraphQL API. Обнаруживает неправильные конфигурации, утечки информации и…
 skylined/bugid
Обнаруживайте, анализируйте и однозначно идентифицируйте сбои в Windows-приложениях.
 rogerorr/nttrace
Аналог strace для Windows 'native' API
 awslabs/snapchange
Лёгкий фаззинг снимка памяти с использованием KVM
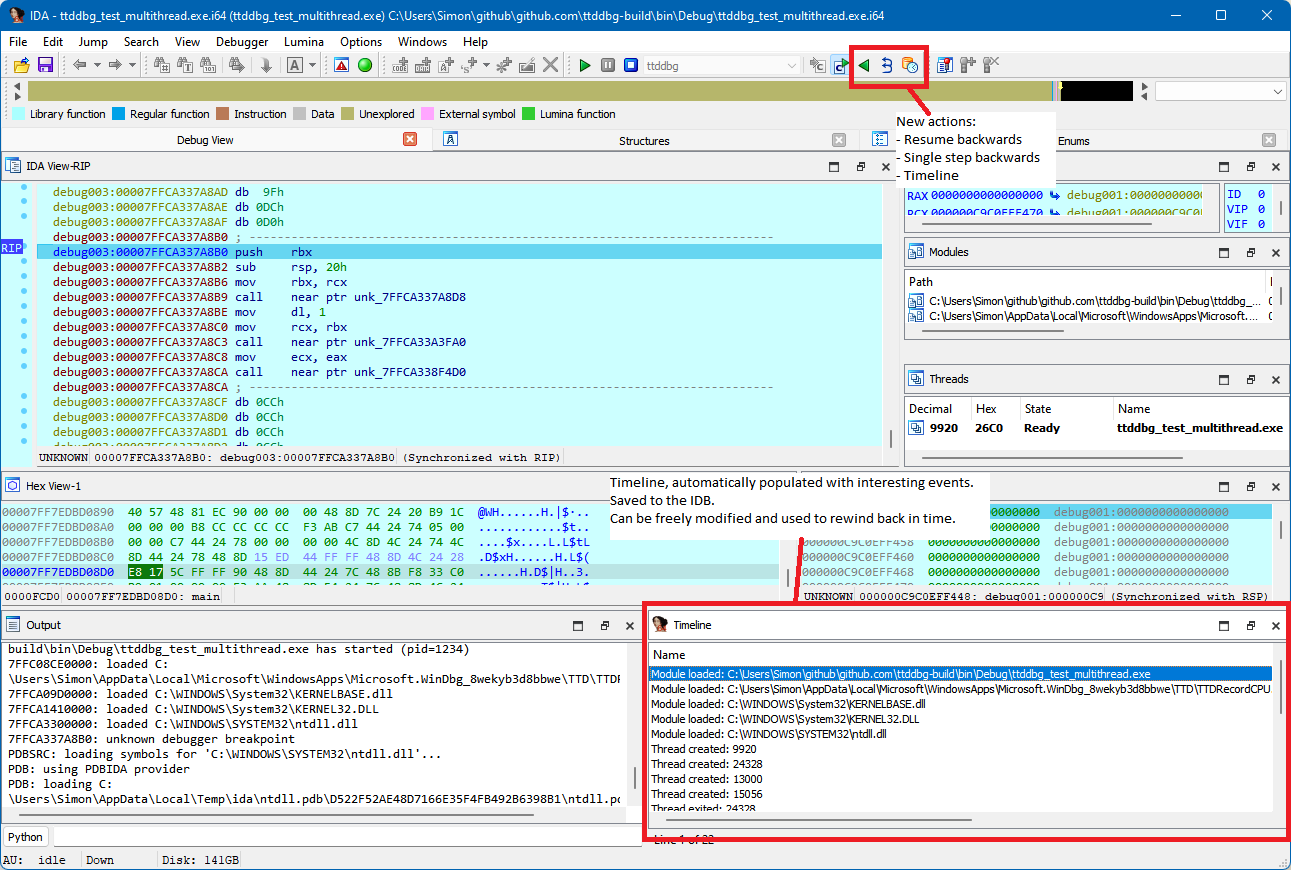 airbus-cert/ttddbg
Time Travel Debugging IDA плагин
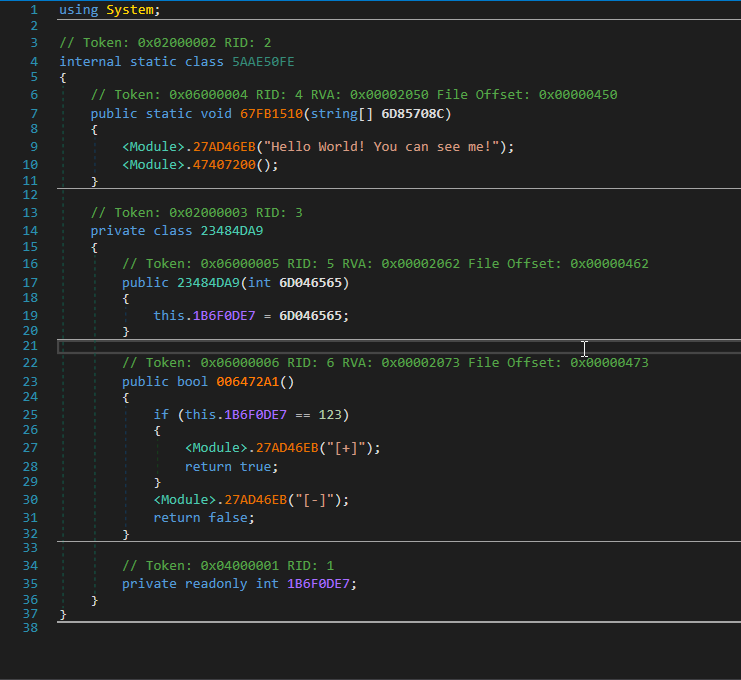 void-stack/vmunprotect.dumper
VMUnprotect.Dumper может динамически снимать защиту с VMProtected Assembly.
 elyelysiox/recaptcha
Документация и обратная разработка reCAPTCHA
 hackmanit/tinja
TInjA — это CLI-инструмент для тестирования веб-страниц на уязвимости внедрения шаблонов и поддерживает 44 наиболее актуальных шаблонизатора для…
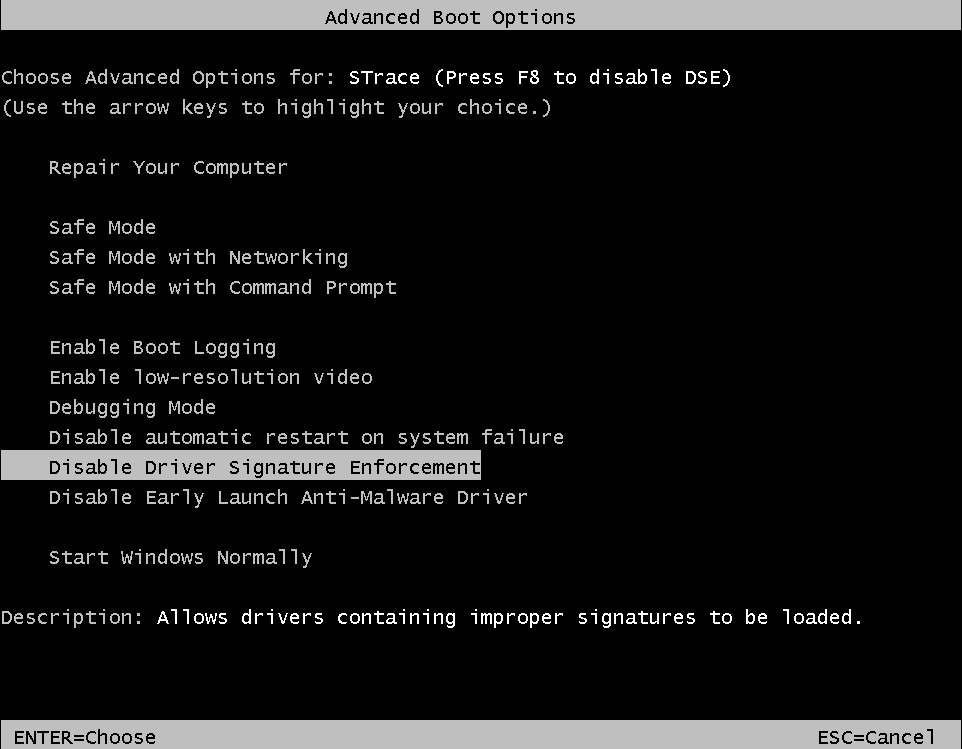 mandiant/strace
A DTrace on Windows Reimplementation
 lifting-bits/sleigh
Сборка CMake библиотеки спецификаций процессора SLEIGH из Ghidra, предоставляющая автономные движки дизассемблирования и подъёма p-code для…
 mynameismeerkat/pyretic
pyREtic — это расширяемый фреймворк для обратного проектирования байт-кода Python 2.x в памяти.
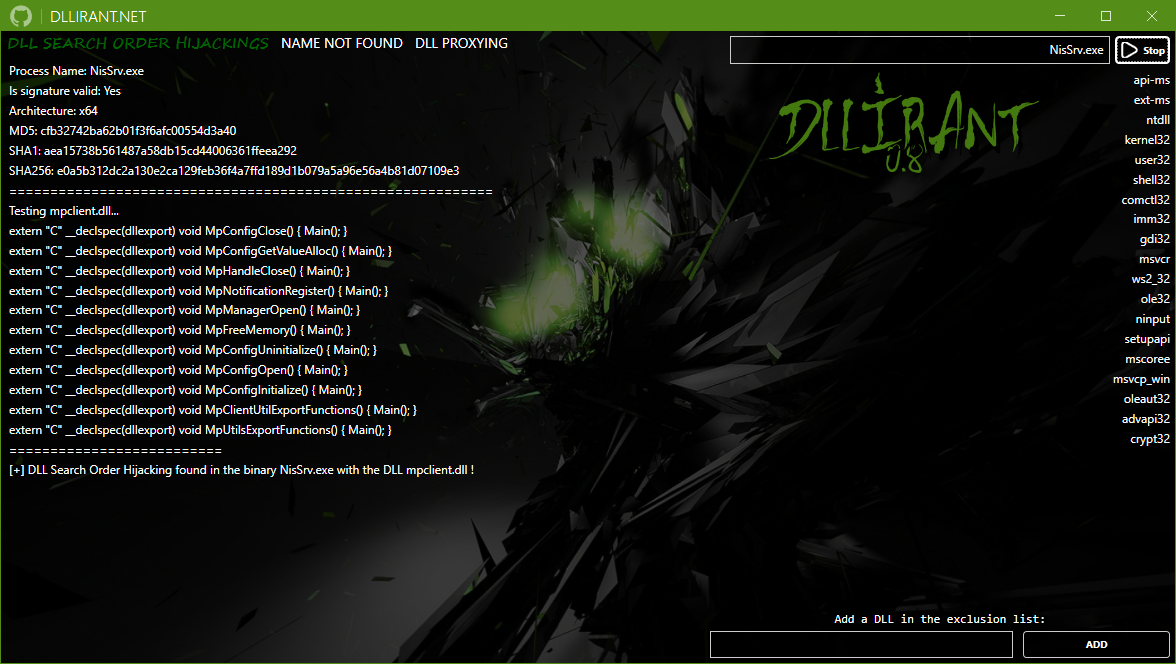 redteamsocietegenerale/dllirant
DLLirant — это инструмент для автоматизации исследований DLL Hijacking для указанного бинарного файла.
 atomdrift-project/scan
Обнаружение 0-day вредоносного ПО для бинарных файлов, исходного кода и скриптов (которое не отстой)
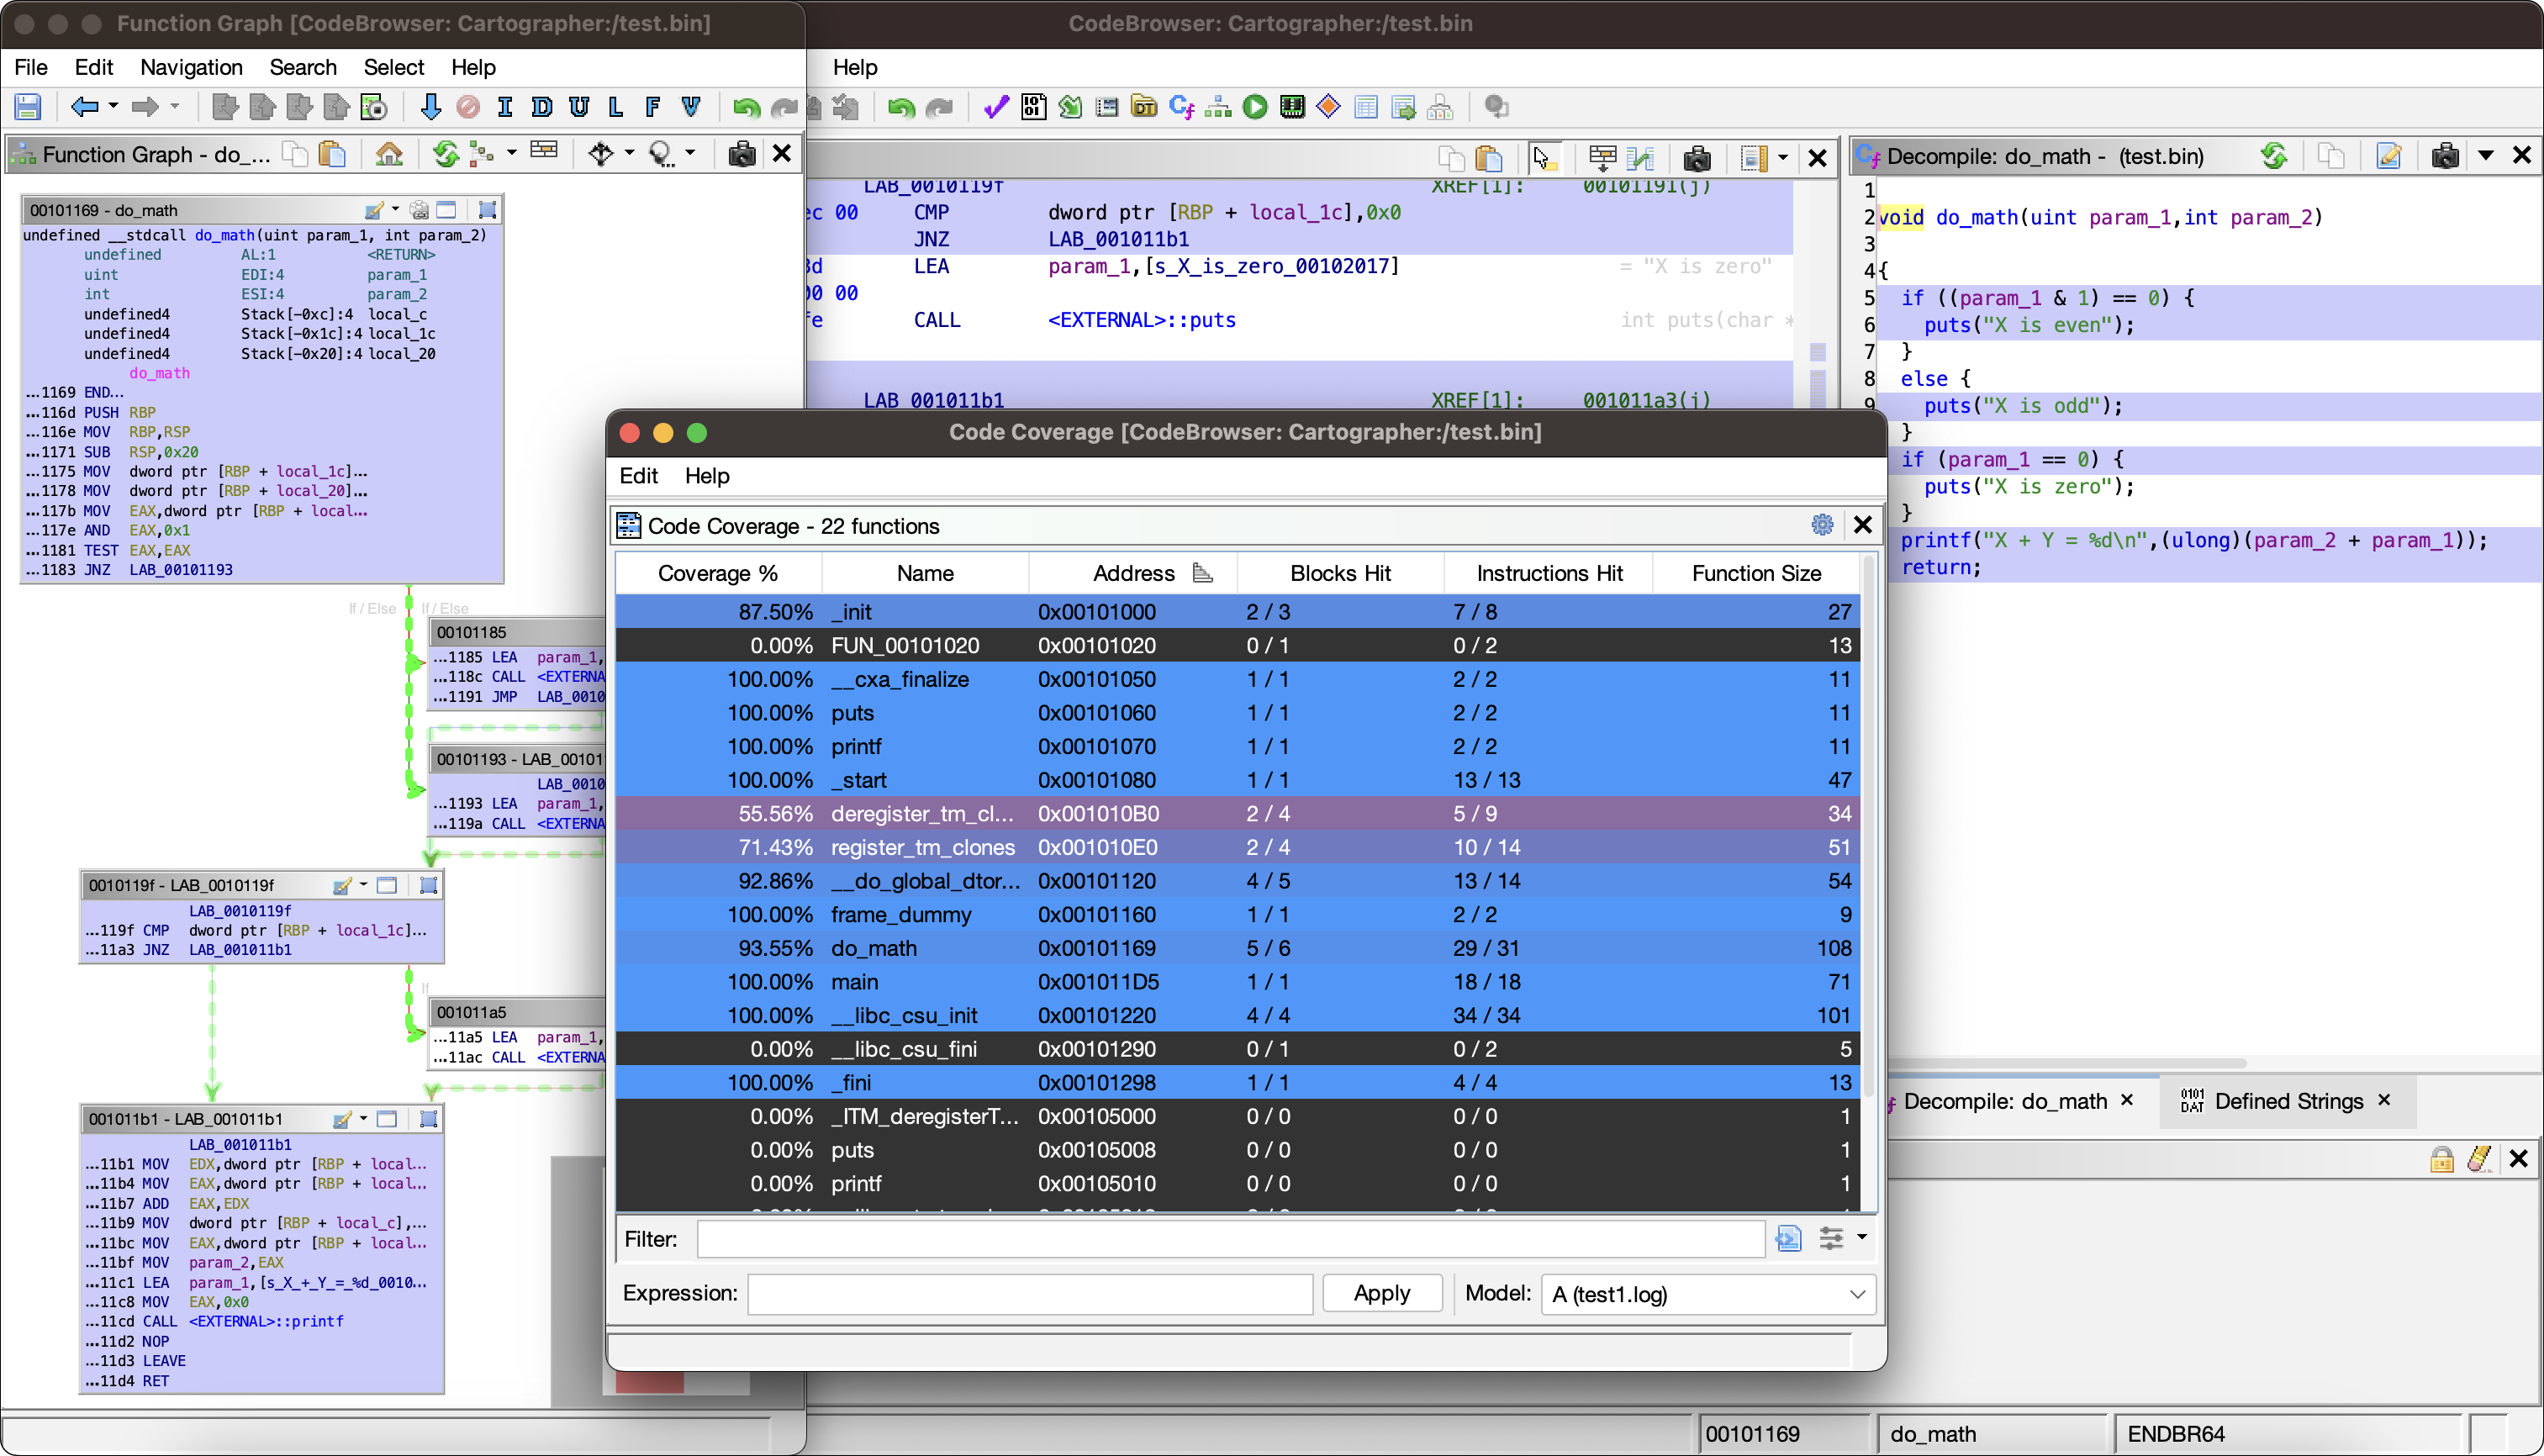 nccgroup/cartographer
Плагин для изучения покрытия кода в Ghidra
 pietroborrello/customprocessingunit
Первая аналитическая платформа для микрокода процессора
 symbioticsec/hermes-decomp
Мощный декомпилятор, который позволяет реверс-инжинирить мобильные приложения React Native, преобразуя их скомпилированные файлы байт-кода Hermes…
 hugsy/windbg_js_scripts
Игрушечные скрипты для работы с WinDbg JS API








