
 #2
Инструменты для наблюдения за поведением вредоносного ПО в изолированных средах для понимания его действий и воздействия.
Рекомендация Kitploit

 b2r2-org/b2r2
B2R2 — это полностью управляемый фреймворк для анализа бинарного кода, написанный на F#. Он предоставляет богатый набор алгоритмов, функций и…
 pr0v3rbs/firmae
К крупномасштабной эмуляции прошивок IoT для динамического анализа
 provos/ironcurtain
Безопасная* среда выполнения для автономных ИИ-агентов. Политика на основе конституций на простом английском языке. (*https://ironcurtain.dev)
 idanr1986/cuckoo-droid
CuckooDroid - Автоматизированный анализ вредоносных программ Android с помощью Cuckoo Sandbox.
 hxsecurity/dongtai
Инструмент интерактивного тестирования безопасности приложений (IAST) с открытым исходным кодом, который пассивно инструментирует Java-приложения для…
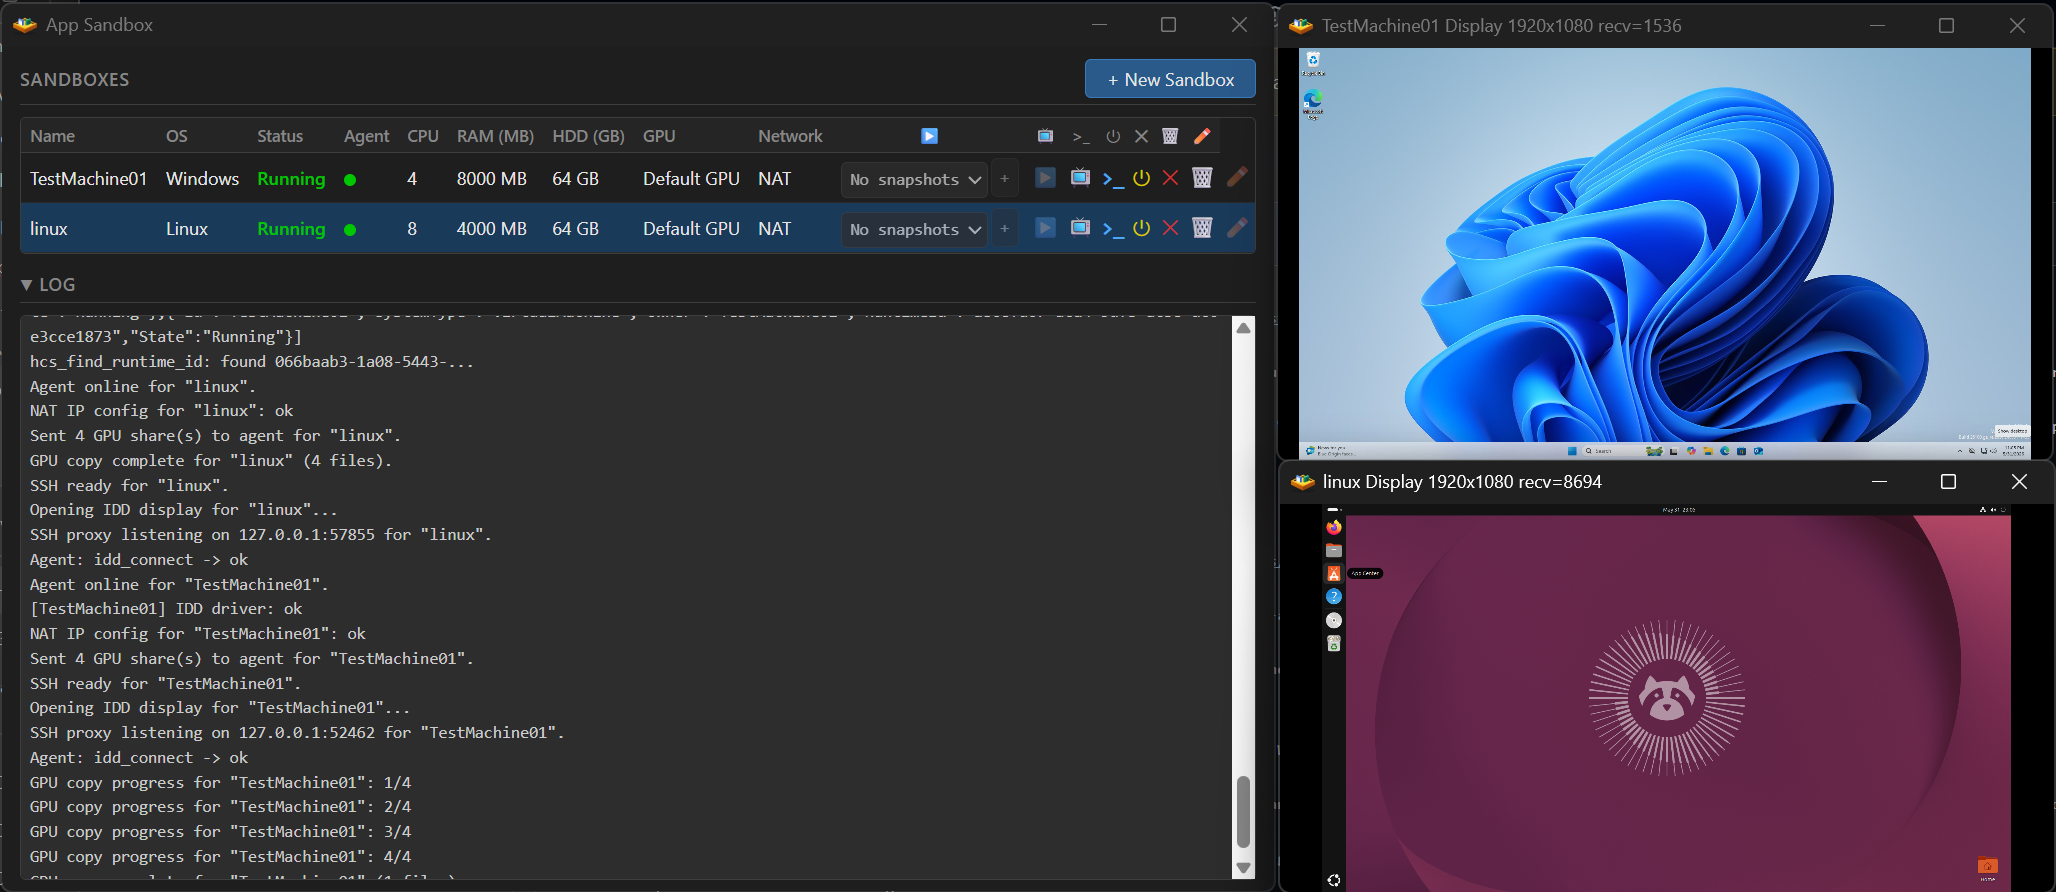 jamesstringer90/appsandbox
Легко создавайте полноценные виртуальные машины, изолированные для разработки или моделей использования компьютера.
 nccgroup/triforceafl
Фаззинг AFL/QEMU с полно-системной эмуляцией.
 brad-sp/cuckoo-modified
Модифицированная версия cuckoo
 nowsecure/fsmon
Инструмент мониторинга файловой системы для Linux/Android iOS/macOS
 noobpk/frida-ios-hook
Инструмент, который помогает легко отслеживать классы, функции и изменять возвращаемые значения методов на платформе iOS
 openrce/paimei
Фреймворк для реверс-инжиниринга, написанный на Python.
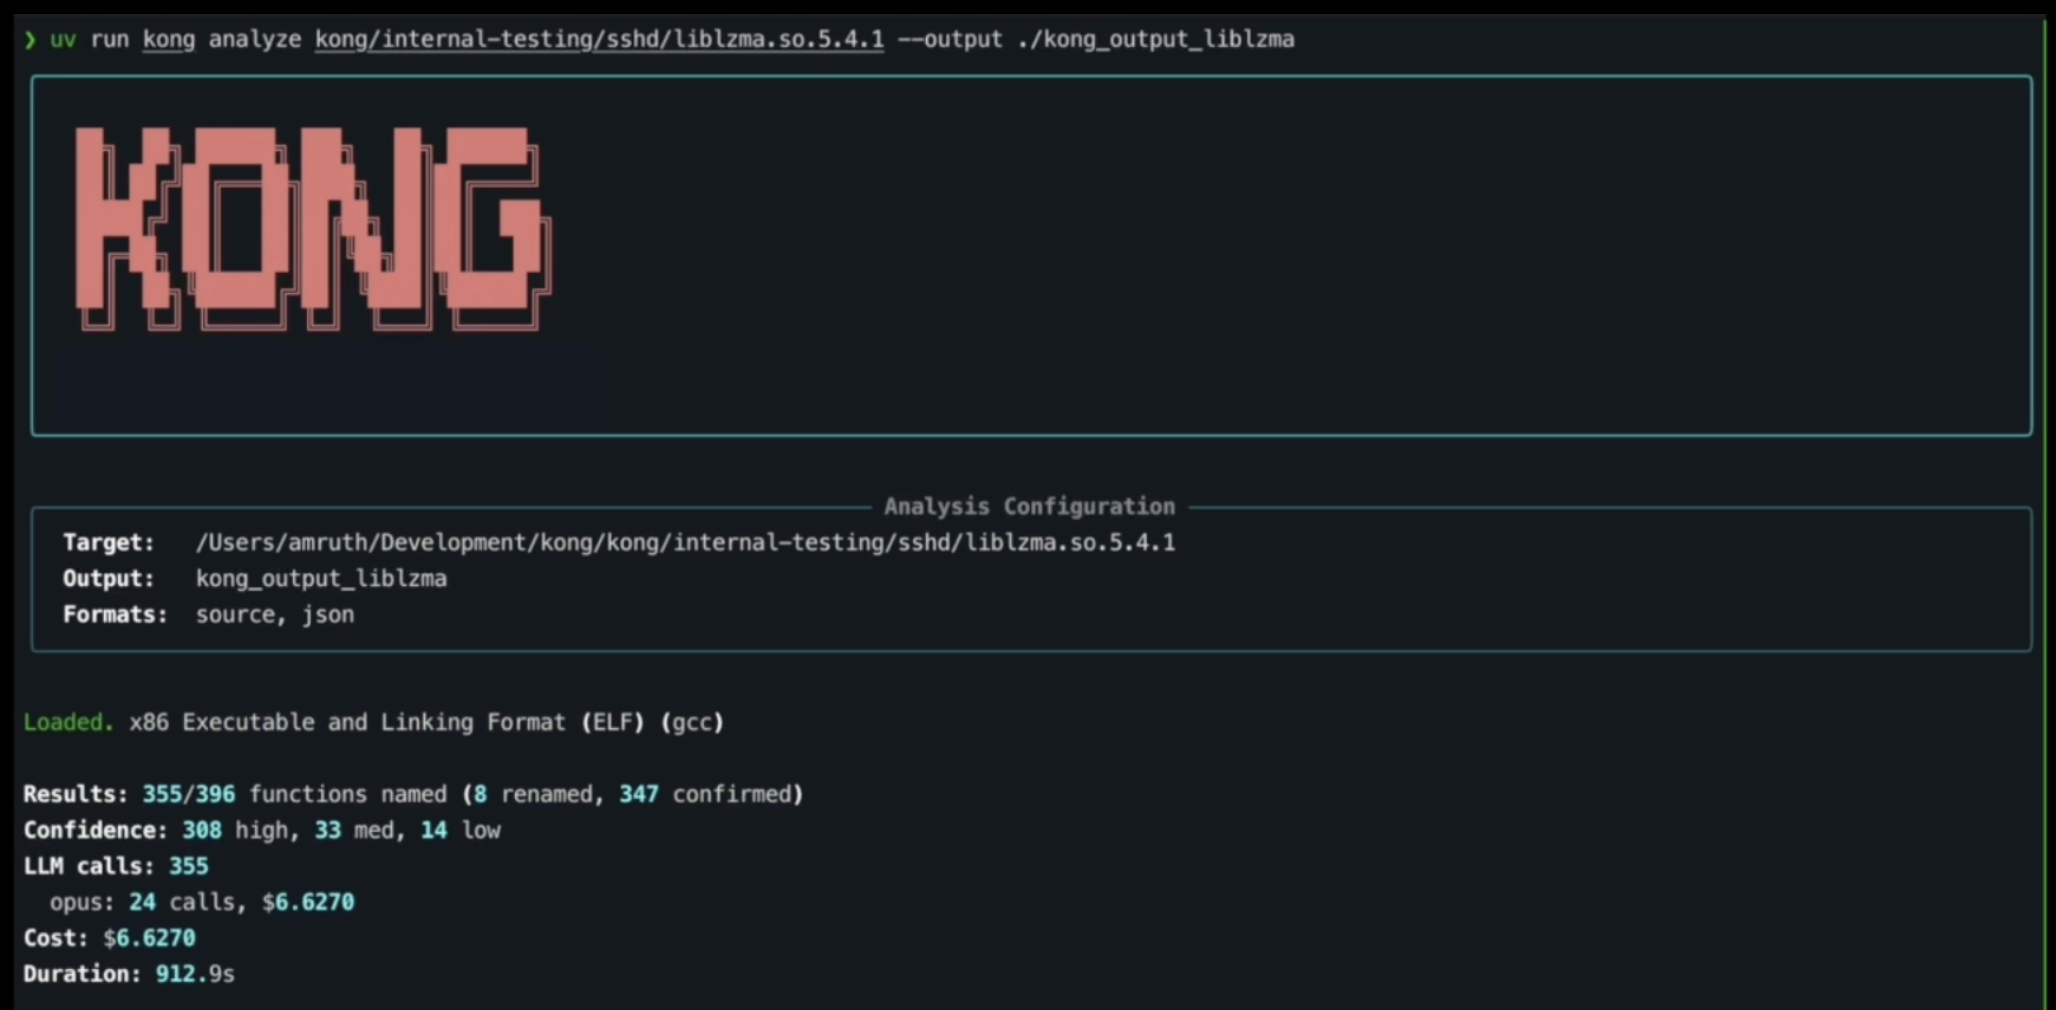 amruth-sn/kong
Первый в мире агентный реверс-инженер.
 felixweyne/imaginaryc2
Imaginary C2 — это инструмент на Python, предназначенный для помощи в поведенческом (сетевом) анализе вредоносного ПО. Imaginary C2 запускает…
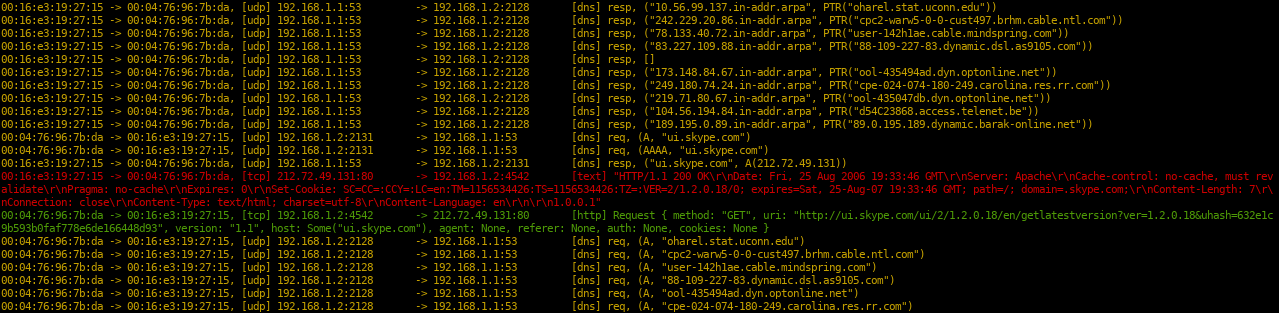 kpcyrd/sniffglue
Безопасный многопоточный сниффер пакетов
 safedep/pmg
PMG защищает разработчиков и AI-агентов от вредоносных пакетов с открытым исходным кодом, используя прокси, песочницу и канал угроз SafeDep.
 pjlantz/droidbox
Песочница динамического анализа для Android-приложений, которая отслеживает сетевой трафик, файловые операции, использование криптографических API,…
 cert-polska/karton
Распределенный фреймворк обработки вредоносного ПО на основе Python, Redis и S3.
 fencesandbox/fence
Легковесная песочница без контейнеров для выполнения команд с ограничениями сети и файловой системы








