
 #2
Инструменты для наблюдения за поведением вредоносного ПО в изолированных средах для понимания его действий и воздействия.
Рекомендация Kitploit

 theqmaks/phantom-frida
Соберите антидетектный Frida-сервер из исходного кода. ~90 патчей, покрывающих 16 векторов обнаружения, еженедельные автоматические сборки со…
 frida/frida
Основной репозиторий для размещения релизных бинарных файлов
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
Обратная разработка Amadey Loader с помощью x64dbg: динамическое разрешение API, повышение привилегий токена, перехват клавиатуры, захват буфера…
 lkimuk/reark
Интеллектуальный инструмент обратного проектирования и анализа с поддержкой ИИ для HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA) и…
 firecracker-microvm/firecracker
Безопасные и быстрые микроВМ для бессерверных вычислений.
 amd2g2zz/kunglao-agent
Экспертный агент по обратной разработке: планирует собственный путь анализа, выводит каждый факт из необработанных данных и сходится под…
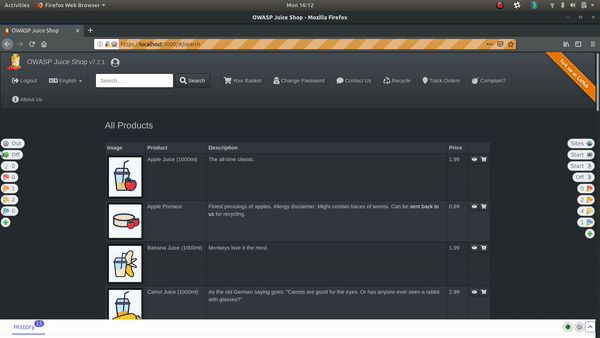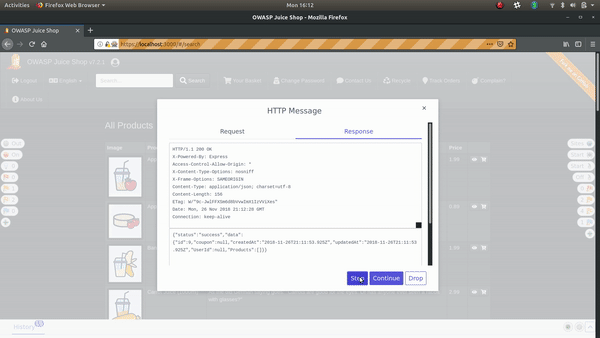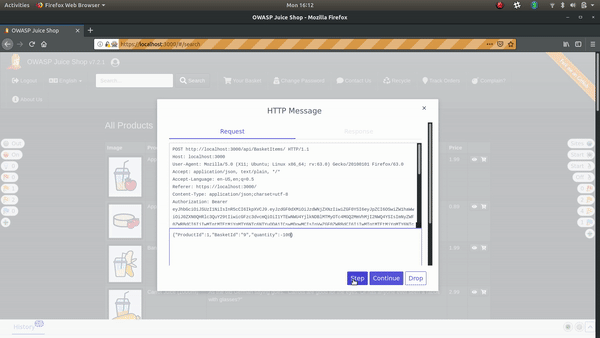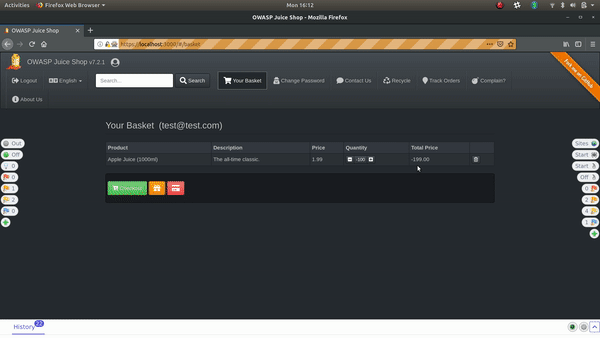 zaproxy/zap-hud
Проекционный дисплей ZAP (HUD)
 x64dbg/x64dbg
Открытый отладчик пользовательского режима для Windows. Оптимизирован для реверс-инжиниринга и анализа вредоносного ПО.
 idiom/pftriage
Инструмент на Python и библиотека для анализа файлов в процессе сортировки и анализа вредоносных программ.
 lfi-project/lfi
Главный репозиторий для LFI: Практичная, эффективная и безопасная программная изоляция
 security-prince/resources-for-application-security
Некоторые хорошие ресурсы для начала работы с безопасностью приложений
 aflplusplus/aflplusplus
AFL++ — это современный фаззер, занимающий первое место в бенчмарках. Изначально он был основан на AFL. Сегодня он включает в себя qemu 5.1, покрытие…
 vaib25vicky/awesome-mobile-security
Попытка создать единое место для всех полезных материалов по безопасности Android и iOS. Все ссылки и инструменты принадлежат их соответствующим…
 vighnesh91/-logicsentry-ai
Офлайн-движок триажа SAST/DAST, который анализирует исходный код и воспроизводит трафик HAR для обнаружения ошибок бизнес-логики, BOLA, состояний…
 sandboxie-plus/sandboxie
Sandboxie Plus & Classic
 pdb333/cortex
Набор инструментов для анализа среды выполнения Windows, объединяющий сканирование памяти, отладку, автоматизацию и API, удобные для ИИ.
 microsoft/mxc
Политика-ориентированная, многоуровневая изоляция и сдерживание
 anthropic-experimental/sandbox-runtime
A lightweight sandboxing tool for enforcing filesystem and network restrictions on arbitrary processes at the OS level, without requiring a container.







