#1
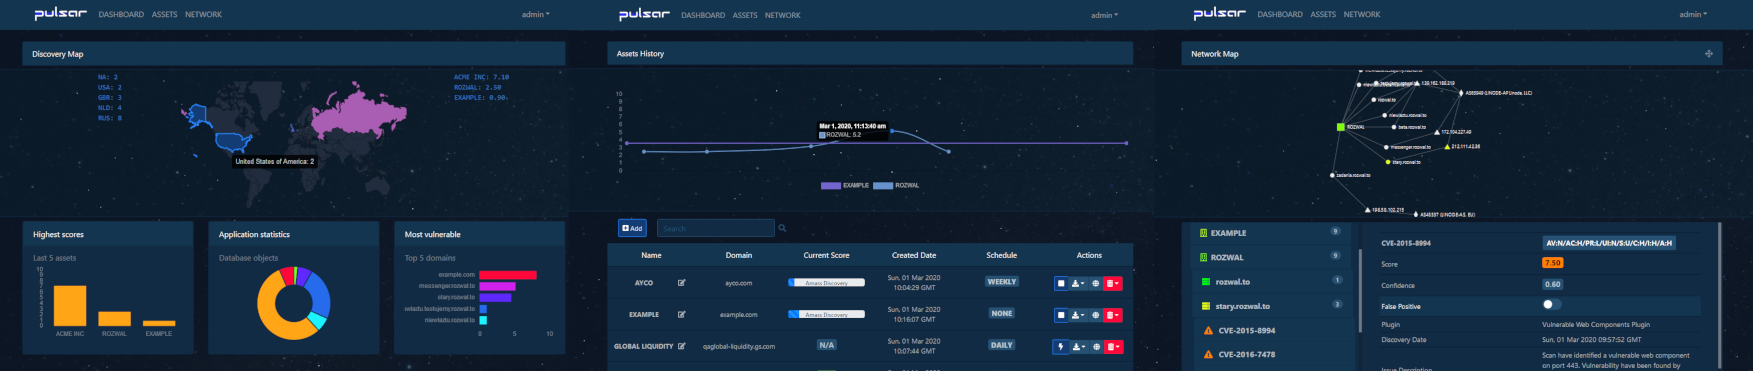
 0x0fb0/pulsar
Платформа для сканирования сетевого следа. Обнаруживайте домены и периодически запускайте собственные проверки.
 hood3drob1n/bingoo
BinGoo! Инструмент для поисковых запросов Dorking на Bing и Google, основанный на bash в Linux.
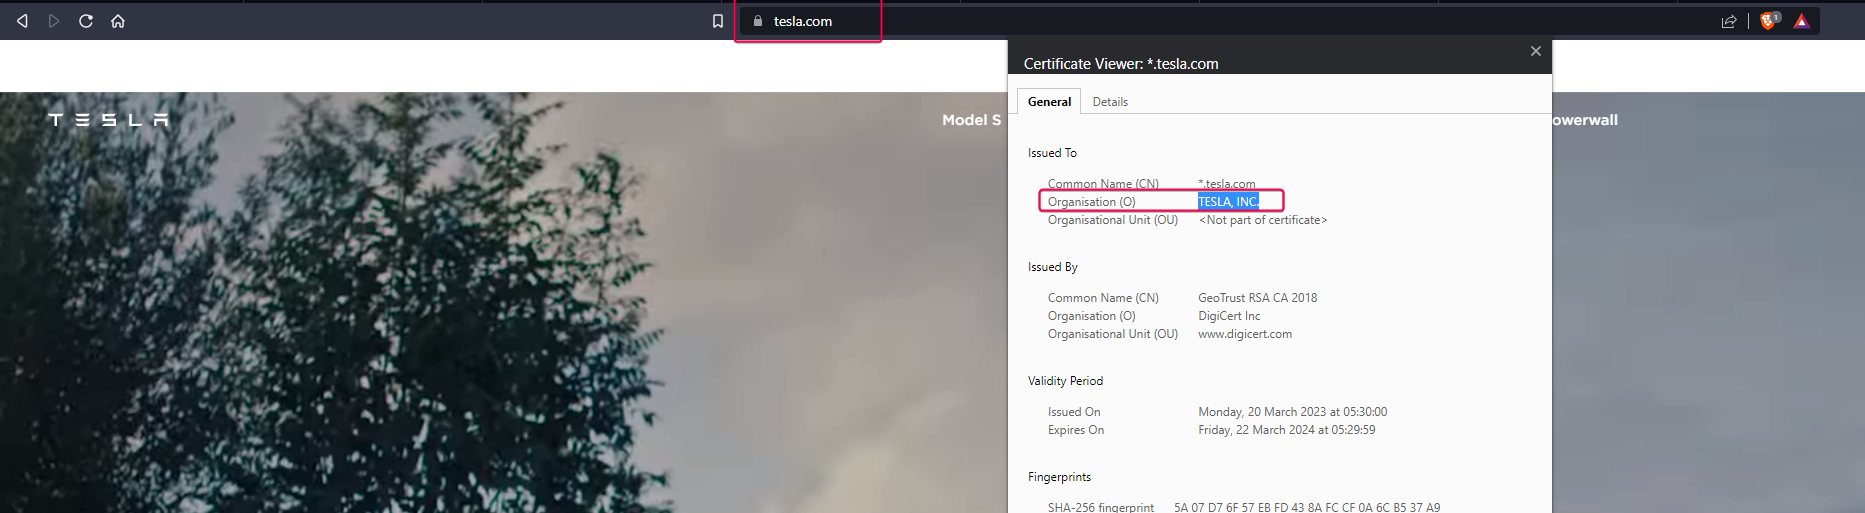 mr-rizwan-syed/chomtesh
CHOMTE.SH — это мощный shell-скрипт, предназначенный для автоматизации задач разведки при тестировании на проникновение. Он использует различные…
 projectdiscovery/chaos-client
Go-клиент для взаимодействия с Chaos DB API.
 1n3/goohak
Автоматический запуск Google Hacking запросов для целевого домена
 zzzteph/probable_subdomains
Инструмент анализа и генерации поддоменов. Раскройте скрытое!
 penafieljlm/inquisitor
Субъективная организация-центричная OSINT разведка, вдохновлённая recon-ng и Maltego
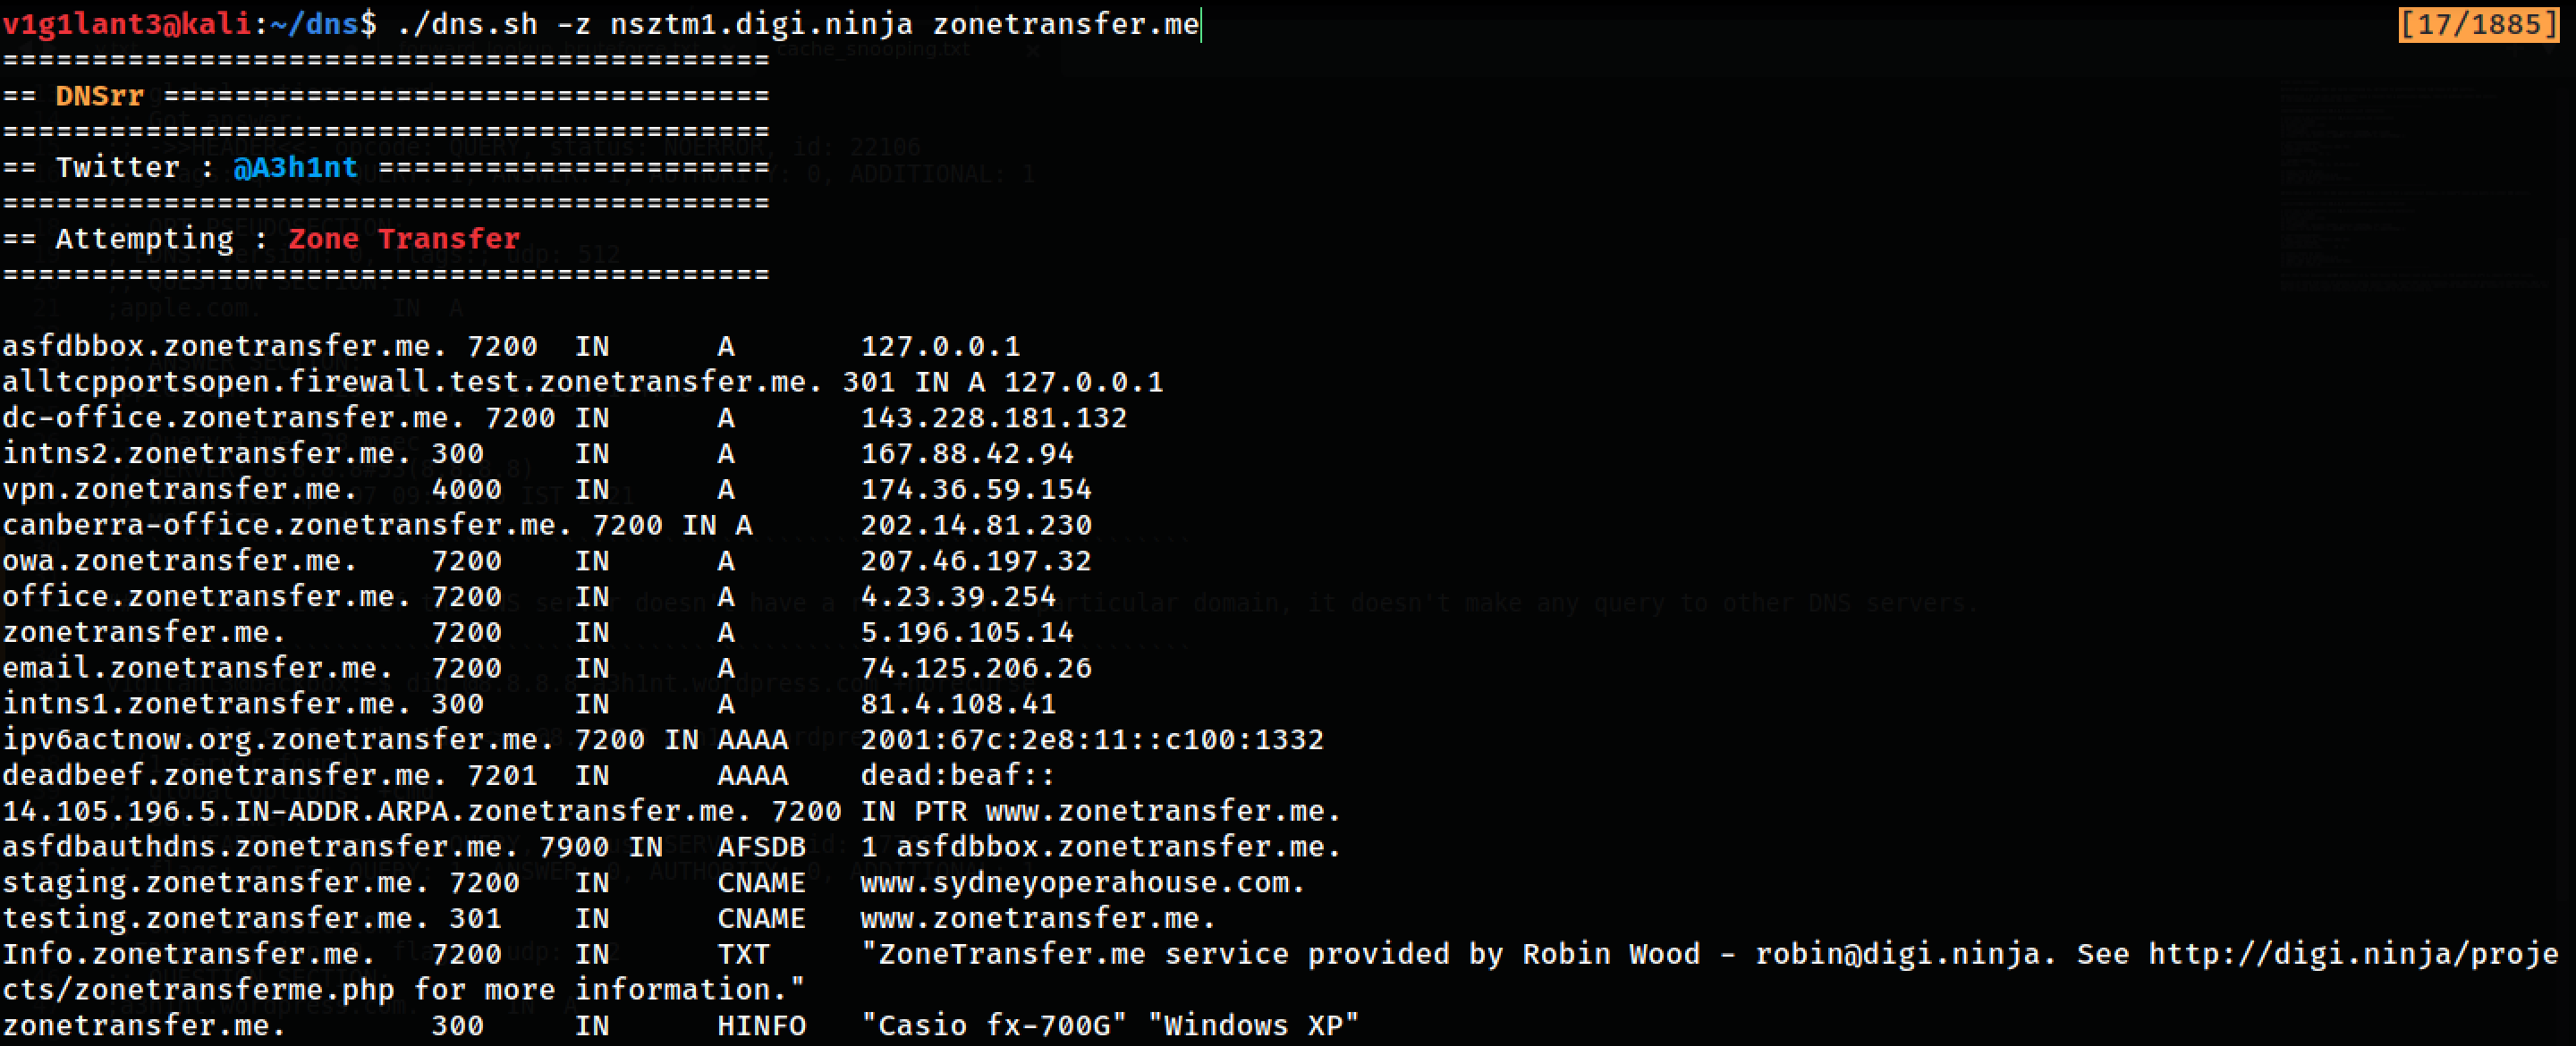 a3h1nt/dnsrr
Bash-based инструмент для перечисления DNS, выполняющий forward/reverse bruteforce, cache snooping и zone transfer для извлечения DNS-записей и…
 in3tinct/taken
Захват поддоменов с использованием зависших эластичных IP-адресов AWS и рабочий POC для Subdomain Takeover.
 ethicalhackingplayground/dnsresolver
Сверхбыстрый DNS-резолвер, написанный на Rust 🦀
 fwaeytens/dnsenum
dnsenum — это perl-скрипт, который перечисляет информацию DNS
 s0md3v/dump
То, что не заслуживает собственного репозитория.
 misterch0c/twitterbftd
Twitter Back From The Dead ищет в истории твитов пользователя доменные имена, доступные для регистрации
 hackinglz/saas_enum
Инструмент командной строки для обнаружения SaaS-платформ, которые использует компания, с помощью DNS-перечисления.
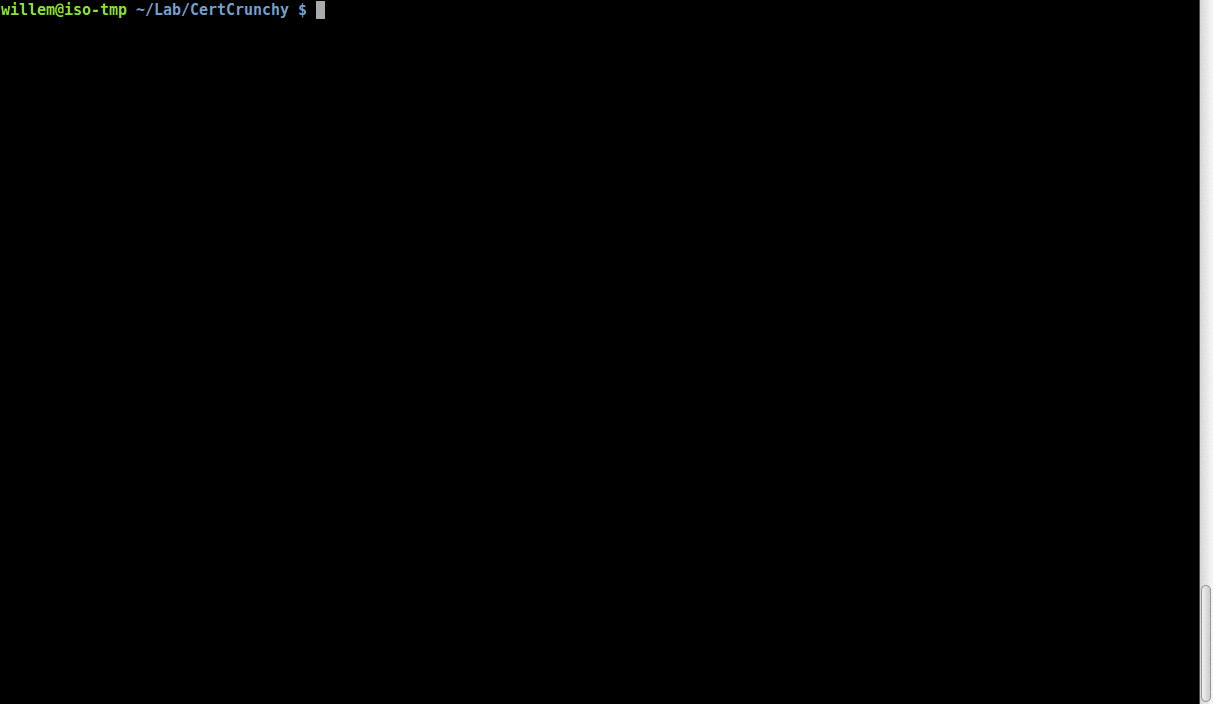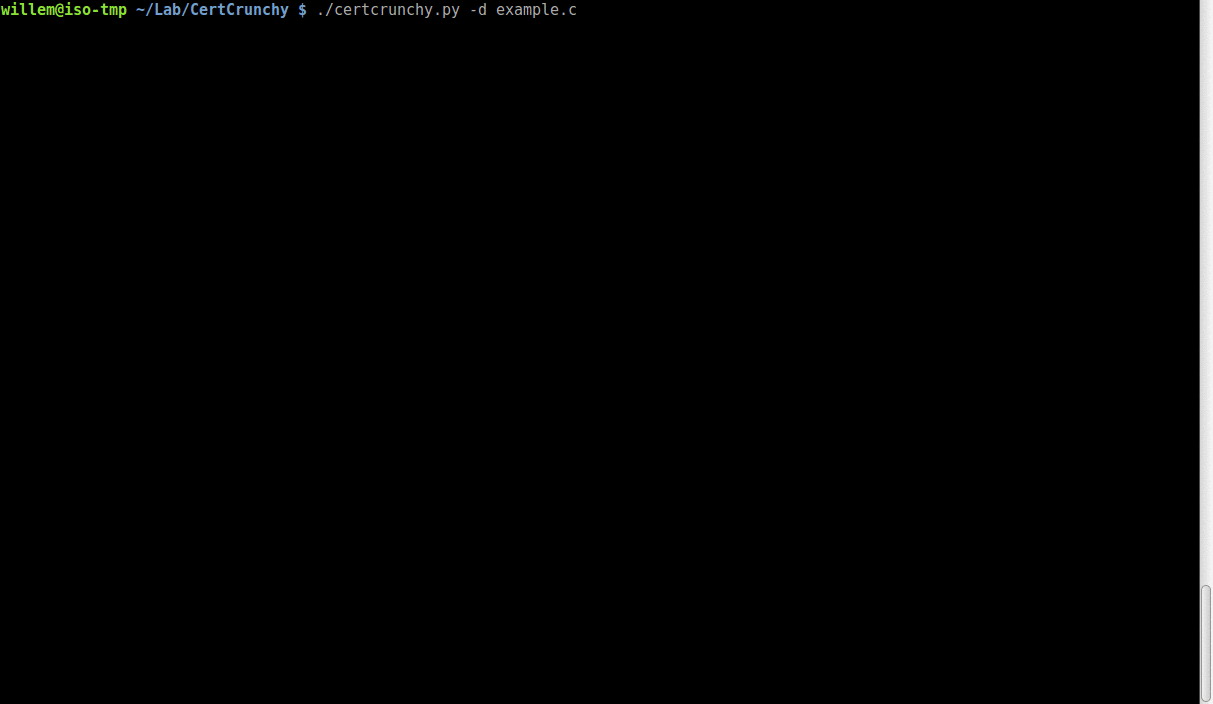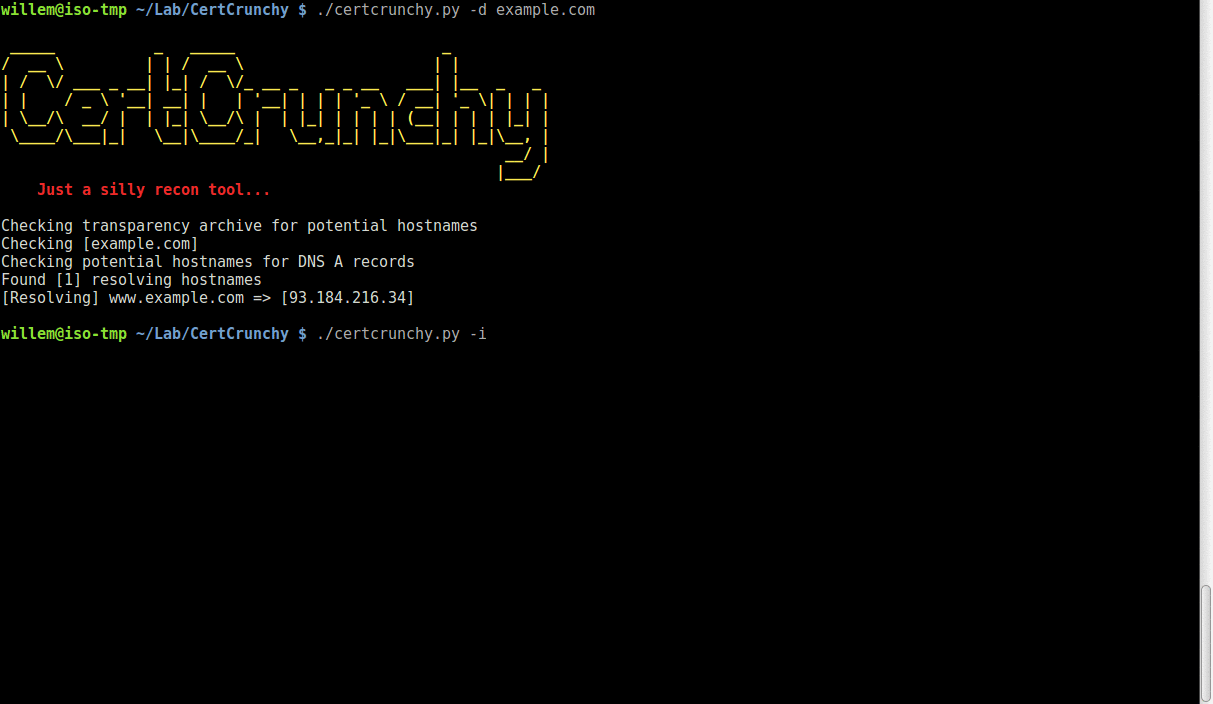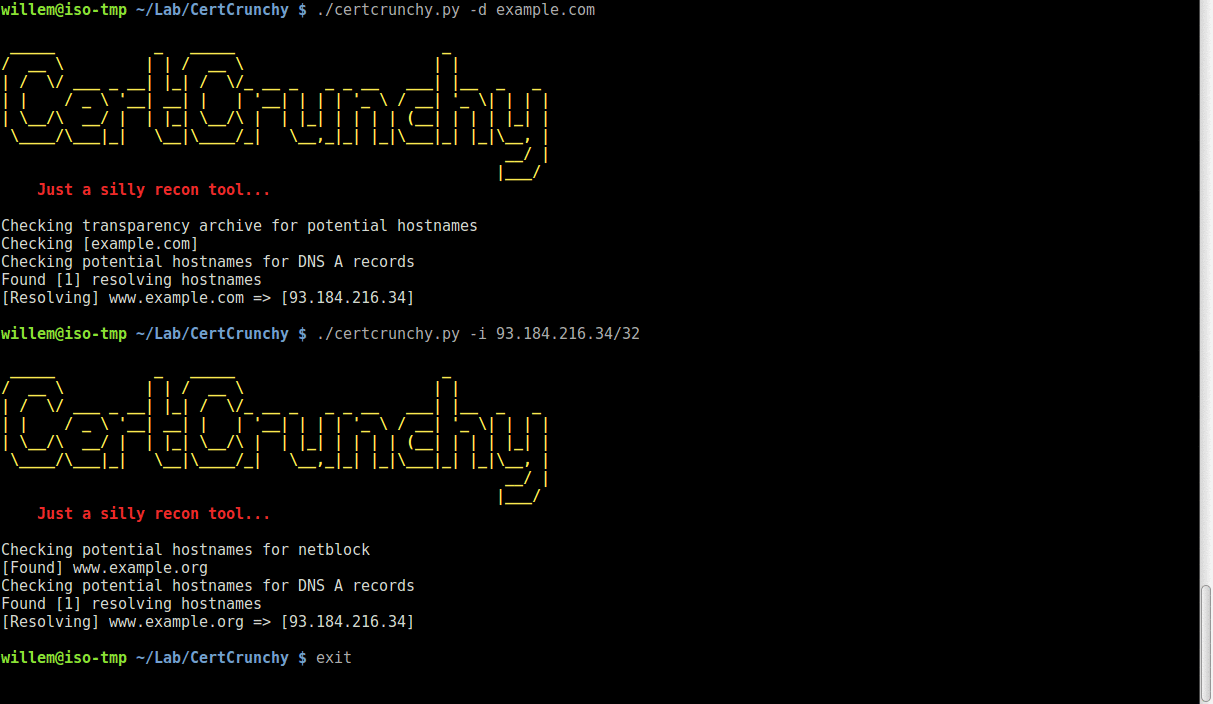 joda32/certcrunchy
Просто глупый инструмент разведки, использующий данные из SSL-сертификатов для поиска потенциальных имен хостов
 aarocy/recon-scan
Recon-Scan: пассивная разведка с открытым исходным кодом и анализом безопасности на основе ИИ. Полностью автоматизированный, ориентированный на…
 alessandrobertoldi/research
Опубликованный репозиторий исследований в области безопасности, содержащий академические статьи по перехвату доменов, обходу двухфакторной…