
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Dnsrr — Bash-based инструмент для перечисления DNS, выполняющий forward/reverse bruteforce, cache snooping и zone transfer для извлечения DNS-записей и поддоменов. | Kitploit
Инструменты/GitHubGitHub/a3h1nt/dnsrr
РазведкаПеречисление DNS и поддоменовСбор информацииАнализ DNS
GitHuba3h1nt/dnsrr

Dnsrr

Bash-based инструмент для перечисления DNS, выполняющий forward/reverse bruteforce, cache snooping и zone transfer для извлечения DNS-записей и поддоменов.

Репозиторий
12222434 лет назадПроверено Kitploit
Поделиться

DNSrr

DNSrr — это инструмент, написанный на bash, используемый для перечисления всей полезной информации из DNS-записей. Он использует различные техники, такие как

  • DNS Forward Bruteforce
  • DNS Reverse Bruteforce
  • DNS Cache Snooping
  • DNS Zone Transfer

Чтобы получить всю возможную информацию с DNS-сервера.

Установка

Установите с помощью git

git clone https://github.com/A3h1nt/Dnsrr

Начало работы

./dnsrr.sh --help

Использование

------------------- USAGE ------------------
-z    : Attempt Zone Transfer
        Syntax: ./dns.sh -z [Nameserver] [Domain Name]
-fb   : Forward Lookup Bruteforce
        Syntax: ./dns.sh [Domain Name]
        Syntax: ./dns.sh [Domain Name] [Wordlist]
-rb   : Reverse Lookup Bruteforce
        Syntax: ./dns.sh [Domain Name]
-cs   : Perform DNS Cache Snooping
        Syntax: ./dns.sh [Name Server] [Wordlist]
-x    : Explain A Particular Option
        Syntax: ./dns.sh -x [Option_Name]
------------------------------------------------

DNSrr поддерживает пять различных опций, включая ту, которая объясняет остальные четыре. Если вы не знаете, что делает та или иная опция, просто используйте -x, чтобы разобраться в соответствующей технике.

Пример:

# To explain zone transfer
./dnsrr -x z
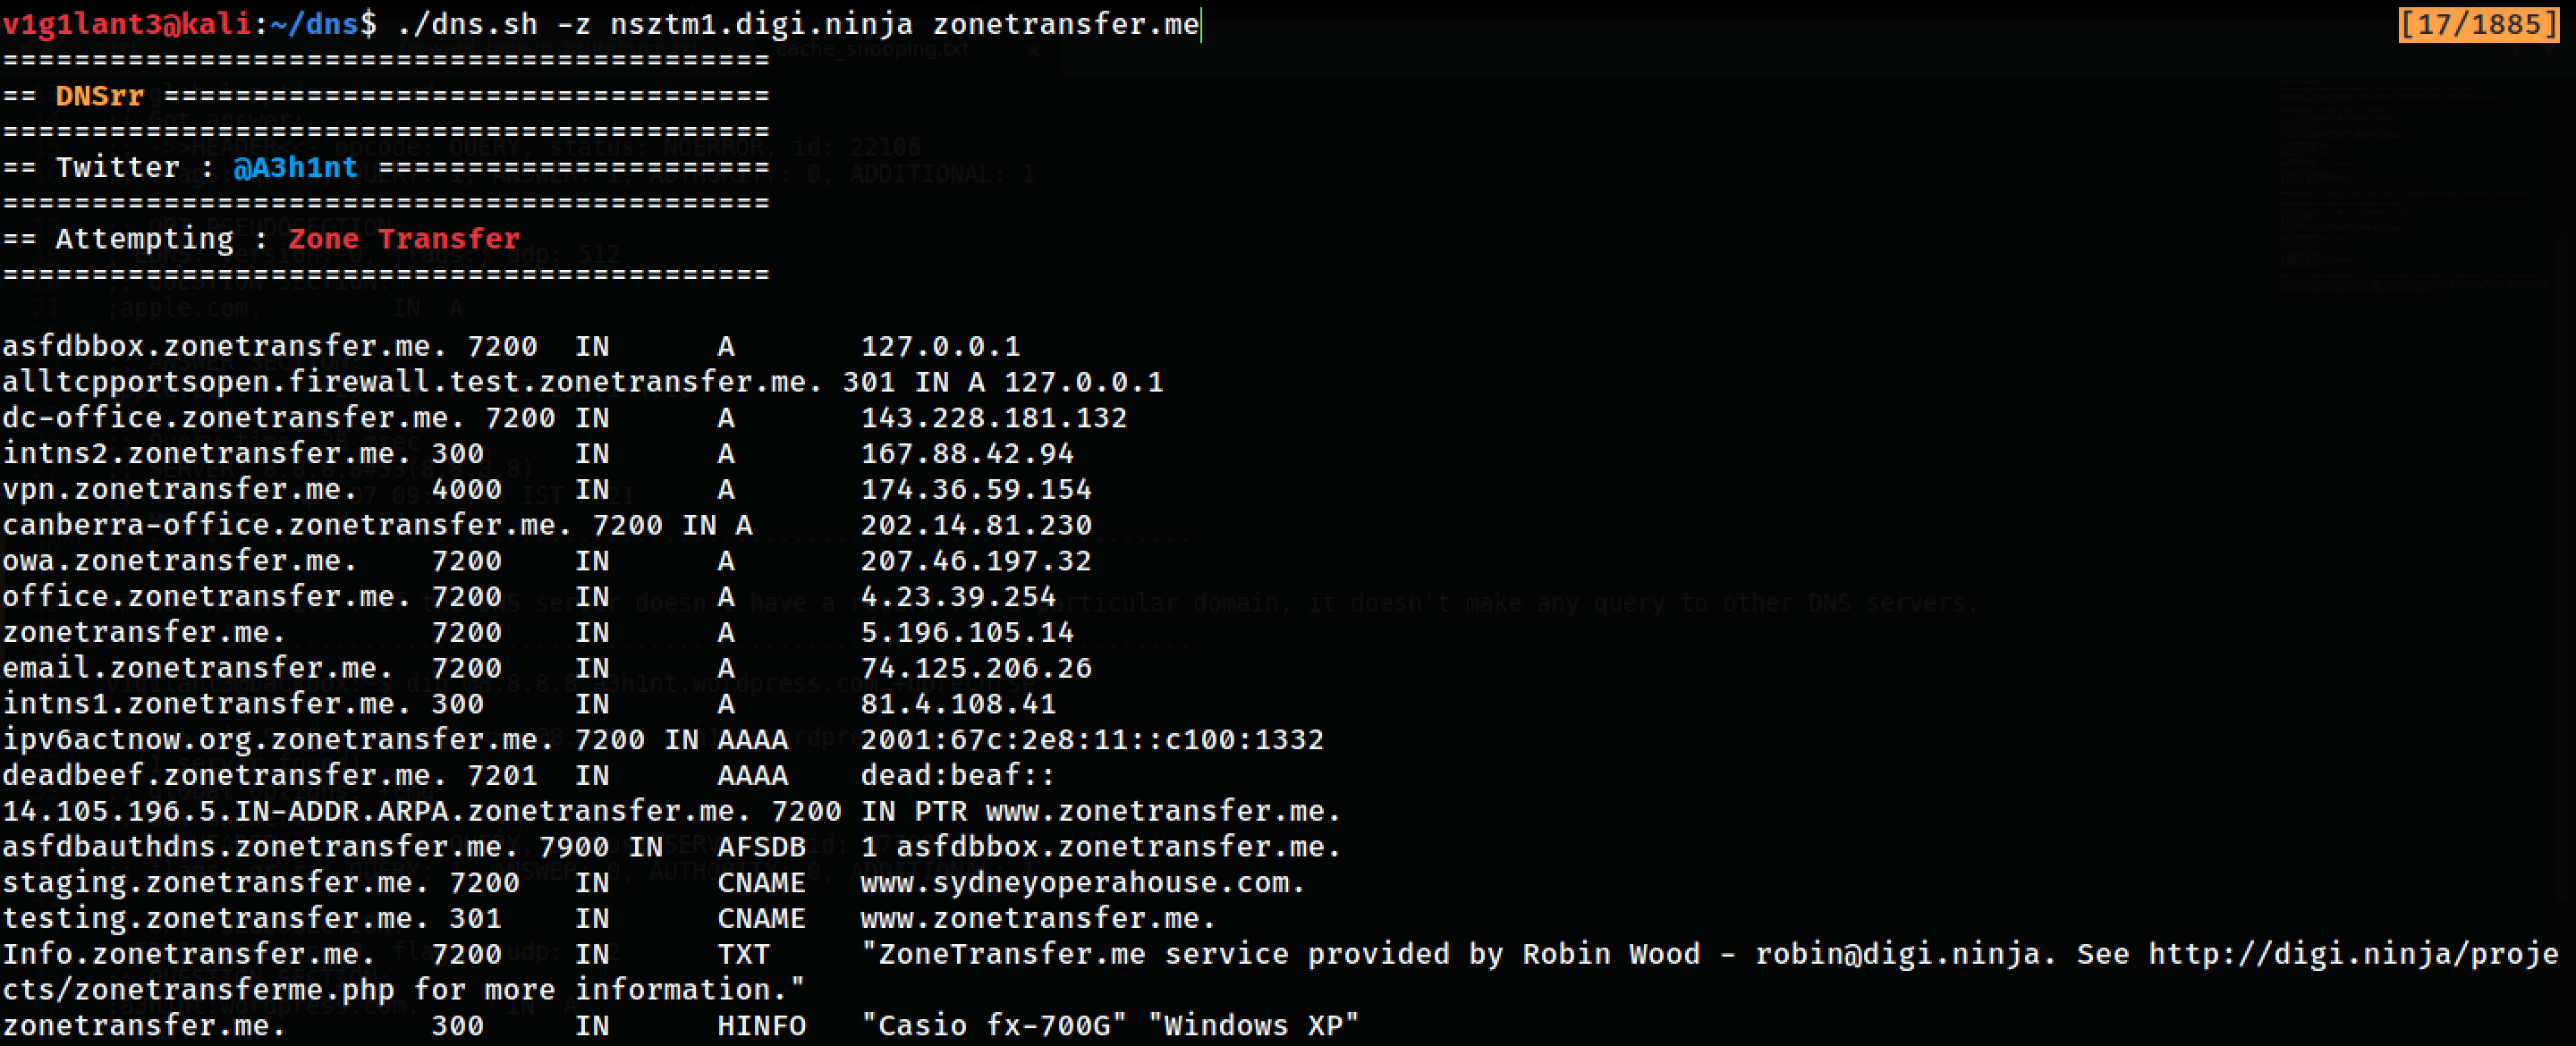
Пример выполнения

Передача зоны

execution

Forward Lookup Bruteforce

execution

Задачи

  • Добавить новые техники для перебора данных из DNS.
  • Сообщать об ошибках.
  • Добавить любую новую или недостающую функциональность.

Связаться со мной

Свяжитесь со мной: A3h1nt.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    317
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






