
 #1
Инструменты для анализа жестких дисков, твердотельных накопителей и других носителей информации для восстановления данных и артефактов.
Рекомендация Kitploit

 securityjoes/forensicminer
Очень хорошая автоматизация DFIR для сбора и анализа улик, предназначенная для специалистов по кибербезопасности.
 libyal/libqcow
Библиотека и инструменты для доступа к формату образов QEMU Copy-On-Write (QCOW)
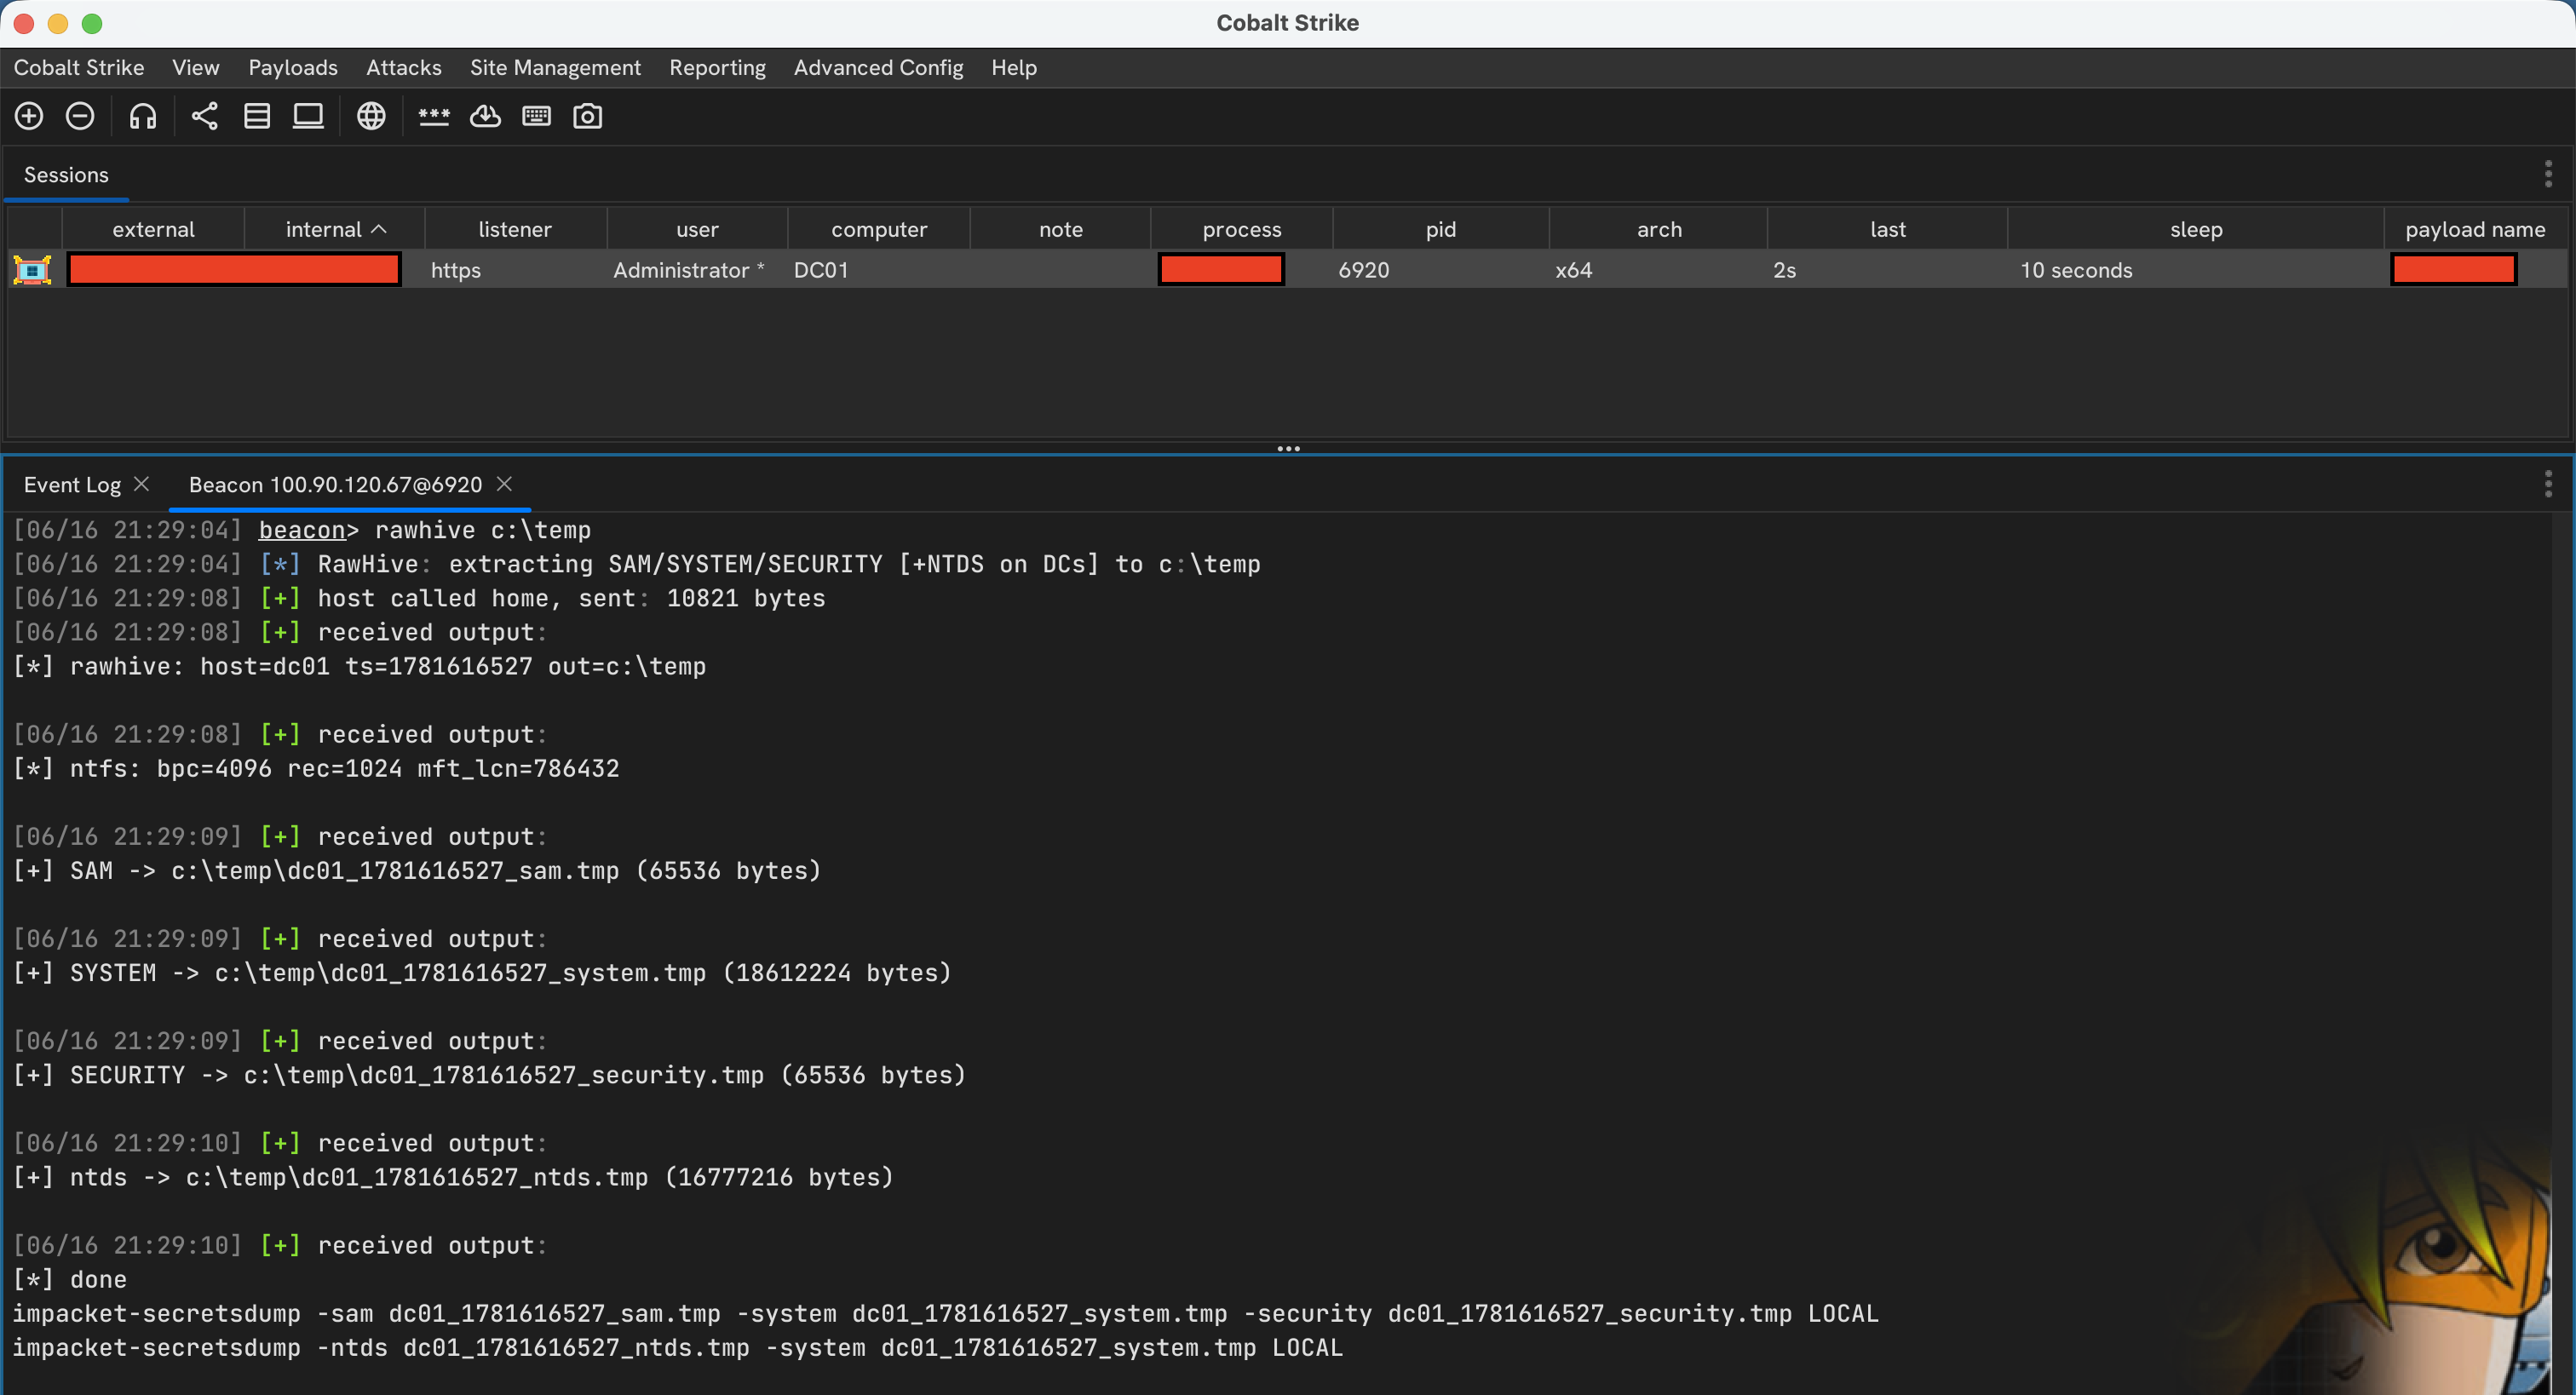 nmht3t/rawhive
BOF для Cobalt Strike, который извлекает выбранные кусты реестра Windows напрямую с необработанного тома NTFS, анализируя метаданные NTFS и читая…
 google/hashr
Создаёт форензические наборы хэшей файлов из образов дисков, пакетов и архивов в GCP, AWS и локальных источниках, с дедупликацией и экспортом в…
 fboldewin/atmmalscan
Утилита командной строки DFIR для сканирования систем Windows ATM на наличие следов вредоносного ПО в памяти процессов и на диске, с автоматическим…
 cherojeong/extundelete
Восстановление случайно удалённых файлов из файловых систем ext3 и ext4 с помощью сканирования inode и восстановления блоков для криминалистического…

 xchwarze/magic-extractor
Универсальный инструмент извлечения для Windows, который распознаёт неизвестные файлы и направляет их в соответствующий встроенный экстрактор.
 appliedsec/forensicscanner
Судебно-медицинский сканер
 fishermavis/bsod_bitlocker_recover
Скрипт Python для извлечения ключей Bitlocker VMK
 4n6ist/usn_analytics
Это не просто парсер UsnJrnl (USN Journal Records/Change Journal Records).
 agent-hellboy/ltm
ltm — это отладчик истории выполнения для Linux. Он записывает метаданные процессов, файлов, сети, памяти и блочного ввода-вывода через eBPF, а затем…
 theevidencehunter/forensix
Фреймворк разведки цифровой криминалистики
 synacktiv/veeam-velociraptor
Пакет артефактов Velociraptor уровня proof-of-concept для демонстрации удалённого конвейера криминалистического анализа Veeam.
 gnu-mirror-unofficial/ddrescue
Копирует данные с повреждённых или неисправных накопителей, обрабатывает ошибки чтения и выполняет эффективные операции по спасению данных,…
 ra3edaj/lab-dfir-cve-2023-38831
d
 yelparchive/osxcollector
Инструментарий для сбора и анализа криминалистических доказательств для OS X









