Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Цифровая криминалистика — Страница 77 | Kitploit
Категории

Цифровая криминалистика

Инструменты для сбора, сохранения и анализа цифровых доказательств в юридических или следственных целях.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k6 месяцев назад
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k2 дней назад
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k1 месяц назад
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k6 дней назад
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k1 месяц назад
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k1 день назад
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k1 день назад
mvt preview#8

mvt

GitHubmvt-project/mvt
16.0k15 дней назад
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2306 дней назад
avml preview#10

avml

GitHubmicrosoft/avml
1.1k0 дней назад
НовыеРелевантностьПопулярныеНедавно обновлённые
1426 результатов
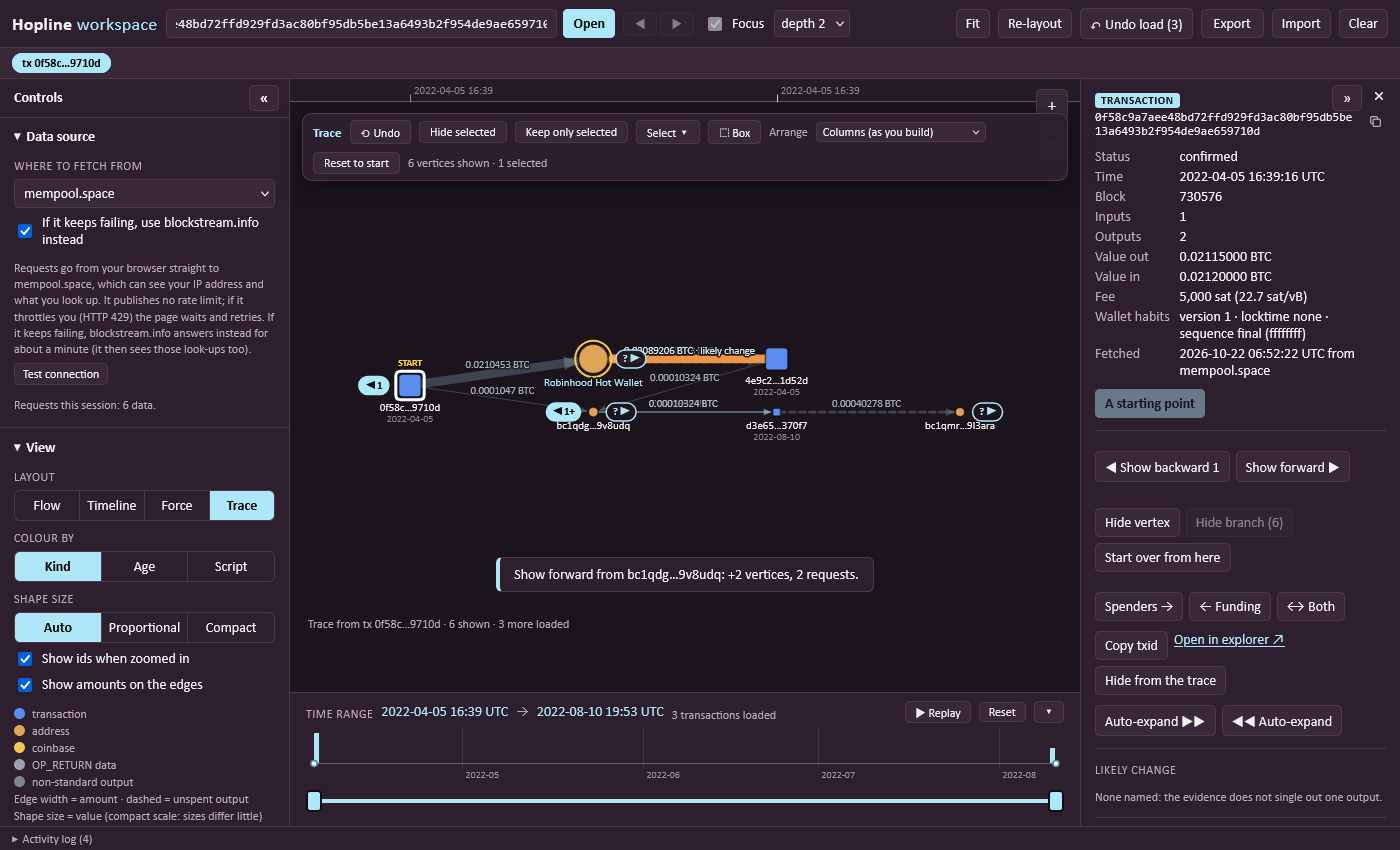
hopline preview

hopline

GitHubforensicworks/hopline

Инструменты для расследования Bitcoin в вашем браузере: отслеживайте движение средств, помечайте кошельки, отмечайте подозрительные паттерны с…
osintinformation-gatheringdigital-forensics+4
4 дней назад
php2shell-deep-dive preview

php2shell-deep-dive

GitHubdjad04/php2shell-deep-dive

Подробный технический разбор PHP2Shell: объединение двух уязвимостей ядра PHP — краха из-за нехватки памяти и use-after-free — в цепочку с heap…
memory-forensicsvulnerability-analysisexploitation+6
64 дней назад
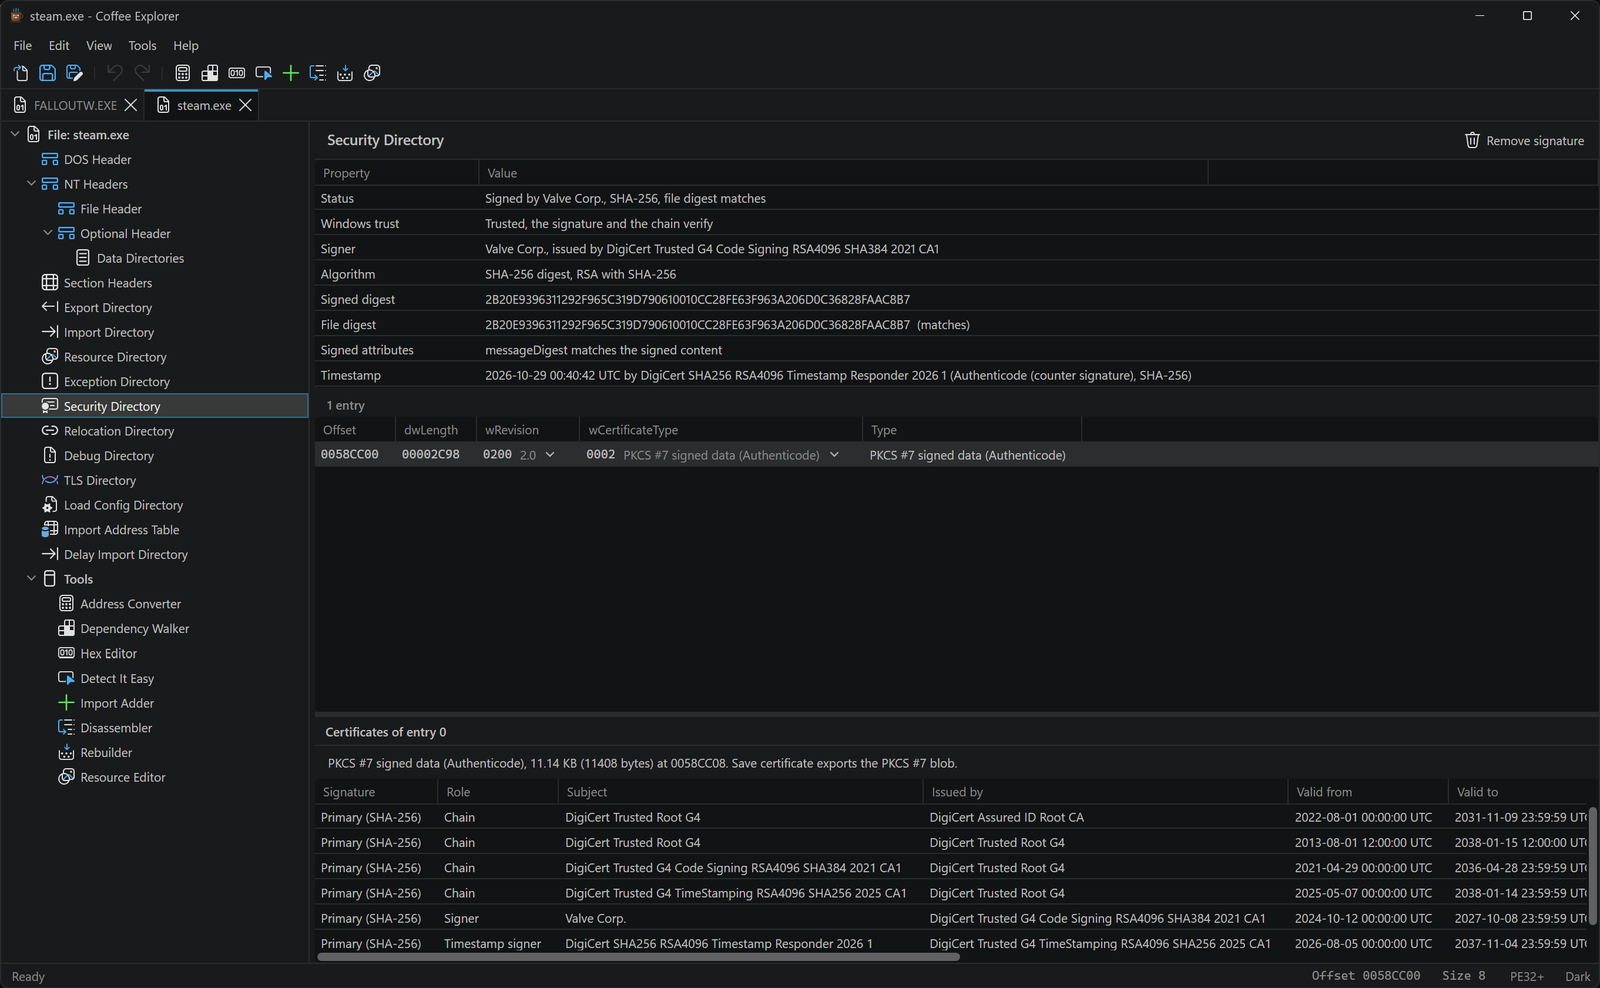
coffee_explorer preview

coffee_explorer

GitHubiartorias/coffee_explorer

Знакомый PE-редактор, переработанный в эстетике Visual Studio, с поддержкой высокого DPI и многим другим.
general-purpose-utilitiesstatic-analysishash-analysis+6
255 дней назад
PE-Parser preview

PE-Parser

GitHubnighth4wkk/pe-parser

Легковесный парсер C для файлов Portable Executable в Linux: извлекает заголовки, секции, импорты, экспорты, ресурсы, энтропию и хеши MD5/SHA256 с…
static-analysishash-analysisreverse-engineering+4
16 дней назад
whatsapp-valleyrat-analysis preview

whatsapp-valleyrat-analysis

GitHubmacawad/whatsapp-valleyrat-analysis

Winos 4.0 / ValleyRAT stager, доставляемый через WhatsApp: DLL sideloading, отключение Defender через BYOVD (CVE-2026-36425), собственный протокол C2…
ioc-managementstatic-analysisdynamic-analysis-sandboxing+7
112 дней назад
CVE-2026-40489 preview

CVE-2026-40489

GitHubsaretawa/cve-2026-40489

Концепция доказательства и анализ патча для CVE-2026-40489 — переполнение буфера в стеке в функции ec_glob() в editorconfig-core-c, включая шаги…
static-analysismemory-forensicsvulnerability-analysis+2
14 дней назад
cve-2026-42533 preview

cve-2026-42533

GitHub0xh3y3/cve-2026-42533

Лаборатория воспроизведения для CVE-2026-42533 (перезапись захвата в два прохода в nginx): PoC для HTTP и stream, тесты утечки памяти из кучи и DoS,…
container-securitymemory-forensicsvulnerability-analysis+7
3 месяцев назад
CVE-2026-43805-analysis preview

CVE-2026-43805-analysis

GitHubwtcyj/cve-2026-43805-analysis

Однодневный анализ + PoC-санитайзер для CVE-2026-43805 (гонка RPC в IOKit IODMACommand DriverKit, CWE-362)
static-analysismemory-forensicsvulnerability-analysis+4
1 месяц назад
fragnesia-scanner preview

fragnesia-scanner

GitHubfoxcornlab/fragnesia-scanner

Локальный сканер триажа только для обнаружения уязвимости Fragnesia CVE-2026-46300 в ядре Linux: оценивает работающее или установленное ядро на…
defensive-toolsprivilege-escalationvulnerability-scanners+5
13 дней назад
CVE-2026-85097 preview

CVE-2026-85097

GitHubmasriyan/cve-2026-85097

Набор инструментов для обнаружения, проверки и реагирования на инциденты для CVE-2026-85097: удалённая оценка Bricksforge, поиск IOC в журналах,…
defensive-toolsioc-managementvulnerability-scanners+7
11 месяц назад
CVE-2026-92183_GIMP_RCE_Proof-of-Concept preview

CVE-2026-92183_GIMP_RCE_Proof-of-Concept

GitHubcxu0630/cve-2026-92183_gimp_rce_proof-of-concept

GIMP 3.2.2 содержит переполнение буфера в стеке в загрузчике APNG (load_apng_image) при обработке чанка tRNS (прозрачность). В этой статье…
memory-forensicspayload-generationvulnerability-analysis+6
9 дней назад
illusion-rs preview
Archived

illusion-rs

GitHubmemn0ps/illusion-rs

Rusty Hypervisor — Windows UEFI Blue Pill гипервизор Type-1 на Rust (кодовое имя: Illusion)
defensive-toolsmemory-forensicspersistence-mechanisms+7
4166 месяцев назад
meltdown preview
Archived

meltdown

GitHubisec-tugraz/meltdown

Демонстрации proof-of-concept и библиотека libkdump, демонстрирующие микропроцессорную атаку Meltdown, приводящую к утечке памяти ядра и физической…
memory-forensicsvulnerability-analysisexploitation+5
4.2k4 лет назад
dnSpy preview
Archived

dnSpy

GitHubdnspy/dnspy

.NET-отладчик и редактор сборок
static-analysisdynamic-analysis-sandboxingmemory-forensics+8
29.7k5 лет назад
volatility preview
Archived

volatility

GitHubvolatilityfoundation/volatility

Продвинутый фреймворк для криминалистического анализа памяти
memory-forensicsvulnerability-analysisreverse-engineering+4
8.1k1 год назад
frida-dexdump preview
Archived

frida-dexdump

GitHubhluwa/frida-dexdump

Инструмент Frida для дампа dex в памяти, предназначенный для поддержки инженеров по безопасности, анализирующих вредоносное ПО.
android-securitydynamic-analysis-sandboxingmemory-forensics+5
4.6k3 лет назад
security-onion preview
Archived

security-onion

GitHubsecurity-onion-solutions/security-onion

Security Onion 16.04 — дистрибутив Linux для охоты за угрозами, корпоративного мониторинга безопасности и управления журналами
packet-sniffing-analysisids-ips-evasionnetwork-forensics+5
3.1k5 лет назад
rekall preview
Archived

rekall

GitHubgoogle/rekall

Фреймворк Rekall для криминалистического анализа памяти

memory-forensicsreverse-engineeringforensics+3
2.0k6 лет назад
Назад1…767778…80Вперёд