 macawad/whatsapp-valleyrat-analysis
Winos 4.0 / ValleyRAT stager, доставляемый через WhatsApp: DLL sideloading, отключение Defender через BYOVD (CVE-2026-36425), собственный протокол C2 на TCP 443 и ранее не публиковавшаяся инфраструктура C2.

Автор: Mac Awad, студент по кибербезопасности (Certificate IV, TAFE Queensland) · LinkedIn Дата: с 30 октября по 1 ноября 2026 г. (время по AEST, UTC+10) Статус: передано в ACSC ASD (ReportCyber), ThreatFox и регистратору домена
ZIP-файл с «выпиской по оплате», отправленный со взломанного аккаунта WhatsApp, оказался stager'ом Winos 4.0 / ValleyRAT. В изолированной лаборатории он убил Microsoft Defender с помощью подписанного уязвимого драйвера, а затем отправил beacon на ранее не упоминавшийся домен C2 по собственному бинарному протоколу поверх TCP 443. Пассивный OSINT проследил C2 до пула одноразовых Windows-серверов в Гонконге.
ardrv.sys (CVE-2026-36425) использовался для убийства Microsoft Defenderwwwapko[.]top → 156.234.7[.]71, необработанный TCP/443 (не TLS), 16-байтовое приветствие, beacon примерно каждые 67 с156.234.7[.]170 днём ранее, скорее всего, это тот же сервер до смены IPflowchart TD
A[WhatsApp lure<br/>from hijacked contact] --> B[ZIP]
B --> C[VHD mounted as drive<br/>no MOTW warning]
C --> D[Signed SETTINGM.exe<br/>sideloads hidden Is.Dll]
D --> E[Stage in Users\Public\Libraries<br/>relaunch via rundll32]
E --> F[UAC bypass]
F --> G[Drop ardrv.sys<br/>kill Defender]
G --> H[Beacon to wwwapko.top<br/>TCP 443, every ~67 s]
H --> I[Next stage: Winos 4.0<br/>online module, not received]
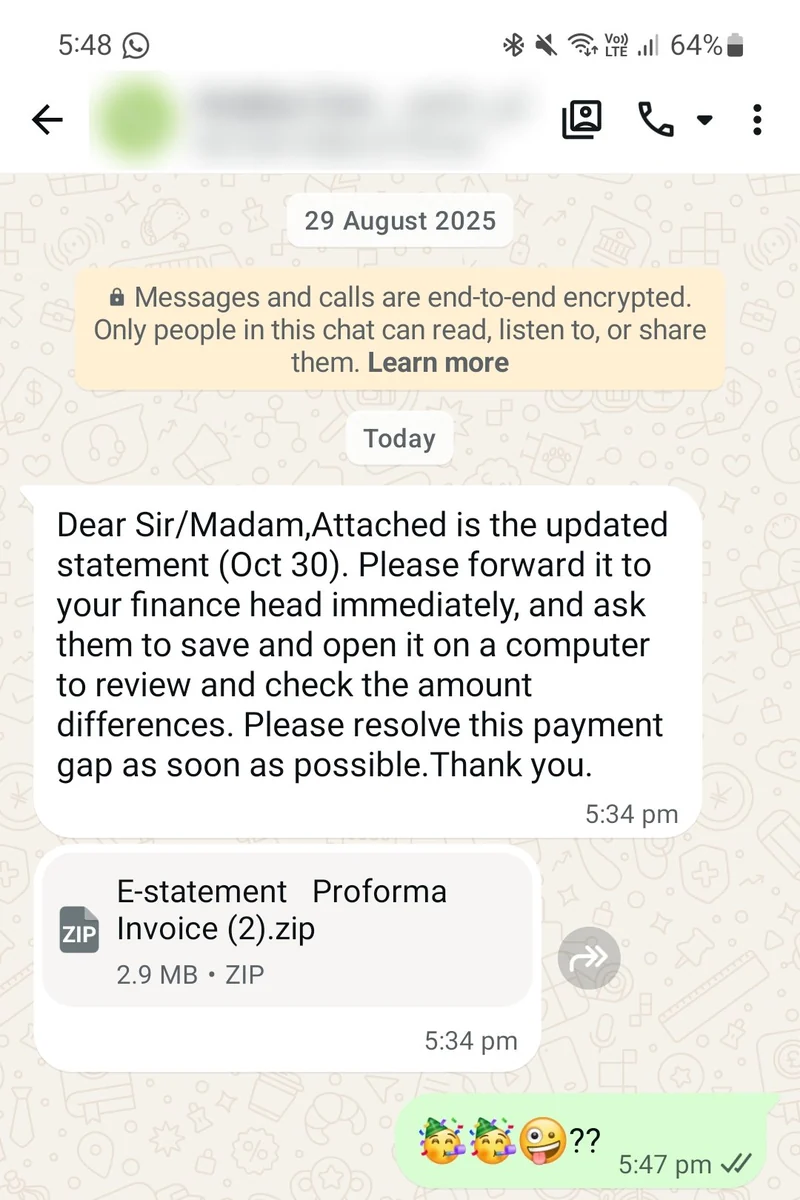
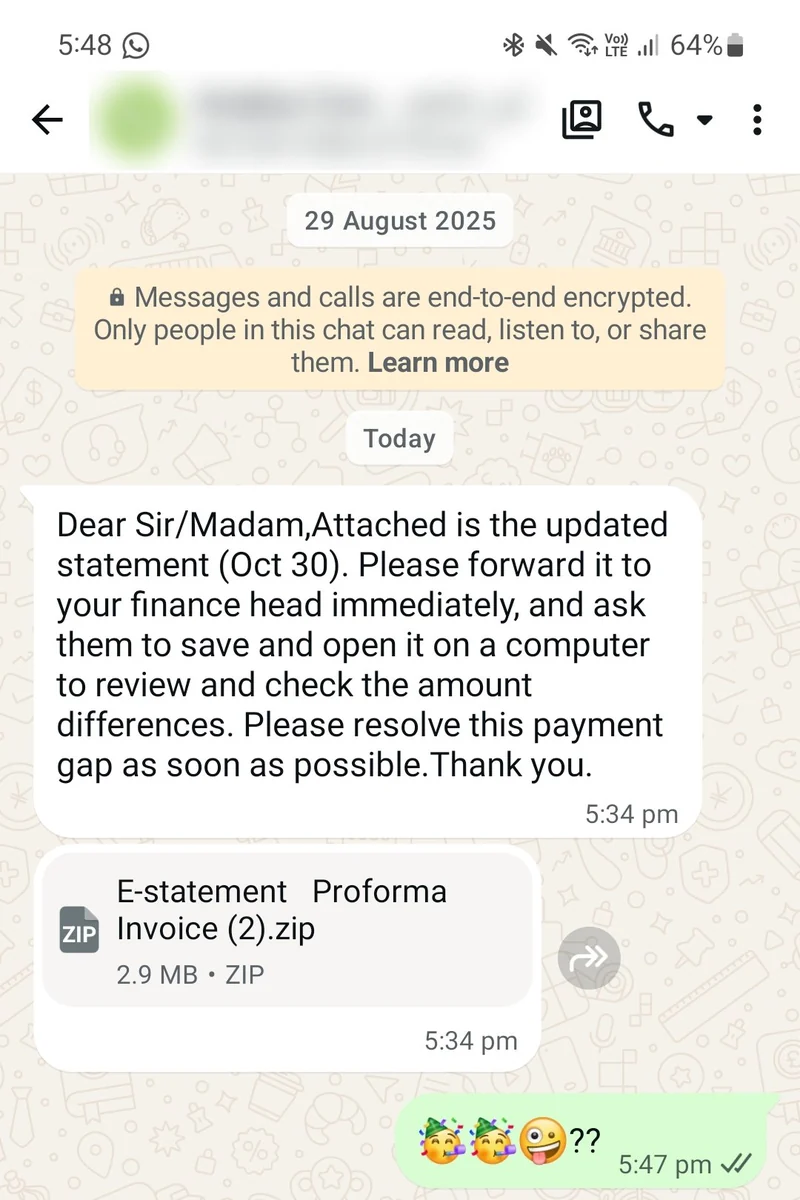
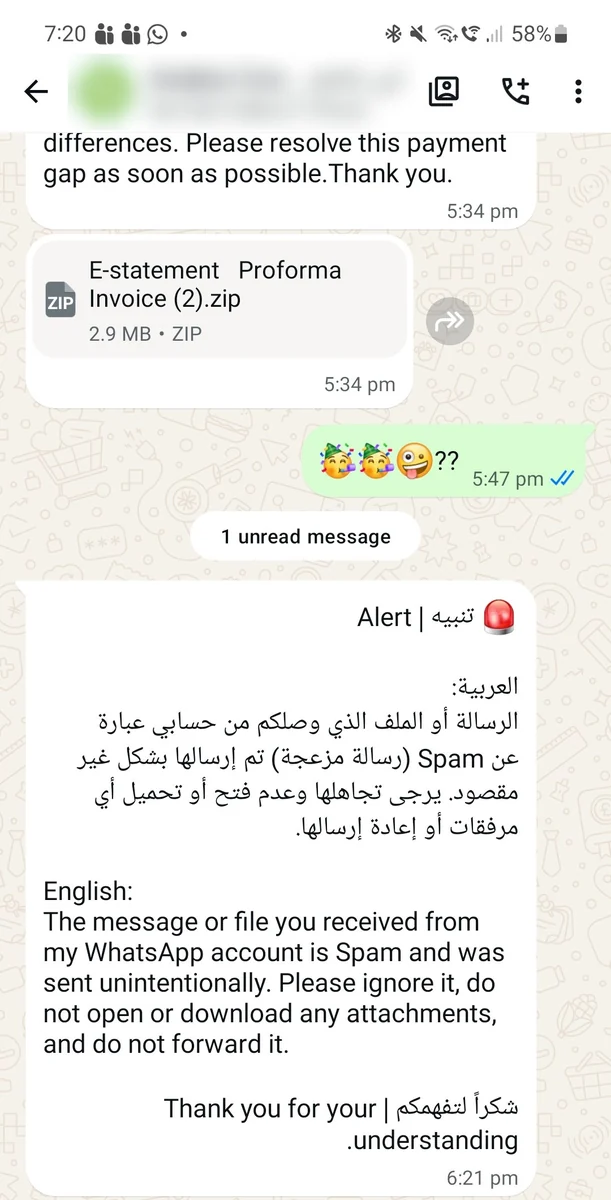
Сообщение использовало классический сценарий мошенничества со счетами: срочность («урегулируйте этот платёжный разрыв»), авторитет («перешлите это вашему финансовому руководителю») и управление платформой («откройте на компьютере», поскольку полезная нагрузка работает только на Windows). Владелец аккаунта отправил предупреждение о спаме через 47 минут, подтвердив, что аккаунт был захвачен.
| Файл | Размер | Примечания |
|---|---|---|
E-statement Proforma Invoice (2).zip | 2.9 MB | Обёртка |
10301023482034.vhd | 6.3 MB | Динамический VHD, exFAT, метка тома "Business", создан 30 окт 02:24 UTC по часам UTC+8 |
I1030102341.exe | 360 KB | Подлинный Menksoft SETTINGM.exe (2017), корректно подписан; импортирует 3 функции из Is.dll |
Is.Dll | 4.28 MB | Вредоносный, Hidden + System, скомпилирован 29 окт 2026 17:03 UTC, имя экспорта MSEdgeWebView.dll |

Ключевые находки в Is.Dll:
vcruntime140_1_app, используемый для перезапуска самого себя через rundll32SETTINGSDATABASE, SYNCENGINEDATABASE, UXDATABASE) являются зашифрованными полезными нагрузкамиcurl -L -s -o, bitsadmin /transfer, certutil -urlcache, msiexec /qn3DC0C2FE338F567442B73E4B644B4F1AДешифратор (статический, никогда не запускает образец):
import re, sys
key = b'3DC0C2FE338F567442B73E4B644B4F1A'
def rc4(k, d):
    S = list(range(256)); j = 0
    for i in range(256):
        j = (j + S[i] + k[i % len(k)]) % 256; S[i], S[j] = S[j], S[i]
    i = j = 0; out = bytearray()
    for b in d:
        i = (i + 1) % 256; j = (j + S[i]) % 256; S[i], S[j] = S[j], S[i]
        out.append(b ^ S[(S[i] + S[j]) % 256])
    return bytes(out)
data = open(sys.argv[1], 'rb').read()
for m in re.finditer(rb'(?:[0-9A-F]\x00){16,}', data):
    h = m.group().decode('utf-16le')
    if len(h) % 2: continue
    pt = rc4(key, bytes.fromhex(h))
    if sum(32 <= c < 127 for c in pt) > 0.85 * len(pt):
        print(pt.decode()[:150])
Расшифрованные строки показали:
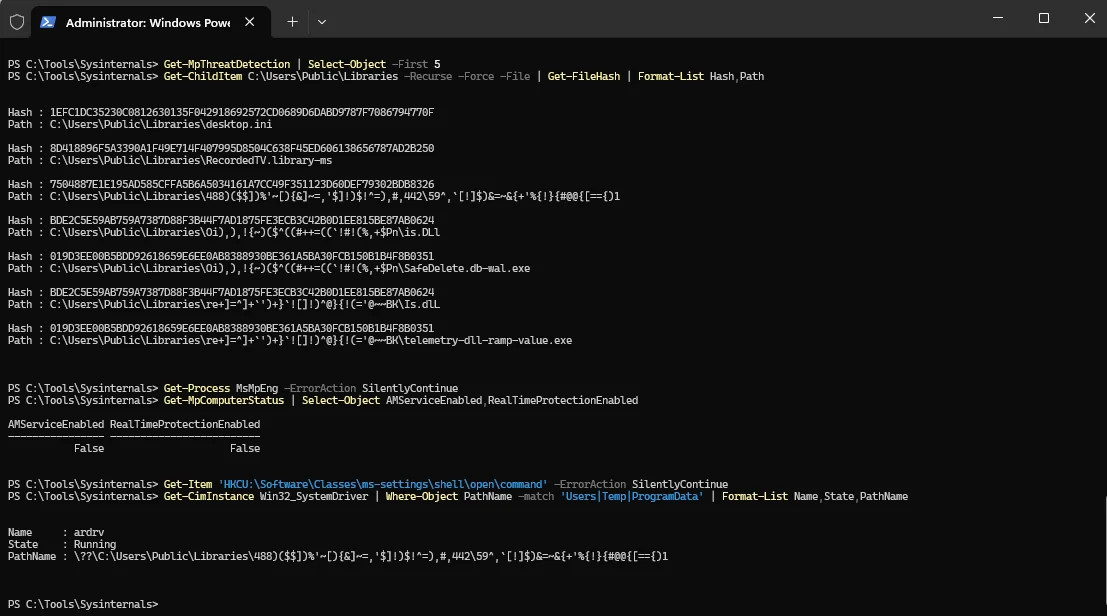
\\.\HWAudioX64, \\.\ardrv, \\.\AlinubxHKCU\Software\Classes\ms-settings\shell\open\command + ComputerDefaults.exe, а также монiker повышения прав CMSTPLUA {3E5FC7F9-9A51-4367-9063-A120244FBEC7}C:\Users\Public\Libraries\<random>\<random>Настройка: виртуальная машина Windows 11 (Defender включён, Sysinternals Procmon, Process Explorer, Autoruns) и виртуальная машина Kali в качестве фальшивого интернета (INetSim, небольшой скрипт фальшивого DNS, tcpdump), в частном сегменте локальной сети VMware без реального доступа в интернет. Чистый снимок состояния перед каждым запуском.
| Время | Наблюдение |
|---|---|
| 21:40 | VHD монтируется как «Business»; виден только EXE; окно не появляется |
| 21:40 | Комплект скопирован в 3 скрытые папки с мусорными именами в C:\Users\Public\Libraries, хост-EXE переименован под файлы OneDrive (SafeDelete.db-wal.exe, telemetry-dll-ramp-value.exe, SyncEngineDatabase.db.exe) |
| 21:40 | Повторный запуск: rundll32.exe "...\IS.dll",vcruntime140_1_app |
| 21:40:25 | Сбрасывает драйвер размером 17 744 байта и создаёт службу ядра ardrv (OPSWAT, проверенная подпись) |
| 21:40 | Defender уничтожен: MsMpEng исчез, защита в реальном времени отключена, обнаружение не зафиксировано |
| 21:40:39 | Первый DNS-запрос к wwwapko[.]top; 1 080 запросов менее чем за час |