
 #1
Инструменты для сбора, сохранения и анализа цифровых доказательств в юридических или следственных целях.
Рекомендация Kitploit

 kevoreilly/capev2
Конфигурация вредоносного ПО и извлечение полезной нагрузки
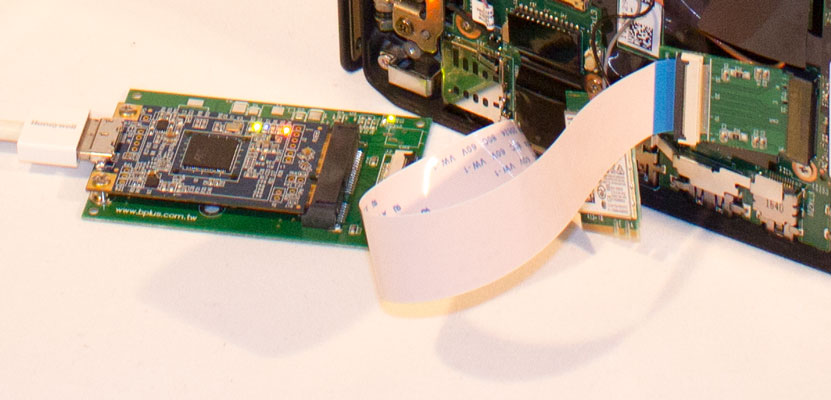 ufrisk/pcileech
Программное обеспечение для атак с прямым доступом к памяти (DMA)
 mandiant/capa
Инструмент статического и динамического анализа на основе правил, который выявляет возможности в файлах PE, ELF, .NET и shellcode, сопоставляя их с…
 androguard/androguard
Обратная разработка и пентестинг для Android-приложений
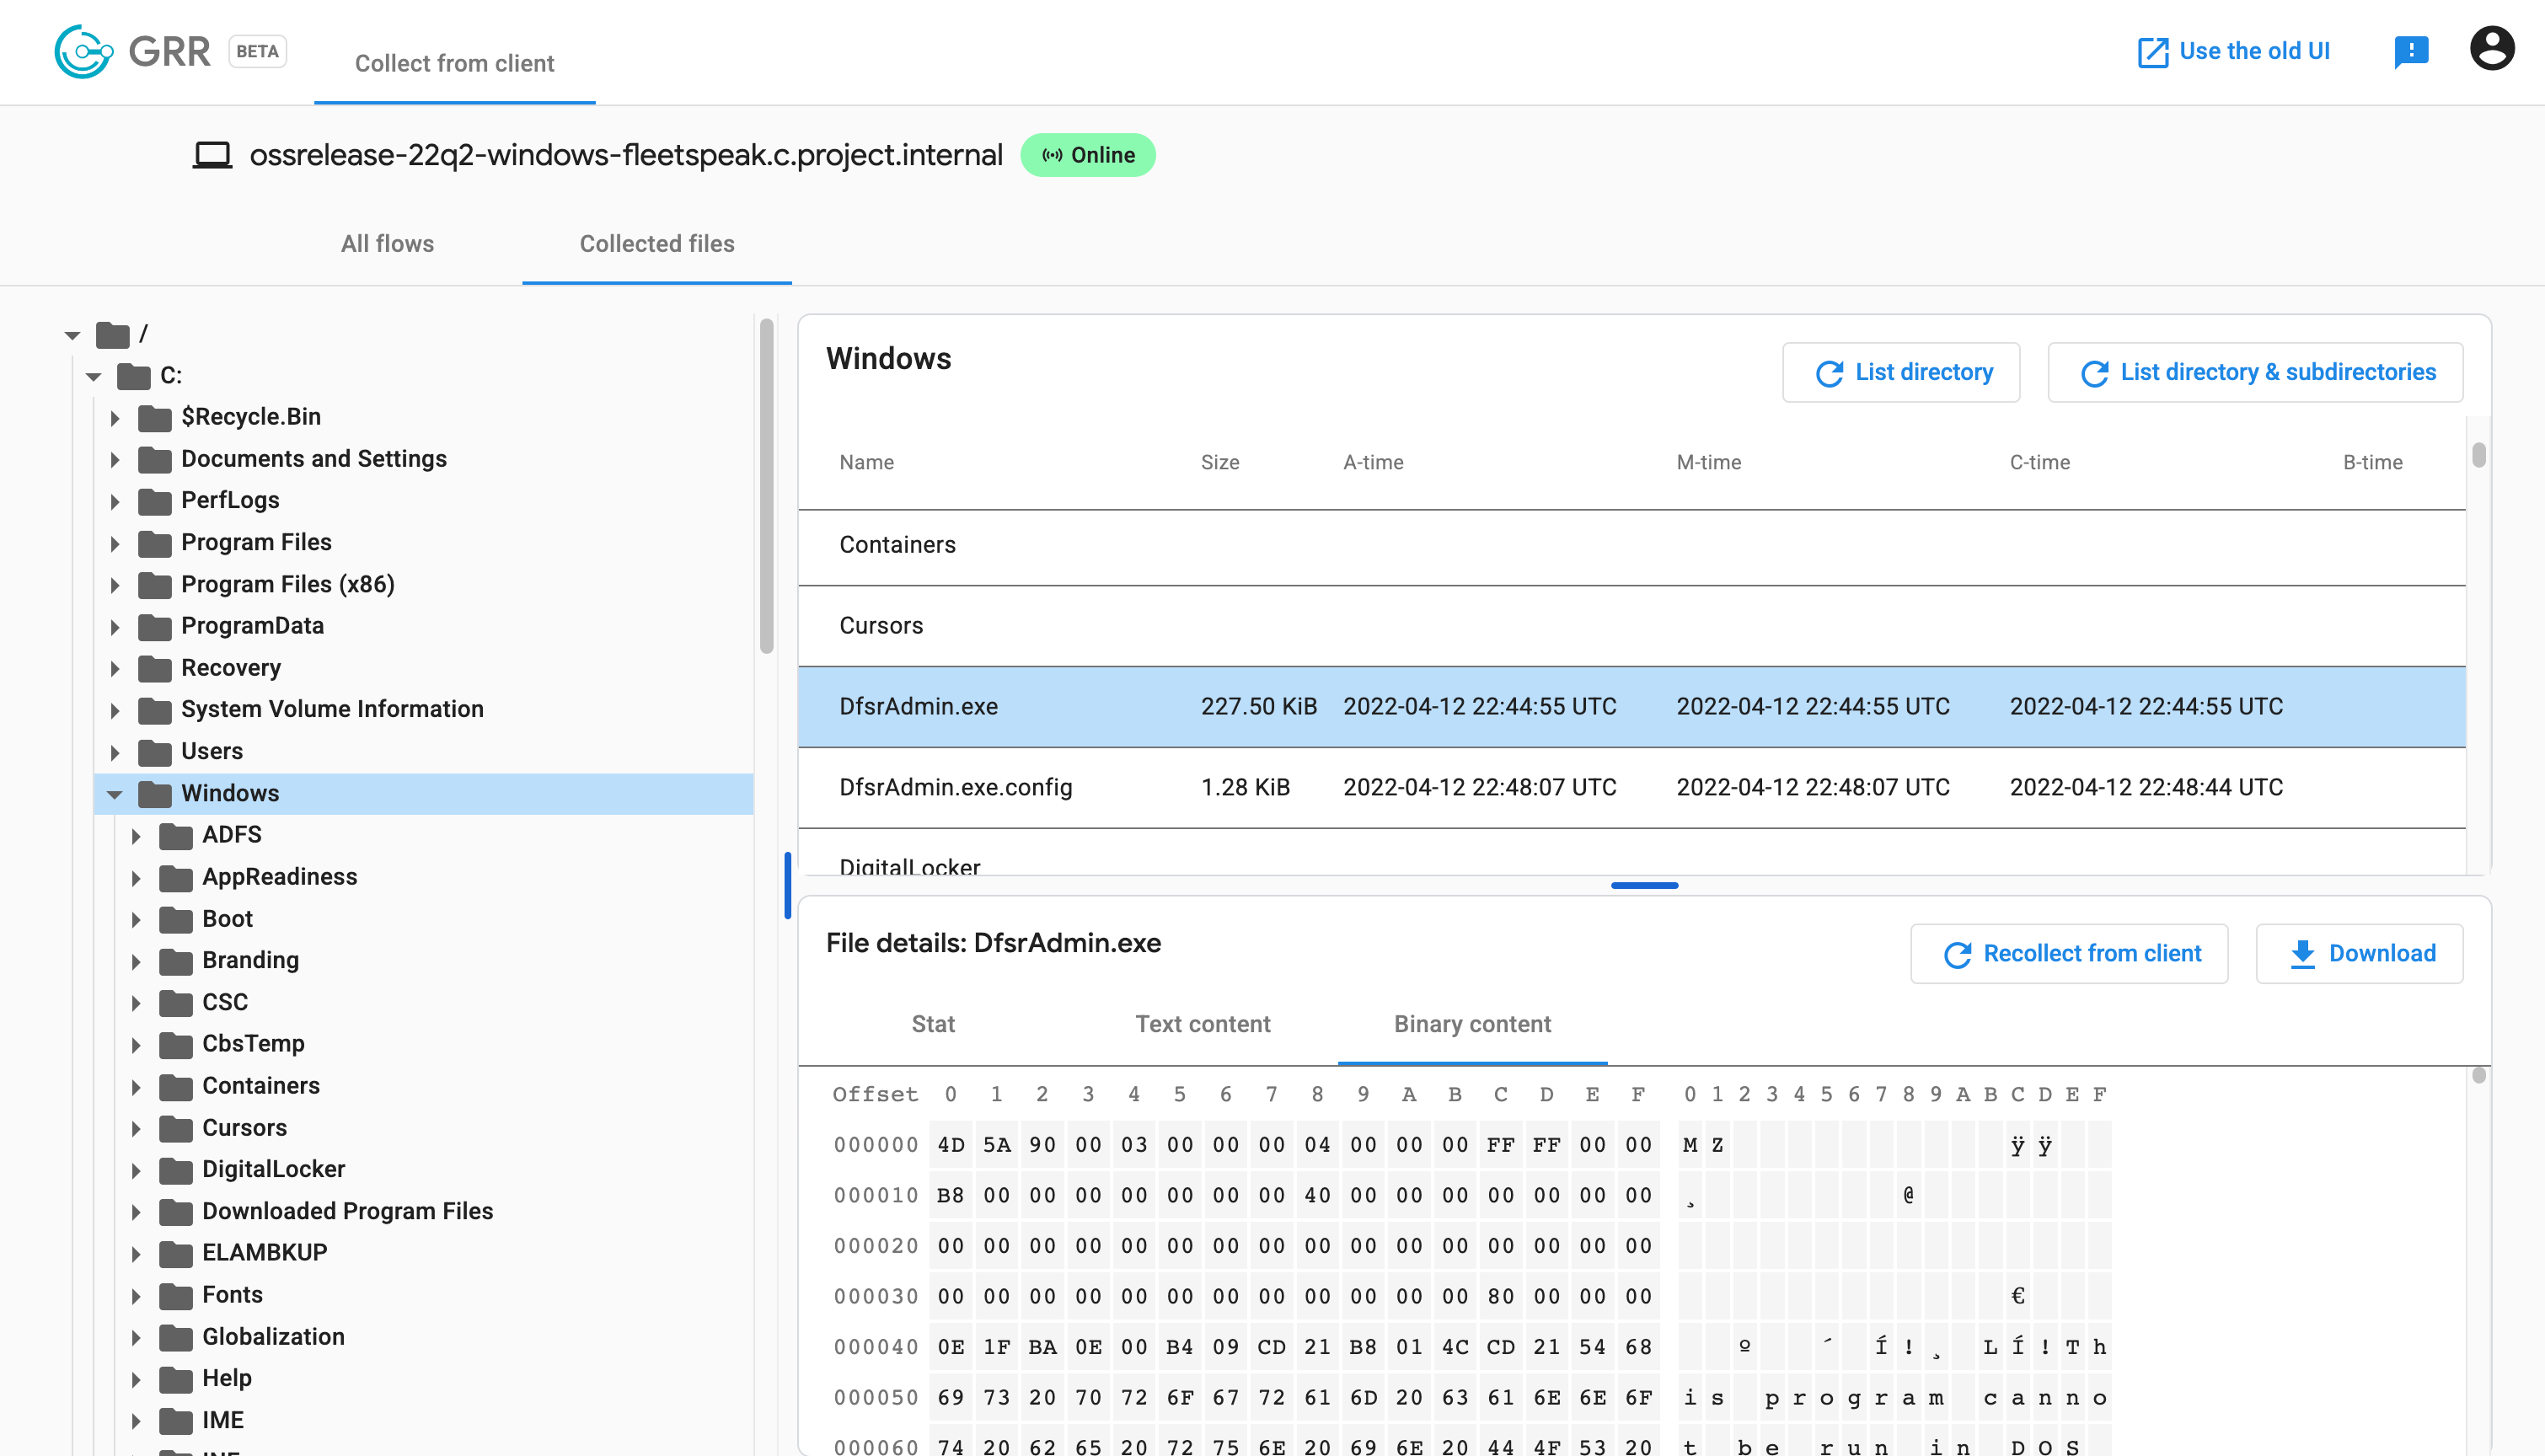 google/grr
Фреймворк для удаленной криминалистики на живых системах и реагирования на инциденты с агентом на Python для сбора криминалистических данных с…
 frankwxu/digital-forensics-lab
Бесплатные практические лаборатории по цифровой криминалистике для студентов и преподавателей
 darthton/blackbone
Библиотека взлома памяти Windows
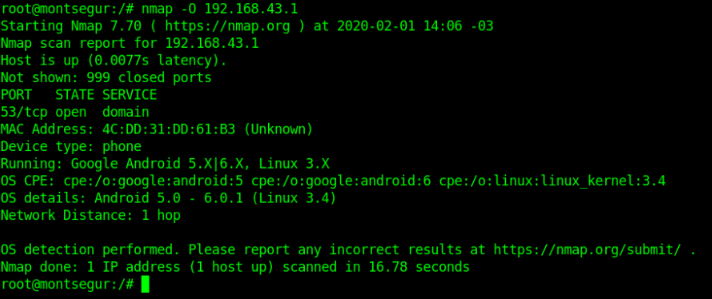 a-poc/blueteam-tools
Инструменты и методы для синей команды / реагирования на инциденты
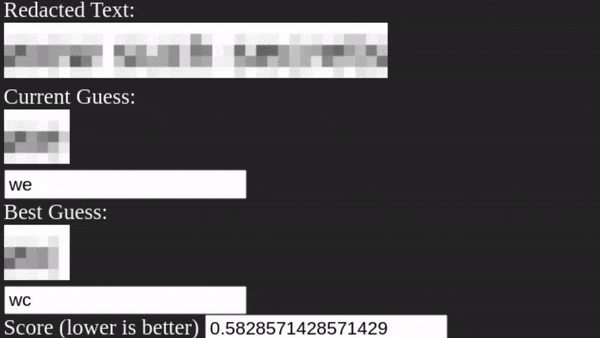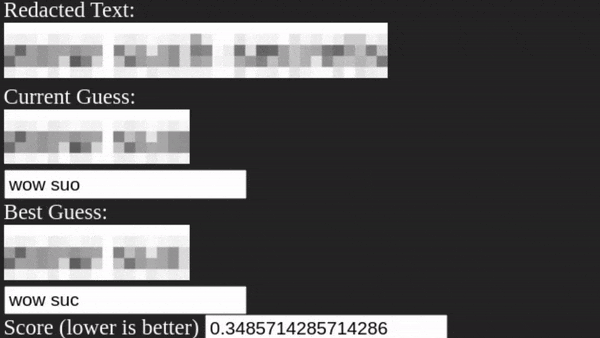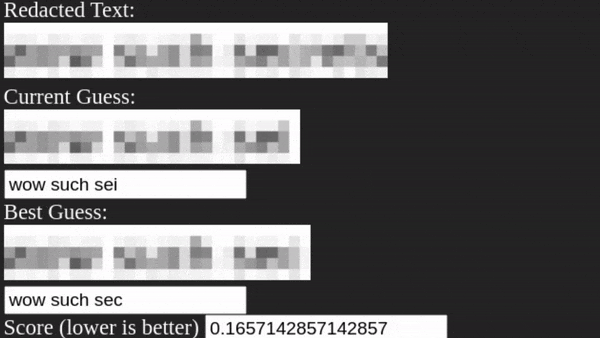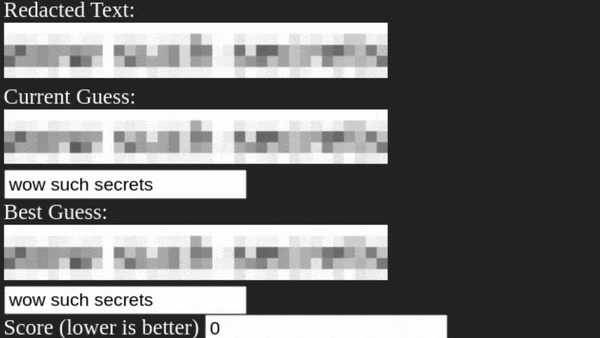 bishopfox/unredacter
Никогда, никогда, никогда не используйте пикселизацию как метод редактирования
 alessandroz/lazagne
Кроссплатформенное средство восстановления учётных данных, извлекающее сохранённые пароли из браузеров, почтовых клиентов, баз данных, системных…
 didierstevens/didierstevenssuite
Коллекция Python-скриптов для анализа вредоносного ПО, разбора форматов файлов, хеширования и криминалистической триажной проверки, включая утилиты…
 hugsy/gef
GEF (GDB Enhanced Features) - современный опыт для GDB с расширенными возможностями отладки для разработчиков эксплойтов и реверс-инженеров на Linux
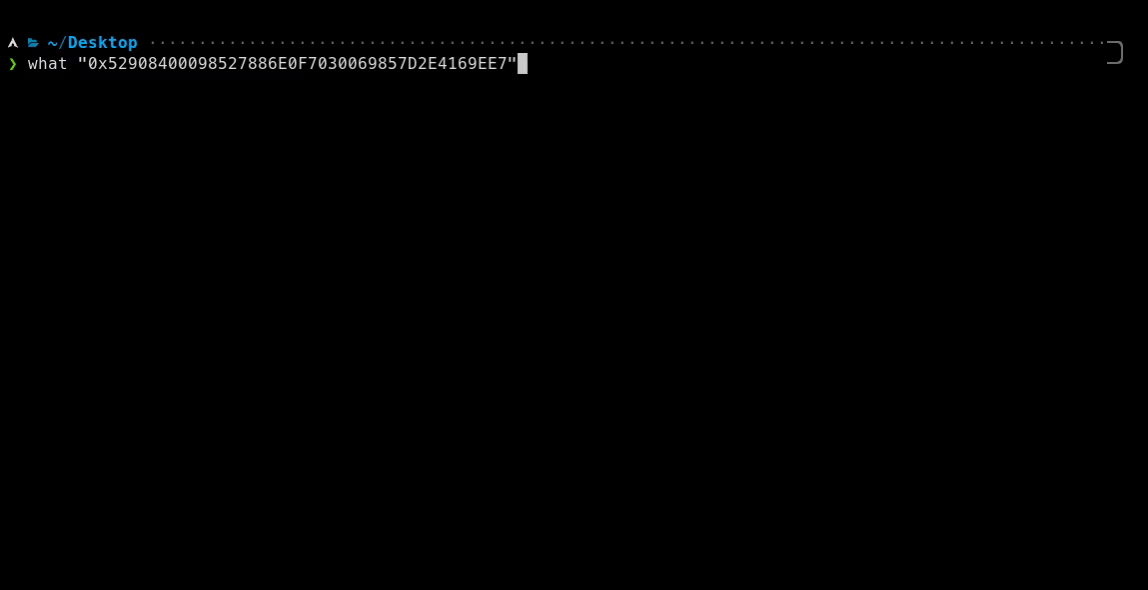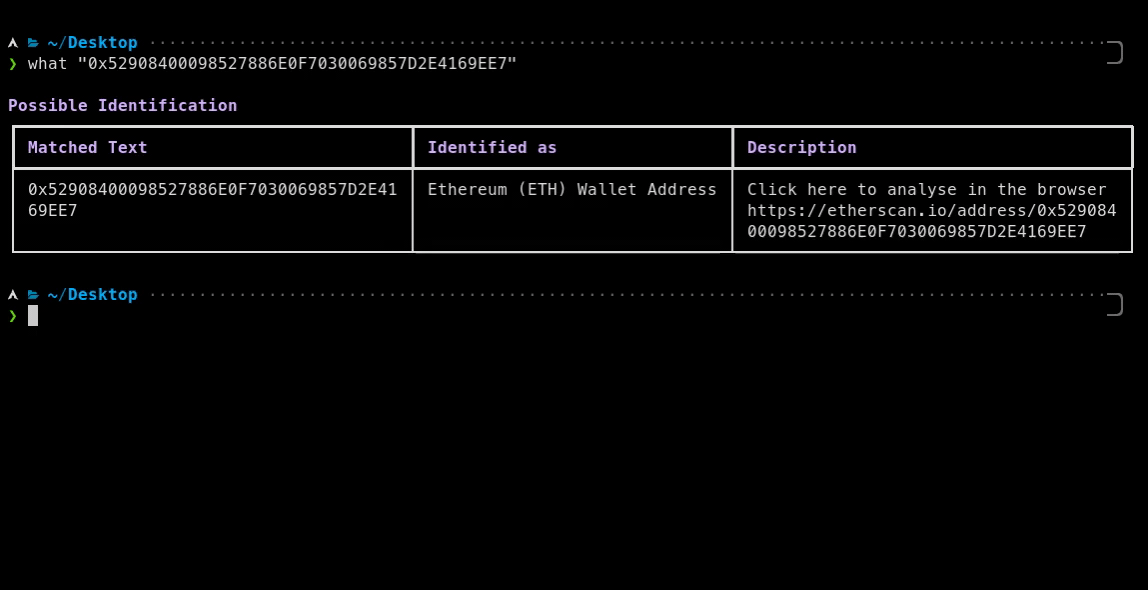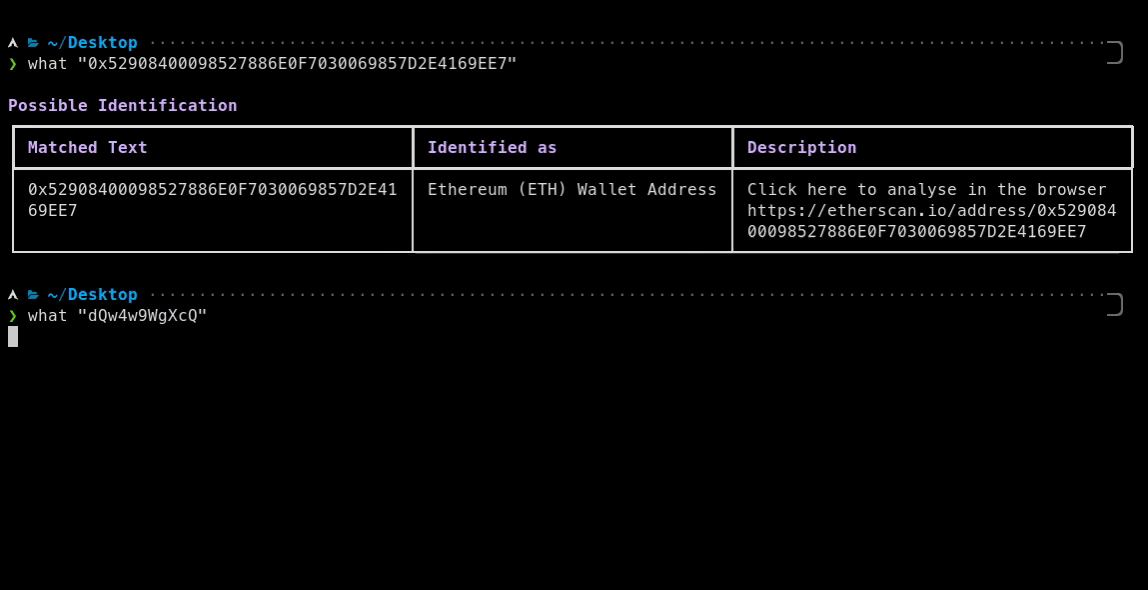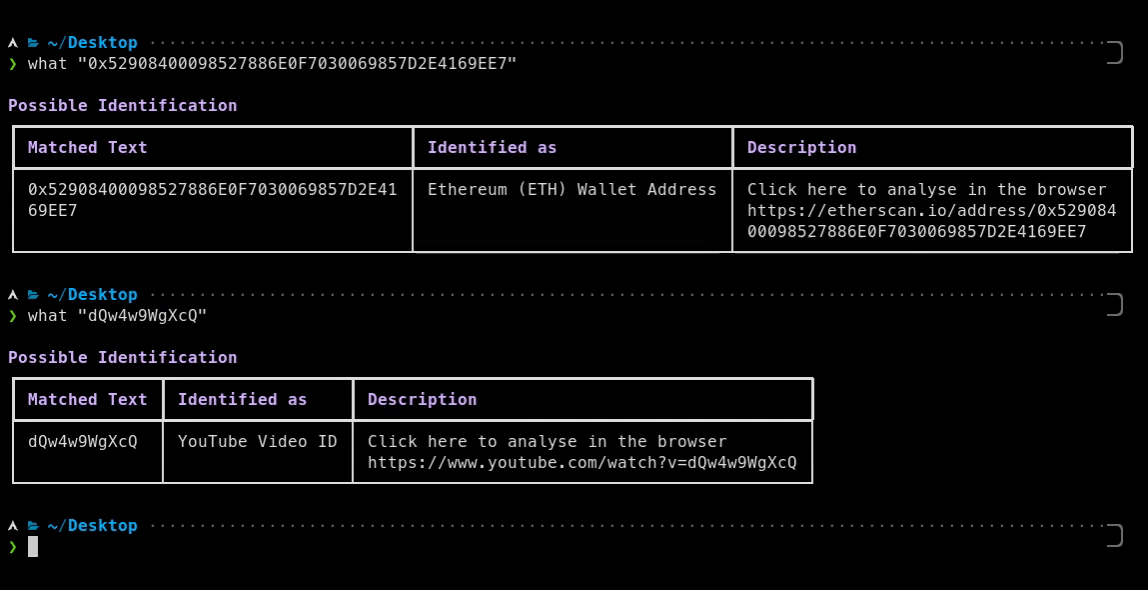 bee-san/pywhat
🐸 Определите что угодно. pyWhat позволяет легко идентифицировать email-адреса, IP-адреса и многое другое. Передайте ему файл .pcap или текст, и он…
 volatilityfoundation/volatility3
Расширенная платформа для извлечения цифровых артефактов из образцов энергозависимой памяти (ОЗУ), обеспечивающая глубокий криминалистический анализ…
 clong/detectionlab
Автоматизируйте создание лабораторной среды с полным набором инструментов безопасности и лучших практик ведения журналов.

 rizinorg/rizin
UNIX-подобный фреймворк для реверс-инжиниринга и набор инструментов командной строки.
 mandiant/flare-floss
FLARE Obfuscated String Solver — Автоматически извлекает обфусцированные строки из вредоносного ПО.






