
 #1
Инструменты для сбора, сохранения и анализа цифровых доказательств в юридических или следственных целях.
Рекомендация Kitploit

 mvt-project/mvt
Набор инструментов для форензического сбора и анализа данных с устройств Android и iOS для выявления возможной компрометации известными шпионскими…
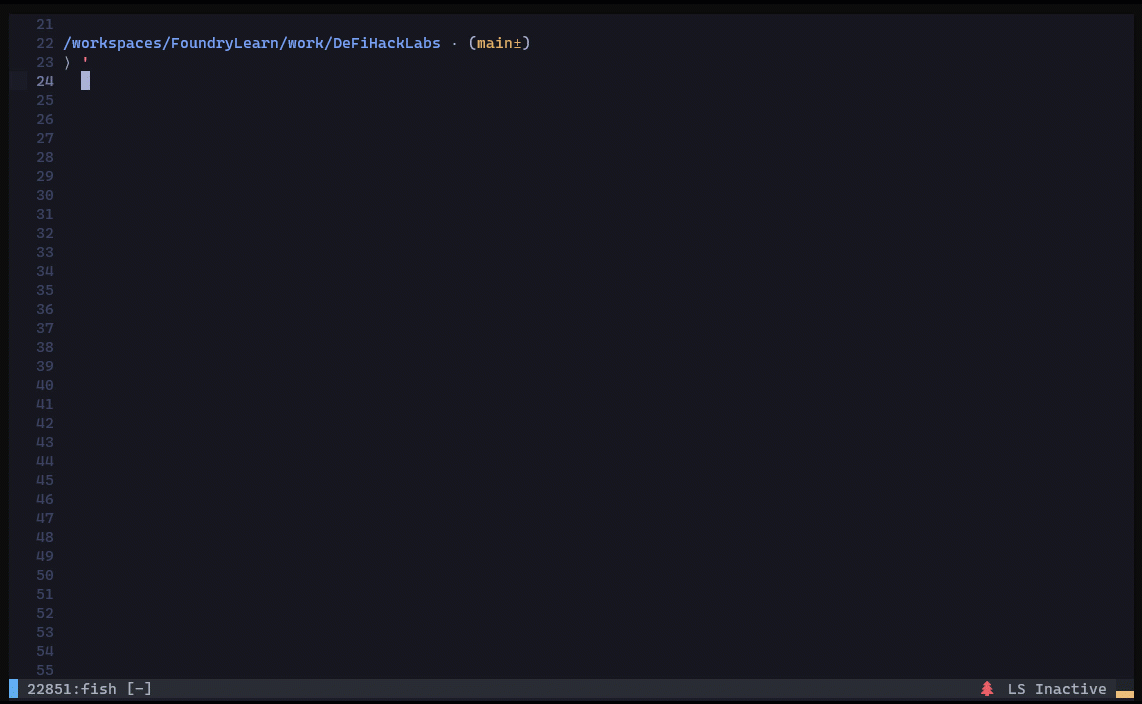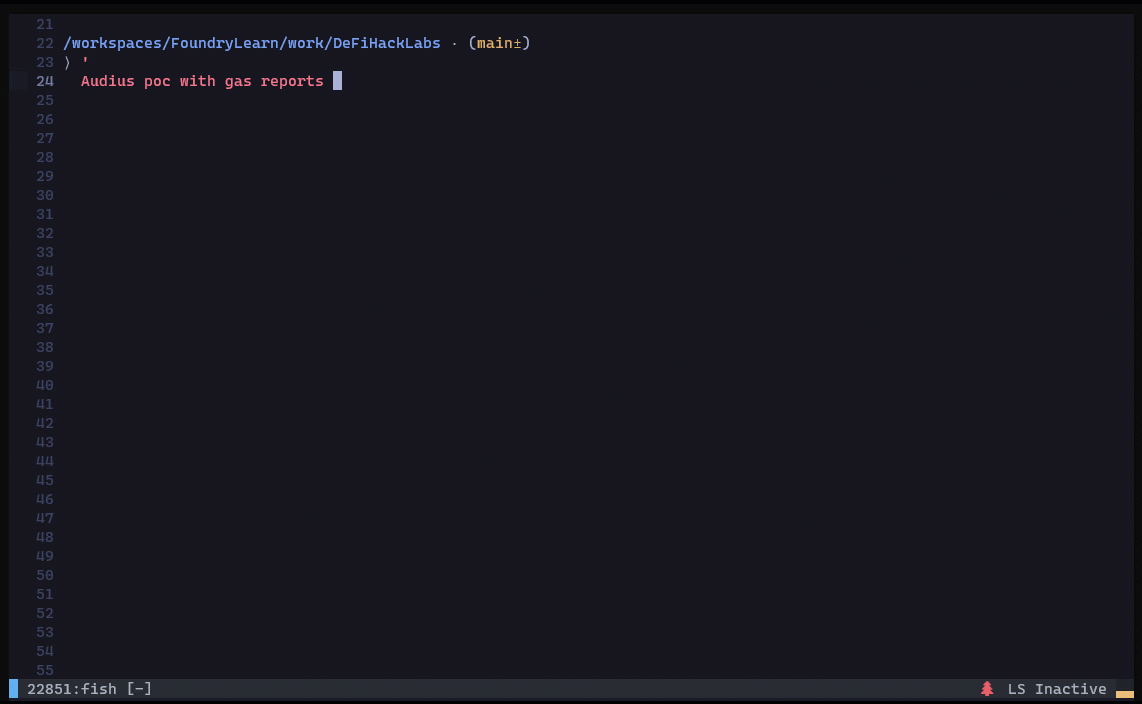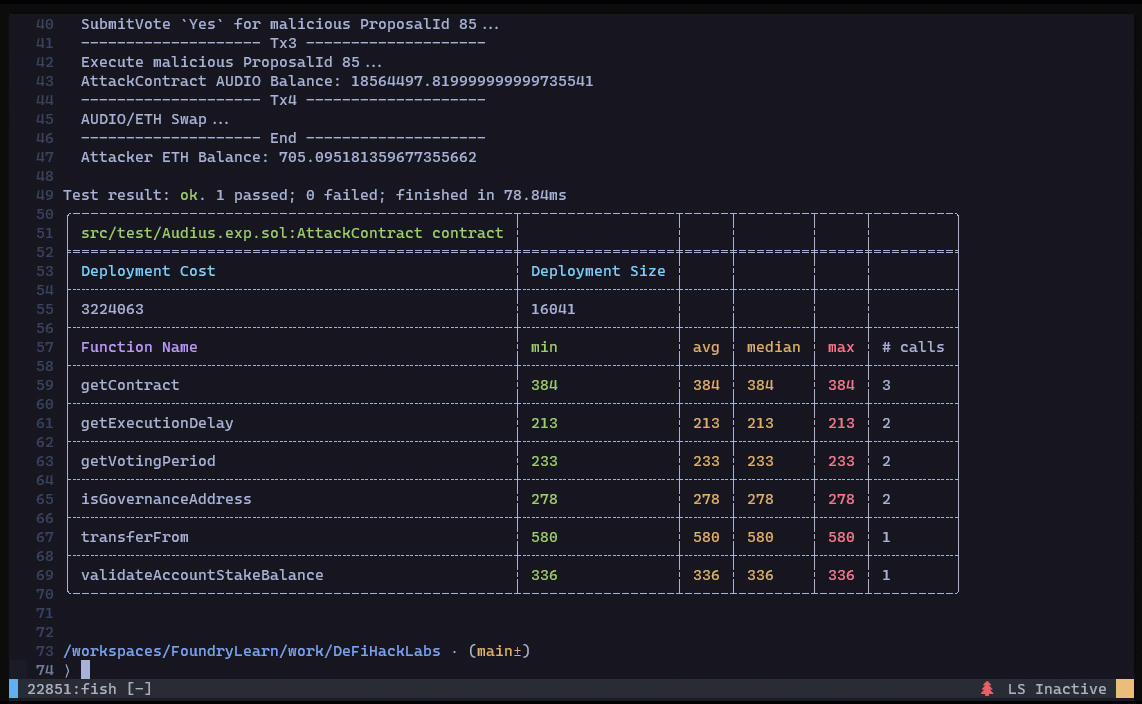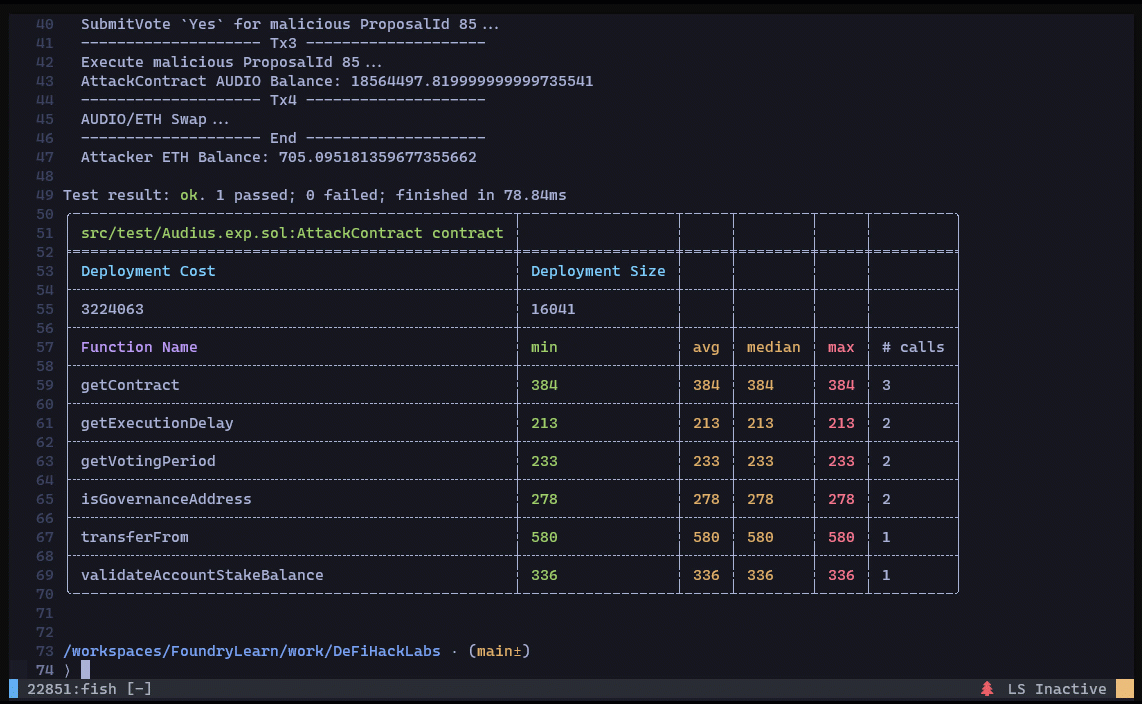 sunweb3sec/defihacklabs
Reproduce DeFi hacked incidents using Foundry.
 secdev/scapy
Библиотека для интерактивной работы с сетевыми пакетами на Python: создание, декодирование, отправка, захват и анализ пакетов для широкого спектра…
 moond4rk/hackbrowserdata
Извлекайте и расшифровывайте данные браузера, поддерживая несколько типов данных, работая на различных операционных системах (macOS, Windows, Linux).
 pwndbg/pwndbg
Эксплойт-разработка и реверс-инжиниринг с GDB и LLDB стали проще
 angr/angr
Мощная и удобная платформа для анализа бинарных файлов!
 zeek/zeek
Zeek — это мощный фреймворк для анализа сети, который сильно отличается от типичных IDS, которые вы, возможно, знаете.
 horsicq/detect-it-easy
Программа для определения типов файлов для Windows, Linux и MacOS.
 dnspyex/dnspy
Неофициальное возрождение хорошо известного отладчика .NET и редактора сборок, dnSpy
 wireshark/wireshark
Захват и анализ сетевого трафика с глубокой инспекцией пакетов, декодированием сотен протоколов и поддержкой файлов захвата для устранения неполадок,…
 sensepost/objection
Инструментарий для исследования мобильных приложений на базе Frida, предназначенный для оценки безопасности iOS и Android. Обход SSL-пиннинга, дамп…
 cheat-engine/cheat-engine
Cheat Engine. Среда разработки, ориентированная на моддинг.
 mandiant/flare-vm
Набор скриптов для установки программного обеспечения в системах Windows, позволяющий легко настроить и поддерживать среду для reverse engineering на…
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 oisf/suricata
Движок сетевой IDS/IPS/NSM с открытым исходным кодом для инспекции трафика в реальном времени, обнаружения и предотвращения вторжений, анализа…
 arkime/arkime
Arkime — это система с открытым исходным кодом для крупномасштабного захвата, индексации и хранения полных пакетов.
 ntop/ntopng
Веб-ориентированный мониторинг трафика и сетевого трафика для кибербезопасности
 kevoreilly/capev2
Конфигурация вредоносного ПО и извлечение полезной нагрузки







