
 #1
Инструменты интеграции безопасности в CI/CD пайплайны, shift-left и автоматизации безопасности DevOps.
Рекомендация Kitploit

 owasp-noir/noir
Охотьтесь за каждой конечной точкой в вашем коде, раскрывайте теневые API и картографируйте поверхность атак.
 bridgecrewio/terragoat
Преднамеренно уязвимая инфраструктура Terraform для изучения обнаружения неверных конфигураций облака и практик DevSecOps в AWS, Azure и GCP.
 owasp/pytm
Python-фреймворк для моделирования угроз
 archerysec/archerysec
ASOC, ASPM, DevSecOps, управление уязвимостями с помощью ArcherySec.
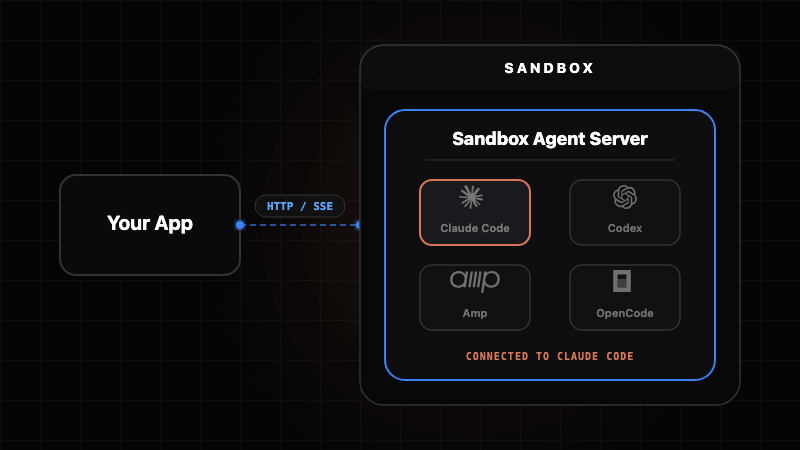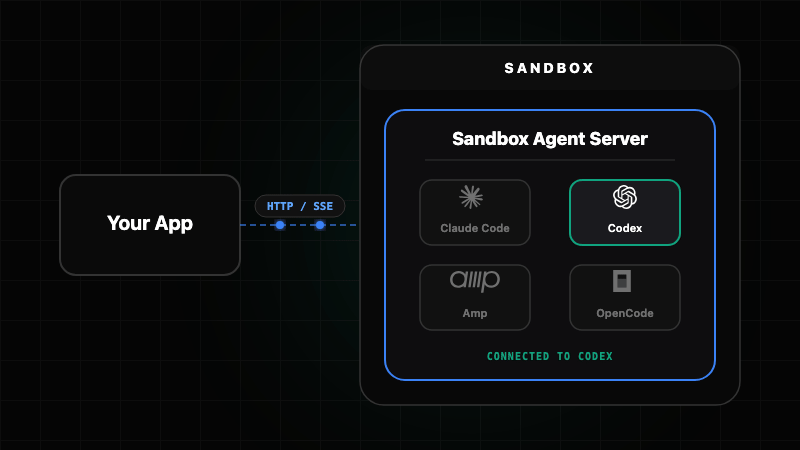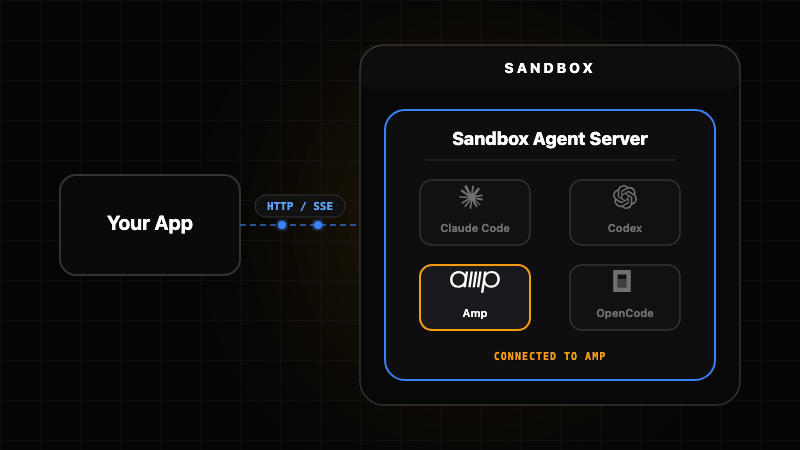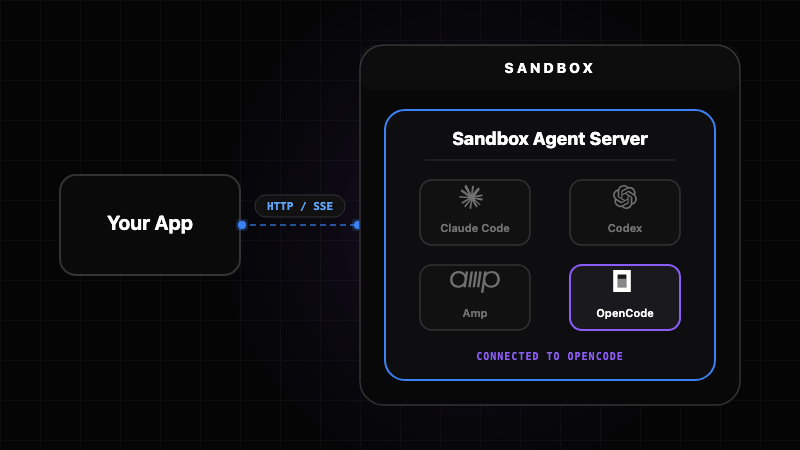 rivet-dev/sandbox-agent
Надёжный процесс для каждого агента с памятью, переживающей перезапуски
 owasp-dep-scan/dep-scan
Сканер уязвимостей зависимостей следующего поколения с анализом достижимости, генерацией SBOM, аудитом лицензий и сканированием образов контейнеров…
 controlplaneio/kubesec
Анализ рисков безопасности для ресурсов Kubernetes
 tellerops/teller
Облачное управление секретами для разработчиков — никогда не покидайте командную строку ради секретов.
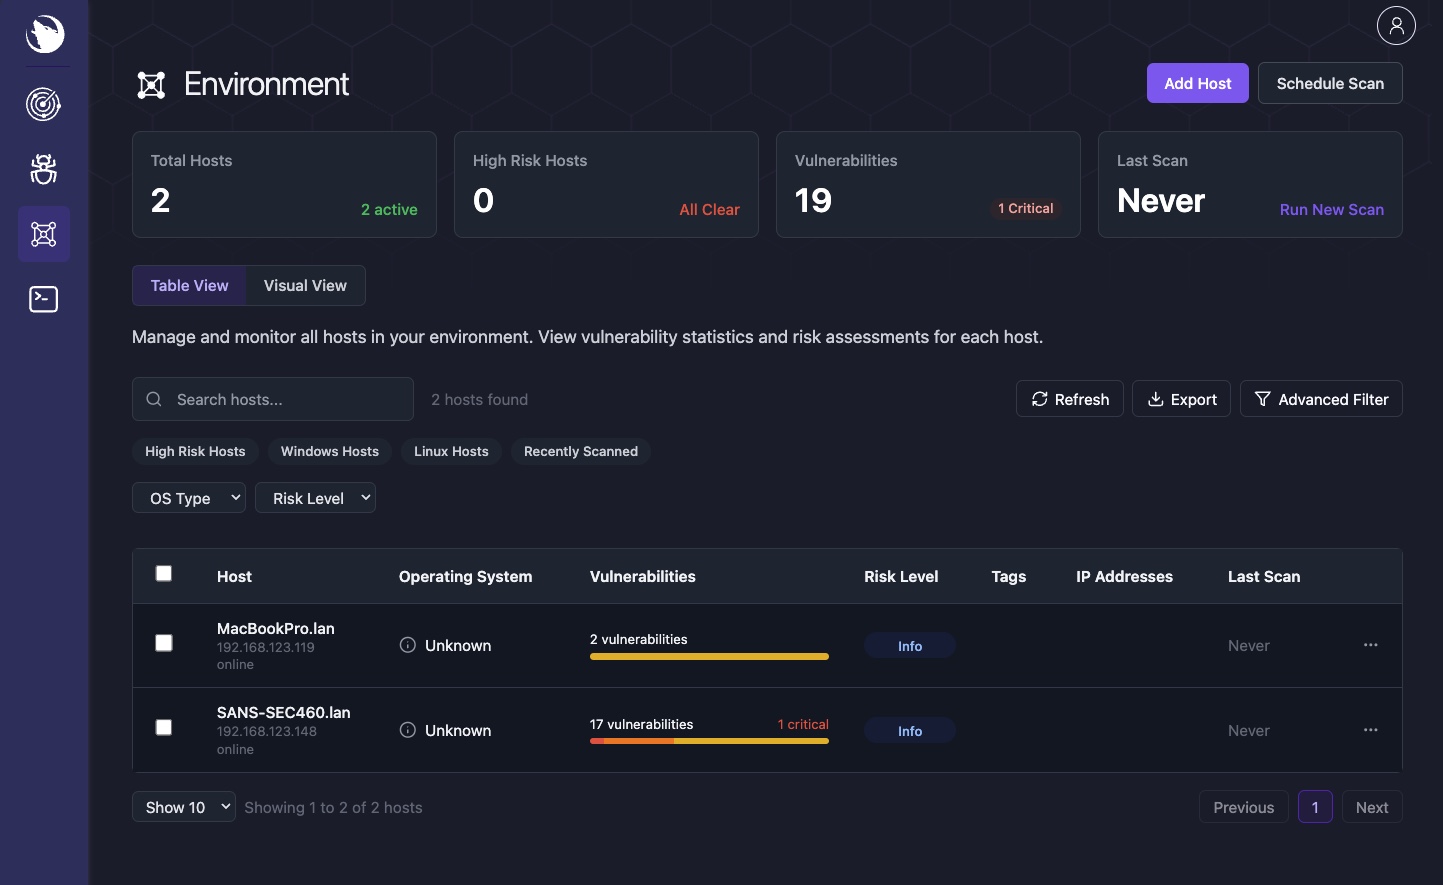 siriusscan/sirius
Открытый сканер уязвимостей с автоматическим обнаружением сети, обнаружением на основе CVE, оценкой CVSS, панелями рисков, удалёнными агентами через…
 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 datadog/guarddog
🐍 🔍 GuardDog — это CLI-инструмент для выявления вредоносных пакетов PyPI и npm
 securecodebox/securecodebox
Оркестратор сканирования безопасности, встроенный в Kubernetes, который автоматизирует непрерывное обнаружение уязвимостей, интегрируя несколько…
 vicanso/pingap
Обратный прокси-сервер, подобный nginx, построенный на pingora, простой и эффективный.
 safedep/vet
Защита от вредоносных пакетов с открытым исходным кодом 🤖
 ascit31/dark-moon
Автономный ИИ-движок для пентеста — непрерывная наступательная безопасность в вебе, облаке, AD и Kubernetes. Агентные рассуждения + реальное…
 mongodb/kingfisher
Обнаружение секретов + проверка в реальном времени. Оценка масштаба компрометации. Быстрый отзыв. Используйте CLI или встраивайте в Rust и Python.
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 nozaq/terraform-aws-secure-baseline
Модуль Terraform для настройки вашего аккаунта AWS с безопасной базовой конфигурацией на основе CIS Amazon Web Services Foundations и AWS…








