Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/safedep/vet
Статический анализСканеры уязвимостейБезопасность контейнеровАнализ КодаDevSecOpsБезопасность Цепочки Поставок
GitHubsafedep/vet

vet

Защита от вредоносных пакетов с открытым исходным кодом 🤖

РепозиторийСайт
1.1k1077916 ч 6 мин назадПроверено Kitploit
Поделиться

SafeDep vet

Находите вредоносные пакеты, уязвимости и рискованные CI-процессы до того, как они попадут в продакшен.

Release Build OpenSSF Scorecard License Discord

Установка • Документация • Команды • Политики • Discord

[!NOTE] Эта ветка — vet v2, в альфа-версии. vet v1 находится в ветке main и остаётся последним релизом. Примечания к выпуску v2.0.0 сопоставляют каждую команду и флаг v1 с v2.

Зачем нужен vet

Ваши зависимости, рабочие процессы GitHub Actions и конфигурации AI-агентов выполняют код, который написали не вы. vet находит в них риски.

  • Вредоносные пакеты. vet проверяет каждый пакет по SafeDep Threat Intel. Threat Intel анализирует новые версии пакетов, когда их публикуют реестры.
  • Известные уязвимости, с указанием исправленной версии для обновления.
  • Рискованные рабочие процессы. Опасные триггеры, внедрение шаблонов, раскрытые секреты и действия без закреплённого commit SHA.
  • Подмена lockfile и свежие версии. Записи из недоверенного реестра и версии в пределах окна cooldown.
  • Политика как код. Правила на CEL определяют, когда сканирование завершается неудачей. Вы можете протестировать правило на сохранённом сканировании.
  • Инвентаризация AI и криптографии. vet перечисляет AI-библиотеки и криптографические алгоритмы, которые вызывает ваш код, и создаёт CycloneDX xBOM и CBOM.

vet не требует учётной записи и не отправляет исходный код.

Быстрый старт

brew install --cask safedep/tap/vet@edge
vet scan
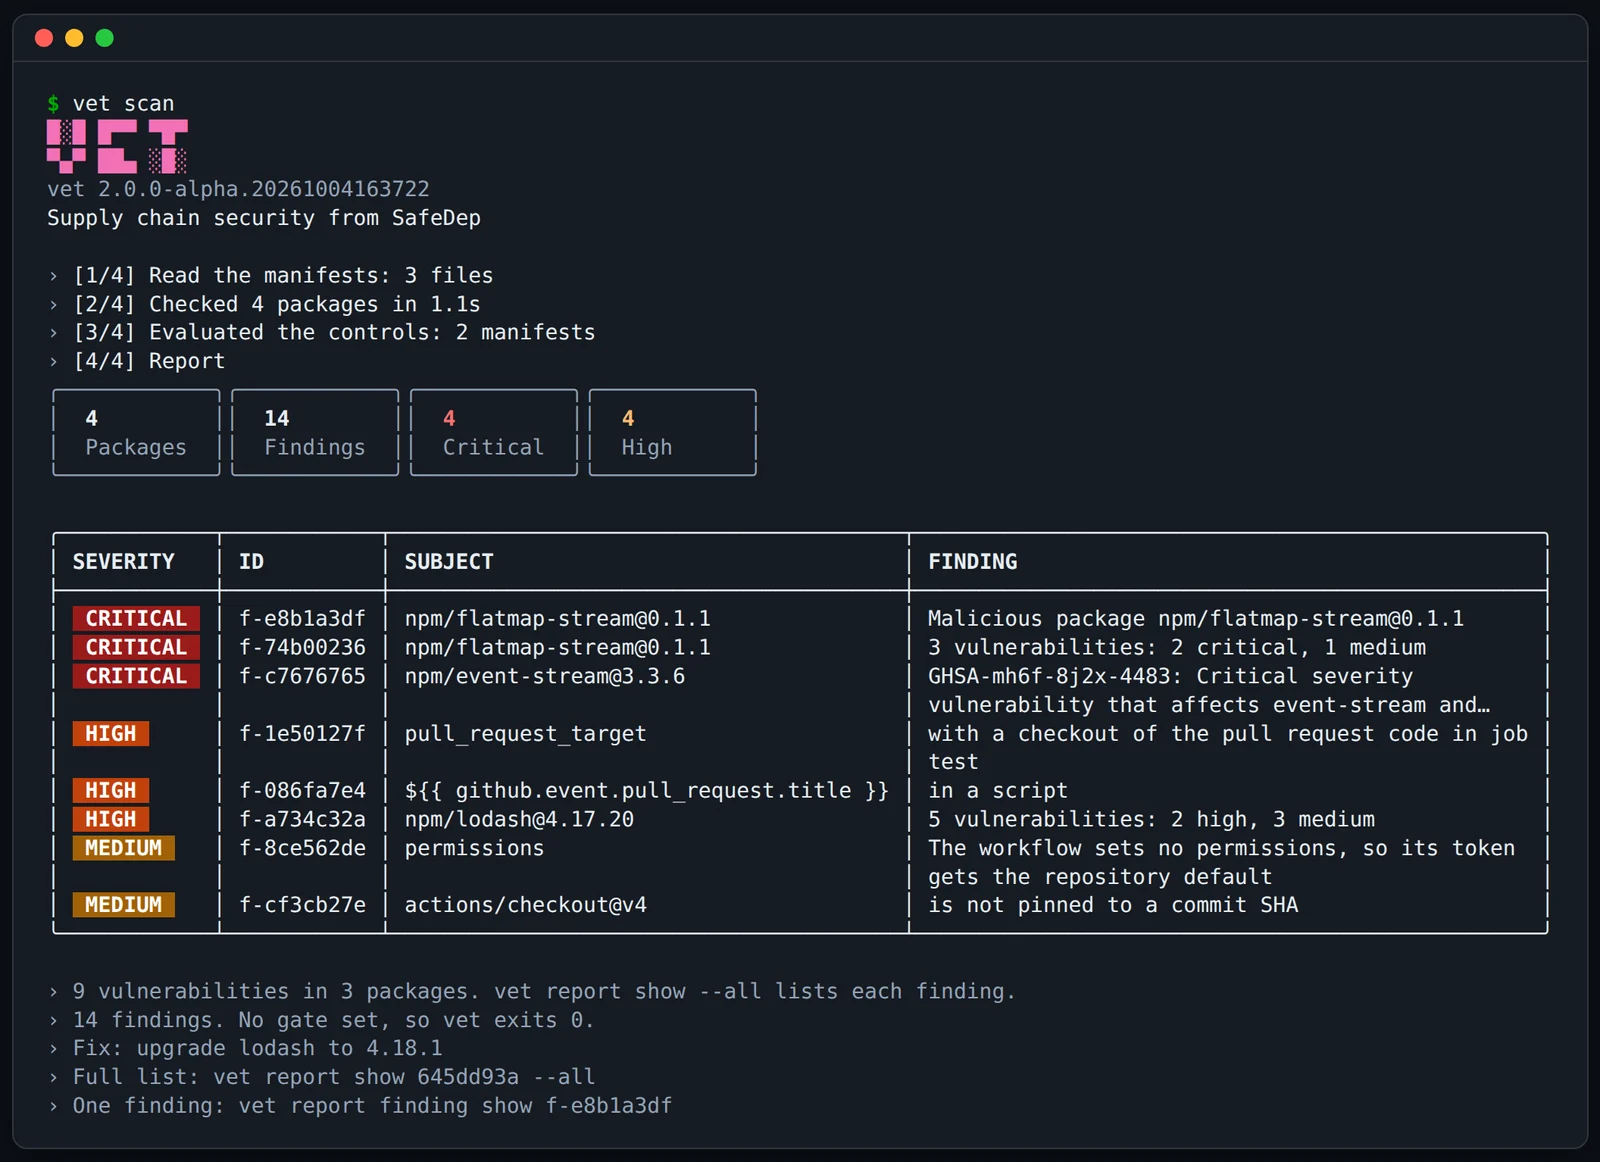
vet scan обнаруживает вредоносный пакет, уязвимости и инъекцию в workflow

vet scan --fail-on high                         # exit 1 on a high or critical finding
vet scan --base-ref origin/main --fail-on high  # report only what a pull request changes
vet report show --report sarif=vet.sarif        # write SARIF from the saved scan, with no new scan

Установка

КаналКоманда
Homebrewbrew install --cask safedep/tap/vet@edge
misemise use -g 'github:safedep/vet[prerelease=true]@2'
Gogo install github.com/safedep/vet/v2/cmd/vet@latest
Контейнерdocker run --rm -v "$PWD:/src" -w /src ghcr.io/safedep/vet:v2-latest scan

mise устанавливает релиз через день после его публикации. В install.md приведена команда для самой новой сборки, релизные бинарные файлы и аттестации сборки.

Что сканирует vet

ЦельПример
Каталог (по умолчанию)vet scan, vet scan ./service
Git-репозиторийvet scan https://github.com/safedep/vet
Образ контейнераvet scan oci://alpine:3.20, vet scan image.tar
SBOM (CycloneDX или SPDX)vet scan sbom.cdx.json
Один пакетvet scan pkg:npm/[email protected]
Инструменты на этой машинеvet endpoint audit

vet читает lock-файлы и манифесты npm, PyPI, Go, Maven, Gradle, Cargo, RubyGems, NuGet, Packagist, Pub и других. Он также читает рабочие процессы GitHub Actions и конфигурации AI-агентов целевого объекта. Он не устанавливает и не запускает ни один из них. Контроли превращают эти данные в находки. См. controls.md.

Политика

Политика определяет, когда сканирование завершается неудачей. Сохраните этот файл как vet-policy.yml:

version: 2
rules:
  - id: no-malware
    description: A malicious or suspicious package fails the build.
    when: finding.family == "malware"
    action: fail
  - id: no-workflow-injection
    when: finding.control_id in ["dangerous-trigger", "template-injection"]
    action: fail
  - id: no-critical-vulnerability
    when: finding.control_id == "vulnerability" && finding.severity == "critical"
    action: fail
  - id: new-dependency-age
    description: A pull request cannot add a version that is less than 14 days old.
    when: package.change == "ADDED" && has(package.days_since_publish) && package.days_since_publish < 14
    action: fail
suppressions:
  - purl: pkg:npm/[email protected]
    reason: The upgrade to 4.18.1 is in pull request 42.
    expires: 2026-12-31

Протестируйте его на последнем сканировании, без нового сканирования. Затем примените его к pull request:

vet report show last --policy vet-policy.yml
vet scan --base-ref origin/main --policy vet-policy.yml

После истечения срока действия подавление больше не скрывает находку. Прочитайте policy.md, чтобы узнать о полях правил, других правилах и Agent Skill, который напишет политику за вас.

Сценарии использования

  • Проверка pull request. vet GitHub Action комментирует pull request, который добавляет пакет, workflow или находку, и проваливает проверку при атаке. vet ci init добавляет его в репозиторий.
  • CI-гейт. Коды выхода, SARIF для GitHub code scanning, отчёты GitLab и Bitbucket. См. ci.md.
  • Ревью pull request. --base-ref сообщает только о пакетах и workflow, которые добавляет изменение.
  • xBOM и CBOM. Инвентаризация CycloneDX 1.7 AI-библиотек и криптографии, которые использует ваш код. См. inventory.md.
  • AI-агенты. vet находит Claude Code и других агентов, а затем выводит JSON и никогда не запрашивает ввод.
  • Аудит конечных точек. vet endpoint audit перечисляет AI-инструменты, MCP-серверы, расширения редакторов и глобальные npm-пакеты на машине разработчика и проверяет их на вредоносное ПО.

Документация

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →