
 #1
Инструменты интеграции безопасности в CI/CD пайплайны, shift-left и автоматизации безопасности DevOps.
Рекомендация Kitploit
 captain4554/cve-2025-55182-scanner
🛡️ Сканируйте и оценивайте уязвимости в Next.js/Waku с помощью CVE-2025-55182-Scanner, сочетающего статический и динамический анализ для надежной…
 mahdi13830510/cve-2026-31431-mitigation-suite
Каркас защиты на уровне ядра для уязвимостей AF_ALG, включающий трассировку сокетов через eBPF, усиление защиты с помощью Ansible и криптоаудитор для…
 reverseclabs/azuredevops-enum
Инструмент перечисления Azure DevOps только для чтения, который запрашивает REST API для отображения проектов, репозиториев, сервисных подключений,…

 lsudoko/antibody
Цикл DevSecOps GitLab Duo, в котором второй ИИ повторно атакует каждое исправление, написанное ИИ, сохраняя каждый успешный обход как постоянное…
 moshe-ship/bidi-guard
Сканировать код на наличие невидимых двунаправленных символов Юникода (предотвращение атаки Trojan Source, CVE-2021-42574)
 praetorian-inc/capability-sdk
Общий Go SDK, определяющий стандартный интерфейс возможностей для сканеров безопасности, с выводом результатов в нескольких форматах (терминал, JSON,…
 abdozkaya/rsc-security-auditor
🛡️ Проверьте ваш стек Next.js и React Server Components на критические уязвимости (CVE-2025-66478, CVE-2025-55184). Обнаруживает риски и генерирует…
 xiaoqimikko/log4j-check
log4j 2025/2026: самопроверка по 7 CVE «тихого отказа конфигурации»: определение 4 модулей по паре CVE×модуль, структурный разбор конфигурации log4j2…
 cicd-sensor/cicd-sensor
Сенсор безопасности времени выполнения на базе eBPF для конвейеров CI/CD. Обнаруживает атаки на цепочку поставок, регистрирует происхождение…
 liamromanis101/dead.letter-cve-2026-45185
Сканер уязвимостей на основе shell для CVE-2026-45185 (Dead.Letter) в Exim MTA. Обнаруживает use-after-free в сборках GnuTLS, проверяет версию,…
 konstruktoid/prescryb
MCP-сервер для оркестрации устранения CVE/конфигурационных проблем: инвентаризация по SSH, запросы к OSV/NVD, предложения Ansible playbook с…
 felipecosta09/cve-2024-3094
Пошаговое руководство по обнаружению CVE-2024-3094 (XZ Backdoor) в образах контейнеров с использованием Trend Micro Vision One TMAS CLI, с…
 xiaoqimikko/shiro-check
Выявляет фактически установленные у вас модули и версии Apache Shiro и по каждому пункту определяет, какие из 26 официальных CVE действительно вас…
 xiaoqimikko/scc-check
Офлайн-проверщик для Spring Cloud Config CVE-2026-40982 — сообщает, есть ли вообще OSS-исправление для вашей ветки версий (3.1.x/4.1.x/4.2.x: его нет)
 saharnooby/log4j-vulnerability-patcher-agent
Исправляет CVE-2021-44228 в log4j путём патчинга класса JndiLookup
 fleralex/enseal
Безопасное, эфемерное совместное использование секретов для разработчиков.
 juliosuas/copyfail-guard
Быстрое аудитируемое смягчение в Linux для CVE-2026-31431 Copy Fail: блокирование algif_aead, верификация и укрепление seccomp для AF_ALG.
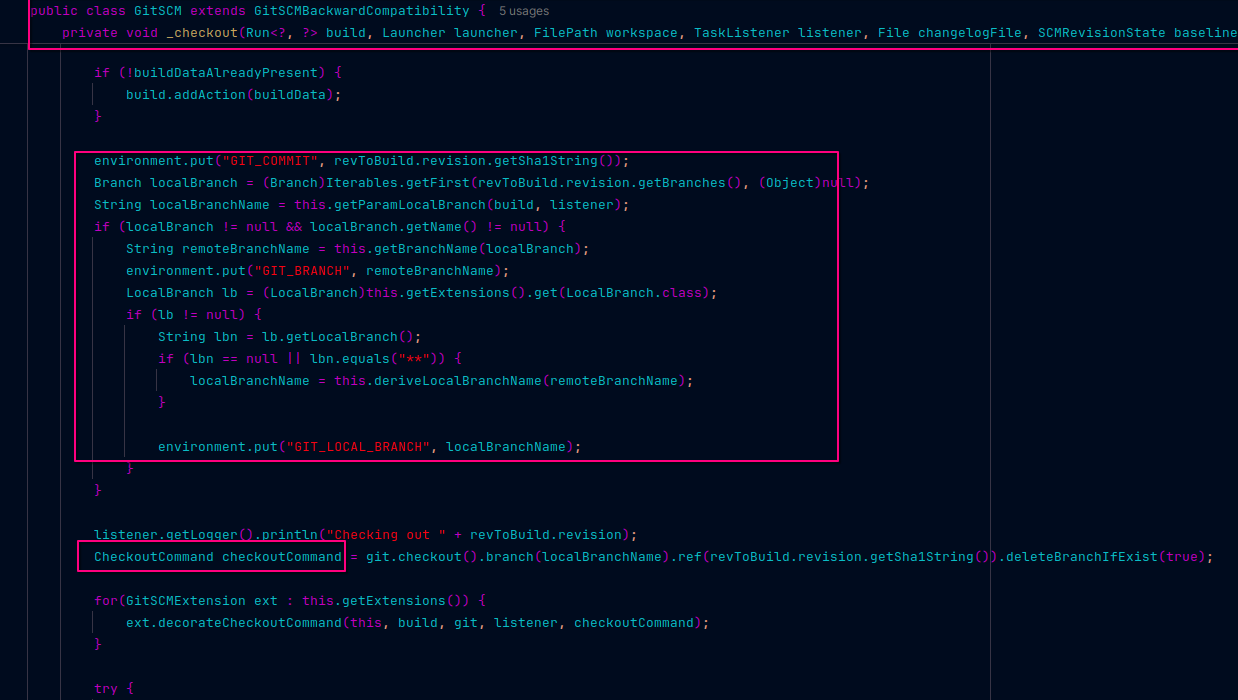 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652: Анализ параметра Git в Jenkins








