
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
rsc-security-auditor — 🛡️ Проверьте ваш стек Next.js и React Server Components на критические уязвимости (CVE-2025-66478, CVE-2025-55184). Обнаруживает риски и генерирует команды исправления. 100% на стороне клиента. | Kitploit
Инструменты/GitHubGitHub/abdozkaya/rsc-security-auditor
Статический анализСканеры уязвимостейАнализ КодаВеб-безопасностьDevSecOpsОбучение и Образование
GitHubabdozkaya/rsc-security-auditor

rsc-security-auditor

🛡️ Проверьте ваш стек Next.js и React Server Components на критические уязвимости (CVE-2025-66478, CVE-2025-55184). Обнаруживает риски и генерирует команды исправления. 100% на стороне клиента.

РепозиторийСайт
53011 месяцев назадЕщё не проверено
Поделиться

🛡️ RSC Security Auditor

License Next.js Privacy

Обнаруживайте критические уязвимости безопасности (CVE-2025-66478, CVE-2025-55184) в вашем стеке Next.js & React Server Components.

🚨 Срочно: Недавние раскрытия (декабрь 2025) выявили критические уязвимости DoS и RCE в React Server Components. Этот инструмент поможет вам мгновенно провести аудит вашего package.json.
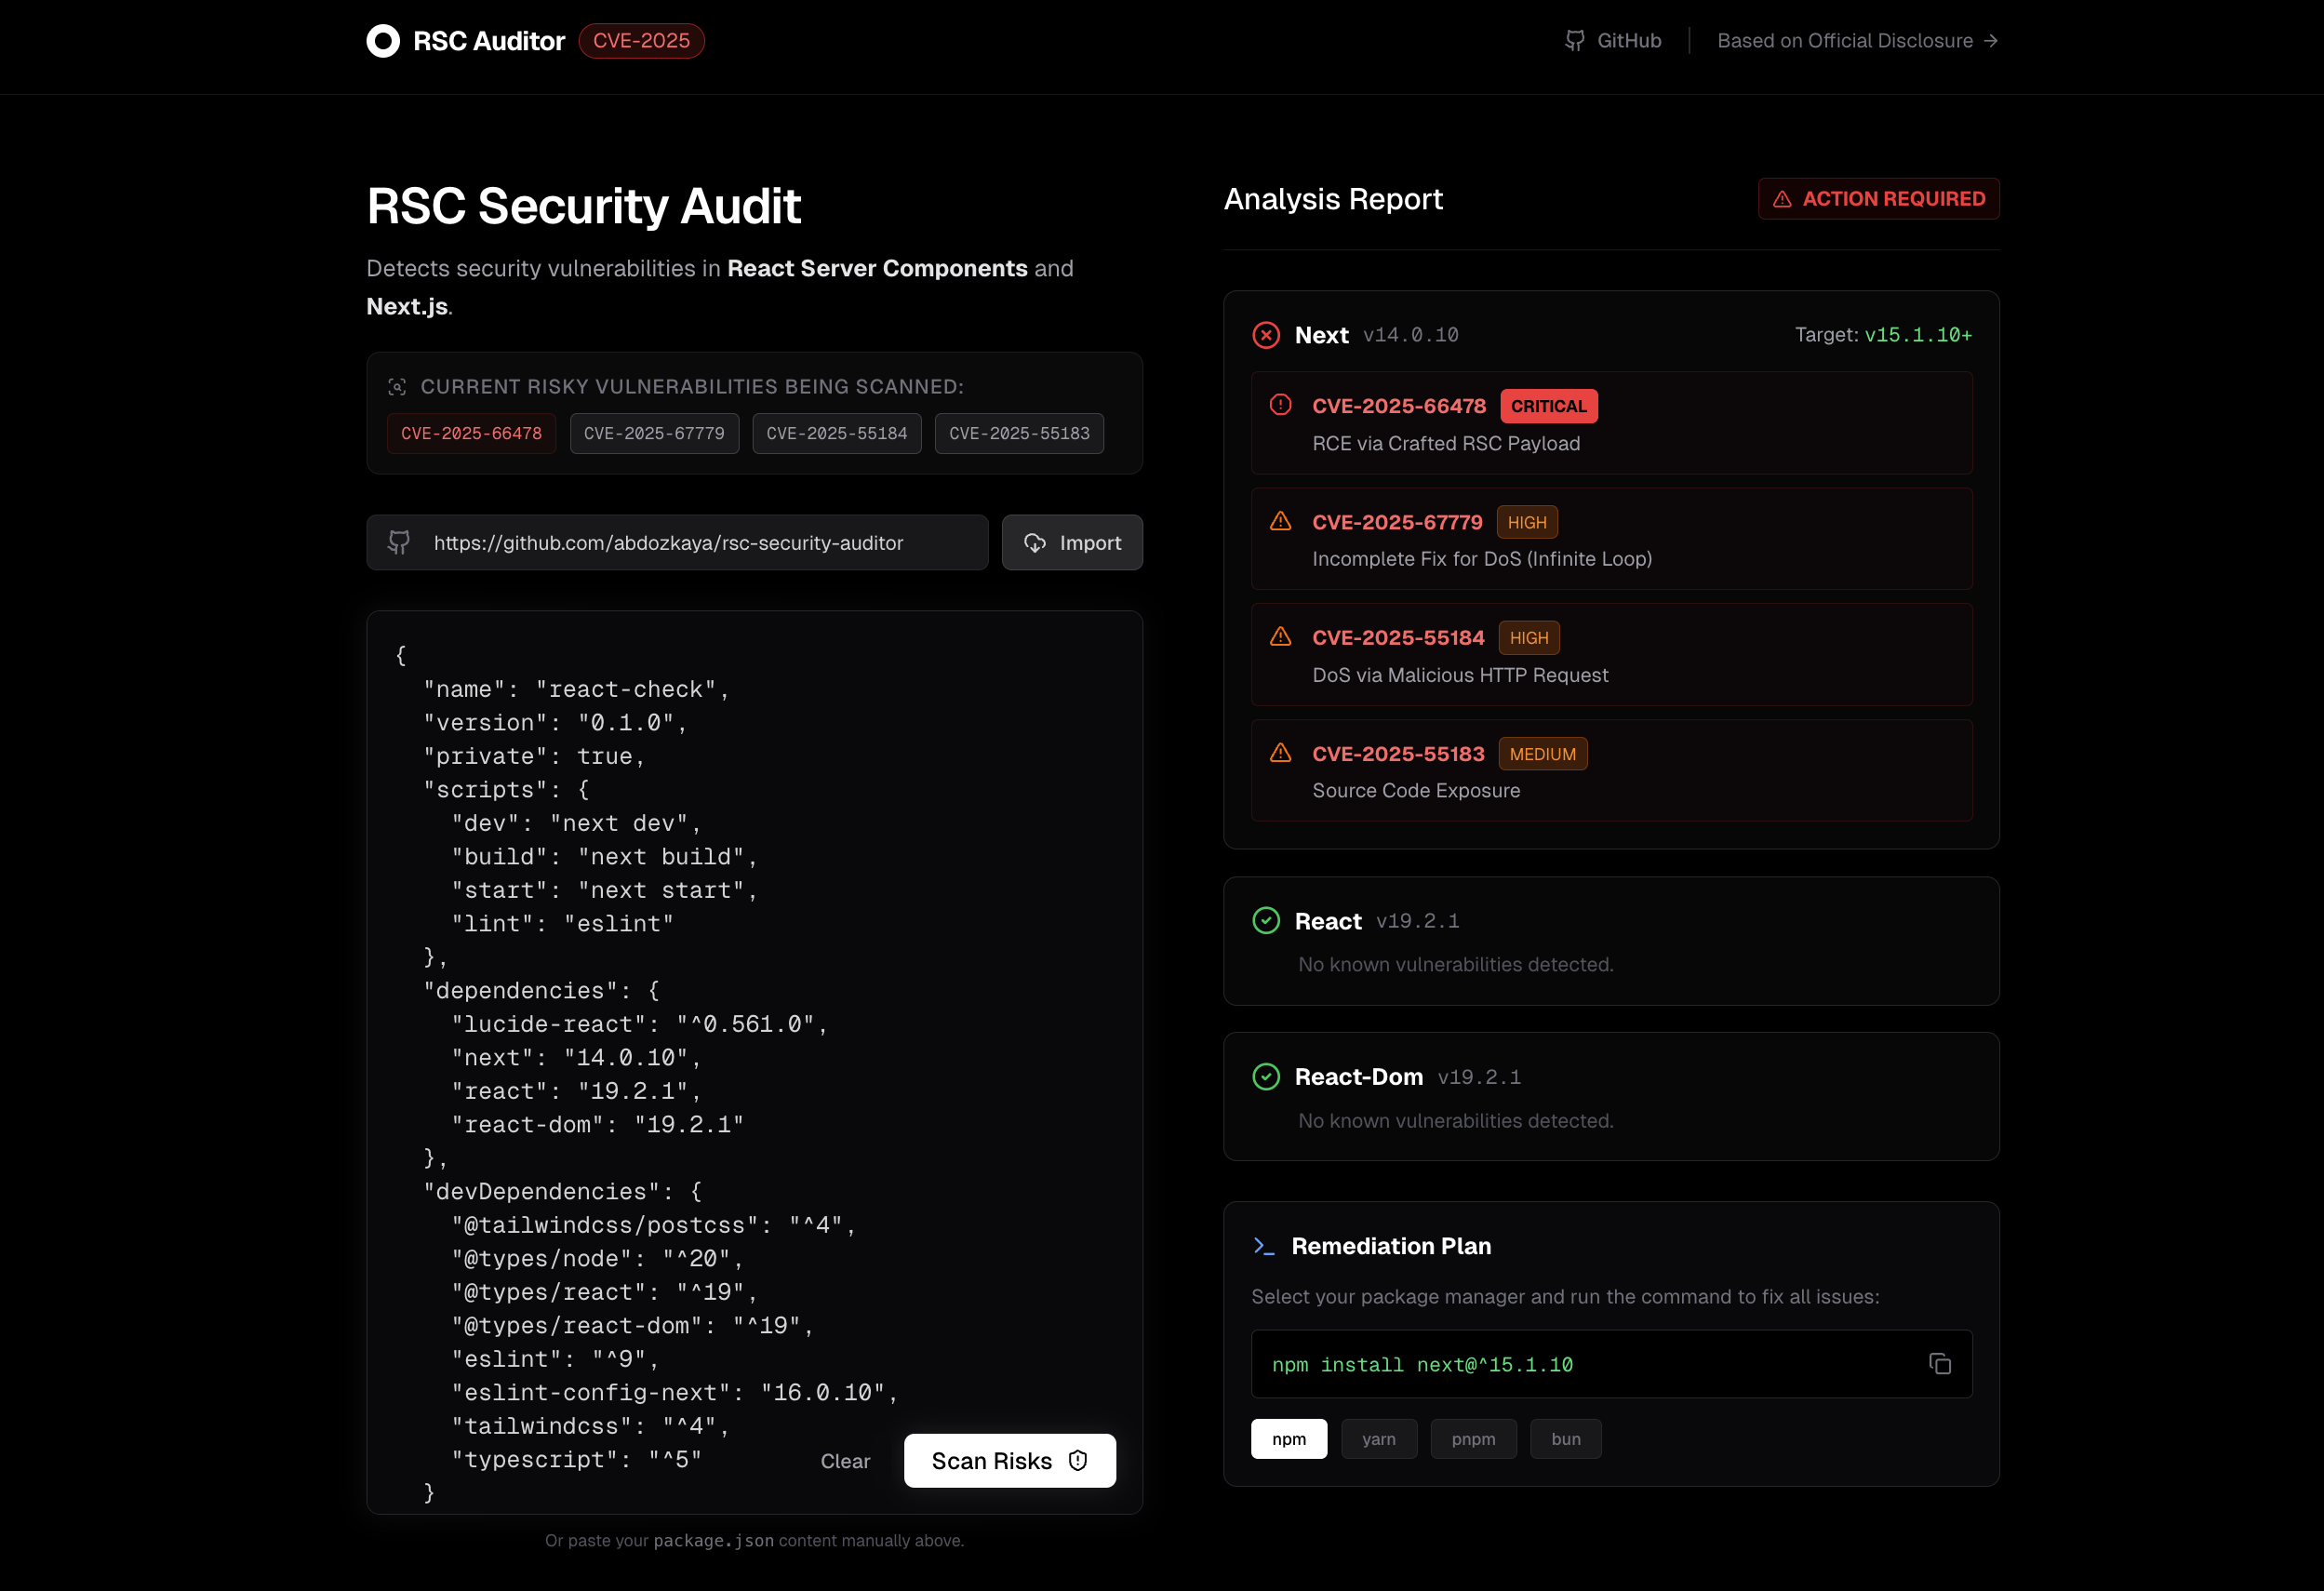
Скриншот приложения

⚡ Возможности

  • 🔒 Конфиденциальность прежде всего: 100% на стороне клиента. Ваши данные package.json никогда не покидают ваш браузер.
  • 🧠 Умный анализ: Определяет конкретные уязвимые диапазоны версий для next, react и react-dom.
  • 🩹 Автоисправление: Генерирует готовые к использованию команды обновления (npm, pnpm, yarn, bun) для устранения проблем.
  • ✨ Современный интерфейс: Создан на Next.js 15, Tailwind CSS и шрифте Geist от Vercel.
  • 📡 Актуальная база уязвимостей: Архитектура позволяет легко обновлять базу по мере обнаружения новых CVE.

🎯 Обнаруживаемые уязвимости

В настоящее время инструмент проверяет следующие раскрытия:

CVE IDСерьёзностьОписание
CVE-2025-66478🔴 КритическийУдалённое выполнение кода (RCE) через специально сформированный RSC-пейлоад.
CVE-2025-67779🟠 ВысокийНеполное исправление предыдущих DoS-атак (бесконечный цикл).
CVE-2025-55184🟠 ВысокийОтказ в обслуживании (DoS) через вредоносные HTTP-запросы.
CVE-2025-55183🟡 СреднийРаскрытие исходного кода в Server Actions.

🚀 Начало работы

Чтобы запустить этот проект локально:

  1. Клонируйте репозиторий

    git clone https://github.com/abdozkaya/rsc-security-auditor.git
    cd rsc-security-auditor
    
  2. Установите зависимости

    npm install
    # or
    pnpm install
    
  3. Запустите сервер разработки

    npm run dev
    
  4. Откройте http://localhost:3000 в вашем браузере.

🛠️ Технологический стек

  • Фреймворк: Next.js 15 (App Router)
  • Стилизация: Tailwind CSS
  • Иконки: Lucide React
  • Шрифт: Geist Sans & Mono

🤝 Вклад в проект

Вклад приветствуется! Если вы нашли новую уязвимость, связанную с RSC, пожалуйста, обновите lib/vulnerability-db.ts и откройте Pull Request.

  1. Сделайте форк проекта
  2. Создайте ветку функции (git checkout -b feature/NewCVE)
  3. Зафиксируйте изменения (git commit -m 'Add CVE-202X-XXXX')
  4. Отправьте изменения в ветку (git push origin feature/NewCVE)
  5. Откройте Pull Request

👤 Автор

Abdullah Özkaya

  • X: @ozkayabd
  • GitHub: @abdozkaya

📄 Лицензия

Этот проект лицензирован по лицензии MIT — подробности см. в файле LICENSE.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    315
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    285

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





