
 #1
Инструменты интеграции безопасности в CI/CD пайплайны, shift-left и автоматизации безопасности DevOps.
Рекомендация Kitploit
 qarait/ephemera
Центр сертификации SSH с нулевым доверием
 teycir/apihunter
Асинхронный сканер безопасности API на Rust для проверок CORS, CSP, GraphQL, JWT, OpenAPI и активных проверок состояния API.
 otsmane-ahmed/ci-supplychain-guard
Инструмент статического анализа, который обнаруживает вредоносные зависимости в CI/CD-пайплайнах с помощью сопоставления шаблонов и анализа AST,…
 fran314/secrets-manager-rs
Инструмент командной строки для безопасного резервного копирования, восстановления и проверки секретов с использованием интероперабельных стандартов,…
 coinbase/salus
Мы хотели бы попросить всех участников клонировать *свежую копию* этого репозитория после обслуживания 21 сентября.
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
Скрипт обнаружения для CVE-2026-31431 (Copy Fail), который проверяет версию ядра, наличие патча, конфигурации ядра, доступность сокета AF_ALG,…
 nightwatchcybersecurity/airflowscan
Контрольный список и инструменты для повышения безопасности Apache Airflow
 nationwide-group-oss/cryptoptic
Сканер на основе CodeQL, который инвентаризирует вызовы криптографических функций в репозиториях и организациях GitHub, формируя криптографическую…
 owasp/appsec-agent
Пакет TypeScript, предоставляющий агентов на базе ИИ для задач безопасности приложений (AppSec), построенный на основе передовых моделей.
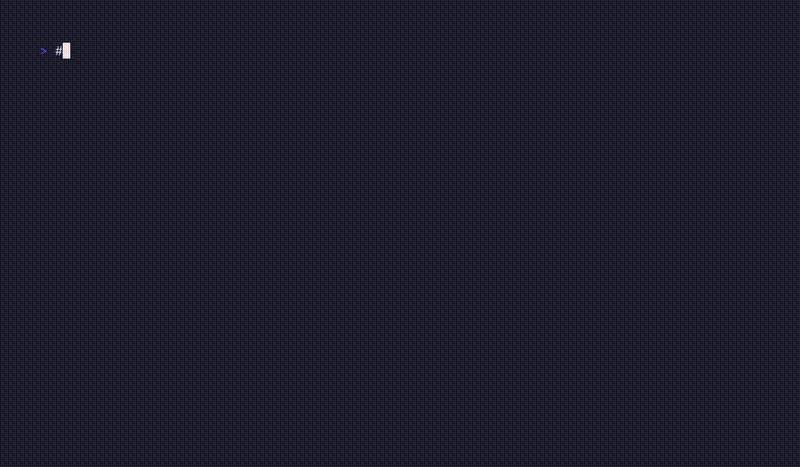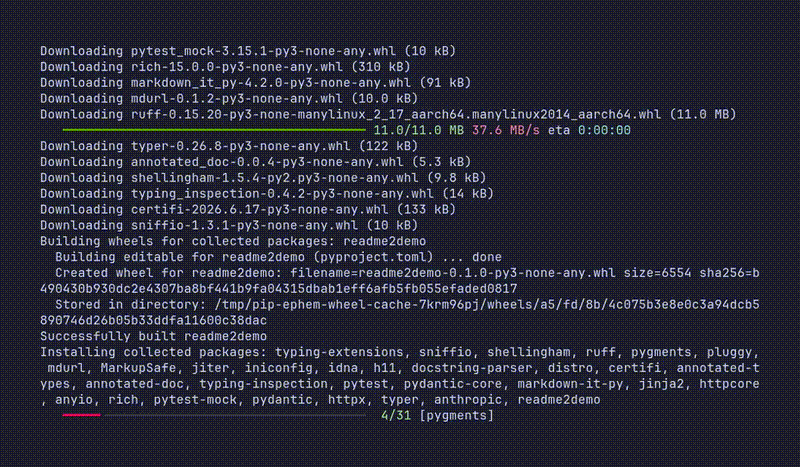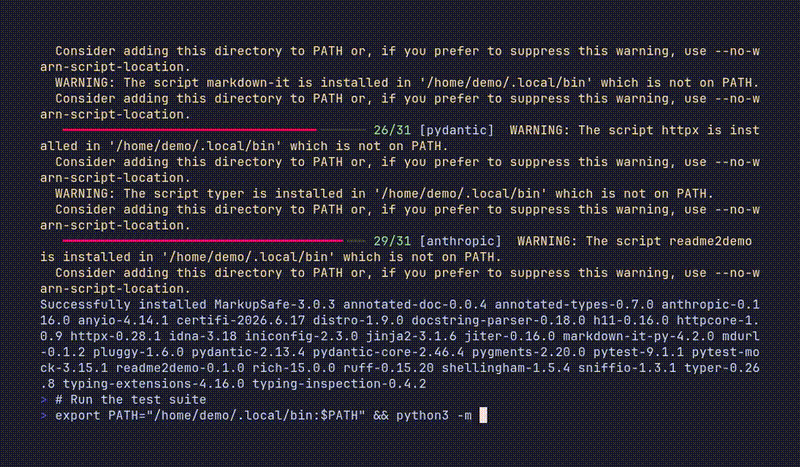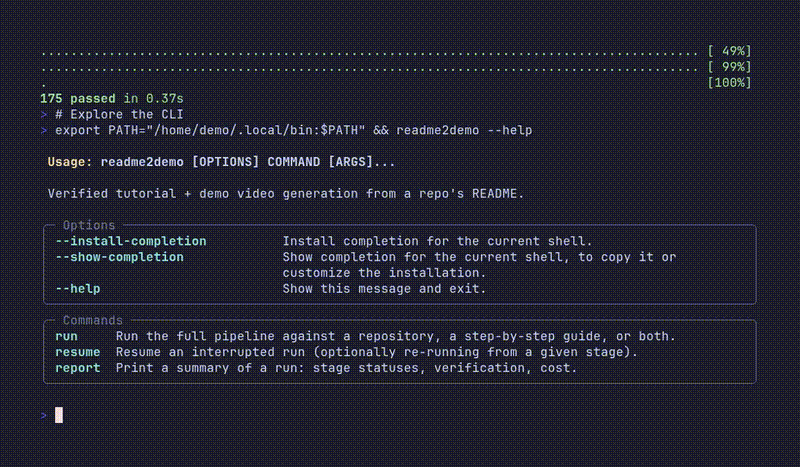 alphacrack/readme2demo
Проверенные руководства и демонстрационные видео из вашего README. ИИ-агент запускает их в защищенной Docker-песочнице и воспроизводит в новом…
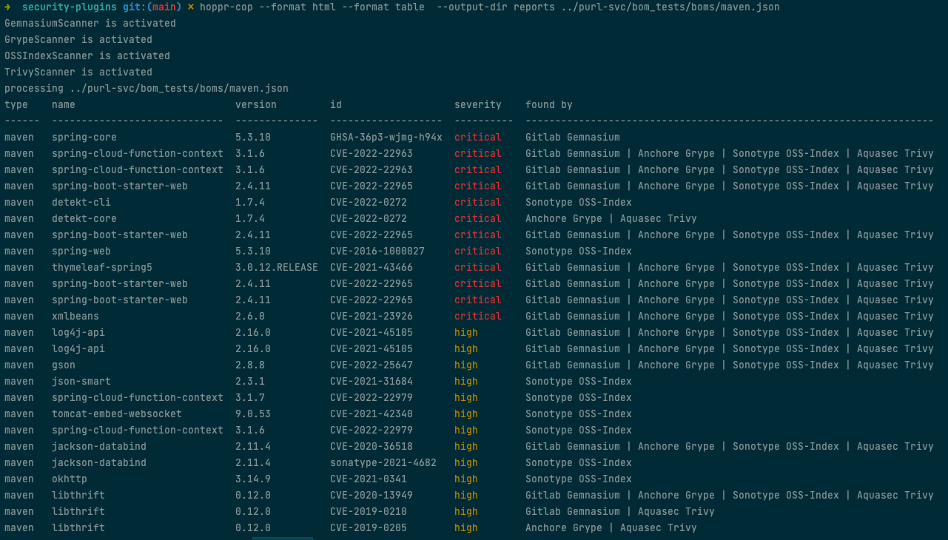
 hoppr/hoppr-cop
Агрегирует данные об уязвимостях из нескольких баз данных в CycloneDX SBOMs, генерируя дедуплицированные отчеты VEX, HTML и совместимые с GitLab для…
 aquasecurity/trivy-plugin-kubectl
Плагин Trivy, который сканирует образы ресурса Kubernetes
 noah4ever/sshconfig-lint
Линтер на основе правил для конфигурационных файлов клиента OpenSSH, который обнаруживает дублирующиеся хосты, отсутствующие файлы identity, слабые…
 ustayready/outpost
Инструмент управления тестированием и отчётами AWS
 zappaboy/vuln-scanner
Сканер оценки уязвимостей с генерацией отчётов
 helixar-ai/mcp-security-checklist
MCP стремительно внедряется. Рекомендации по безопасности отстают. Этот чек-лист даёт инженерам по безопасности, платформенным командам и техническим…
 rapticore/orenpmguard
Защита от атаки Shai-Hulud на цепочку поставок
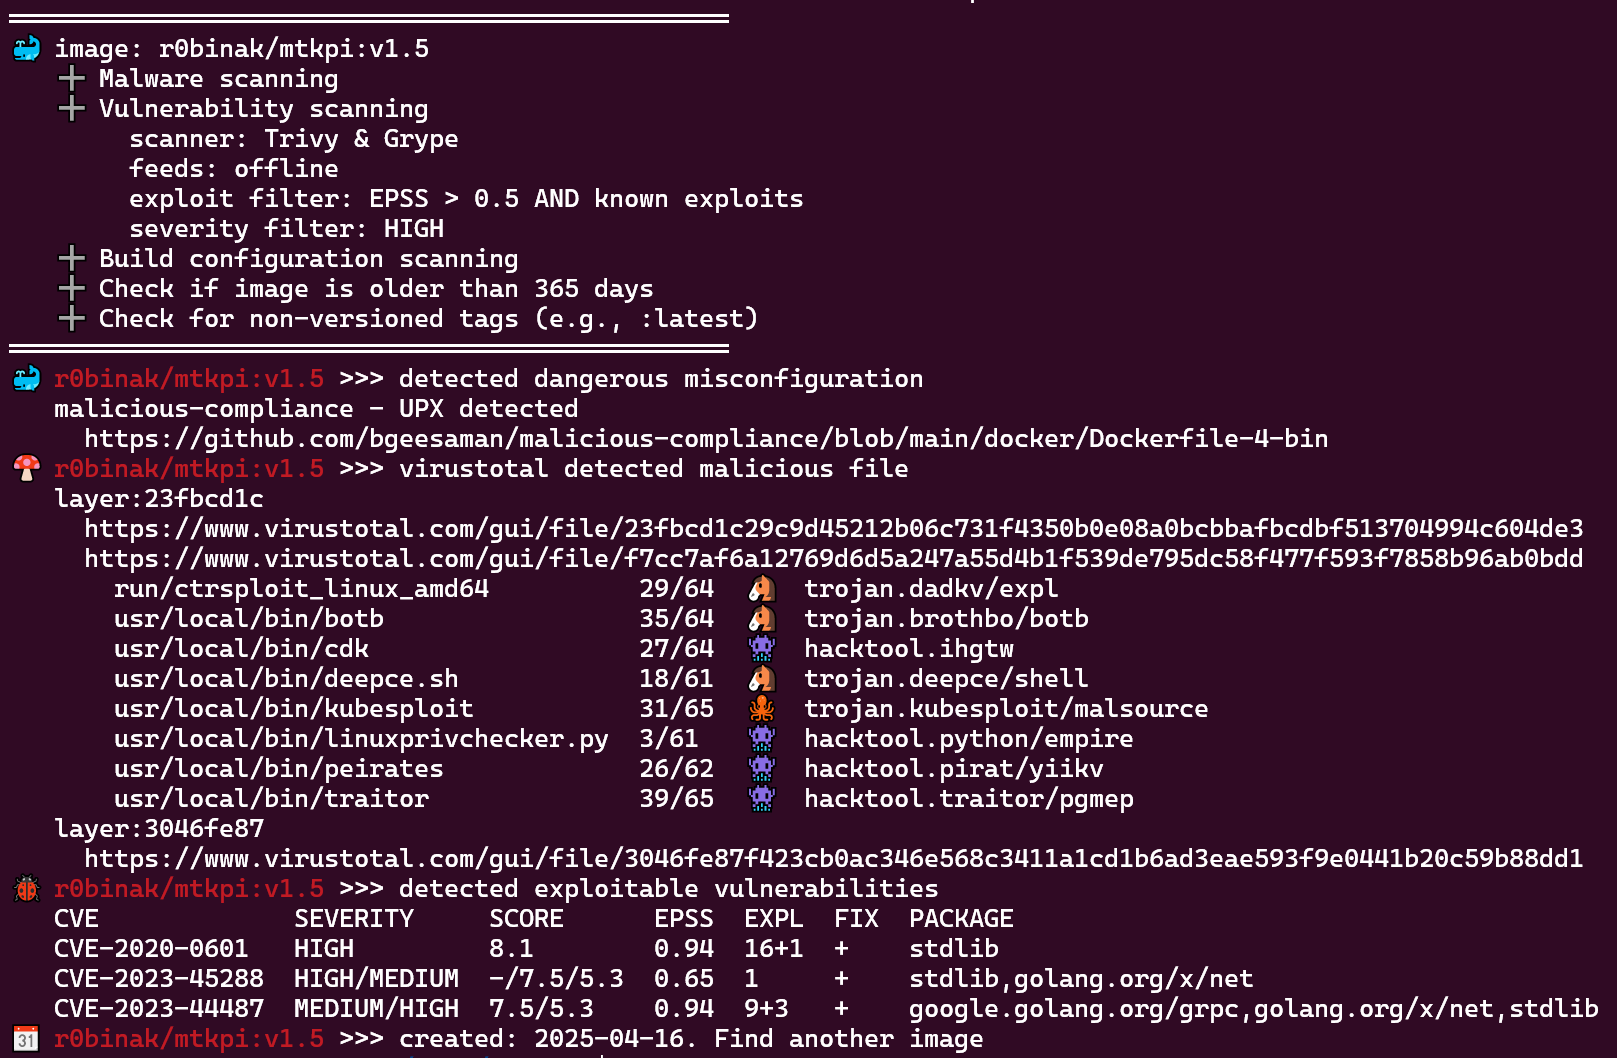 ecomtech-oss/pisc
Средство проверки безопасности публичного OCI-образа (docker-образа)








