
 #1
Инструменты интеграции безопасности в CI/CD пайплайны, shift-left и автоматизации безопасности DevOps.
Рекомендация Kitploit

 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 brumbelow/layerleak
layerleak — сканер секретов Docker Hub
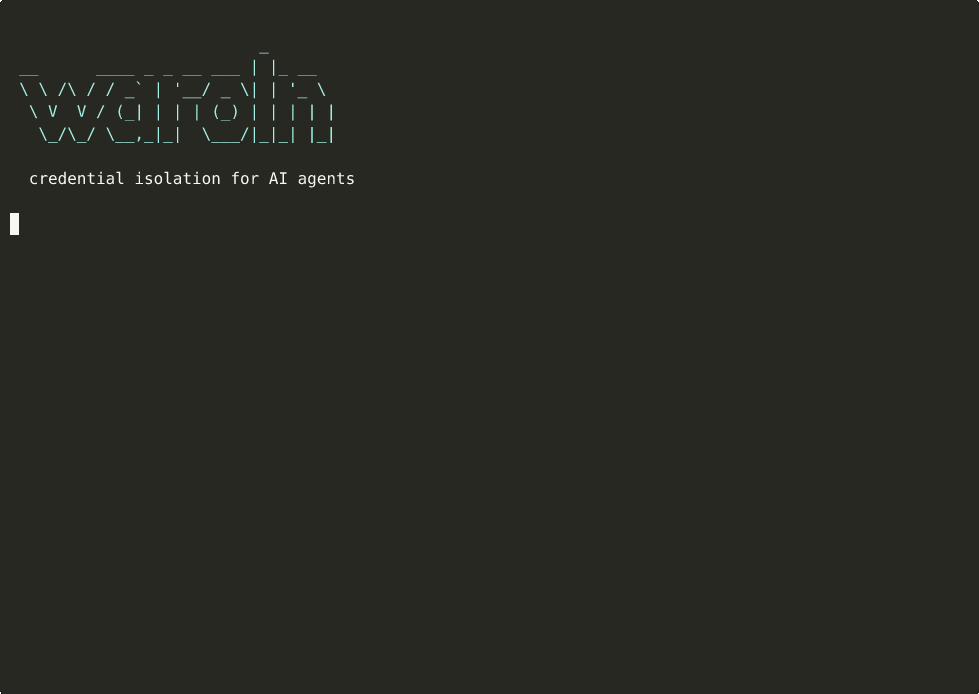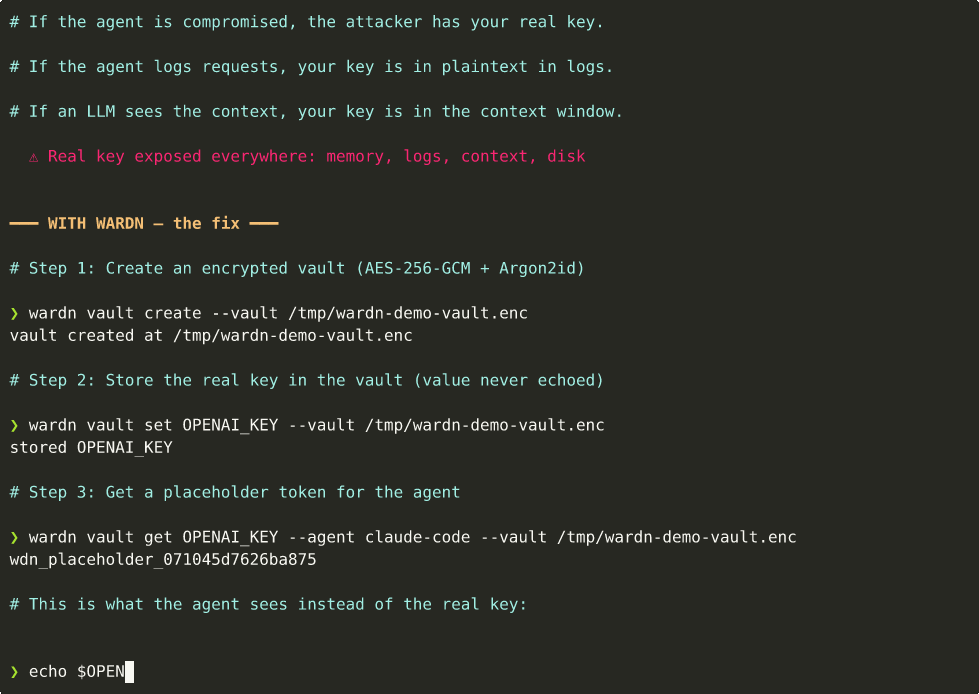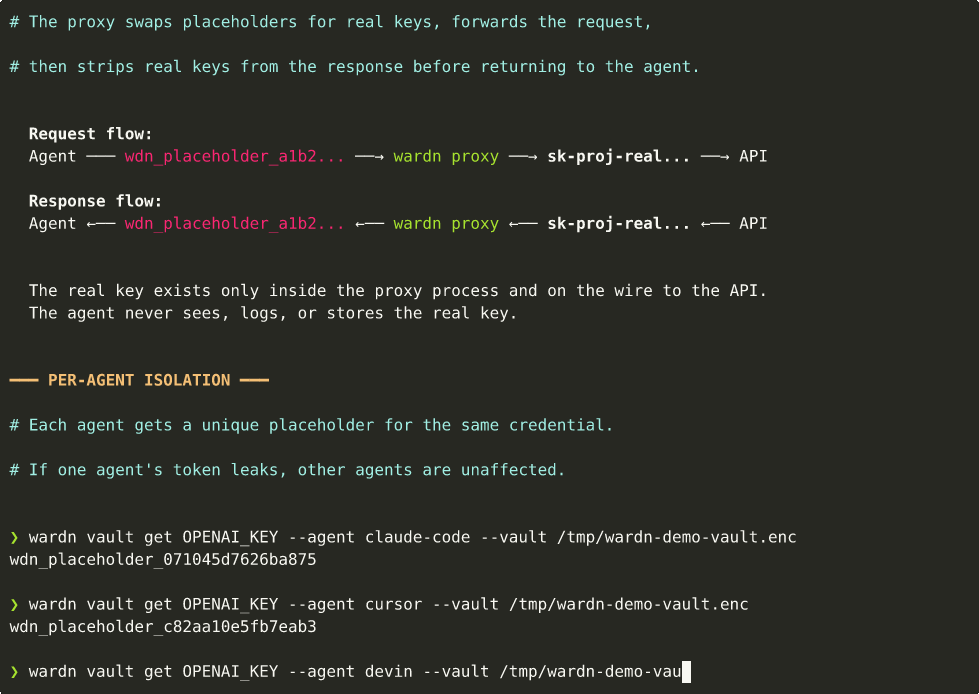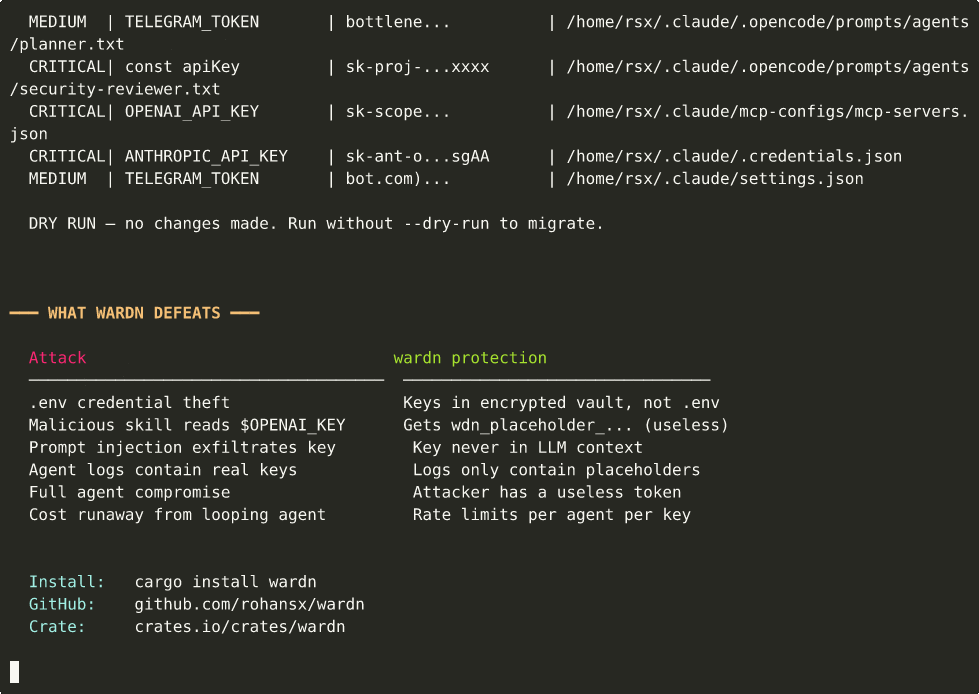 rohansx/wardn
изоляция учетных данных для AI-агентов. Агенты никогда не видят реальные ключи API — структурная гарантия, а не политика.
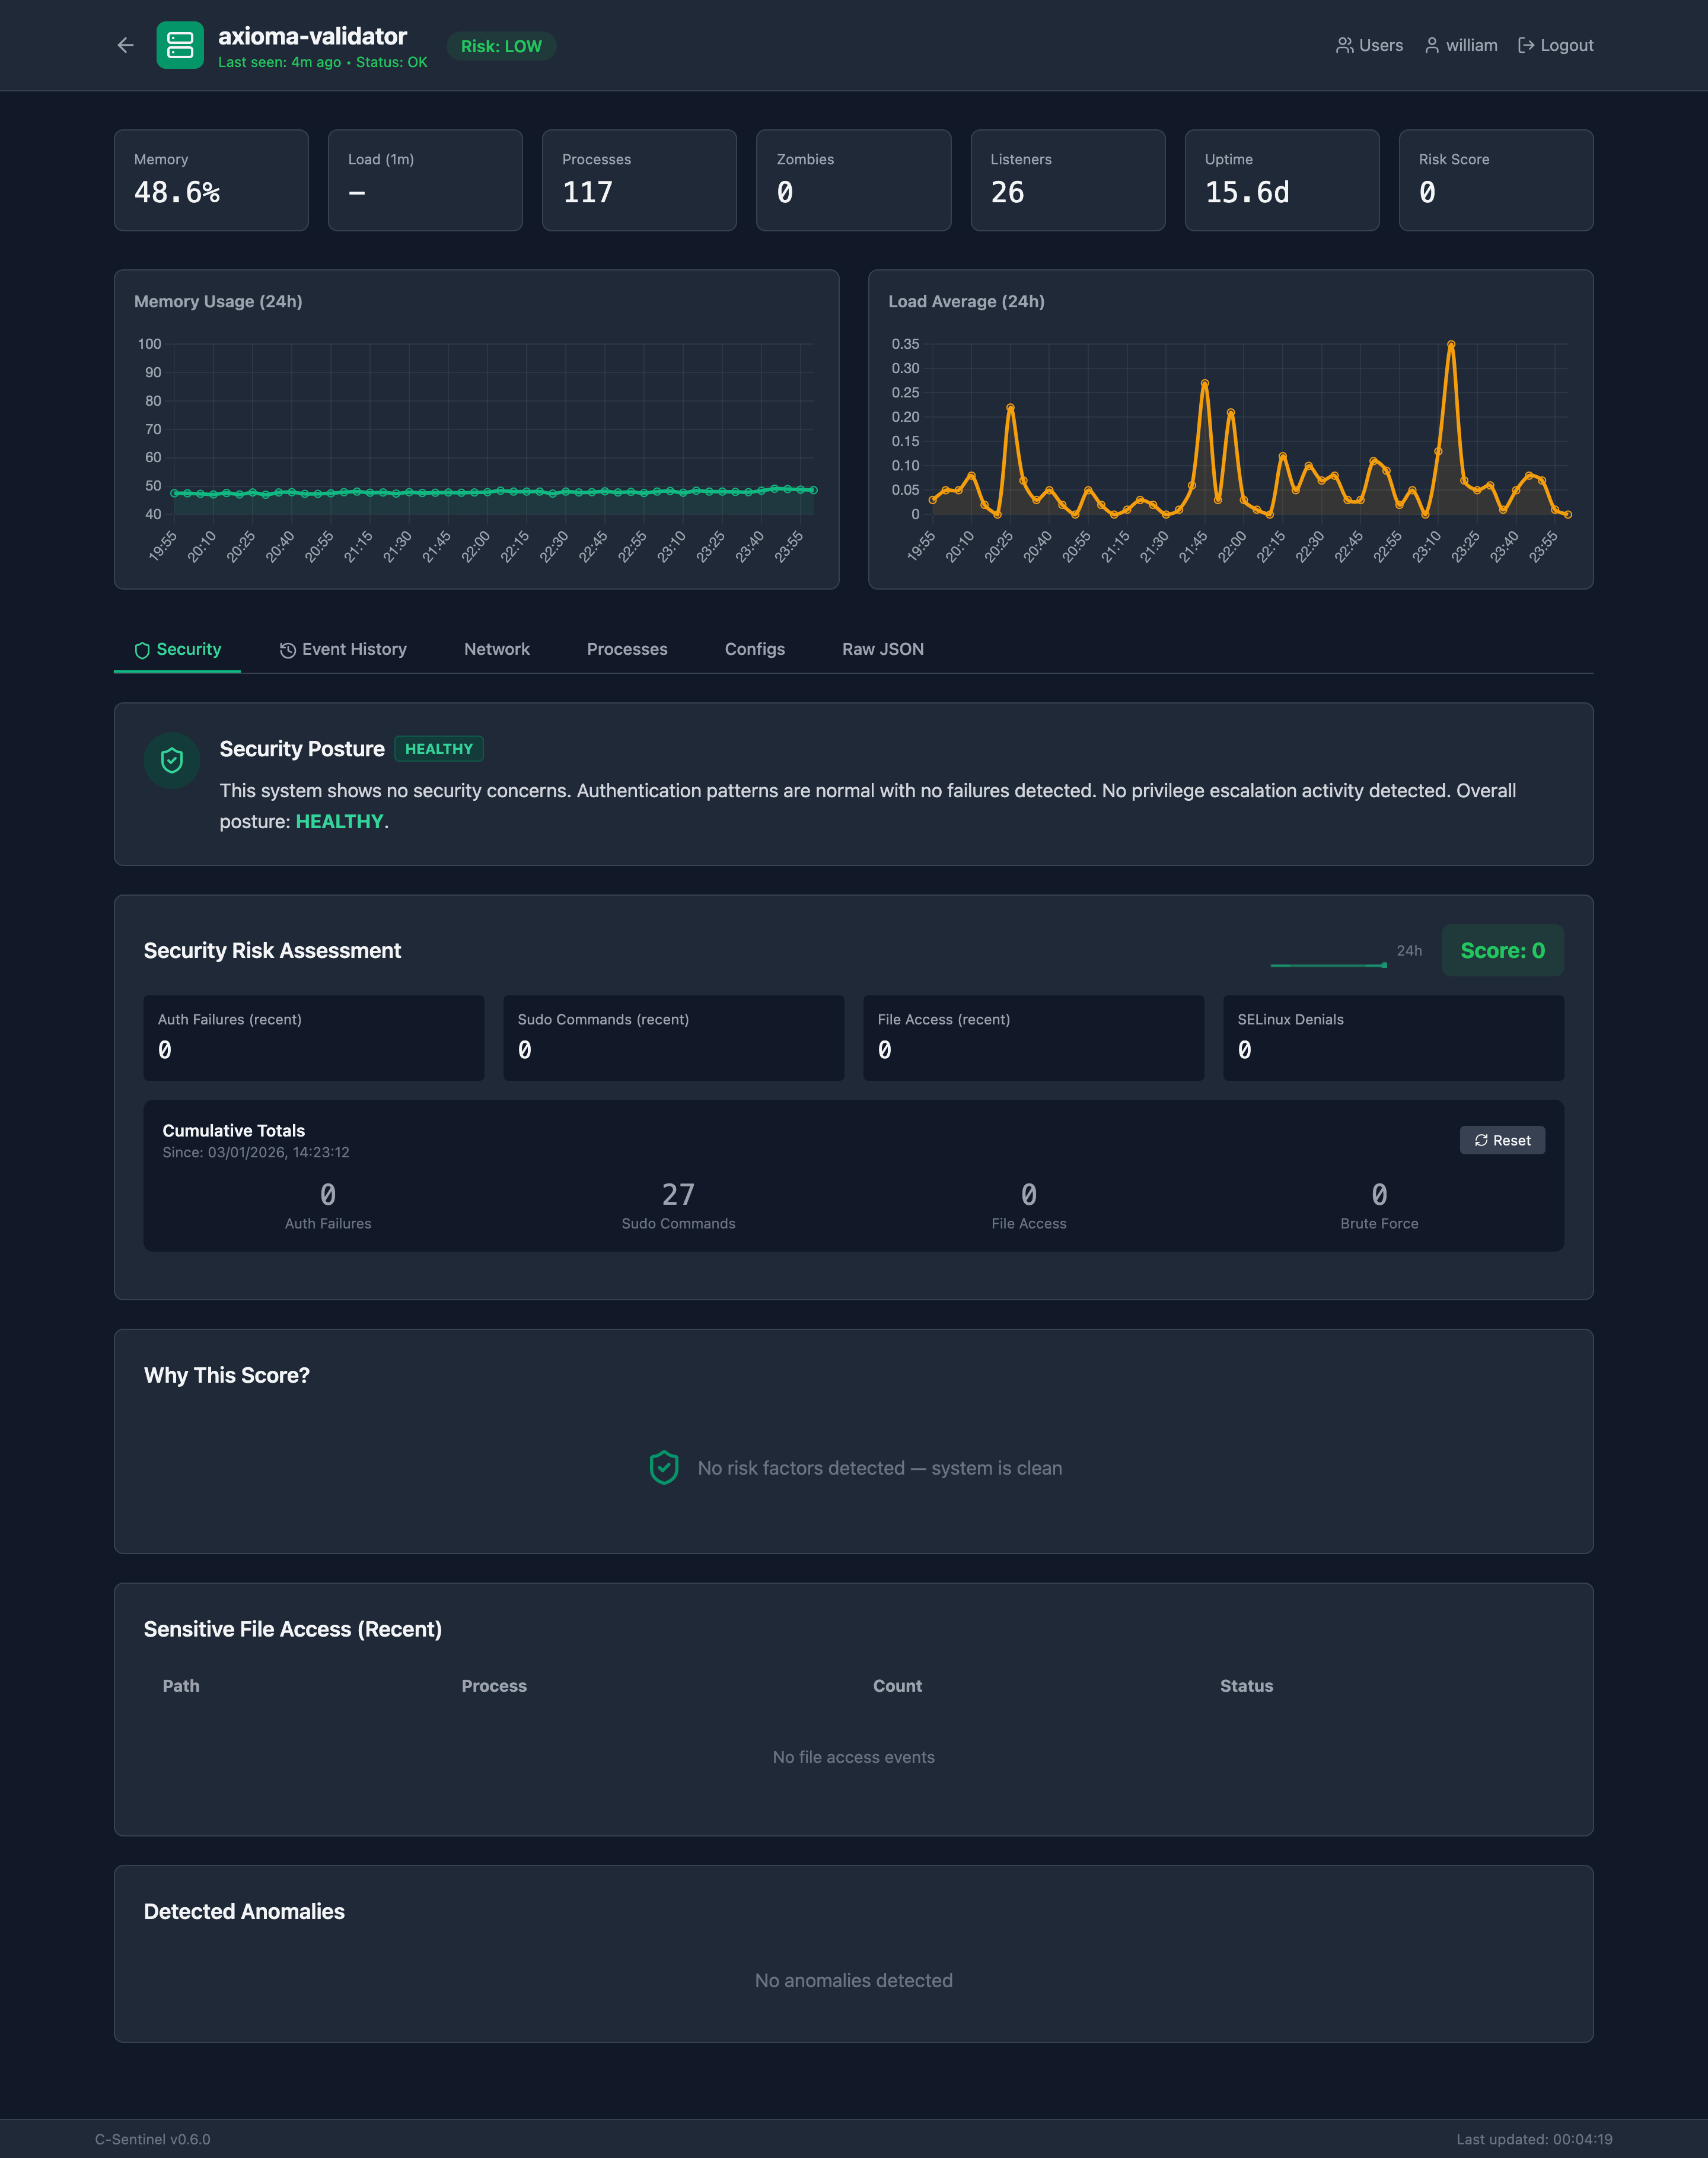 speytech/c-sentinel
Семантическая наблюдаемость для UNIX-систем — легковесный системный зонд на C с анализом на основе ИИ
 owasp/pscf
Фреймворк OWASP, предоставляющий структурированные возможности безопасности для программных продуктов, разработанный на основе анализа нормативных и…
 dmdhrumilmistry/security-harness
Многоагентная среда статического анализа безопасности приложений для ИИ-агентов программирования: картографирует кодовые базы, ищет классы…
 dtact/divd-2021-00038--log4j-scanner
Рекурсивный сканер уязвимостей для Log4j CVE в архивах и Docker-образах. Обнаруживает JndiLookup.class и уязвимые версии через хэши SHA256, с…
 ariesq/gh-safe-repo
Python CLI that creates GitHub repos with safe defaults — branch protection, Dependabot, secret scanning, and pre-flight security scanning — applied…
 izar/pytm
Pythonic-фреймворк для моделирования угроз
 aquasecurity/trivy-repo
Репозиторий deb/rpm для Trivy
 owasp/application-security-curriculum
Структурированная учебная программа для изучения безопасности приложений, охватывающая безопасное кодирование, моделирование угроз и практики…
 blackvectorops/semantic_firewall
Генерация детерминированных семантических отпечатков для функций Go. Обнаружение бэкдоров в стиле xz и проверка семантической эквивалентности с…
 vhscom/private-landing
🔐 Изучайте аутентификацию, создавая её правильно. Расширяемая, соответствующая стандартам эталонная реализация для Cloudflare Workers с Hono, Turso,…
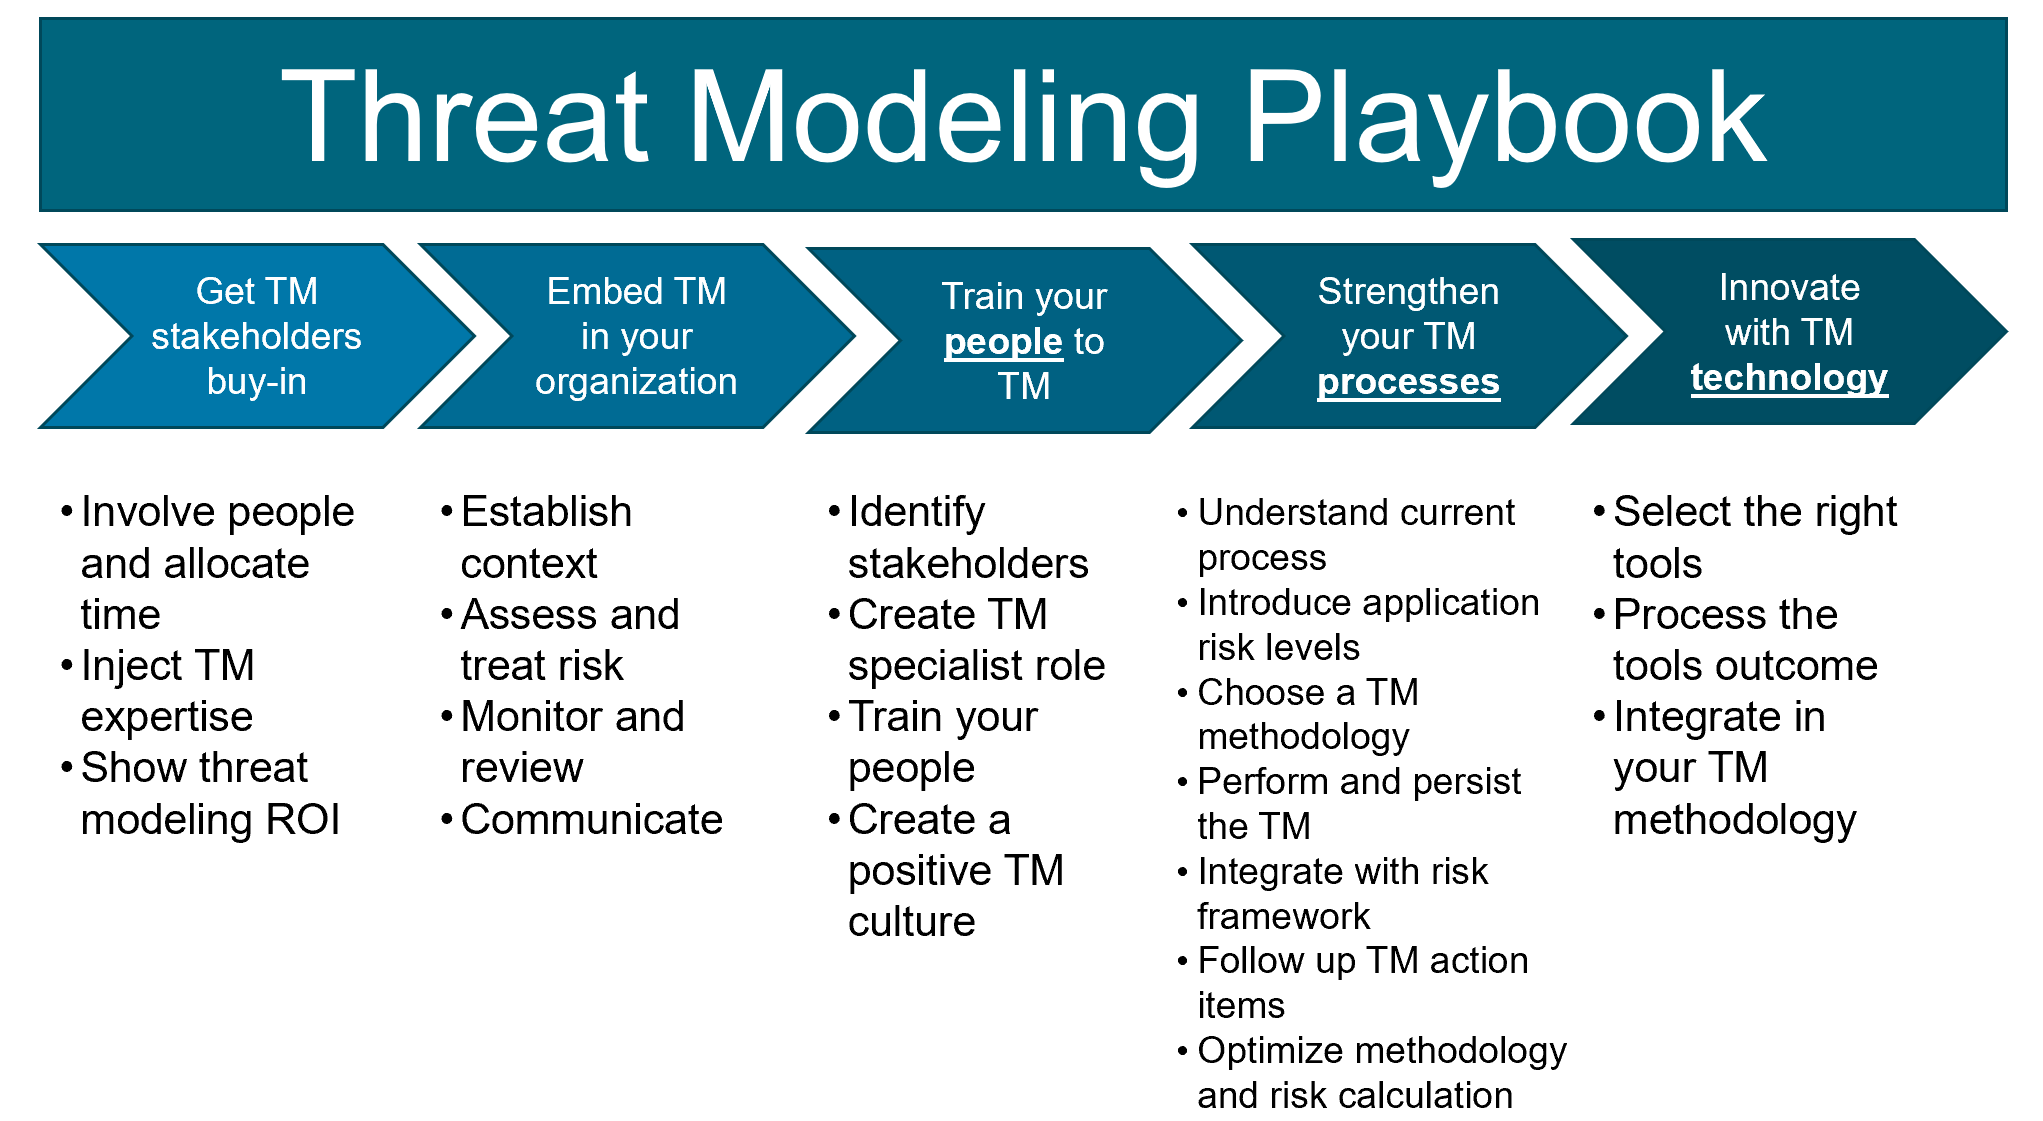 owasp/threat-modeling-playbook
Структурированное руководство по интеграции моделирования угроз в безопасность продукта, охватывающее поддержку заинтересованных сторон,…
 darkarnium/log4j-cve-detect
Обнаружения CVE-2021-44228 внутри вложенных бинарных файлов
 alegrey91/vex8s
Подавление уязвимостей с применением контекста Kubernetes к сканированиям
 tejasprasad2008-afk/tracetree
Инструмент анализа поведения в реальном времени, который изолирует подозрительные пакеты в Docker, отслеживает системные вызовы с помощью strace,…
 vrn21-arcanist/bouvet
Песочница для агентов








