
 #1
Инструменты интеграции безопасности в CI/CD пайплайны, shift-left и автоматизации безопасности DevOps.
Рекомендация Kitploit

 gitlab-org/security-products/sast-rules
Курируемый репозиторий правил Semgrep для GitLab SAST, предоставляющий шаблоны статического анализа для обнаружения уязвимостей безопасности на…

 coffeeandsecurity/dakshscra
Framework-aware static code analysis tool for automated source code review with platform-specific rules, taint analysis, effort estimation, and…
 s4dhulabs/vimana-framework
Vimana — это модульная среда безопасности для аудита Python API и веб-приложений. Архитектура на основе плагинов позволяет специалистам по…
 lijiejie/log4j2_vul_local_scanner
Локальный скрипт для обнаружения уязвимости Log4j. Сканируйте все процессы Java на вашем хосте, чтобы проверить, затронуты ли они уязвимостью…
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 arsbr/veritensor
Антивирус для AI-артефактов и RAG-файрвол. Инструмент статического анализа, сканирующий модели и ноутбуки на предмет RCE, наборы данных и…
 dmdhrumilmistry/security-harness
Многоагентная среда статического анализа безопасности приложений для ИИ-агентов программирования: картографирует кодовые базы, ищет классы…
 farenhytee/database-sentinel
Открытые аудиты безопасности для Supabase: MCP-сервер только для чтения, CLI-агент и Claude Skill. Находит ошибки конфигурации RLS, открытые ключи и…
 msaad00/agent-bom
AI supply-chain BOM: every agent, MCP server and AI package, and what each one can reach. Open-source scanner and self-hosted control plane for code,…
 bomfather/agent
eBPF-based Linux agent that enforces executable-level access policies in kernel space, sandboxing processes and restricting file, network, and GPU…
 momenbasel/vulnhawk
SAST-сканер на основе ИИ, который находит обход аутентификации, IDOR и логические ошибки, которые пропускают Semgrep/CodeQL. Бесплатное действие…
 owasp/agent-security-regression-harness
Исполняемое регрессионное тестирование безопасности для агентных приложений и систем, интегрированных с MCP.
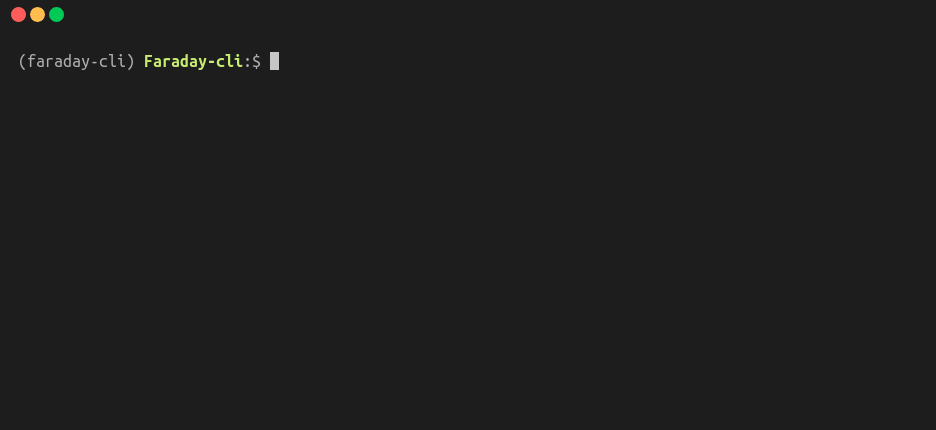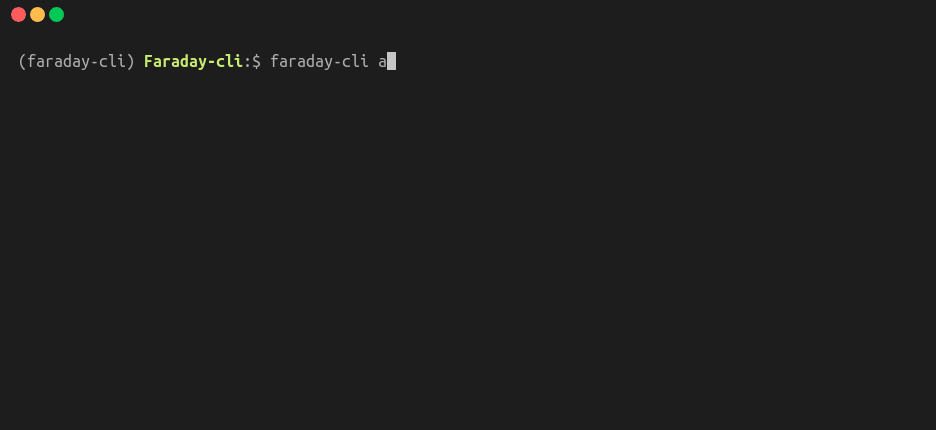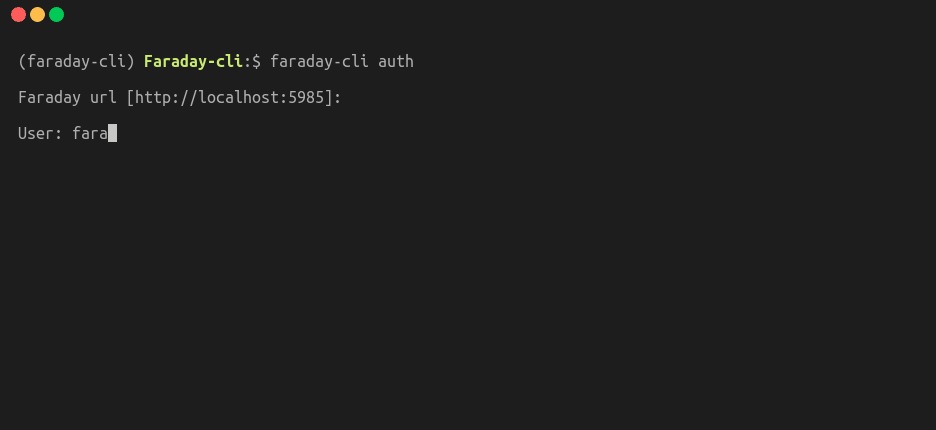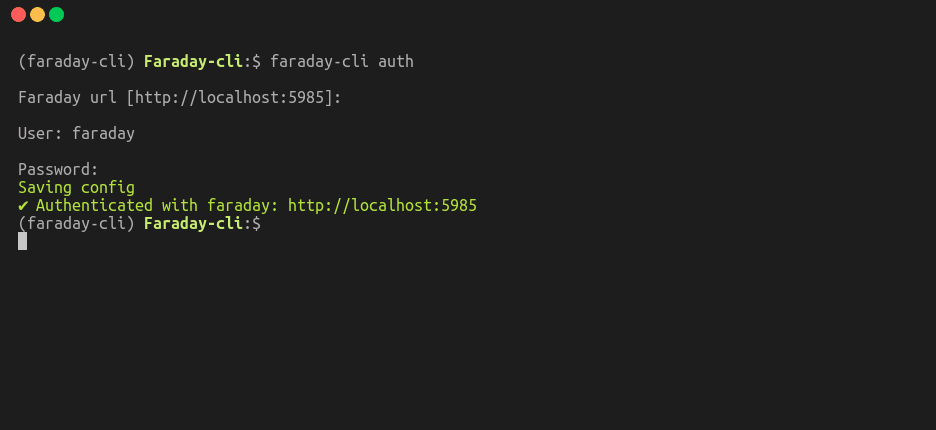 infobyte/faraday-cli
Интерфейс командной строки Faraday
 armourbird/csf
ArmourBird CSF - Фреймворк безопасности контейнеров
 dev-sec/puppet-ssh-hardening
Этот модуль Puppet обеспечивает безопасные конфигурации ssh-client и ssh-server.
 clidey/deptrust
CLI и MCP-сервер, который проверяет версии пакетов на наличие известных уязвимостей в 14+ экосистемах, включая npm, PyPI, crates.io, Go modules и…
 offseq/threat-finder
Сканер уязвимостей времени выполнения: находит CVE в сервисах, фактически запущенных на хосте, и ранжирует их по сетевой доступности.
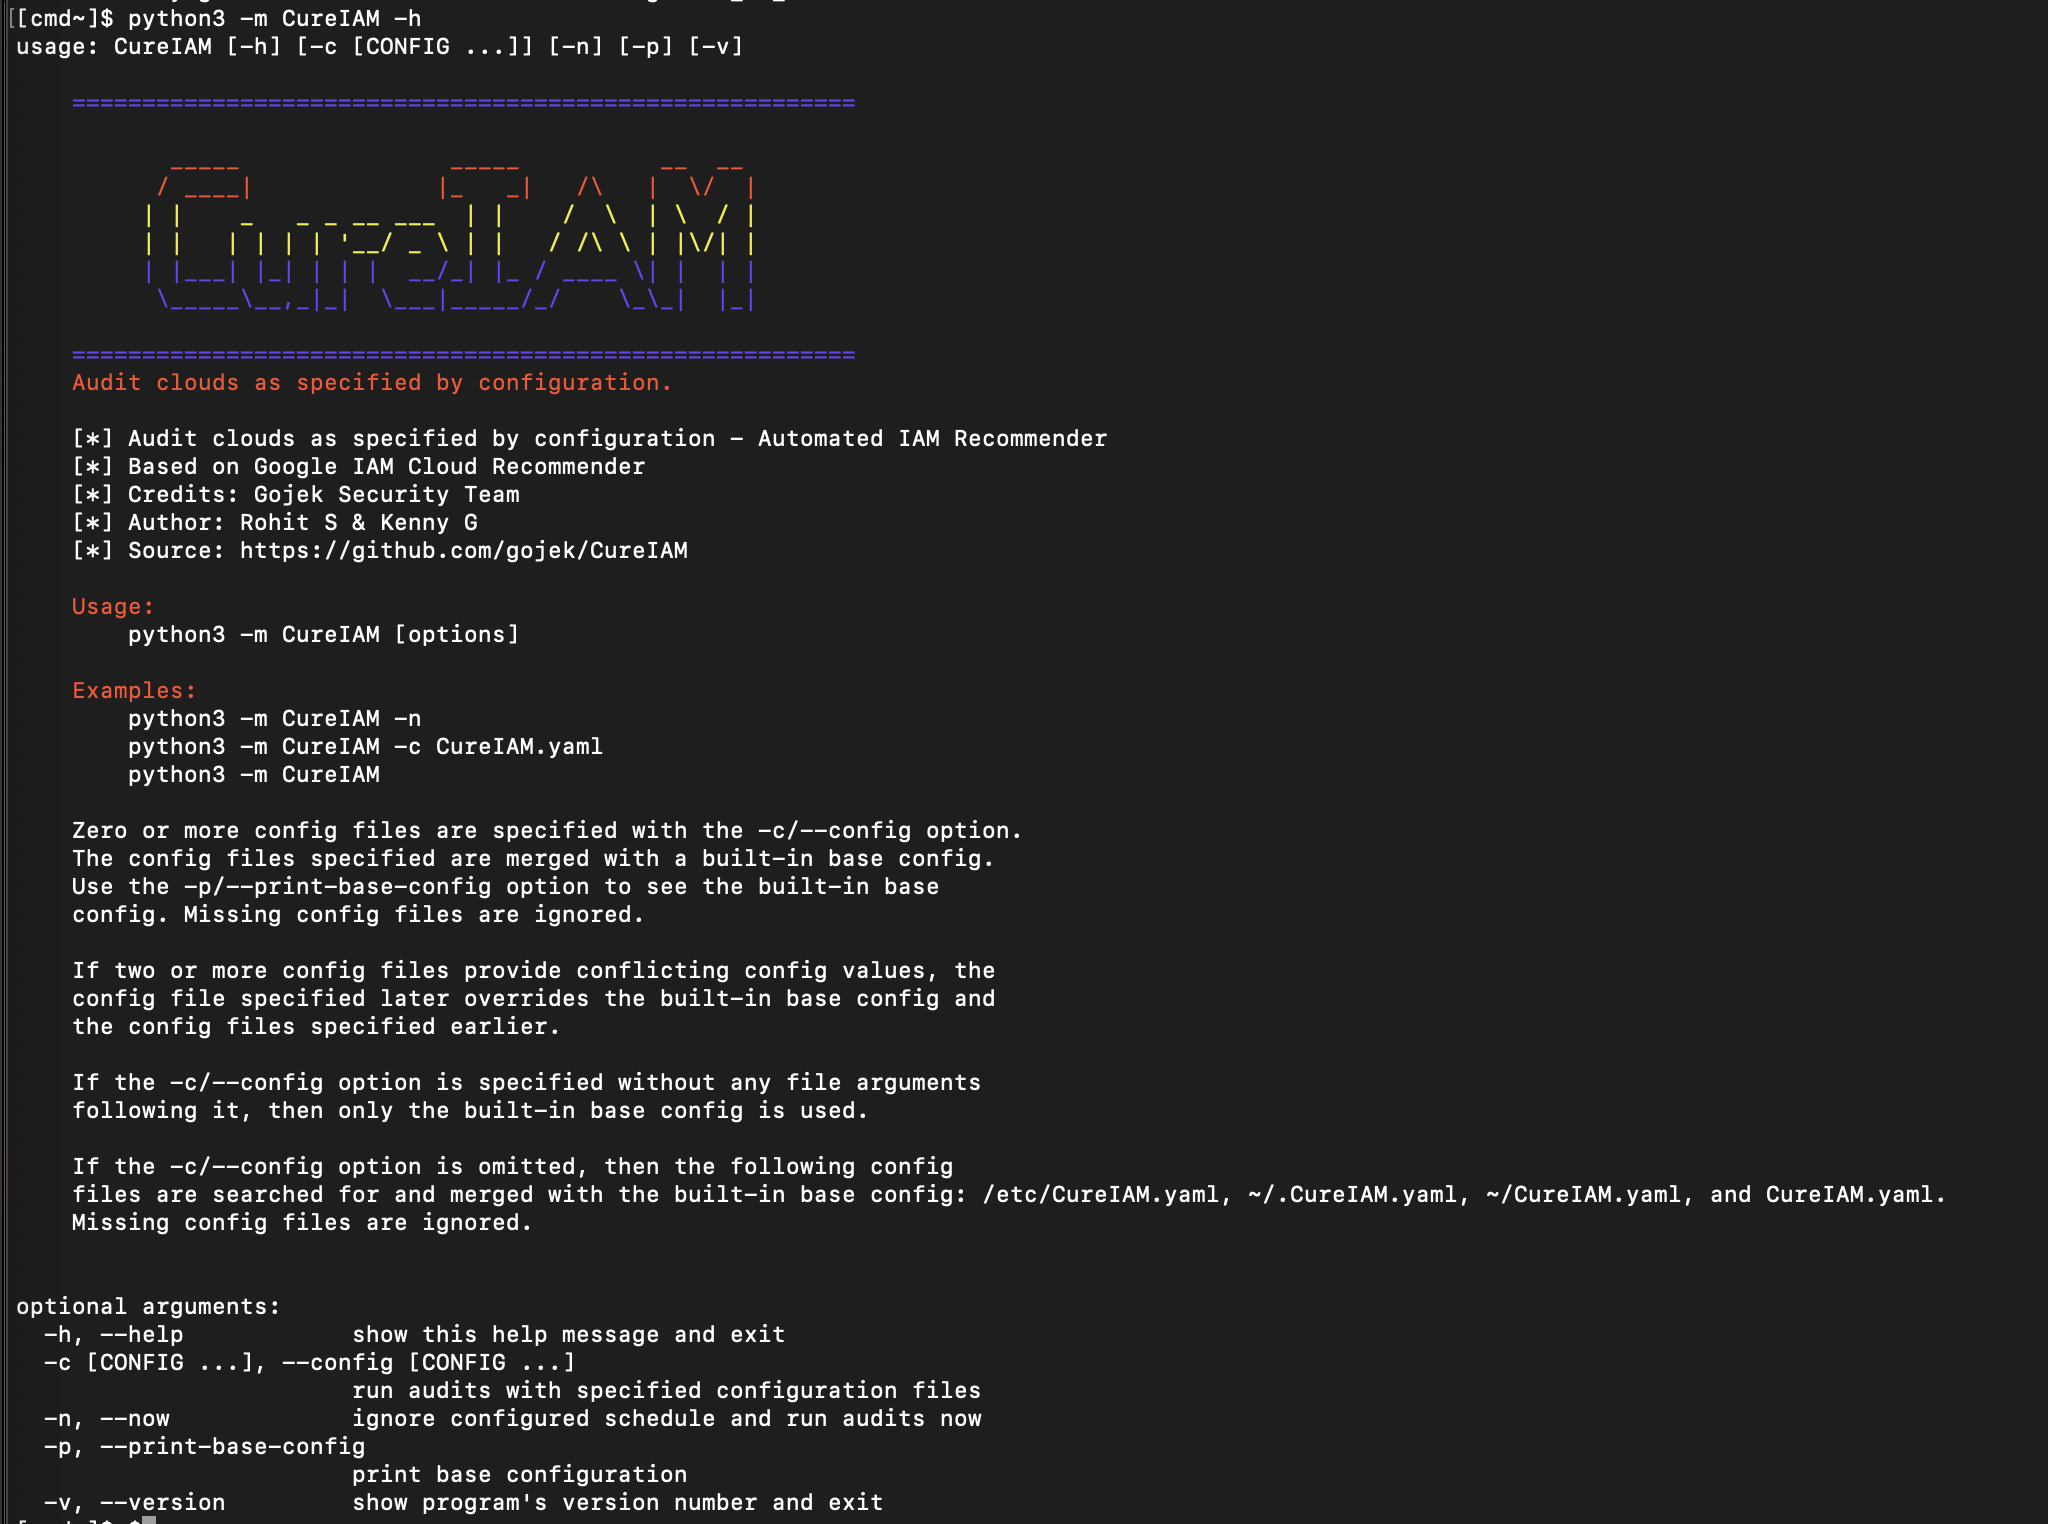 gojek/cureiam
Очистка учетных записей по разрешениям в инфраструктуре GCP в масштабе








