
 infobyte/faraday-cli
Интерфейс командной строки Faraday

Используйте faraday напрямую из вашего любимого терминала
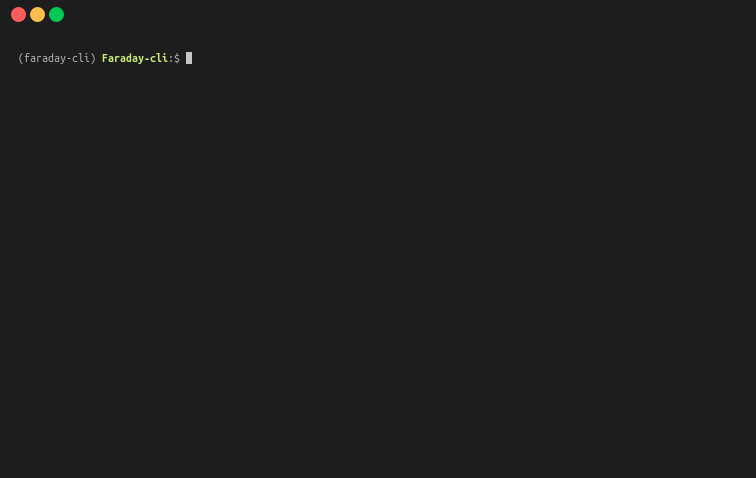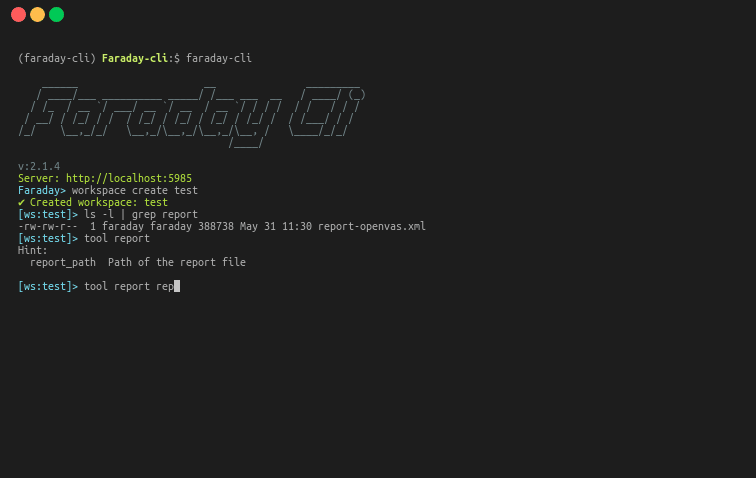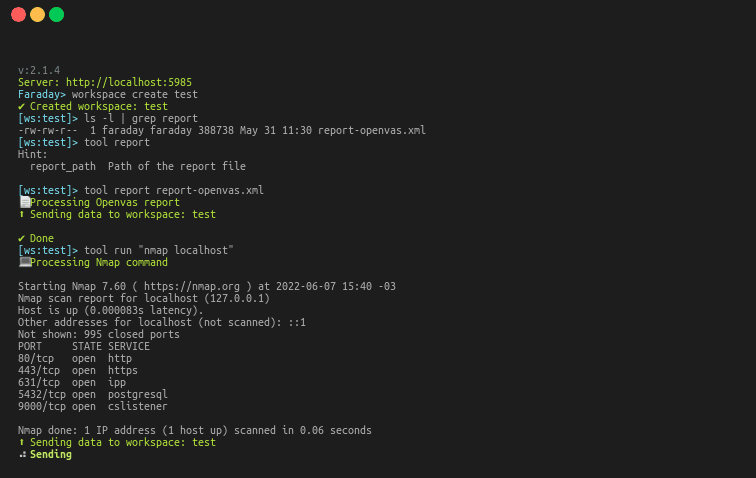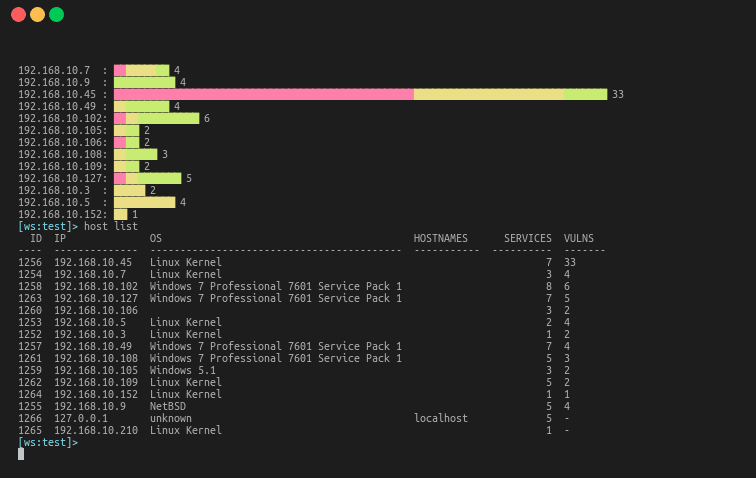
faraday-cli — это официальный клиент, который упрощает автоматизацию ваших рабочих процессов безопасности.
Перед установкой мы рекомендуем создать и активировать виртуальное окружение Python, чтобы не затрагивать системные пакеты Python. Например:
python3 -m venv .venv
source .venv/bin/activate
Вы также можете использовать virtualenv, если предпочитаете. После активации виртуального окружения выполните команды установки, приведённые ниже.
pip install faraday-cli
git clone https://github.com/infobyte/faraday-cli.git
cd faraday-cli
pip install .
Для получения дополнительной информации вы можете ознакомиться с нашей документацией
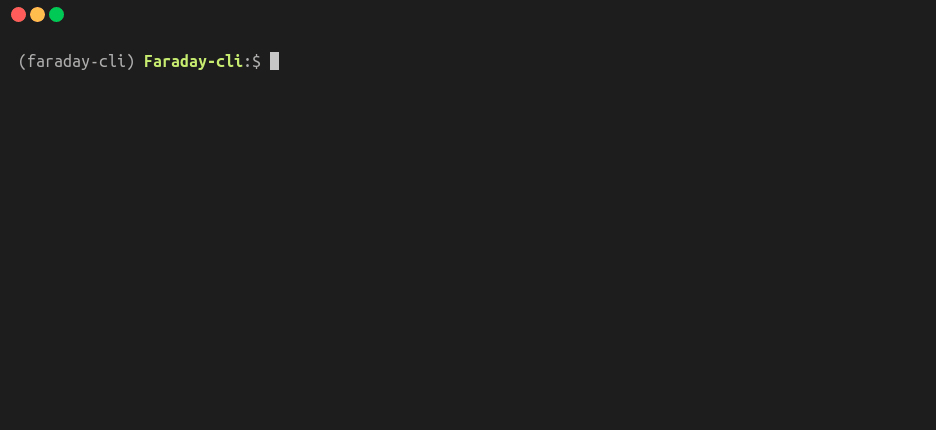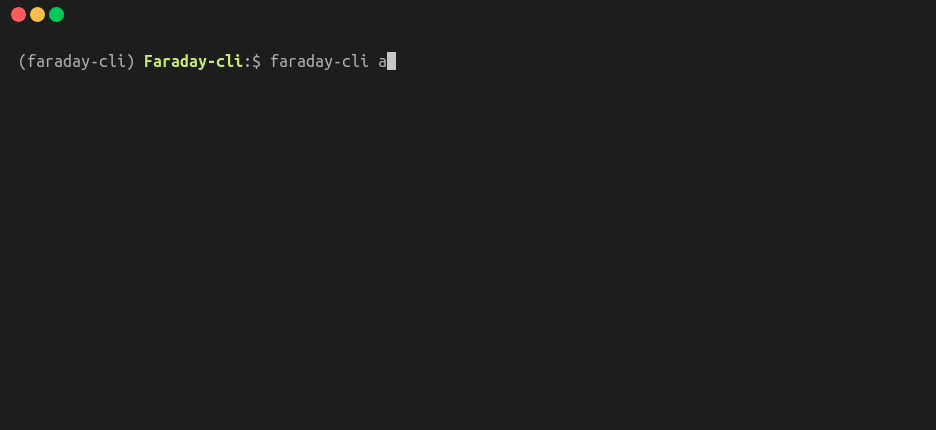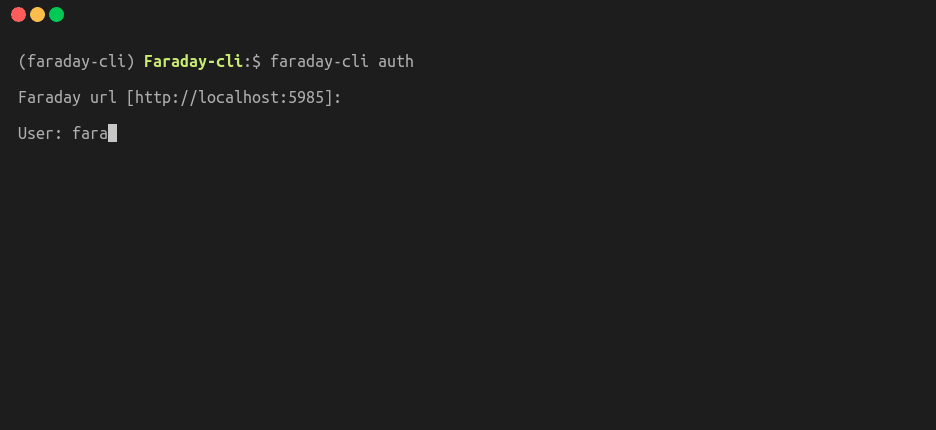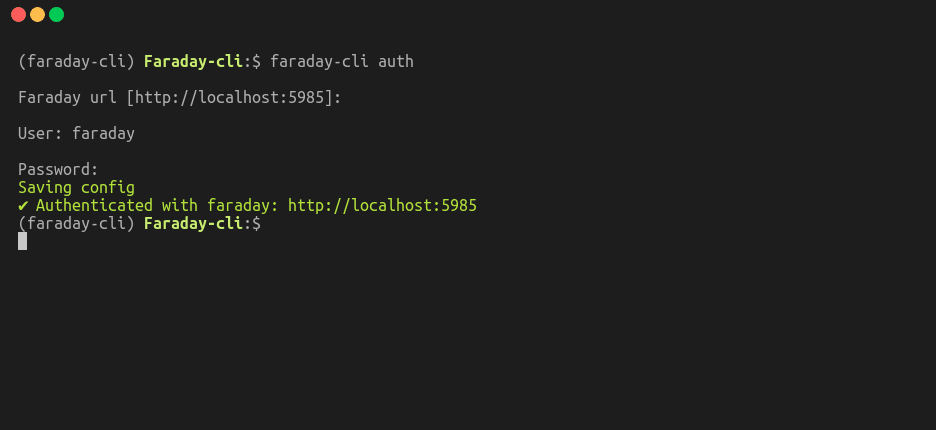
Настройка аутентификации для farday-cli
$ faraday-cli auth
При создании рабочей области по умолчанию она выбирается как активная, если только вы не используете флаг "-d"
$ faraday-cli workspace create some_name
✔ Created workspace: some_name
$ faraday-cli workspace select some_name
✔ Selected workspace: some_name
$ faraday-cli list_ws
NAME         HOSTS    SERVICES    VULNS  ACTIVE    PUBLIC    READONLY
---------  -------  ----------  -------  --------  --------  ----------
some_name       14          13       39  True      False     False
$ faraday-cli host list
  ID  IP           OS       HOSTNAMES          SERVICES  VULNS
----  -----------  -------  ---------------  ----------  -------
 574  127.0.0.1    unknown                            1  3
 566  127.0.0.10   unknown                            1  3
 569  127.0.0.11   unknown                            1  3
 568  127.0.0.12   unknown                            1  3
 570  127.0.0.13   unknown                            1  3
 576  127.0.0.2    unknown                            1  3
 565  127.0.0.3    unknown                            1  3
 572  127.0.0.4    unknown                            1  3
 573  127.0.0.5    unknown                            1  3
 567  127.0.0.6    unknown                            1  3
 571  127.0.0.7    unknown                            1  3
 564  127.0.0.8    unknown                            1  3
 575  127.0.0.9    unknown                            1  3
 590  58.76.184.4  unknown  www.googlec.com           0  -
$ faraday-cli host get 574

$ faraday-cli host get 574
Host:
  ID  IP         OS       HOSTNAMES    OWNER    OWNED      VULNS
----  ---------  -------  -----------  -------  -------  -------
 574  127.0.0.1  unknown               faraday  False          3

Services:
  ID  NAME    DESCRIPTION    PROTOCOL      PORT  VERSION    STATUS      VULNS
----  ------  -------------  ----------  ------  ---------  --------  -------
2638  ssh                    tcp             22  unknown    open            2

Vulnerabilities:
   ID  NAME                                      SEVERITY    STATUS    CONFIRMED    TOOL
-----  ----------------------------------------  ----------  --------  -----------  -------
13509  SSH Weak Encryption Algorithms Supported  MED         opened    False        Openvas
13510  SSH Weak MAC Algorithms Supported         LOW         opened    False        Openvas
13511  TCP timestamps                            LOW         opened    False        Openvas
$ faraday-cli host create -d \''[{"ip": "stan.local", "description": "some server"}]'\'
Или передайте через конвейер
$ echo '[{"ip": "1.1.1.5", "description": "some text"}]' | faraday-cli host create --stdin
Экранирование одинарных кавычек (\') требуется только при использовании в качестве команды. В оболочке или при использовании каналов это не обязательно
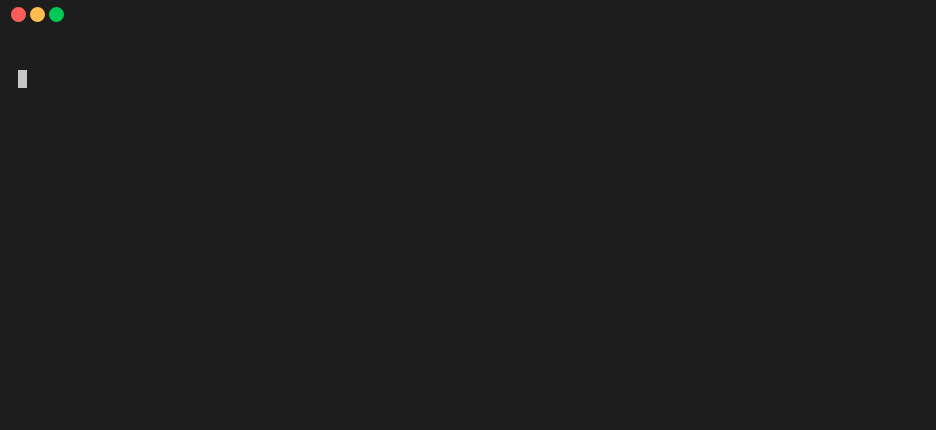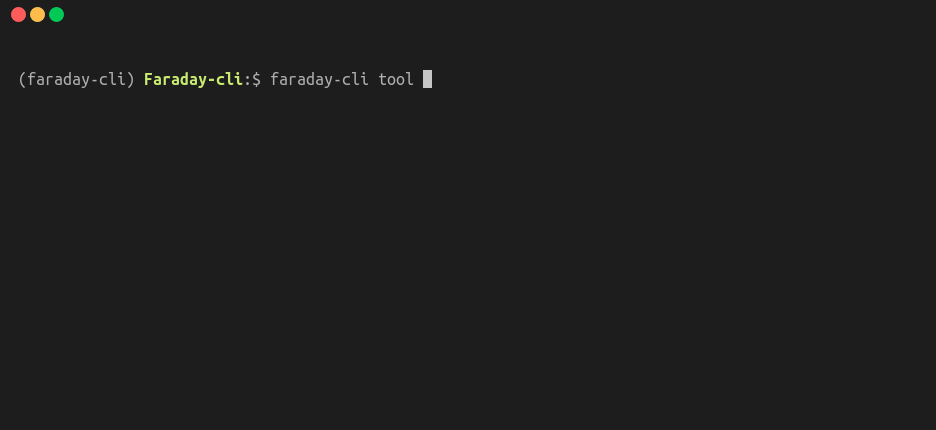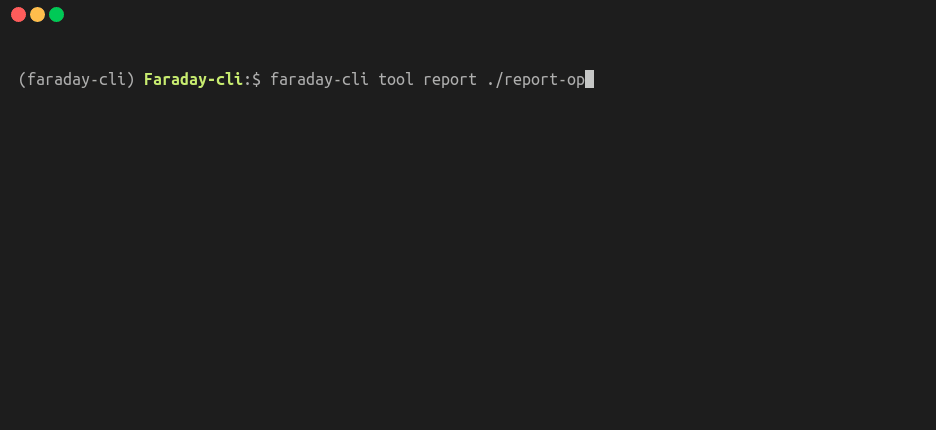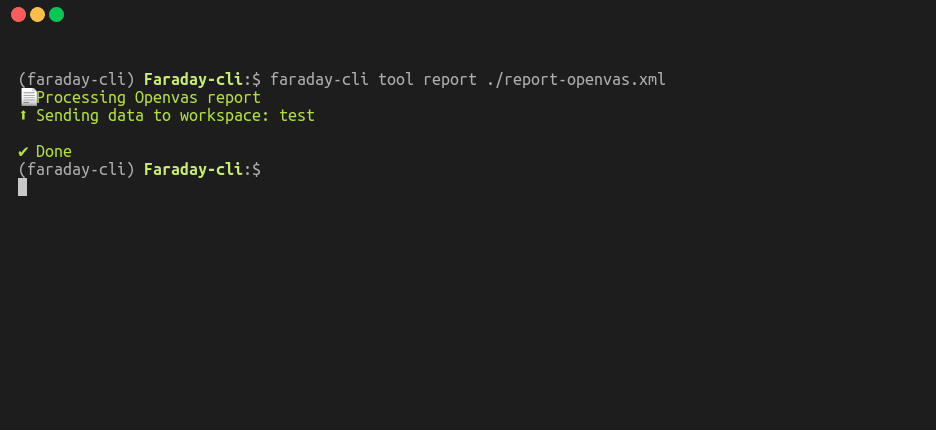
$ faraday-cli tool report "/path/to/report.xml"
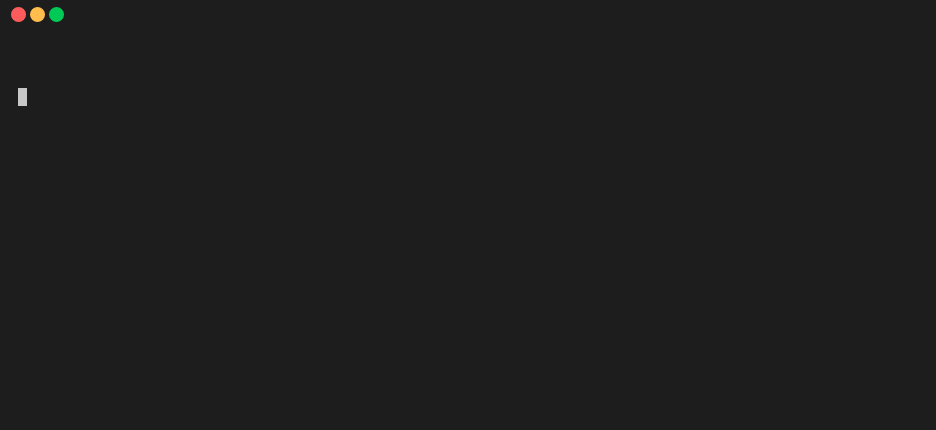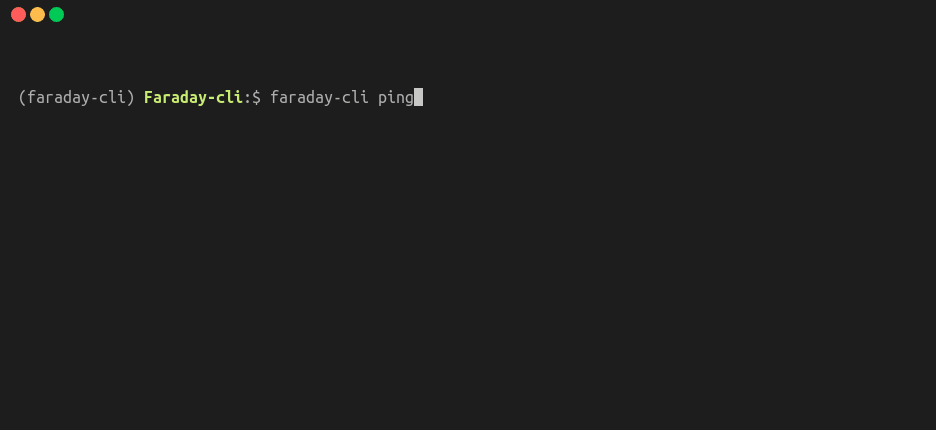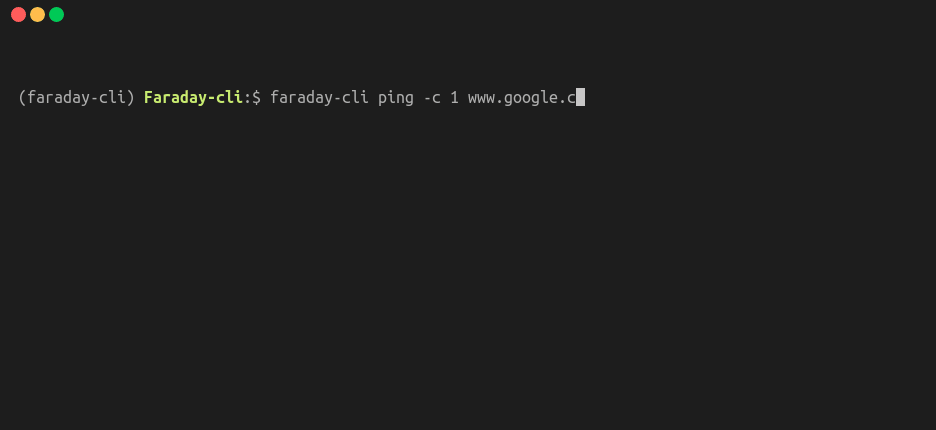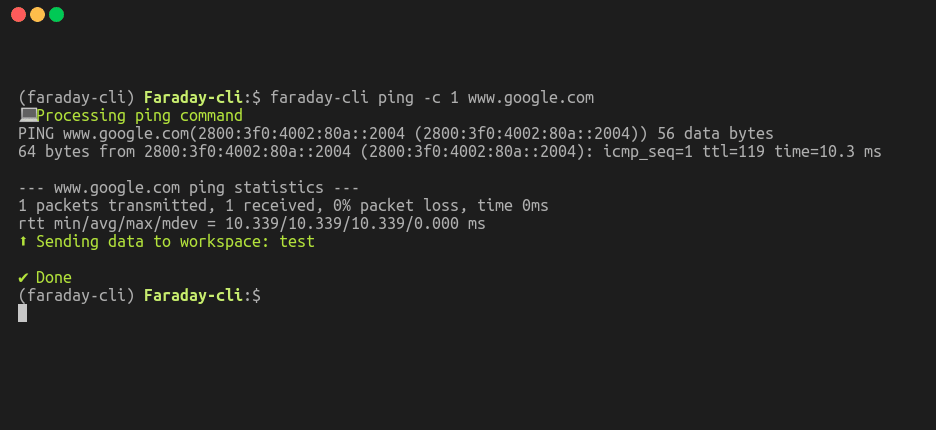
$ faraday-cli ping -c 1 www.google.com
Локальные Faraday Agents (диспетчерские раннеры). Доступны как agent, agents,
runner или runners (все эквивалентны).
$ faraday-cli agent list
  id  name      active    status    executors
----  --------  --------  --------  -----------
   8  internal  True      online    nmap
$ faraday-cli agent run -a 1 -e nmap -p \''{"target": "www.google.com"}'\'
Run executor: internal/nmap [{'successful': True}]
Облачные агенты — это серверные сканеры безопасности (API v3/cloud_agents),
отличающиеся от локальных раннеров, описанных выше. FaradAI — один из таких сканеров,
с собственной командой и ярлыками верхнего уровня.
# Quick FaradAI pentest (standard tier — 20 rounds)
$ faraday-cli pentest --target https://example.com

# Deeper audit (80 rounds), and watch it until it finishes
$ faraday-cli pentest --target https://example.com --advanced --watch

# Triage the existing findings of a workspace
$ faraday-cli triage -w my_workspace --severities critical,high --reproduce
Перечислите и запустите любого облачного агента в общем виде:
$ faraday-cli scanners list
  ID  NAME            SLUG            CATEGORY   LAST_RUN
----  --------------  --------------  ---------  ----------
   2  FaradAI         faradai         pentest    -
   4  FaradAI Triage  faradai-triage  triage     -

$ faraday-cli scanners run --agent faradai -w my_workspace \
    --param TARGET=https://example.com --param ROUNDS=20
Нет подключённого сервера Faraday?
pentest/triageпереключаются на SaaS-сервис FaradAI-scan и проведут вас через создание аккаунта при первом использовании. См. документацию FaradAI для регистрации и подробностей о--standalone.
Faraday-cli можно использовать как оболочку, и в ней доступны все те же команды, что и в cli
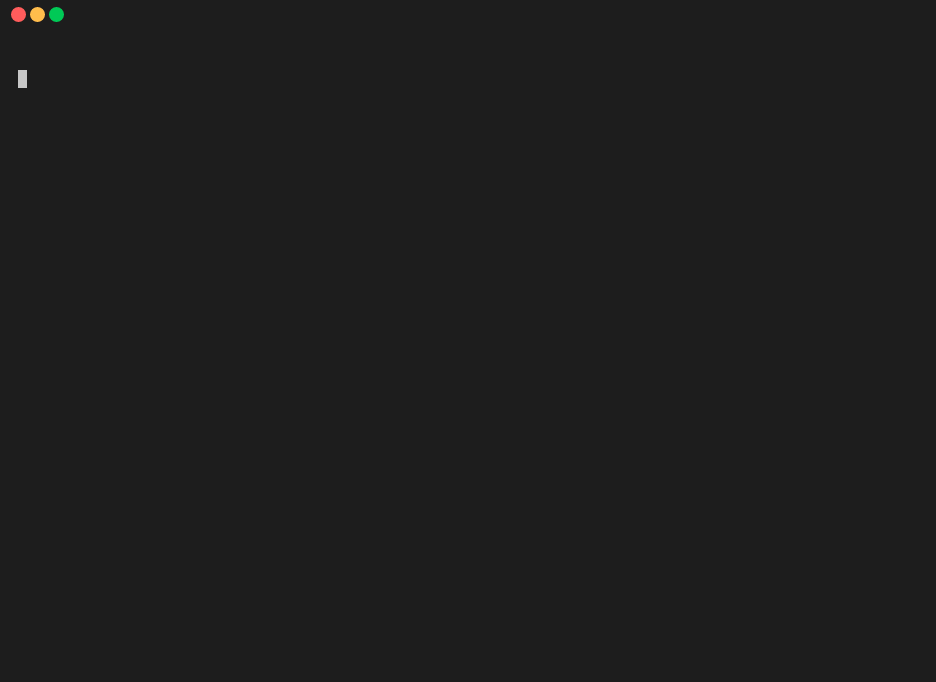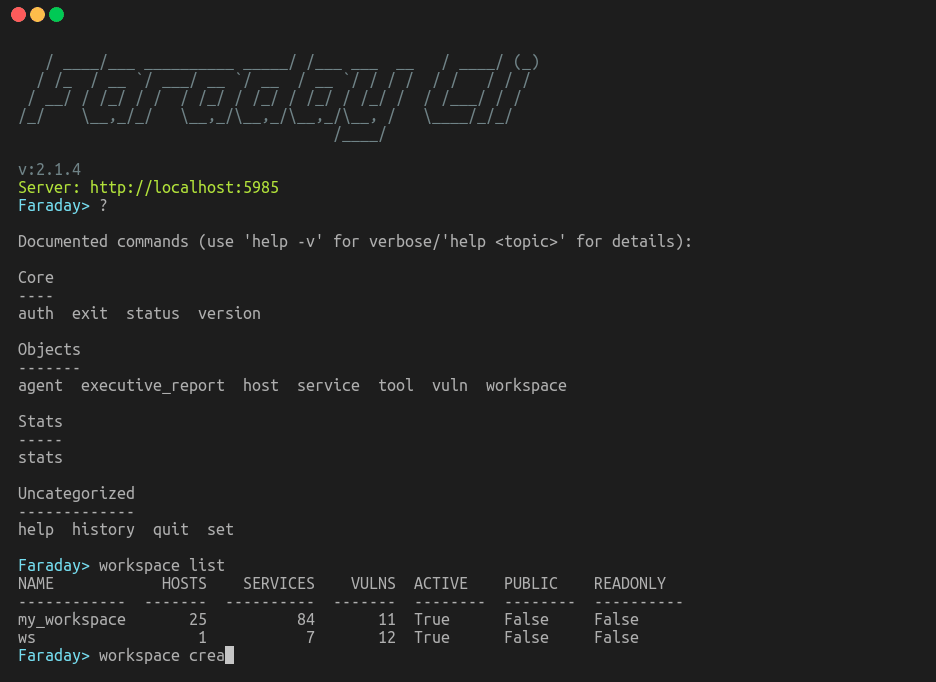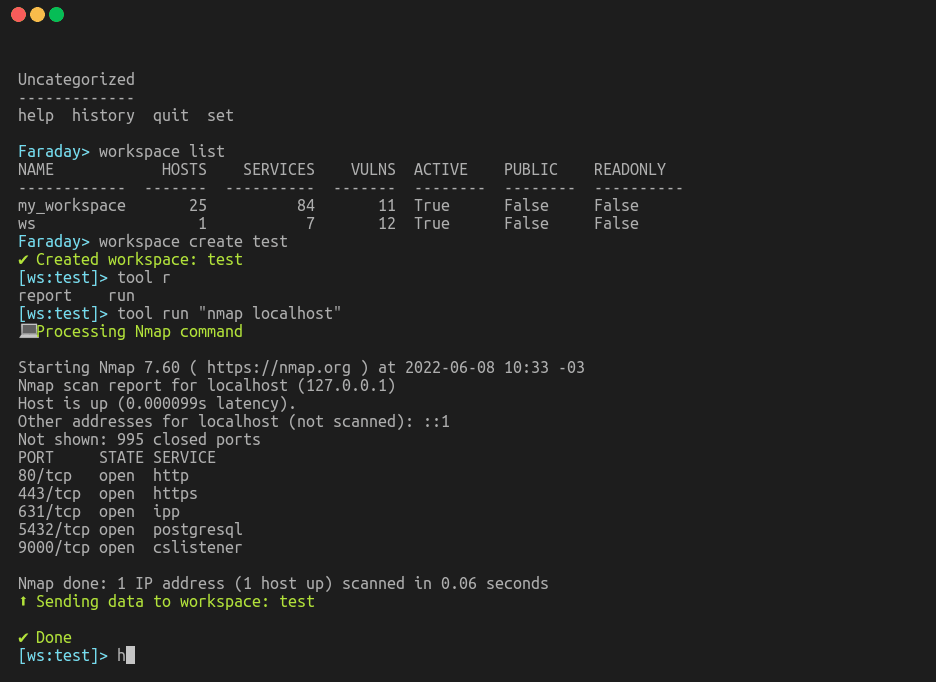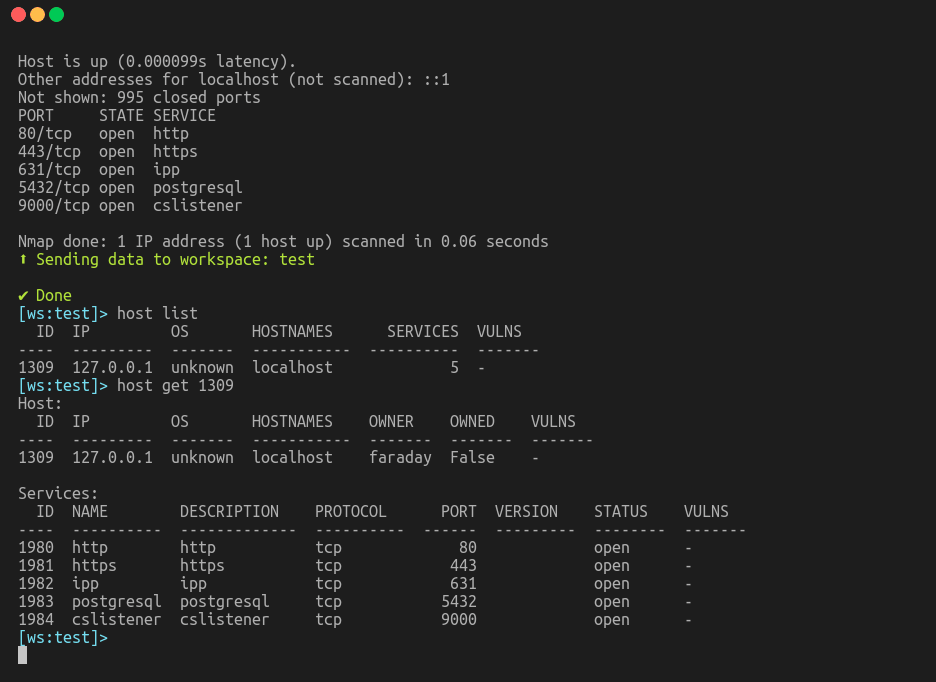
Например, запустите nmap для всех хостов в faraday, которые слушают порт 443, и импортируйте результаты обратно в faraday
$ faraday-cli host list --port 443 -ip | nmap -iL - -oX /tmp/nmap.xml && faraday-cli process_report /tmp/nmap.xml
Используйте инструмент вроде assetfinder для поиска доменов, сканируйте их с помощью nmap и отправляйте результаты в faraday
$ assetfinder -subs-only example.com| sort | uniq |awk 'BEGIN { ORS = ""; print " {\"target\":\""}
{ printf "%s%s", separator, $1, $2
separator = ","}END { print "\"}" }' | faraday-cli  agent run  -a 1 -e nmap --stdin






