
 #1
Инструменты интеграции безопасности в CI/CD пайплайны, shift-left и автоматизации безопасности DevOps.
Рекомендация Kitploit
 bbva/apicheck
Набор инструментов DevSecOps для REST API
 cynative/cynative
ИИ-агент с доступом только на чтение, который опрашивает вашу облачную инфраструктуру, код и среду выполнения, чтобы выявлять неверные конфигурации,…
 sigstore/root-signing
Поддерживает репозиторий TUF, который безопасно доставляет клиентам корень доверия Sigstore (trusted_root.json), используя пороговое подписание…
 jsdelivr/globalping-probe
Код зонда globalping, который выполняется на вашем оборудовании и подключается к глобальной сети сообщества зондов.
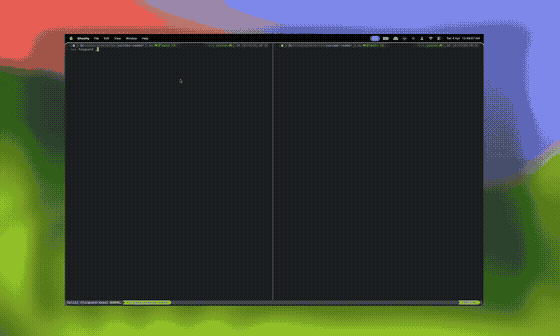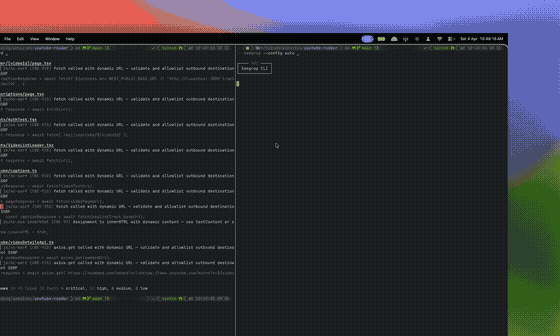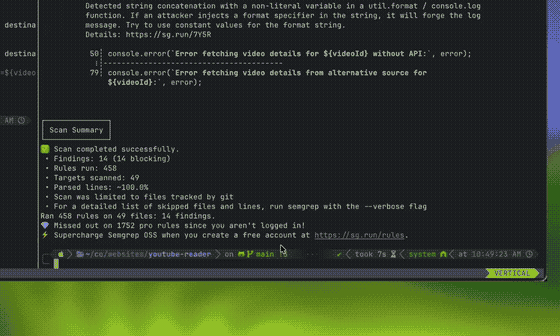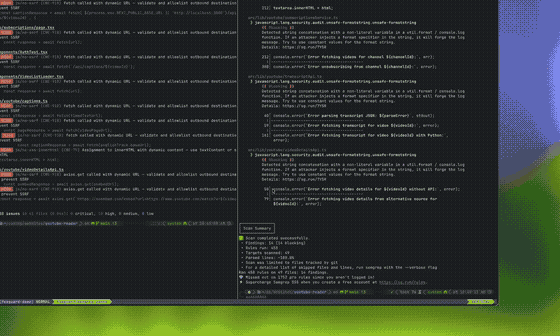 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 cyberark/vulnhalla
Автоматизированный конвейер анализа безопасности, который выполняет запросы CodeQL в репозиториях GitHub и использует LLM для классификации и…
 canyonroad/agentsh
Execution-Layer Security (ELS) для ИИ-агентов — оболочка с принудительным применением политик и аудитом.
 agent-field/sec-af
Аудитор безопасности кода на основе ИИ на платформе AgentField, который доказывает эксплуатируемость уязвимостей с помощью заключений, трасс и…
 hubblestack/hubble
Hubble — это модульный фреймворк с открытым исходным кодом для проверки соответствия требованиям безопасности. Проект предоставляет аудит по запросу…
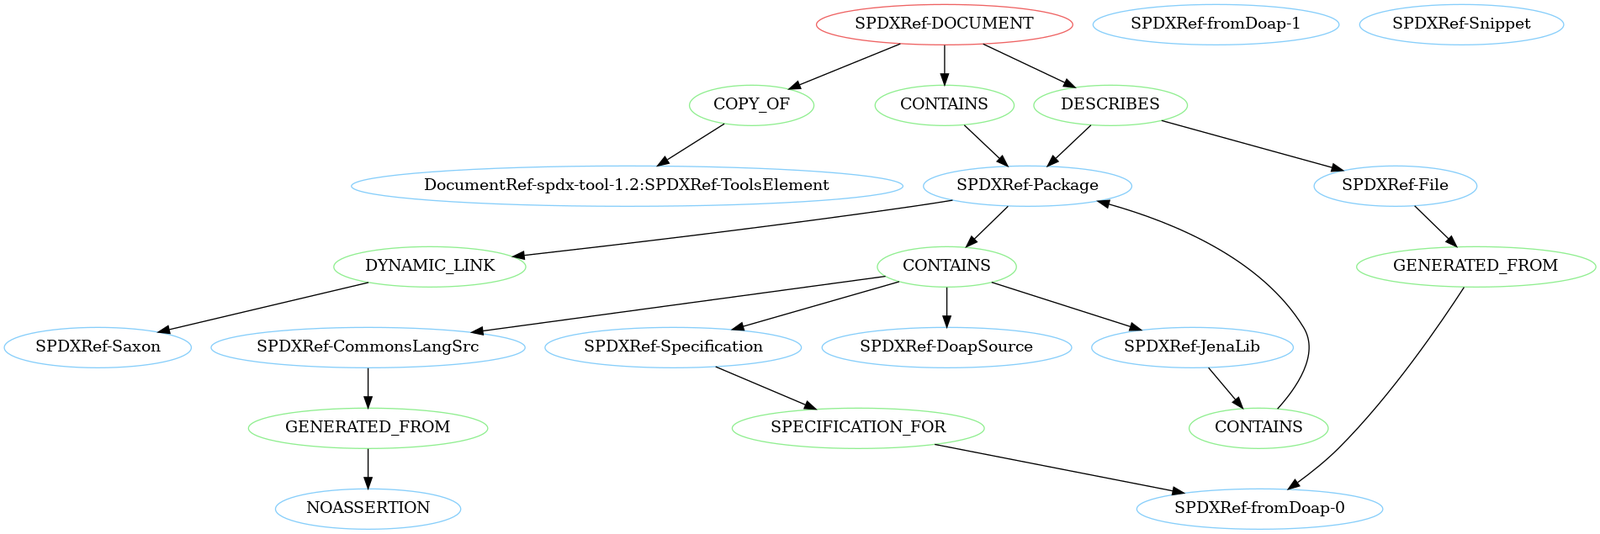 spdx/tools-python
Библиотека Python для разбора, проверки и создания SPDX-документов.
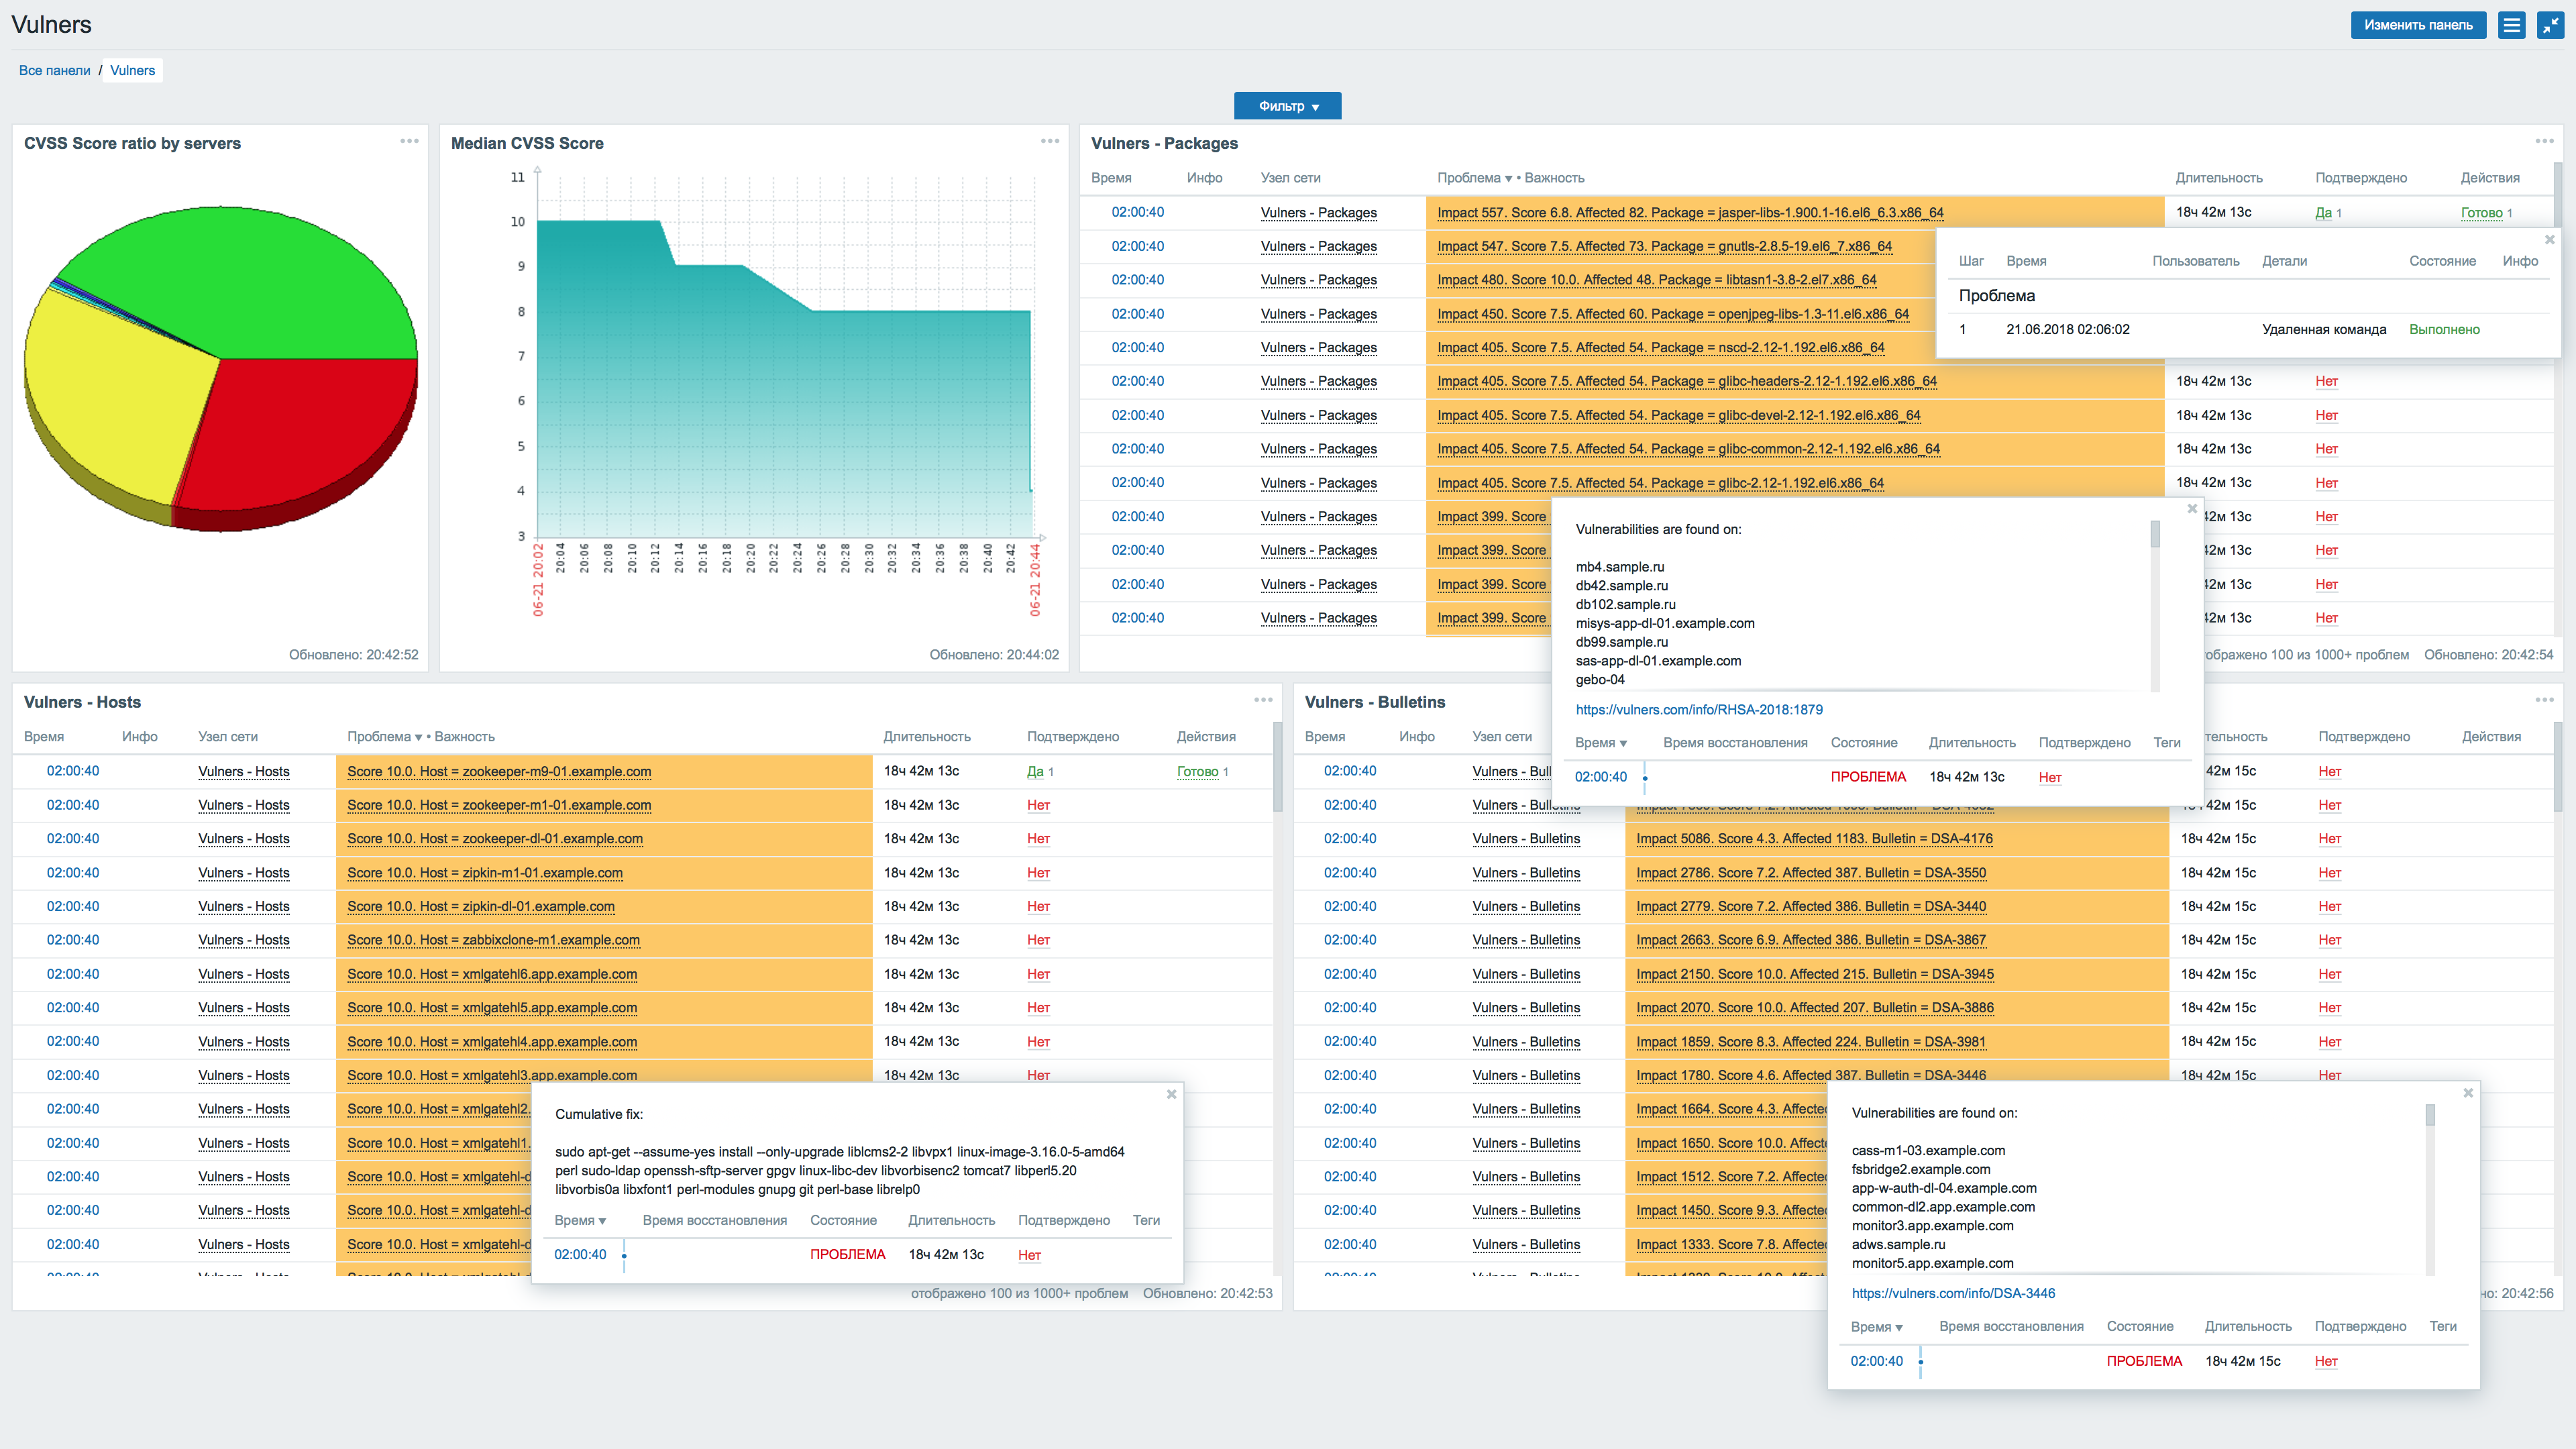 vulnerscom/zabbix-threat-control
Плагин Zabbix для оценки уязвимостей
 threatspec/threatspec
threatspec — непрерывное моделирование угроз через код
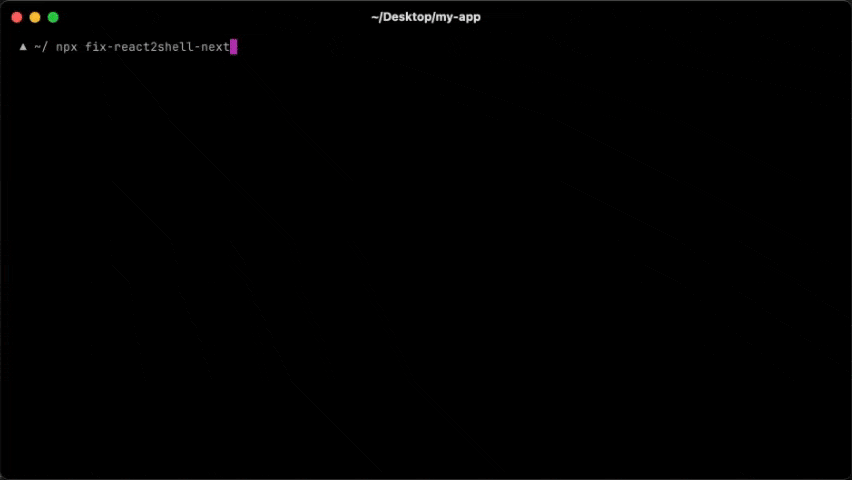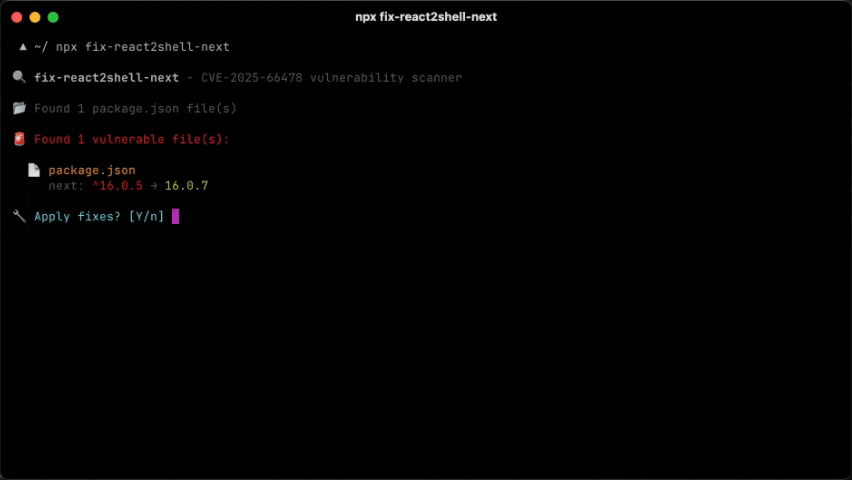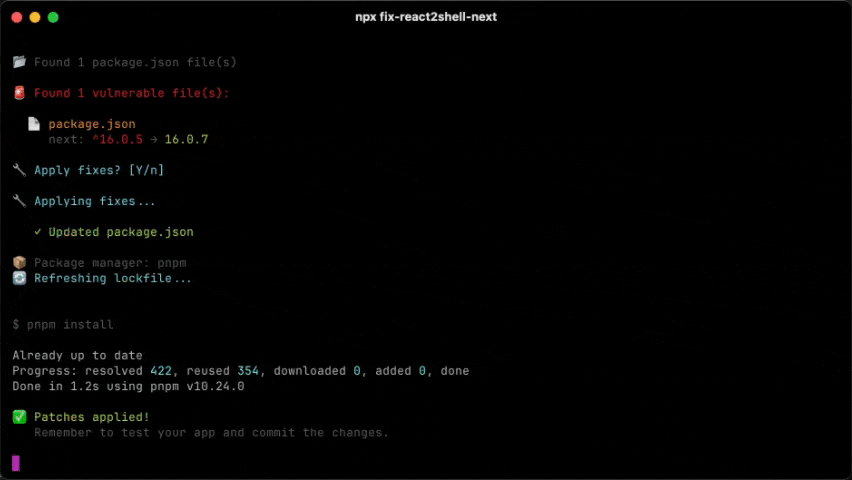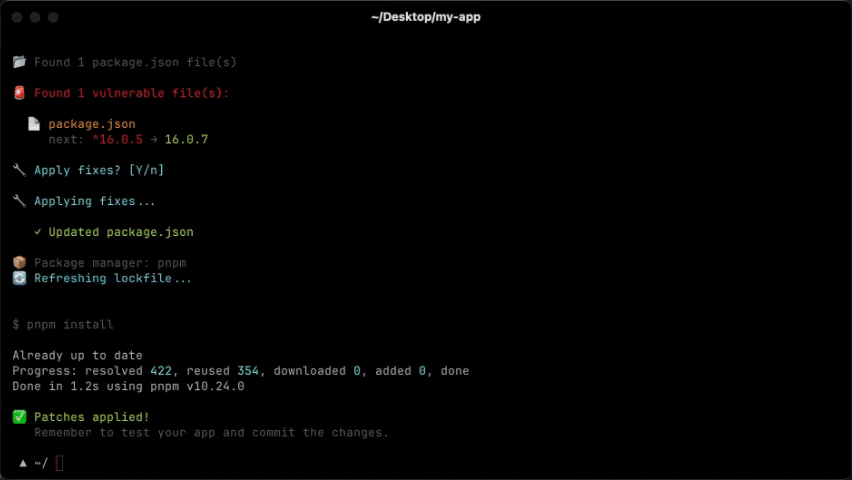 vercel-labs/fix-react2shell-next
Одна команда для исправления CVE-2025-66478 (React 2 Shell RCE) в вашем приложении Next.js / React RSC.
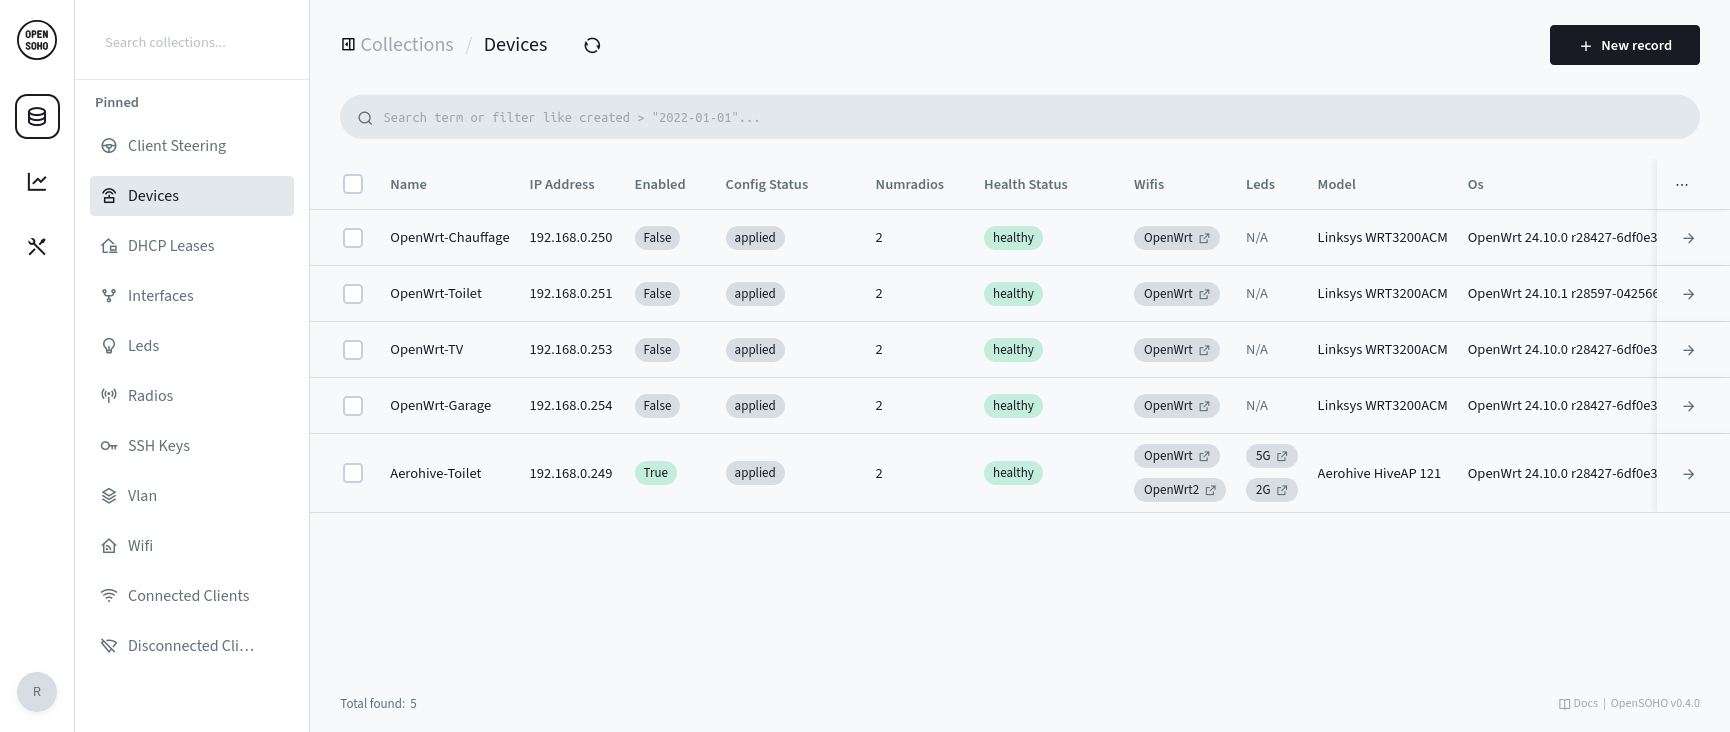 rubenbe/opensoho
Lightweight OpenWRT device management platform for small networks. Centralized configuration, monitoring, and WiFi management for 2–20 devices with…
 dev-sec/puppet-os-hardening
Этот puppet-модуль предоставляет множество конфигураций, связанных с безопасностью, обеспечивая всестороннюю базовую защиту.
 google/safetext
Библиотека Go для безопасной генерации YAML и shell-команд, использующая синтаксически-зависимые шаблоны для обнаружения и блокировки атак с…
 linnix-os/linnix
Наблюдаемость Linux на базе eBPF с обнаружением инцидентов с помощью ИИ. Лицензия AGPL-3.0.
 awslabs/threat-modeling-mcp-server
MCP-сервер для структурированного моделирования угроз на основе STRIDE с автоматической проверкой кода, анализом бизнес-контекста и созданием…








