
 #1
Инструменты интеграции безопасности в CI/CD пайплайны, shift-left и автоматизации безопасности DevOps.
Рекомендация Kitploit
 protectai/modelscan
Защита от атак на сериализацию моделей
 0sec-labs/0
Open-source AI security harness. Includes a web UI for code analysis, pentesting, vulnerability research, reverse engineering, verification, and…
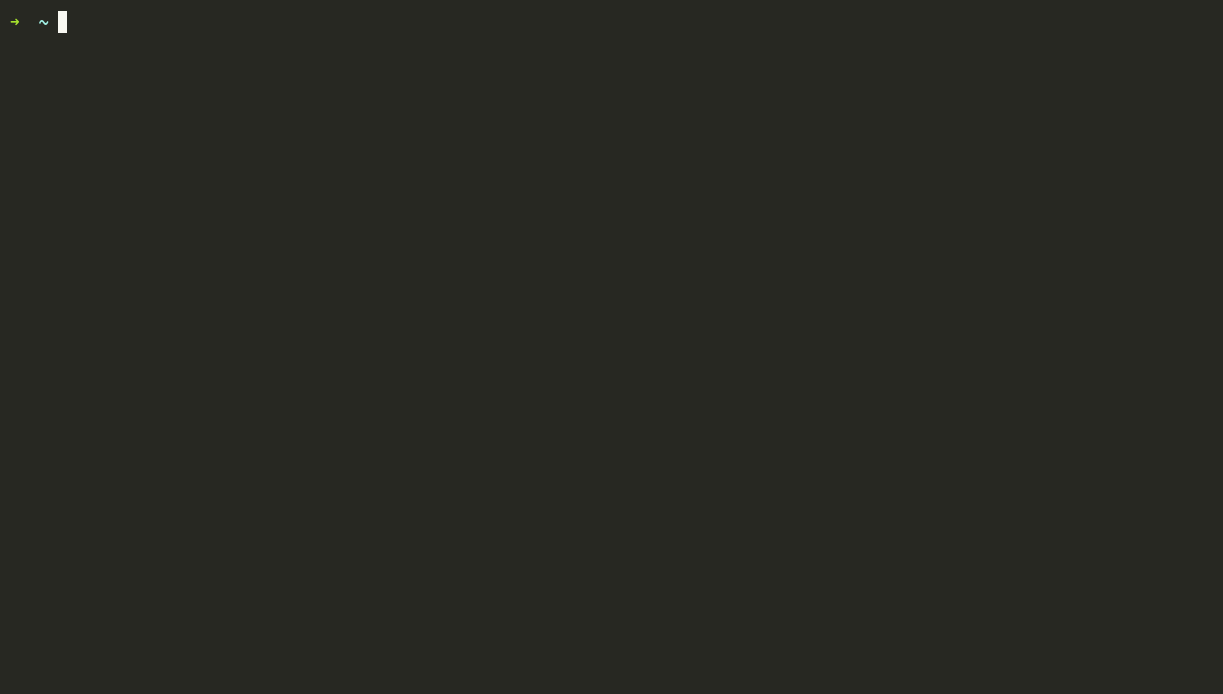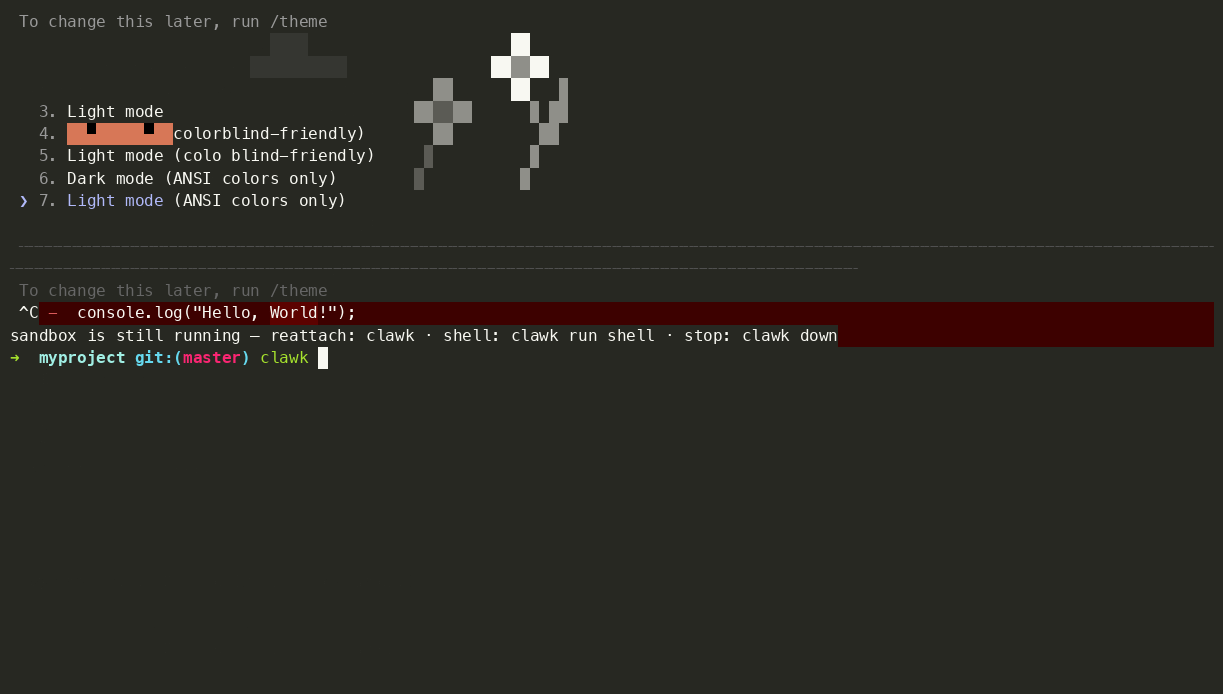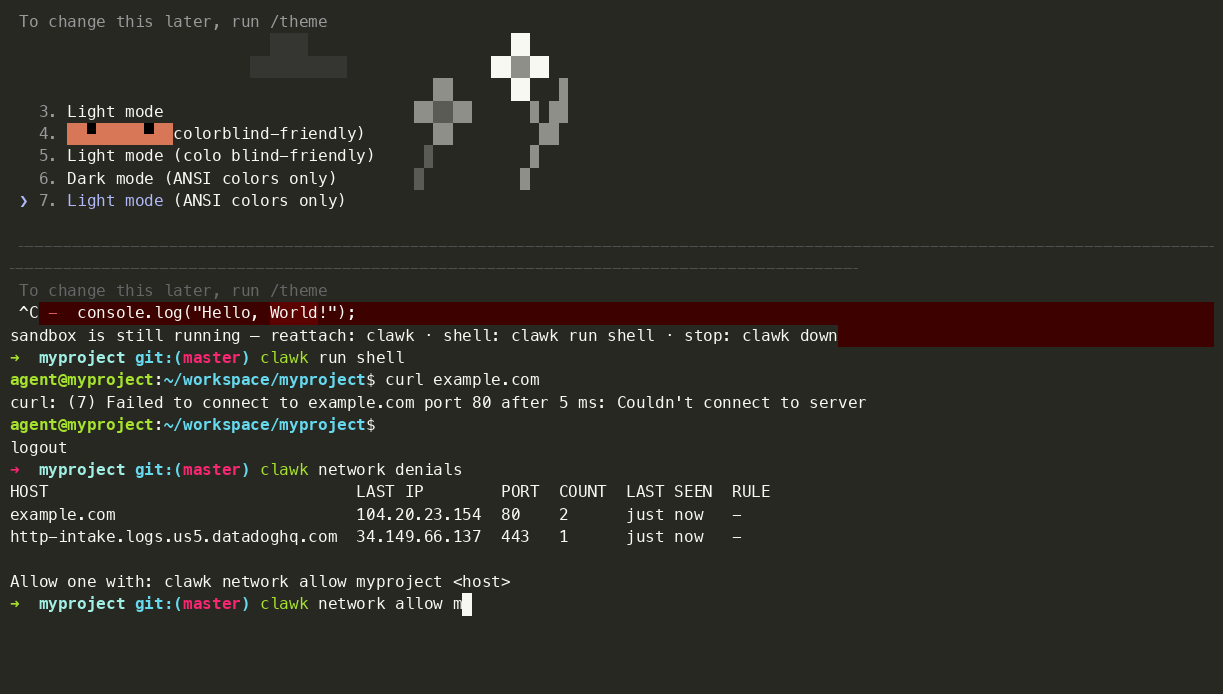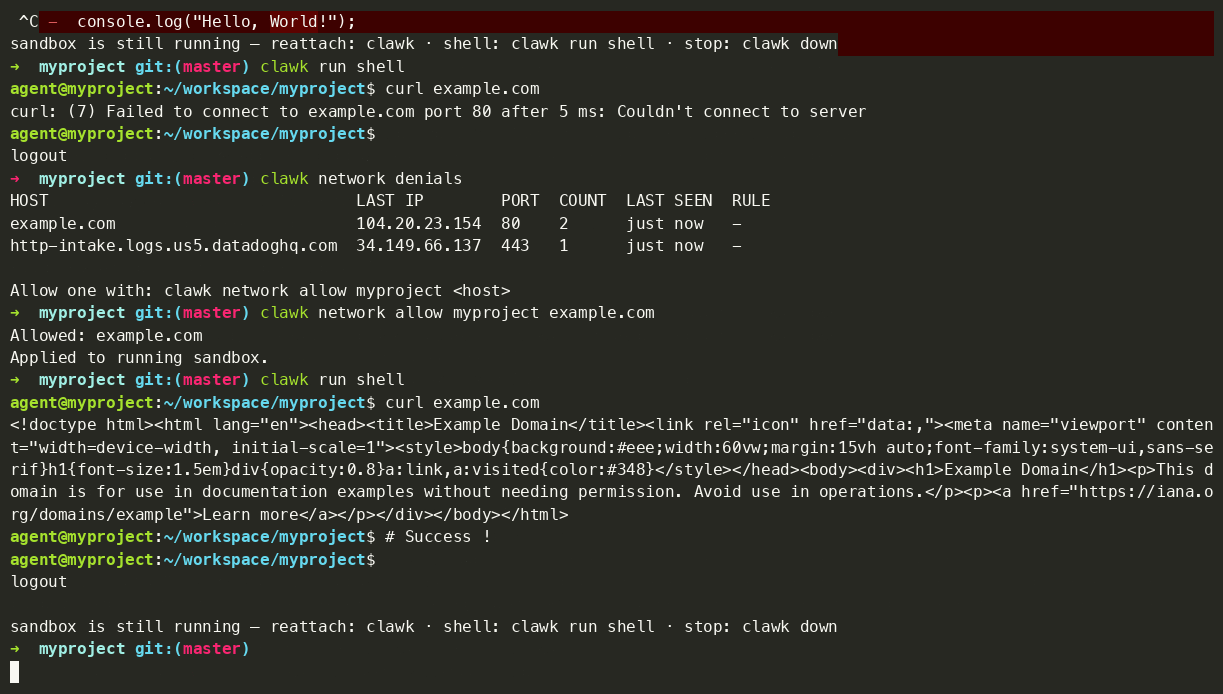 clawkwork/clawk
Дайте агентам кодирования одноразовую Linux VM, а не ваш ноутбук
 shiftleftsecurity/sast-scan
Scan — это бесплатный инструмент DevSecOps с открытым исходным кодом для выполнения статического анализа безопасности ваших приложений и их…
 olacabs/jackhammer
Jackhammer - Один инструмент оценки/управления уязвимостями безопасности для решения всех проблем команды безопасности.
 adversis/tailsnitch
Инструмент аудита безопасности для конфигураций Tailscale. Сканирует ваш tailnet на наличие неправильных конфигураций, излишне разрешительных политик…
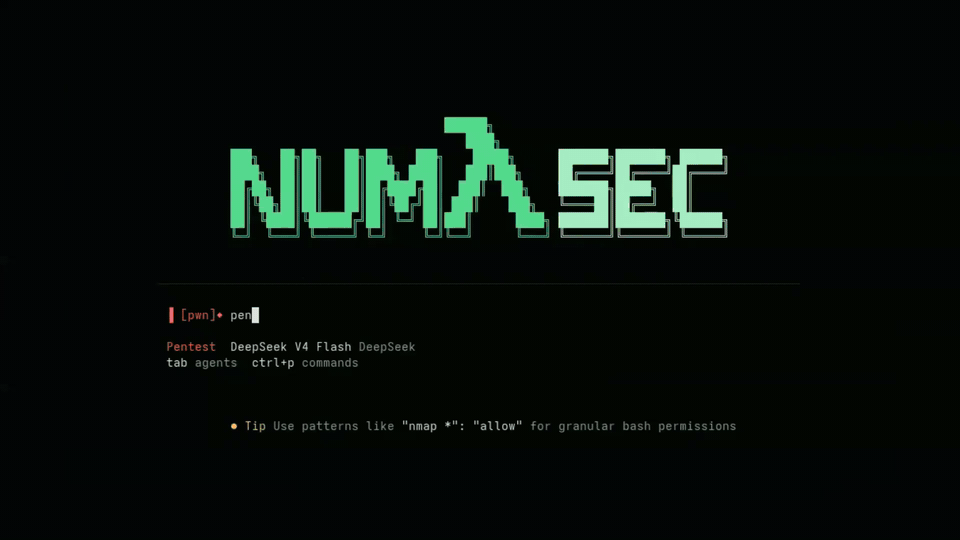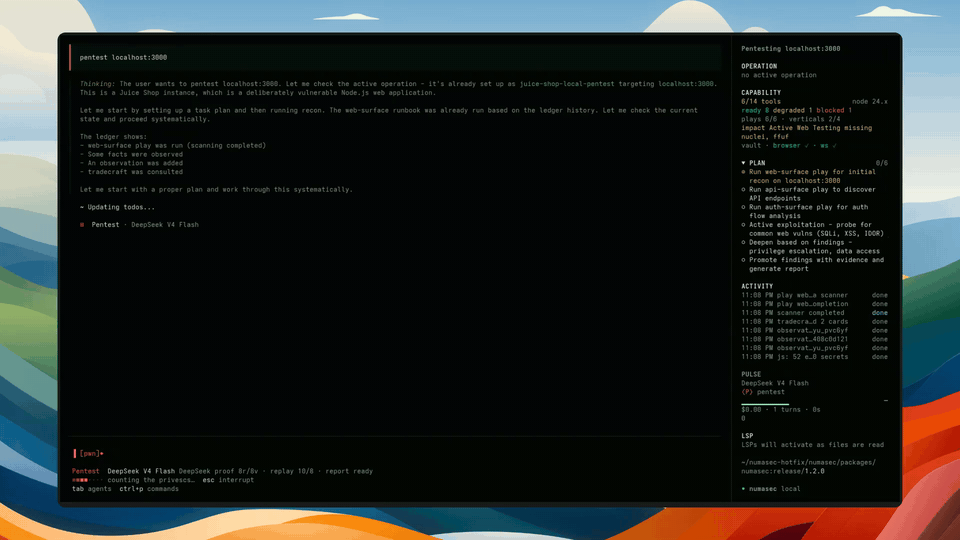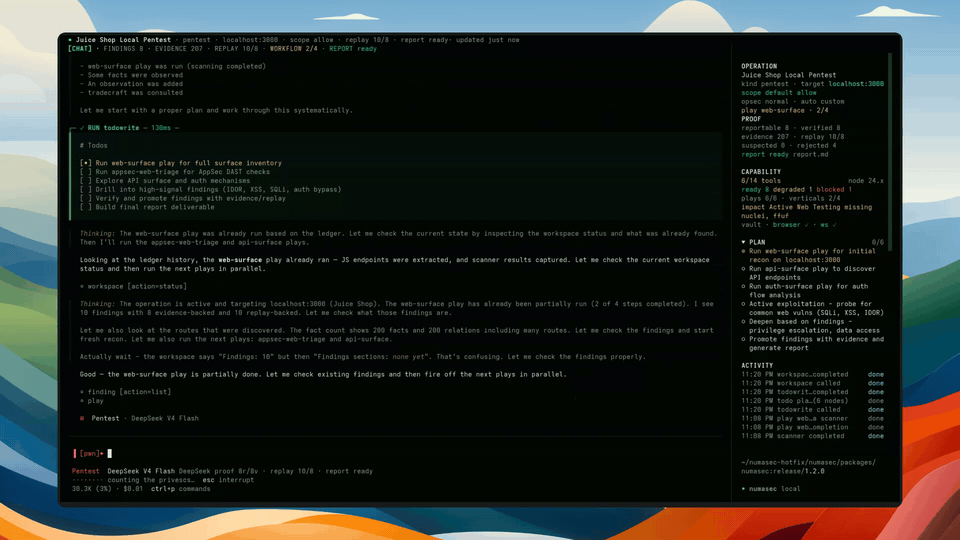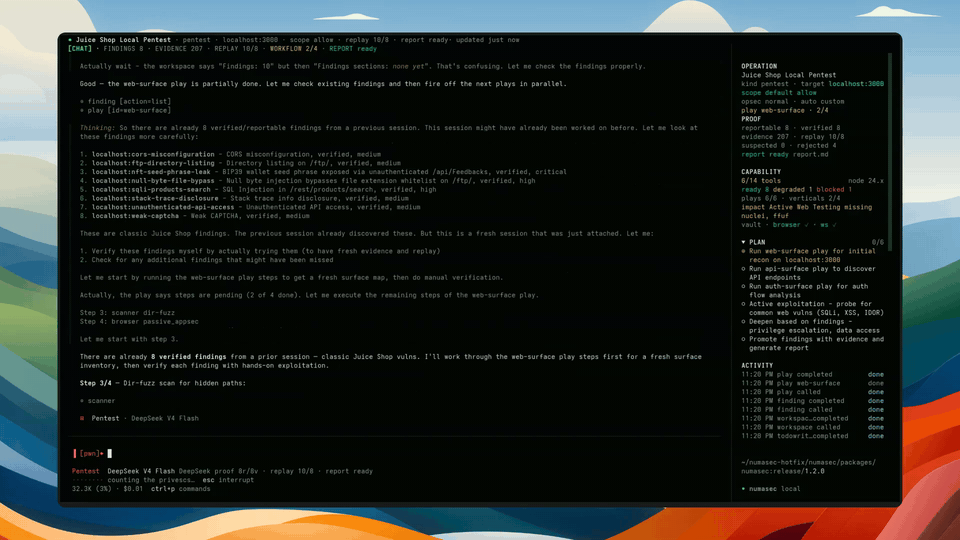 francescostabile/numasec
AI-агент безопасности, работающий в вашем терминале, координирующий локальные инструменты, runbooks и агенты для авторизованных рабочих процессов…
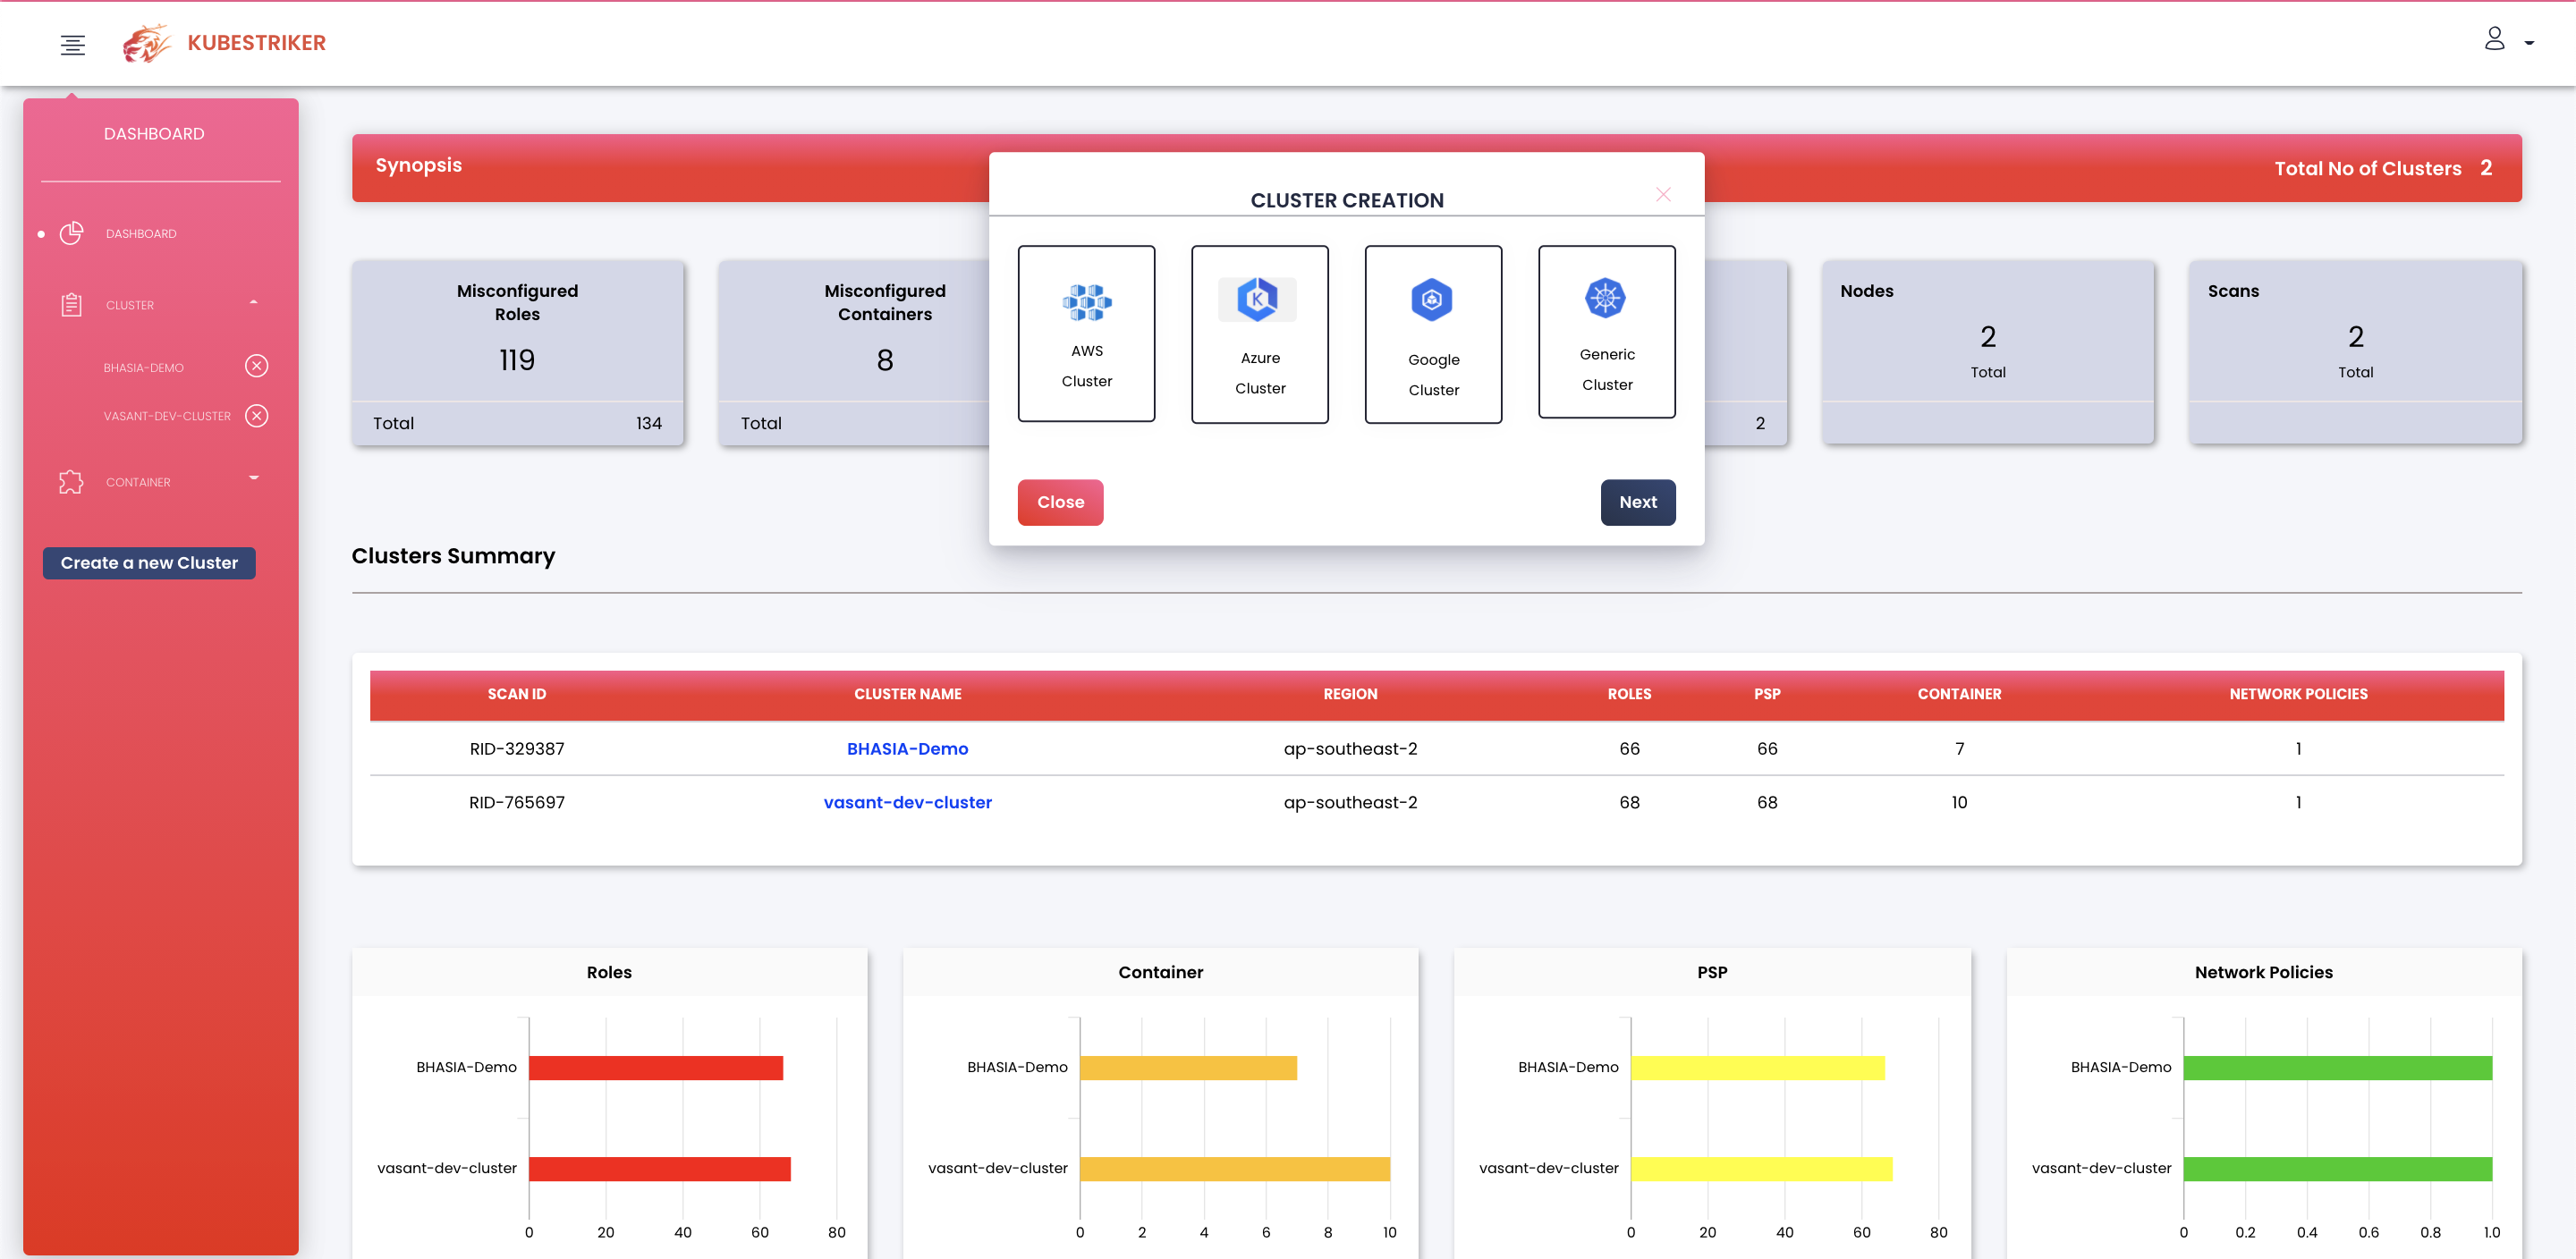 vchinnipilli/kubestriker
Молниеносно быстрый инструмент аудита безопасности для Kubernetes
 p0ssuidao/terraguard
🛡️ 🔒 Цель этого проекта — сделать создание и удаление собственного VPN-сервиса с помощью WireGuard простым.
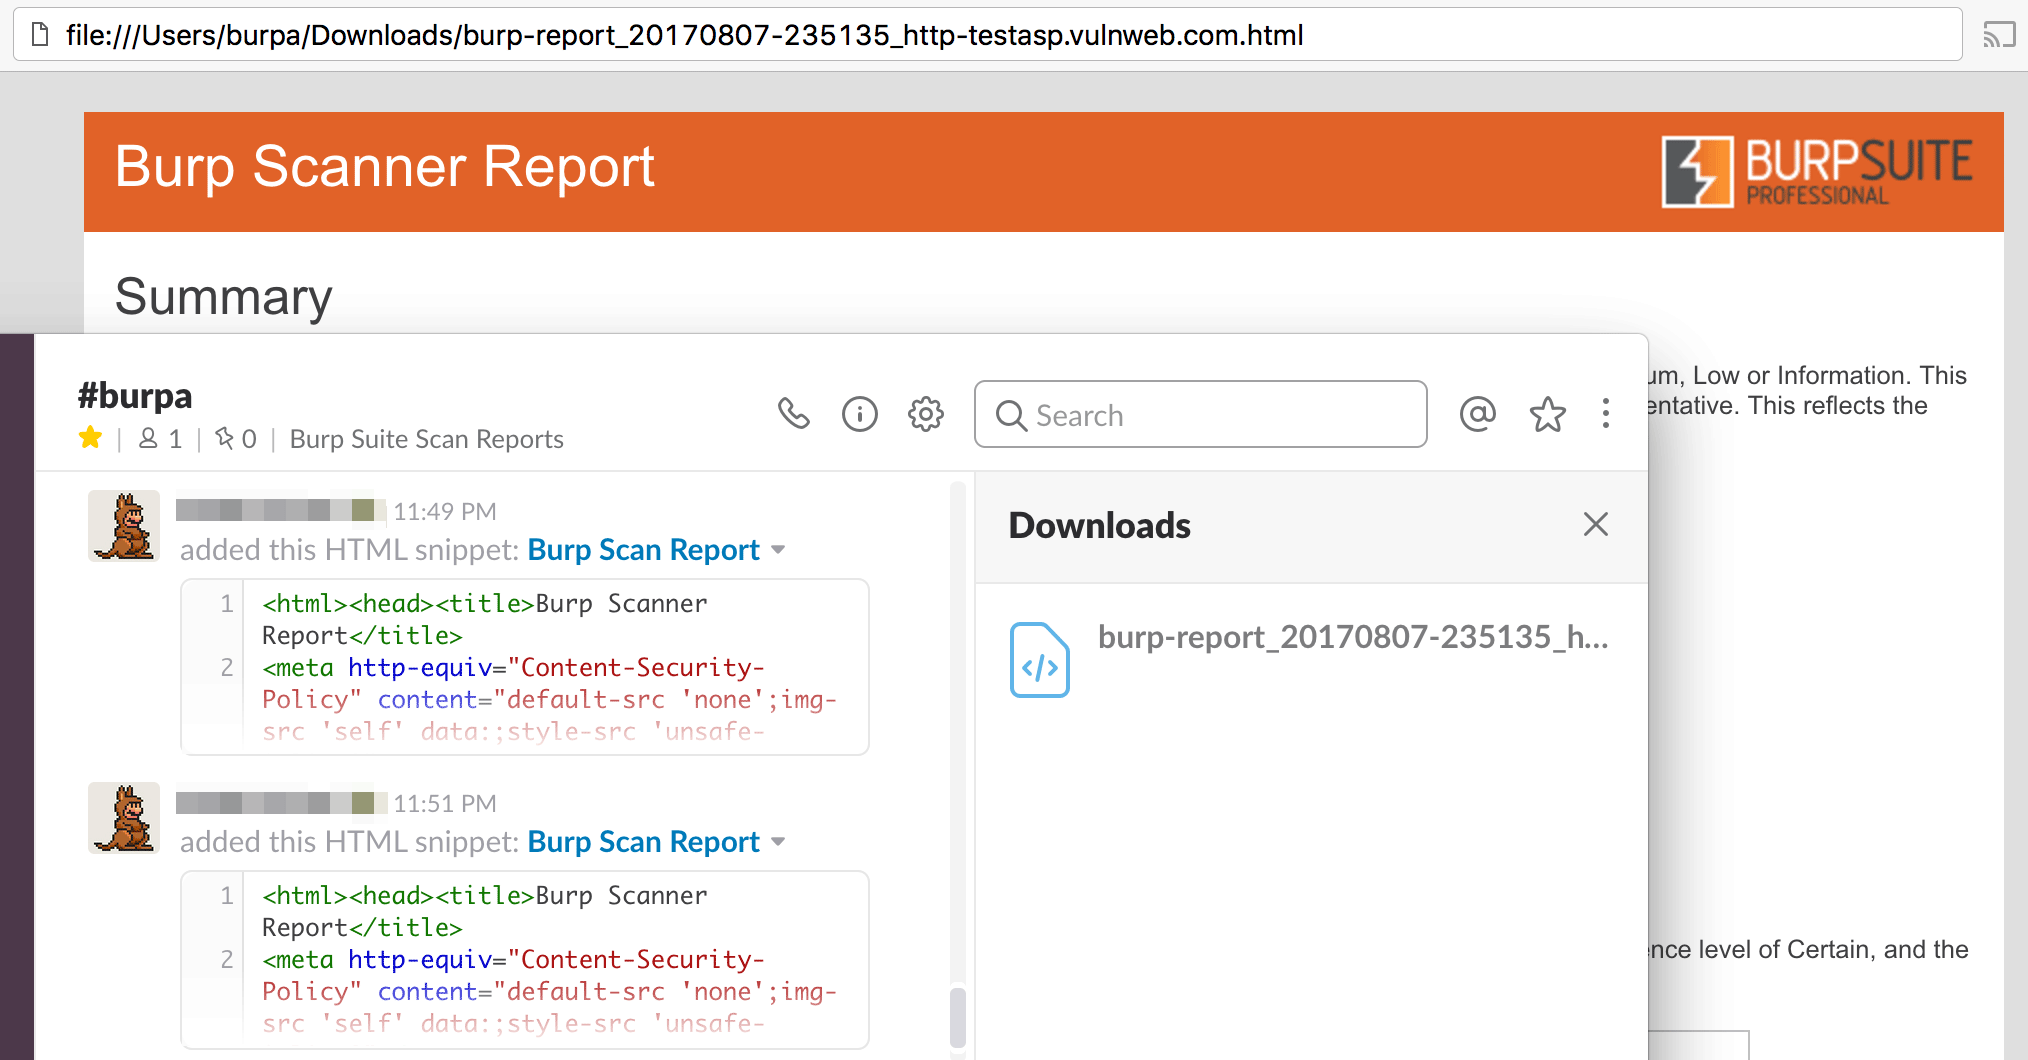 0x4d31/burpa
Burp-Automator: Инструмент автоматизации Burp Suite с интеграцией со Slack. Может использоваться с Jenkins и Selenium для автоматизации динамического…
 secdevops-cuse/cyberrange
Открытый киберполигон AWS
 harbor-framework/terminal-bench-2
Бенчмарк для оценки ИИ-агентов на реальных задачах, включая устранение уязвимостей, отладку кода и сборку белков в контейнеризированных средах.…
 newrelic/rusty-hog
Многоисточниковый сканер секретов, обнаруживающий API-ключи, пароли и PII в Git-репозиториях, S3-корзинах, файловых системах, Confluence, JIRA, Slack…
 ossillate-inc/packj
Инструмент статического и динамического анализа, который проверяет пакеты с открытым исходным кодом на наличие вредоносных, уязвимых и рискованных…
 trailofbits/semgrep-rules
Коллекция правил Semgrep для статического анализа кода, обнаружения уязвимостей безопасности и обеспечения безопасных методов разработки на…
 liske/needrestart
Системная утилита, которая выявляет и перезапускает демоны, использующие устаревшие библиотеки после обновления пакетов, для поддержания…
 threatcl/threatcl
Документирование ваших моделей угроз с помощью HCL








