
 #1
Инструменты для синей команды, оборонительной безопасности и защиты от угроз.
Рекомендация Kitploit
 apache/spamassassin
Фреймворк с открытым исходным кодом для фильтрации электронной почты, который обнаруживает спам и фишинг с помощью анализа содержимого, проверки…
 klezvirus/syswhispers3
SysWhispers on Steroids - обход AV/EDR с помощью прямых системных вызовов.
 sk4r4b/ntdll-reconstruction
Техника, сочетающая снятие хуков с NTDLL и варианты гейтов HellsGate
 vulnz/sast
Бесплатный офлайн SAST-движок для CI/CD: AST и межфайловый анализ потоков данных, обнаружение секретов с живой валидацией, SCA/CVE, поиск ошибок…
 opencti-platform/connectors
Коллекция коннекторов OpenCTI, которые загружают и синхронизируют данные о киберугрозах, IOC и CTI из внешних источников, таких как MISP и MITRE…
 asmitdesai/ubuntils
Python CLI/TUI для форензической триажной проверки систем Ubuntu — обнаруживает и устраняет механизмы персистентности с помощью сбора артефактов,…
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
Обратно-инженерный анализ RAT PureRAT, злоупотребляющего msbuild.exe, с извлечением инфраструктуры C2, API обхода .NET, манипуляций с файловой…
 at0m-b0mb/specter-flipperzero
Specter — пассивный сканер/скиммер NFC 13.56 МГц для поиска жучков на Flipper Zero. Измеритель ЭМП для контрнаблюдения с использованием встроенного…
 top-celestial-company-ltd/dros-vep-lite
Открытый, на 100% воспроизводимый бенчмарк безопасности среды выполнения AI-агентов и песочница (черновой протокол RFC-010).
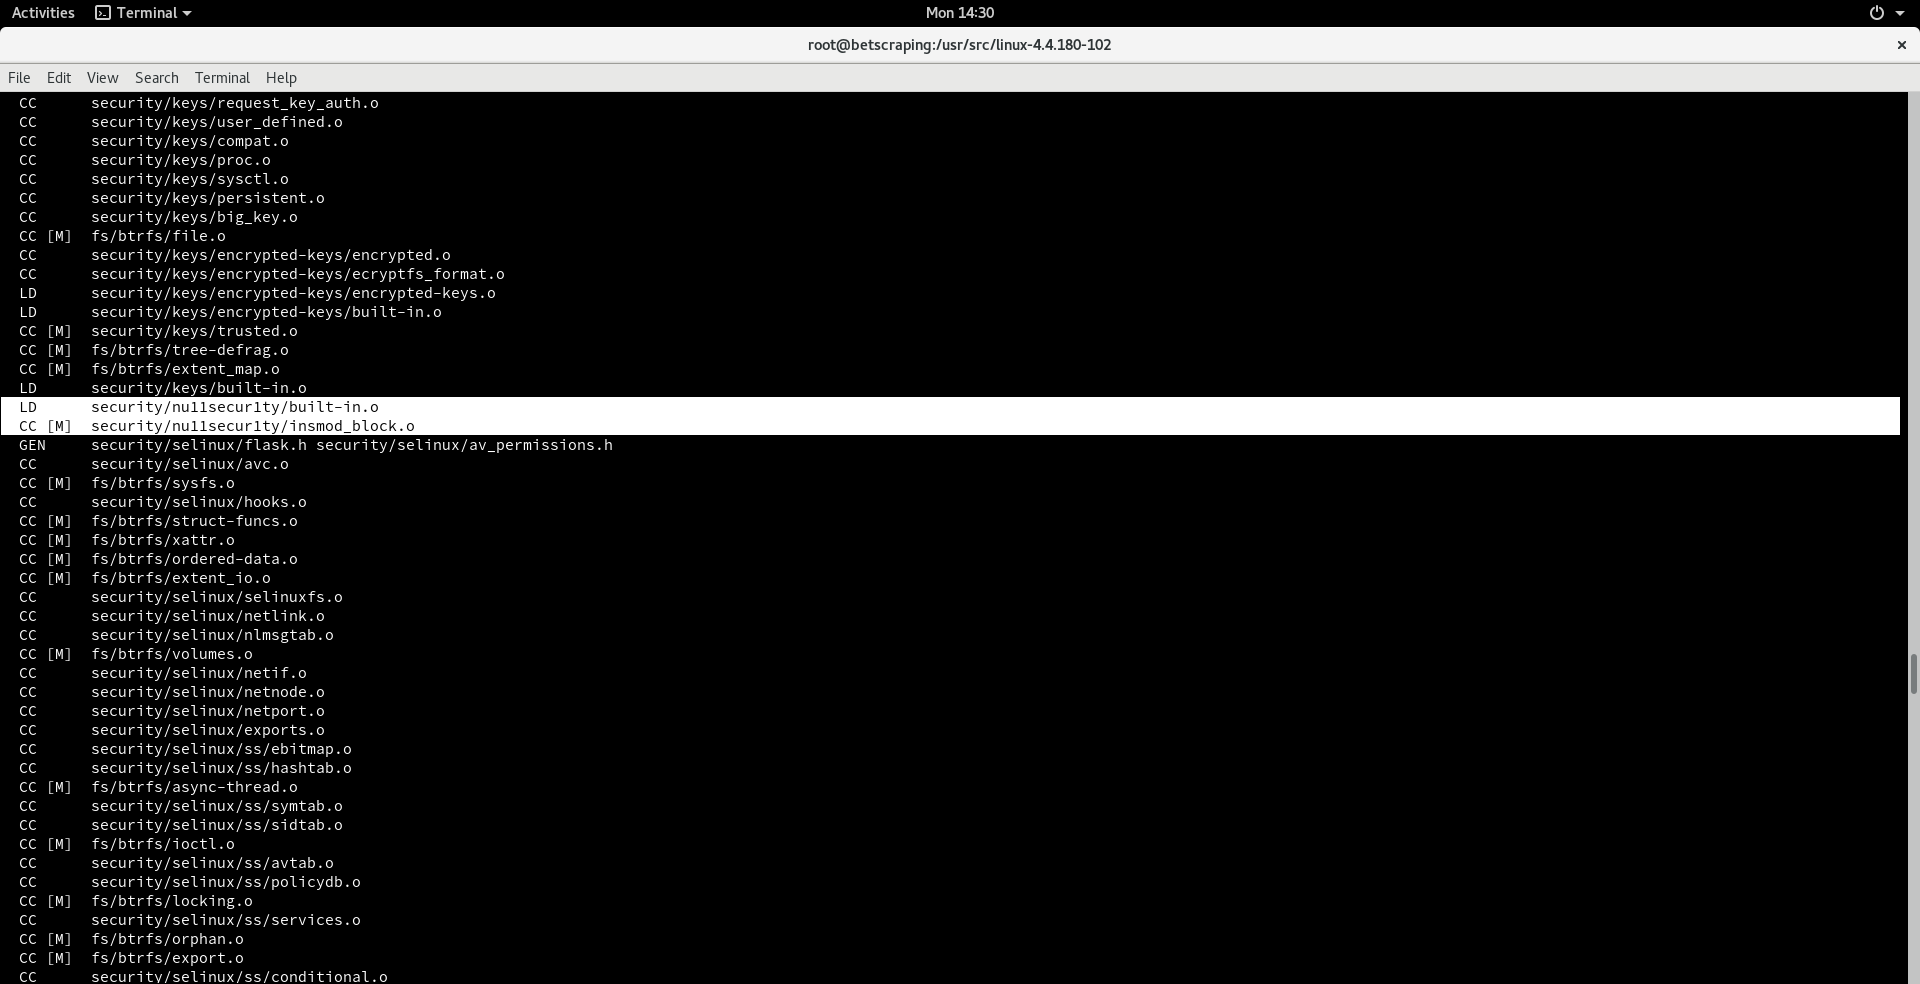 nu11secur1ty/insmod_block
Это модуль инструмента блокировки «insmod» для ядра Linux, защищающий пользователя от загрузки вредоносного кода в ядро Linux — руткитов, например…
 euph00/zoneclaw-code
Бенчмарк и код защиты от атак на постоянную память для компьютерных агентов в стиле OpenClaw, с митигацией зонирования памяти, сценариями атак и…
 crowdsecurity/crowdsec
Движок IDS/IPS и WAF с открытым исходным кодом, который анализирует журналы и HTTP-запросы для обнаружения и блокировки вредоносных IP-адресов,…
 prismorsec/prismor
Self-hosted runtime control plane for AI agents. Observe or HITL approve or Block rogue tool calls before it executes: secret leaks, prompt…
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 zhengxr930/apex_official
Фреймворк защиты для безопасности LLM-агентов, который компилирует контракты задач, проверяет манифесты возможностей и контролирует эффекты с помощью…
 abhinavagarwal07/mirth-connect-security-poc
Рабочие PoC для трёх уязвимостей NextGen Connect 4.5.2.
 duggytuxy/syswarden
Локальный для хоста оркестратор безопасности Linux, обеспечивающий применение политики nftables с телеметрией HIDS/HIPS, ограниченными каналами…
 github/advisory-database
База данных уязвимостей безопасности, включающая CVE и рекомендации по безопасности, полученные из GitHub, из мира программного обеспечения с…







