
 #1
Инструменты отладки, специально предназначенные для анализа потока выполнения вредоносных программ и выявления уязвимостей.
Рекомендация Kitploit
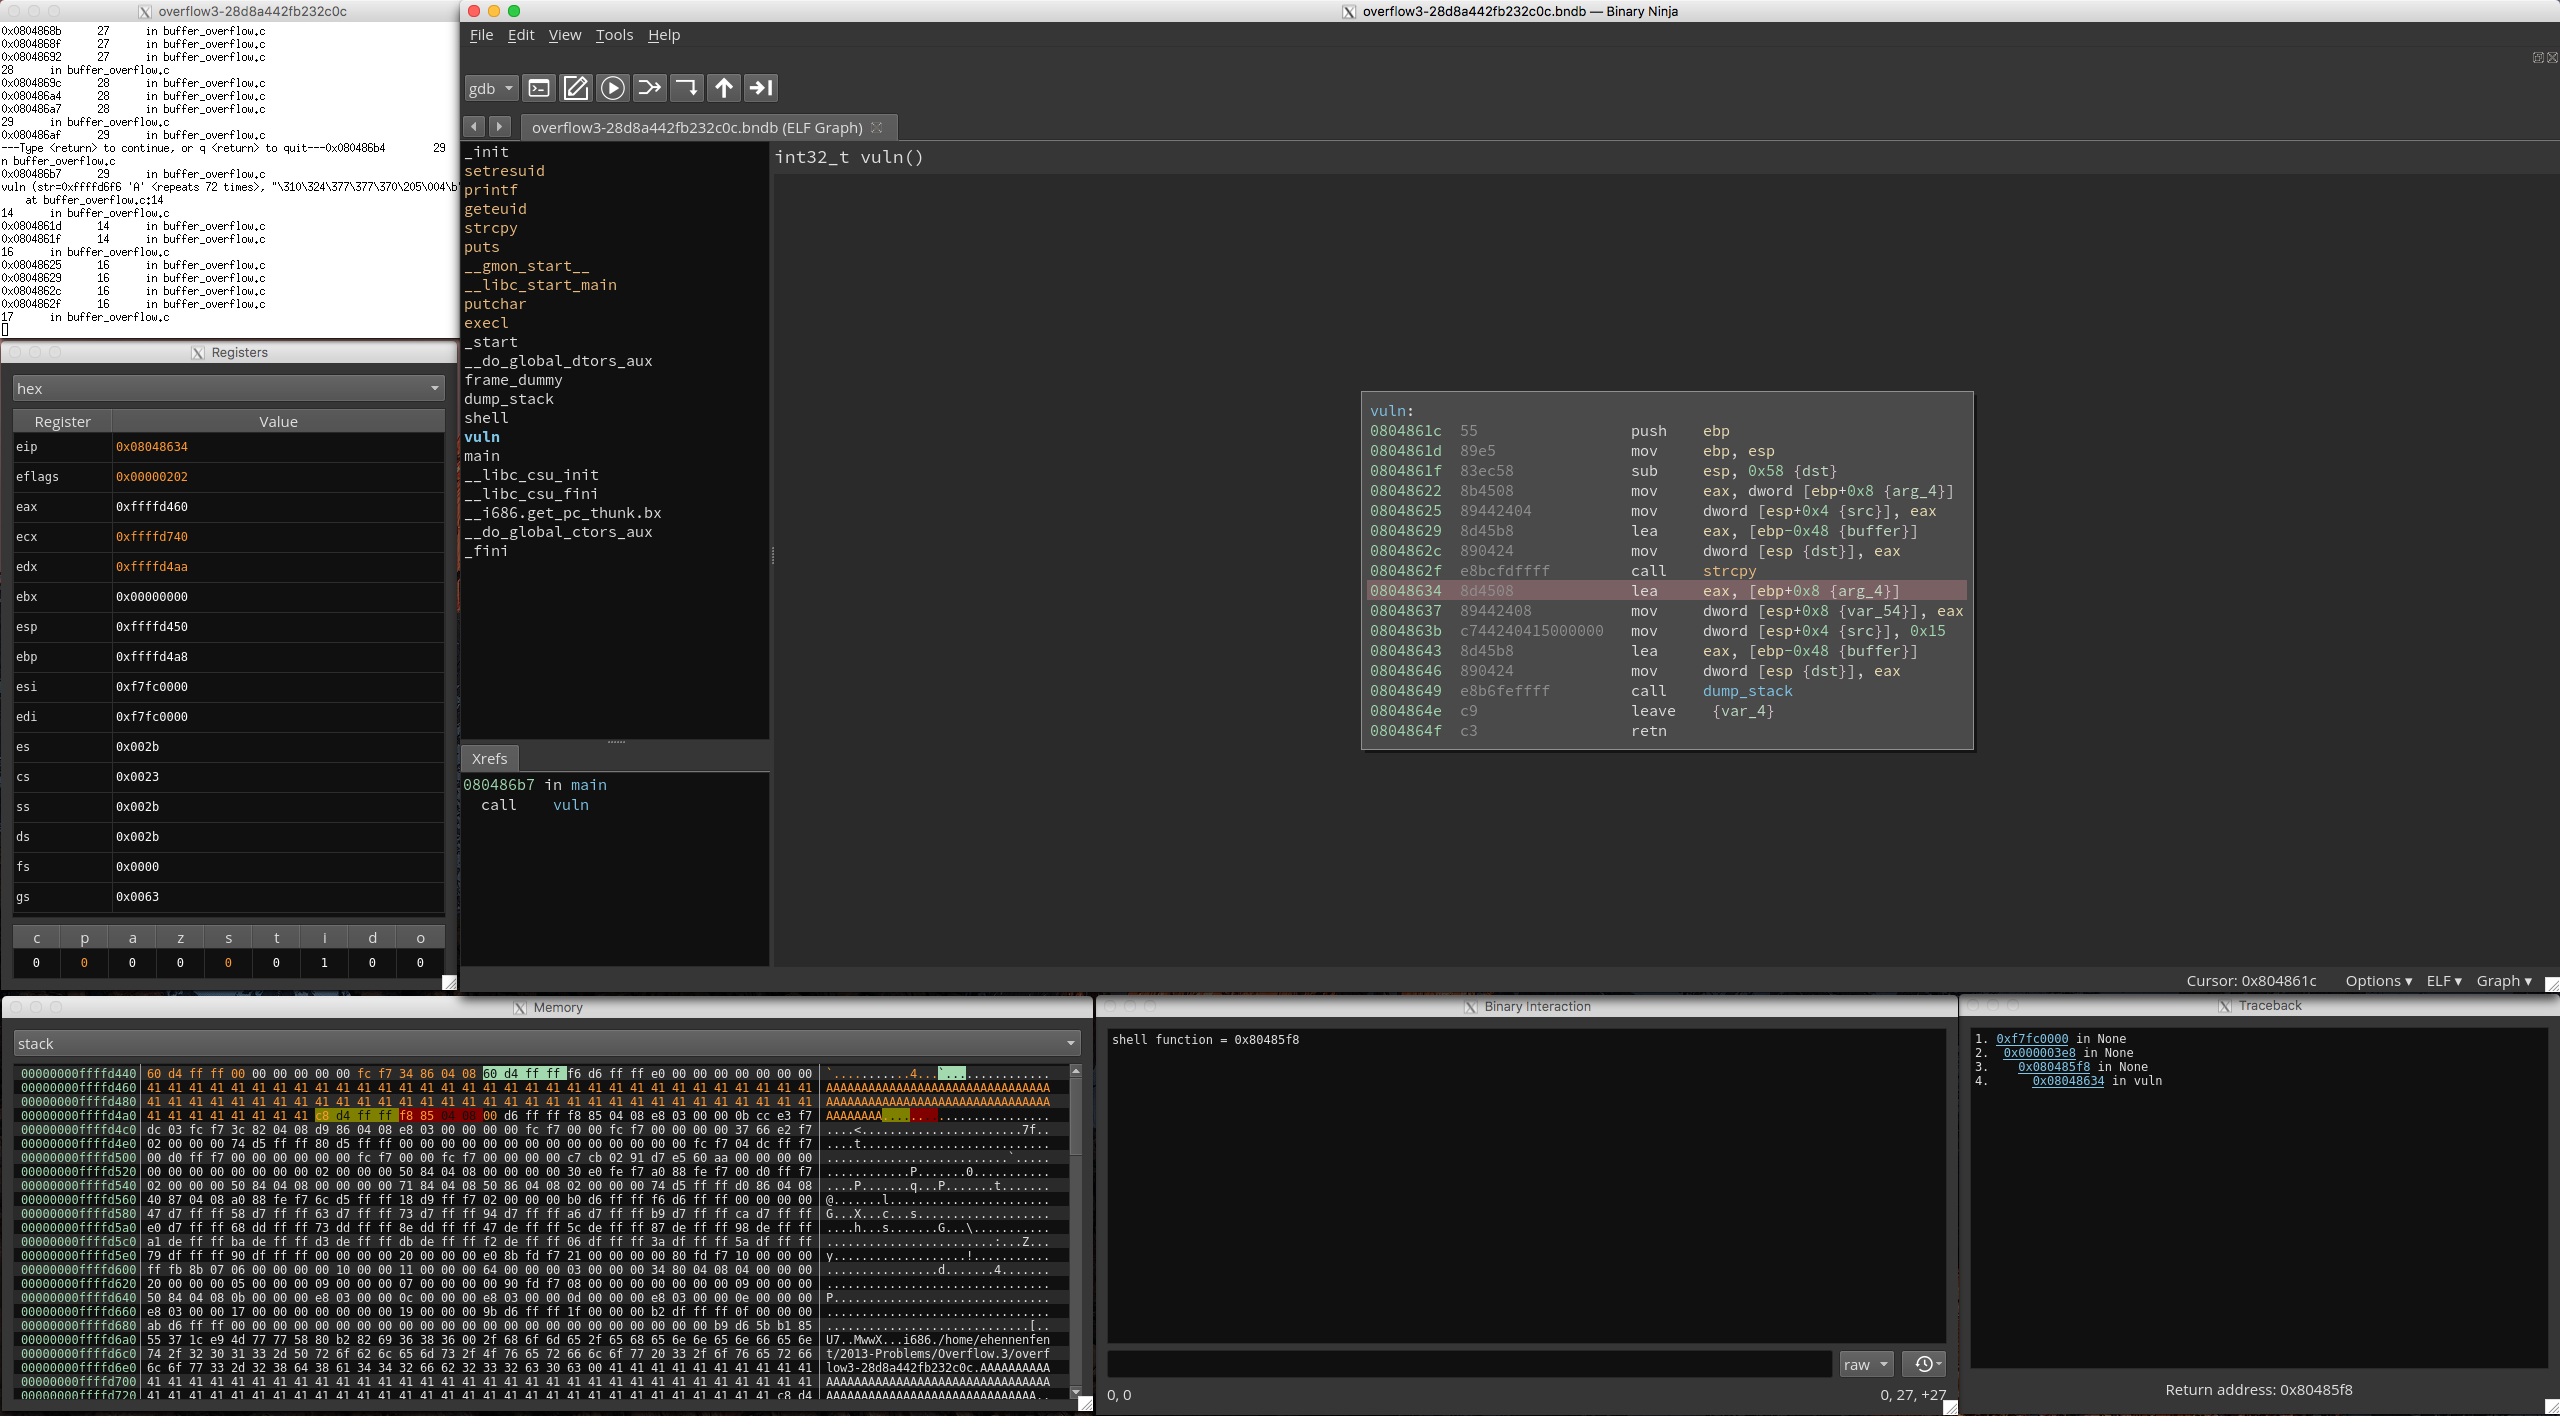
 nccgroup/binja_dynamics
Интерфейс на PyQt5 для плагина binjatron для Binary Ninja, включающий функции подсветки, призванные облегчить новичкам изучение реверс-инжиниринга.
 d4rkcat/stackflow
Универсальный инструмент для эксплуатации переполнения буфера на основе стека
 aleph-void/ghidra-rare
A repository of SLEIGH support for rare processor ISAs
 show0ne/archivo-syxe05-snat
Исторический архив руководств по реверс-инжинирингу и распаковке, охватывающий коммерческие протекторы (Armadillo, ASProtect, Themida) с…
 nccgroup/dapr
Платформа атак на драйверы для Linux
 anpa1200/aidebug
Evidence-focused анализ вредоносного ПО с глубоким исследованием PE/.NET, реконструкцией в Ghidra, перекрёстными проверками с ИИ, YARA и отладкой ELF
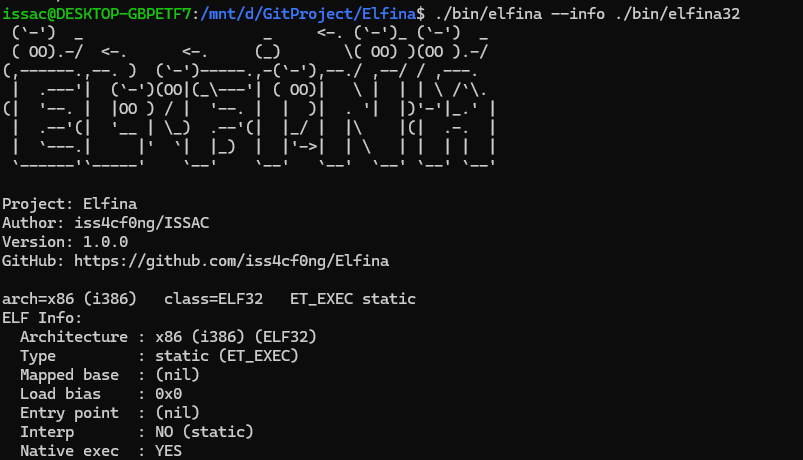 iss4cf0ng/elfina
Multi-architecture ELF loader and analysis toolkit with probing, disassembly, hexdump, entropy calculation, and mmap/memfd execution for x86 and…
 ivancabrera02/whfb-pincapture
Перехватывает PIN-коды Windows Hello при вводе путём внедрения DLL в LogonUI.exe, которая устанавливает аппаратную точку останова процессора на…
 kaisonox/apiscope
Фреймворк для перехвата API и мониторинга Windows-приложений

 0vercl0k/kepaboo
Нейтрализация методов антиотладки KEPServerEX
 agent-hellboy/ltm
ltm — это отладчик истории выполнения для Linux. Он записывает метаданные процессов, файлов, сети, памяти и блочного ввода-вывода через eBPF, а затем…
 dumpanalysis/prologwindbg
Используйте Prolog для анализа дампов памяти и остановленных живых процессов в WinDbg.
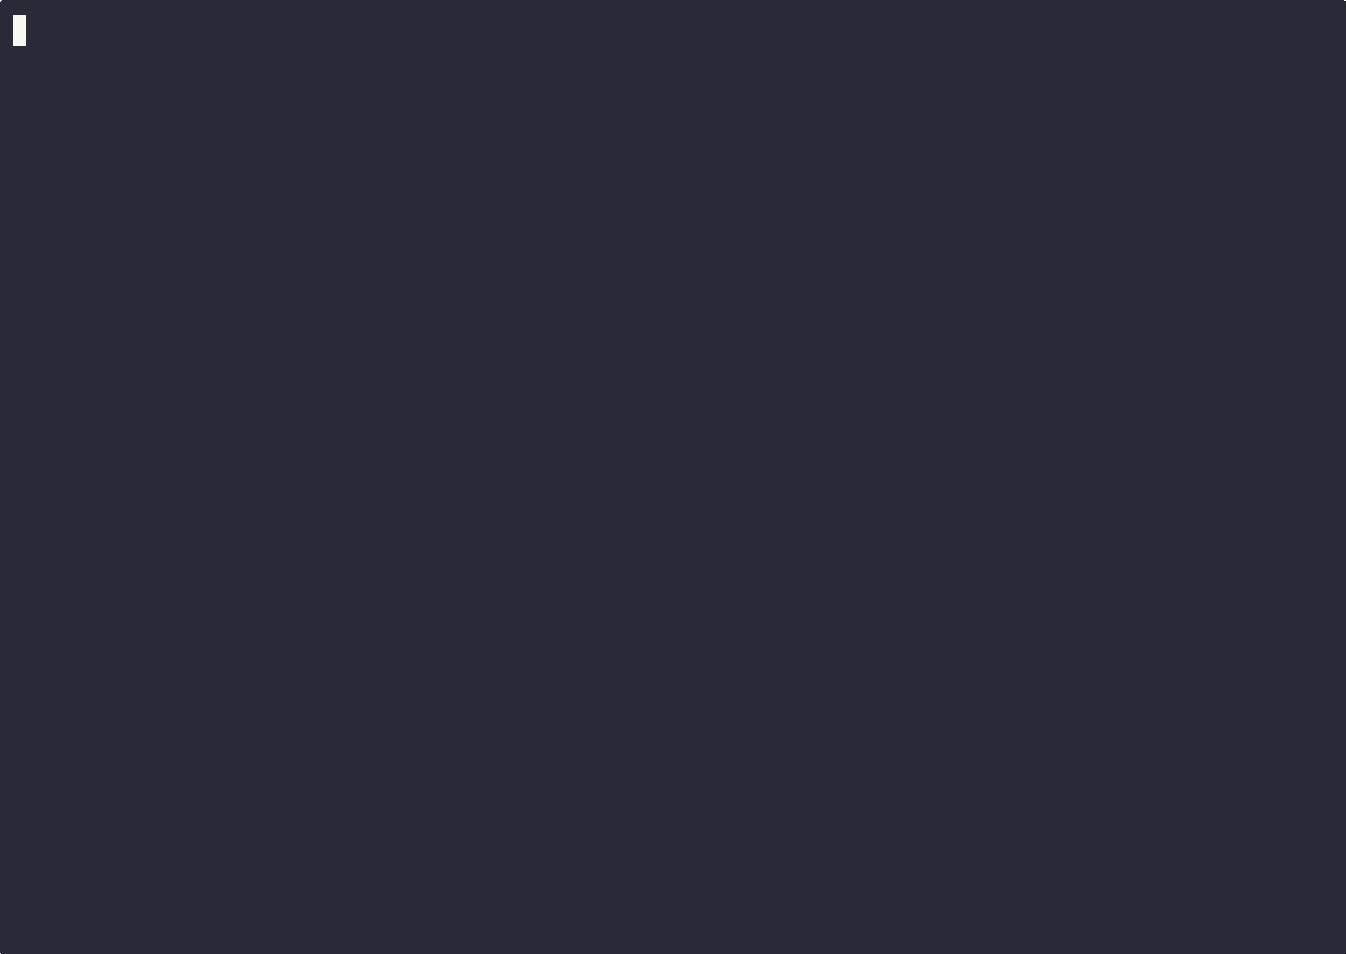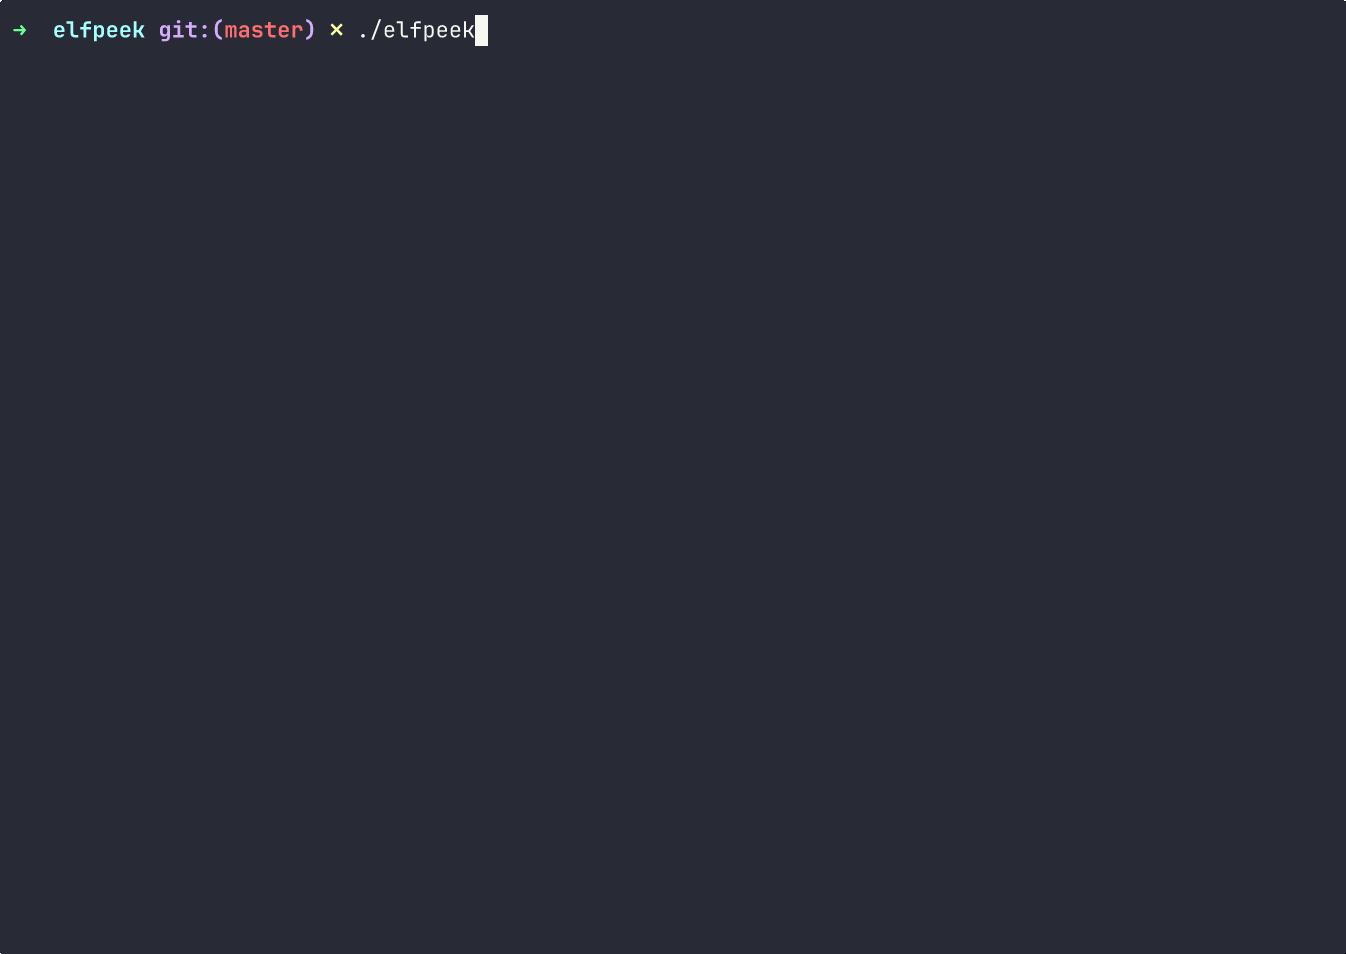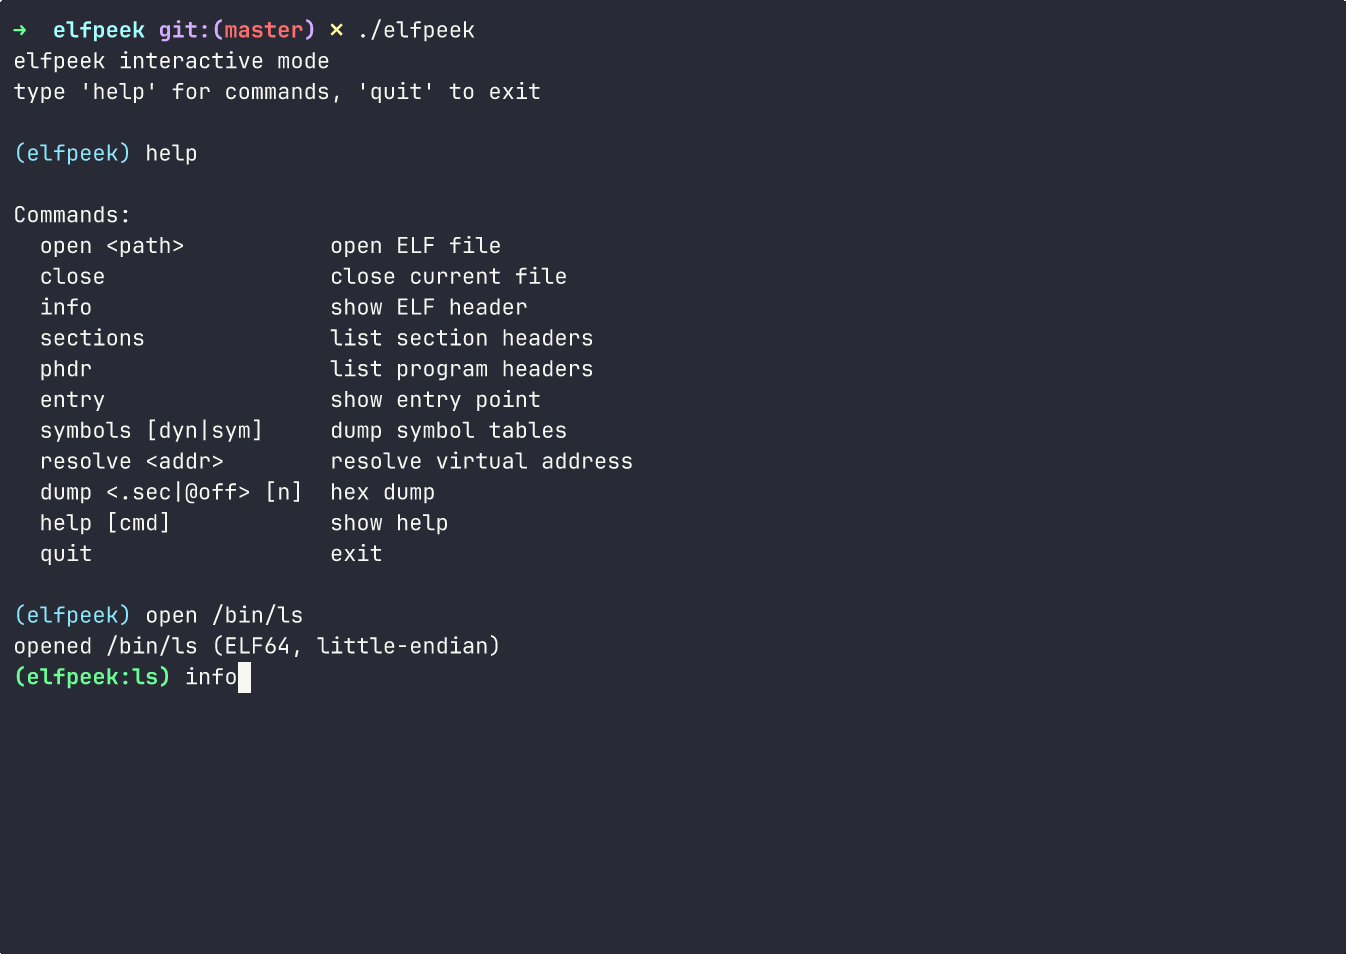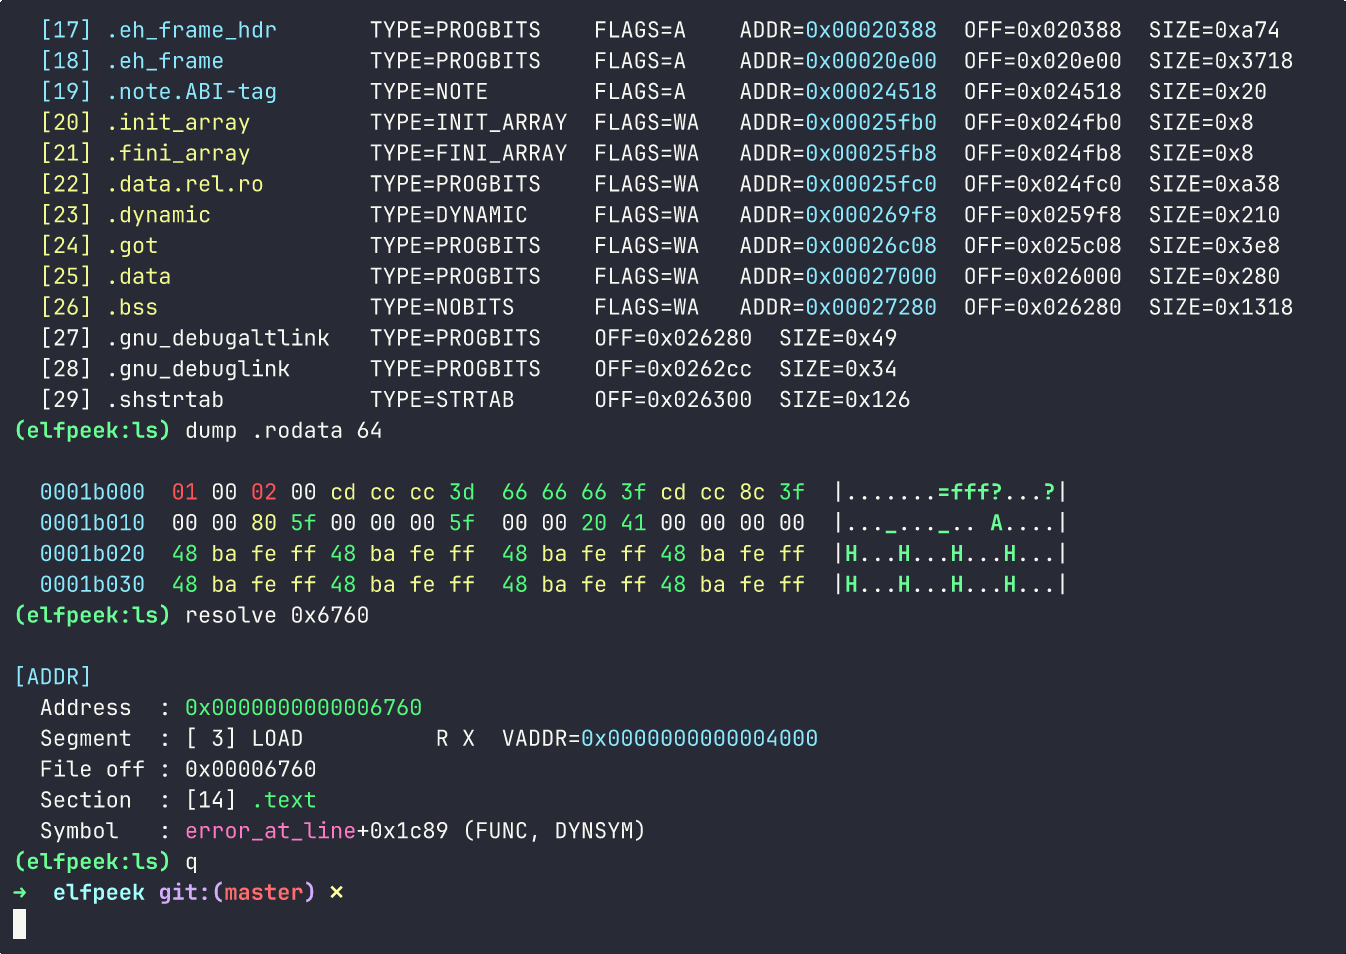 oblivionsage/elfpeek
Минимальный инспектор ELF, написанный на C, для быстрой проверки структуры бинарных файлов.
 ehabhussein/ollydbg-binary-execution-visualizer
реверс-инжиниринг, визуальный анализ бинарных файлов
 ejfkdev/pycdc
Decompile and disassemble Python bytecode (.pyc/.pyo) back to readable source. Supports Python 2.0 - 3.15 (CPython, PyPy and other implementations).…
 ilgobbo00/cve-2023-6241-pixel7_adaptation
Адаптация CVE-2023-6241 для Google Pixel 7 с Google Pixel 8, взятая из securitylab/SecurityExploits/Android/Mali/CVE_2023_6241
 pr0me/xtride
Инструмент восстановления типов на основе N-грамм для бинарных файлов, восстанавливающий структуры и сигнатуры функций из декомпилированного кода с…








