
 #1
Инструменты отладки, специально предназначенные для анализа потока выполнения вредоносных программ и выявления уязвимостей.
Рекомендация Kitploit
 ilgobbo00/cve-2023-6241-pixel7_adaptation
Адаптация CVE-2023-6241 для Google Pixel 7 с Google Pixel 8, взятая из securitylab/SecurityExploits/Android/Mali/CVE_2023_6241
 pr0me/xtride
Инструмент восстановления типов на основе N-грамм для бинарных файлов, восстанавливающий структуры и сигнатуры функций из декомпилированного кода с…
 kernelzeroday/cve-2021-3156-baron-samedit
1-дневное исследовательское усилие
 velteyn/unbattletech
BattleTech: The Crescent Hawk's Inception — реверс-инжиниринг
 zer0x64/shellcide
IDE для шеллкода
 thisistfs/rogue-framework
Настольная рабочая среда для фаззинга AFL++, кросс-архитектурной эмуляции QEMU, разработки харнесов, headless-анализа Ghidra, пользовательских…
 nccgroup/libtalloc
libtalloc — это Python-скрипт для использования с GDB, который можно применять для анализа «тривиального аллокатора» (talloc).
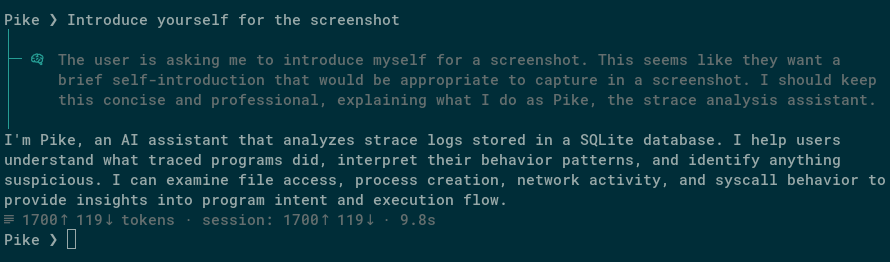 synacktiv/pike-agent
Экспериментальный Linux strace LLM агент
 ejfkdev/dae
Анализатор AOT-снимков Dart с конфигурацией, экспортирующий совместимые с blutter символы и структуры для IDA, radare2 и Frida, а также…
 martinclauss/exim-rce-cve-2018-6789
Этот репозиторий предоставляет учебную среду для понимания того, как работает эксплойт RCE в Exim для CVE-2018-6789.
 spiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage
Z2A-BlackLotus Challenge: анализ bootkit-rootkit, этап 2
 fatmike-gh/mcpdebugger
MCP-сервер отладчика для исполняемых файлов Windows (x86 и x64). Предоставляет функциональность отладчика в виде MCP Tools для статического /…
 gmh5225/frida-il2cpp-datacollector
Инструмент на основе Frida, который портирует MonoDataCollector из Cheat Engine на Android и iOS, обеспечивая сбор данных Mono/IL2CPP во время…
 nccgroup/libmempool
Инструментарий анализа кучи для mempool
 asherdll/r2gopclntabparser
Скрипт для radare2, который парсит gopclntab для облегчения реверс-инжиниринга Go-бинарных файлов.
 gmh5225/letmegg
Windows kernel proof-of-concept, демонстрирующий технику антиотладки, которая предотвращает остановку WinDbg путём манипуляции путём диспетчеризации…
 webraybtl/cve-2023-40031
notepad++堆缓冲区溢出漏洞CVE-2023-40031 分析与复现
 veridiff/veridiff
Динамический поиск расхождений ветвлений для нативного кода — трассирует два выполнения Frida и находит точную инструкцию, на которой они расходятся.








