
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Категории

Отладчики

Инструменты отладки, специально предназначенные для анализа потока выполнения вредоносных программ и выявления уязвимостей.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
x64dbg preview#1

x64dbg

GitHubx64dbg/x64dbg
49.1k5 дней назад
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8k2 дней назад
gef preview#3

gef

GitHubhugsy/gef
8.3k2 месяцев назад
delve preview#4

delve

GitHubgo-delve/delve
25.0k1 день назад
rr preview#5

rr

GitHubrr-debugger/rr
10.7k6 дней назад
cutter preview#6

cutter

GitHubrizinorg/cutter
19.4k15 ч 44 мин назад
radare2 preview#7

radare2

GitHubradareorg/radare2
24.5k6 ч 19 мин назад
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 ч 42 мин назад
dnSpy preview#9

dnSpy

GitHubdnspyex/dnspy
10.9k1 день назад
dynamorio preview#10

dynamorio

GitHubdynamorio/dynamorio
3.2k3 дней назад
НовыеРелевантностьПопулярныеНедавно обновлённые
559 результатов
thats_no_pipe preview

thats_no_pipe

GitHubsynacktiv/thats_no_pipe

Windows named pipe hooking toolkit
dynamic-analysis-sandboxingreverse-engineeringdebuggers+3
457 месяцев назад
CVE-2025-29824 preview

CVE-2025-29824

GitHubencrypter15/cve-2025-29824

Proof-of-concept эксплойт для CVE-2025-29824, уязвимости use-after-free в драйвере ядра Windows CLFS, демонстрирующий повышение привилегий до SYSTEM…
privilege-escalationmemory-forensicsvulnerability-analysis+7
291 год назад
fzy preview

fzy

GitHubsaint0x/fzy

язык системного программирования, отдающий приоритет проверяемой корректности, детерминизму и производительности
static-analysisdynamic-analysis-sandboxingcode-analysis+8
163 месяцев назад
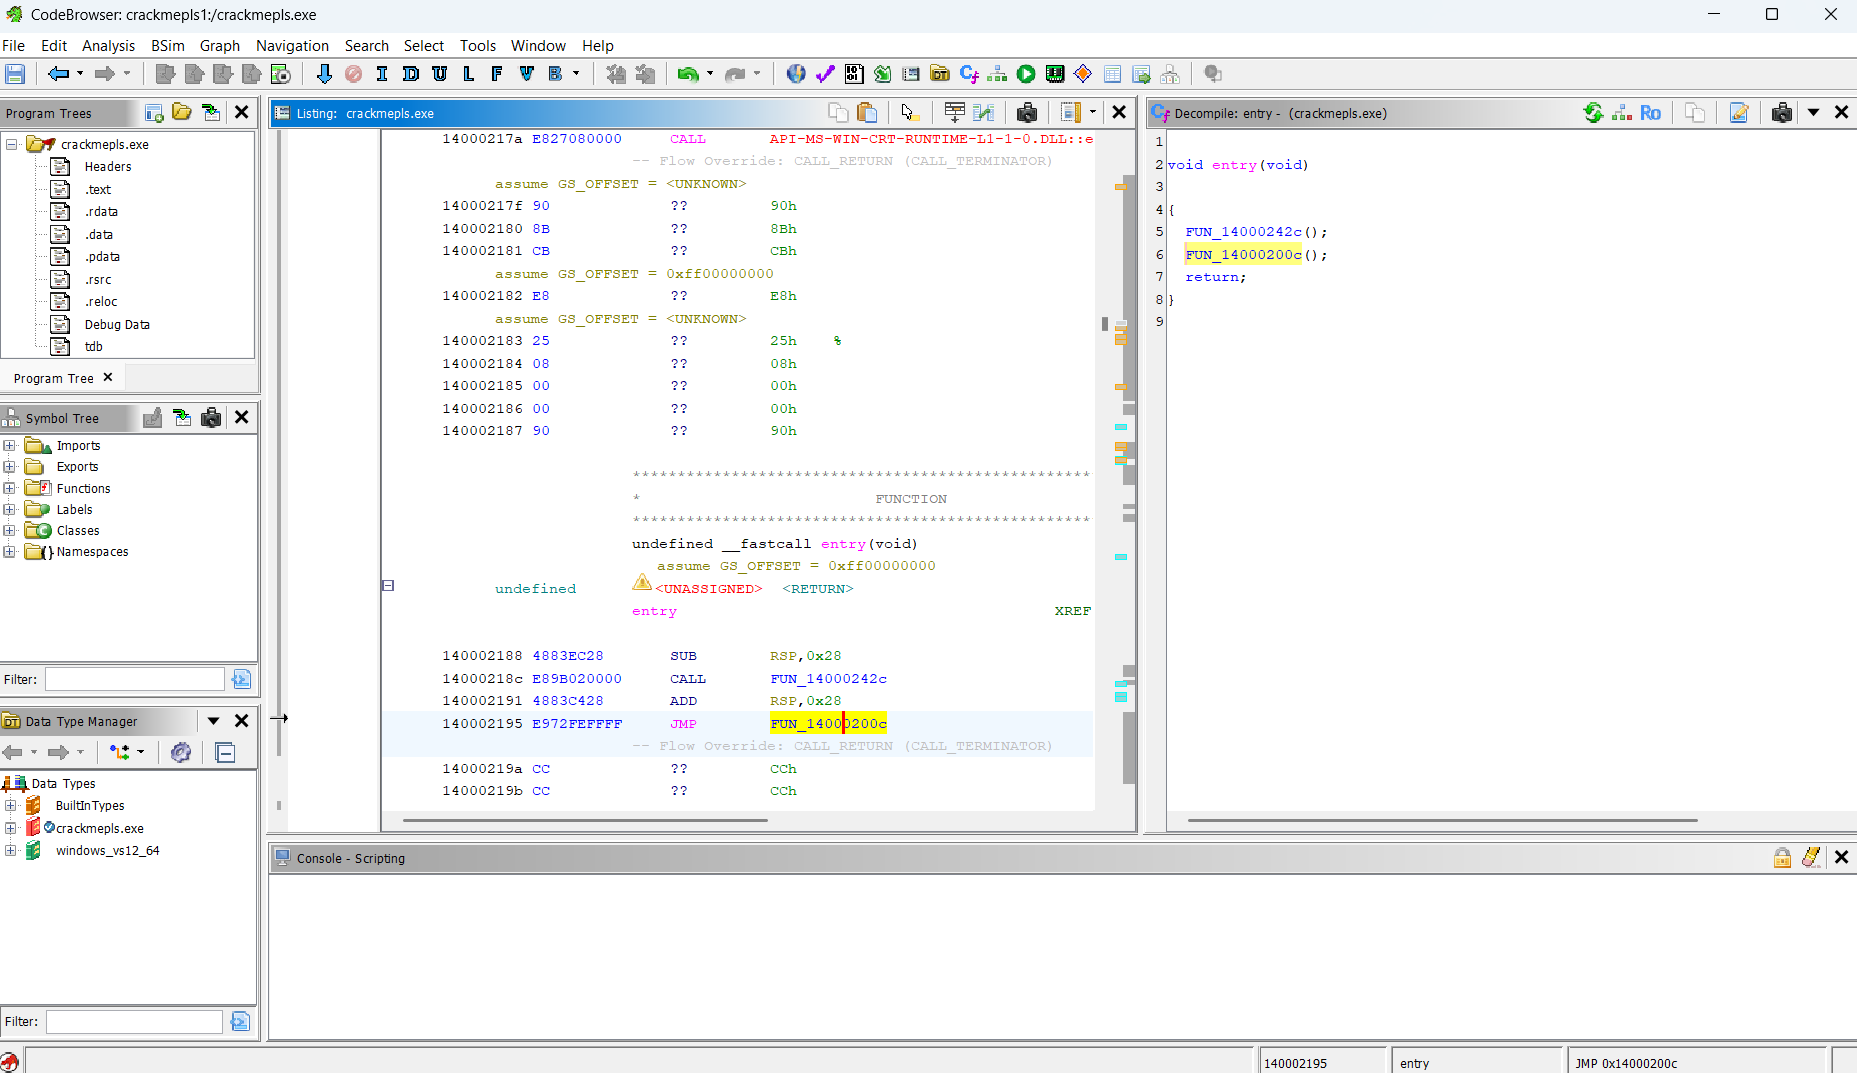
gemma_crackme_tutorial preview

gemma_crackme_tutorial

GitHubmarkoglasgow/gemma_crackme_tutorial

Пошаговое руководство по использованию локальной модели ИИ Google Gemma 4 E4B для реверс-инжиниринга Windows crackme с помощью Ghidra, включая…
reverse-engineeringdebuggersbinary-analysis+3
356 месяцев назад
libdlmalloc preview

libdlmalloc

GitHubnccgroup/libdlmalloc

Инструментарий анализа кучи для dlmalloc
embedded-systems-securitymemory-forensicsreverse-engineering+2
324 лет назад
bochs_linux_kernel_debugging preview

bochs_linux_kernel_debugging

GitHubtherealdreg/bochs_linux_kernel_debugging

Инструменты для отладки ядра Linux в Bochs (включая символы, встроенный отладчик Bochs и IDA PRO)

reverse-engineeringdebuggersbinary-analysis+1
333 лет назад
C-Game-Modding-Utility preview

C-Game-Modding-Utility

GitHubc0mposer/c-game-modding-utility

Утилита для моддинга игр, упрощающая внедрение кода C/C++.

embedded-systems-securityreverse-engineeringdebuggers+5
679 месяцев назад
vsock_poc preview

vsock_poc

GitHubjordan9001/vsock_poc

Расследование бага, лежащего в основе CVE-2021-26708

vulnerability-analysisexploitationdebuggers+3
285 лет назад
VAXD preview

VAXD

GitHubbicurico/vaxd

Лёгкий дизассемблер для Windows, инструмент для инспекции PE-файлов и помощи в патчинге нативных EXE/DLL-файлов.
embedded-systems-securityreverse-engineeringdebuggers+7
174 месяцев назад
EUVA preview

EUVA

GitHubeuva-project/euva

Легковесный шестнадцатеричный редактор и декомпилятор для решения задач анализа бинарных файлов.

static-analysisreverse-engineeringdebuggers+5
442 месяцев назад
WhacAMole preview

WhacAMole

GitHubignacioj/whacamole

Анализ оперативной памяти в реальном времени для обнаружения IOCs вредоносного ПО в процессах, модулях, дескрипторах, токенах, потоках, .NET сборках,…
ioc-managementdynamic-analysis-sandboxingmemory-forensics+9
452 лет назад
Shellcode-Test-Harness preview

Shellcode-Test-Harness

GitHubbitstream93/shellcode-test-harness

Легковесная тестовая обвязка, предназначенная для ускорения разработки шелл-кода путем предоставления среды выполнения с интегрированной диагностикой…

exploitationshellcodedebuggers+3
469 месяцев назад
drvtrace preview

drvtrace

GitHubeversinc33/drvtrace

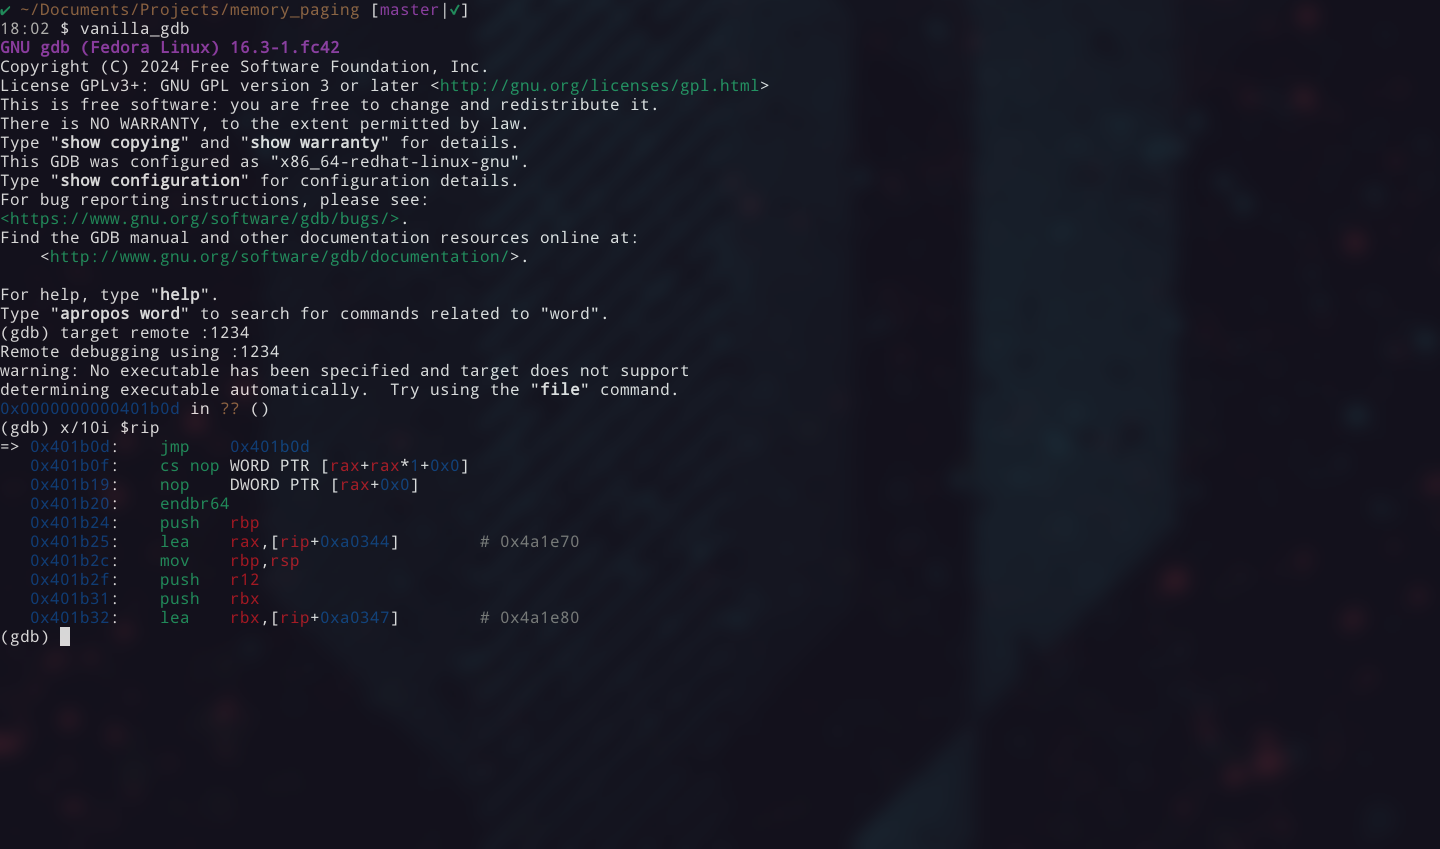
Плагин WinDbg для отслеживания переходов модулей из отлаживаемого драйвера.
reverse-engineeringdebuggersbinary-analysis
5410 месяцев назад
page_table_walk preview

page_table_walk

GitHubjazho76/page_table_walk

Вручную исследуйте таблицы страниц x86-64 в qemu и gdb. Разложите виртуальный адрес, проследуйте через cr3 по всем уровням физической памяти и…

memory-forensicsreverse-engineeringdebuggers+4
287 месяцев назад
ida-pro-mcp preview

ida-pro-mcp

GitHubgrecandrei/ida-pro-mcp

Локальный, детерминированный MCP-сервер для IDA Pro/Home: 109 строго типизированных операций обратного инжиниринга, выводы с подтверждением…
static-analysisreverse-engineeringscripting-automation+7
151 месяц назад
dconstruct preview

dconstruct

GitHubdeepquantum/dconstruct

Дисассемблер и экспериментальный декомпилятор для скриптов TLOU2 DC.

static-analysisreverse-engineeringdebuggers+2
231 месяц назад
MSDIA-x64 preview

MSDIA-x64

GitHubmalwaretech/msdia-x64

Включите поддержку Microsoft PDB в Ghidra без установки Visual Studio
static-analysisreverse-engineeringdebuggers+3
377 лет назад
binja_dynamics preview

binja_dynamics

GitHubnccgroup/binja_dynamics

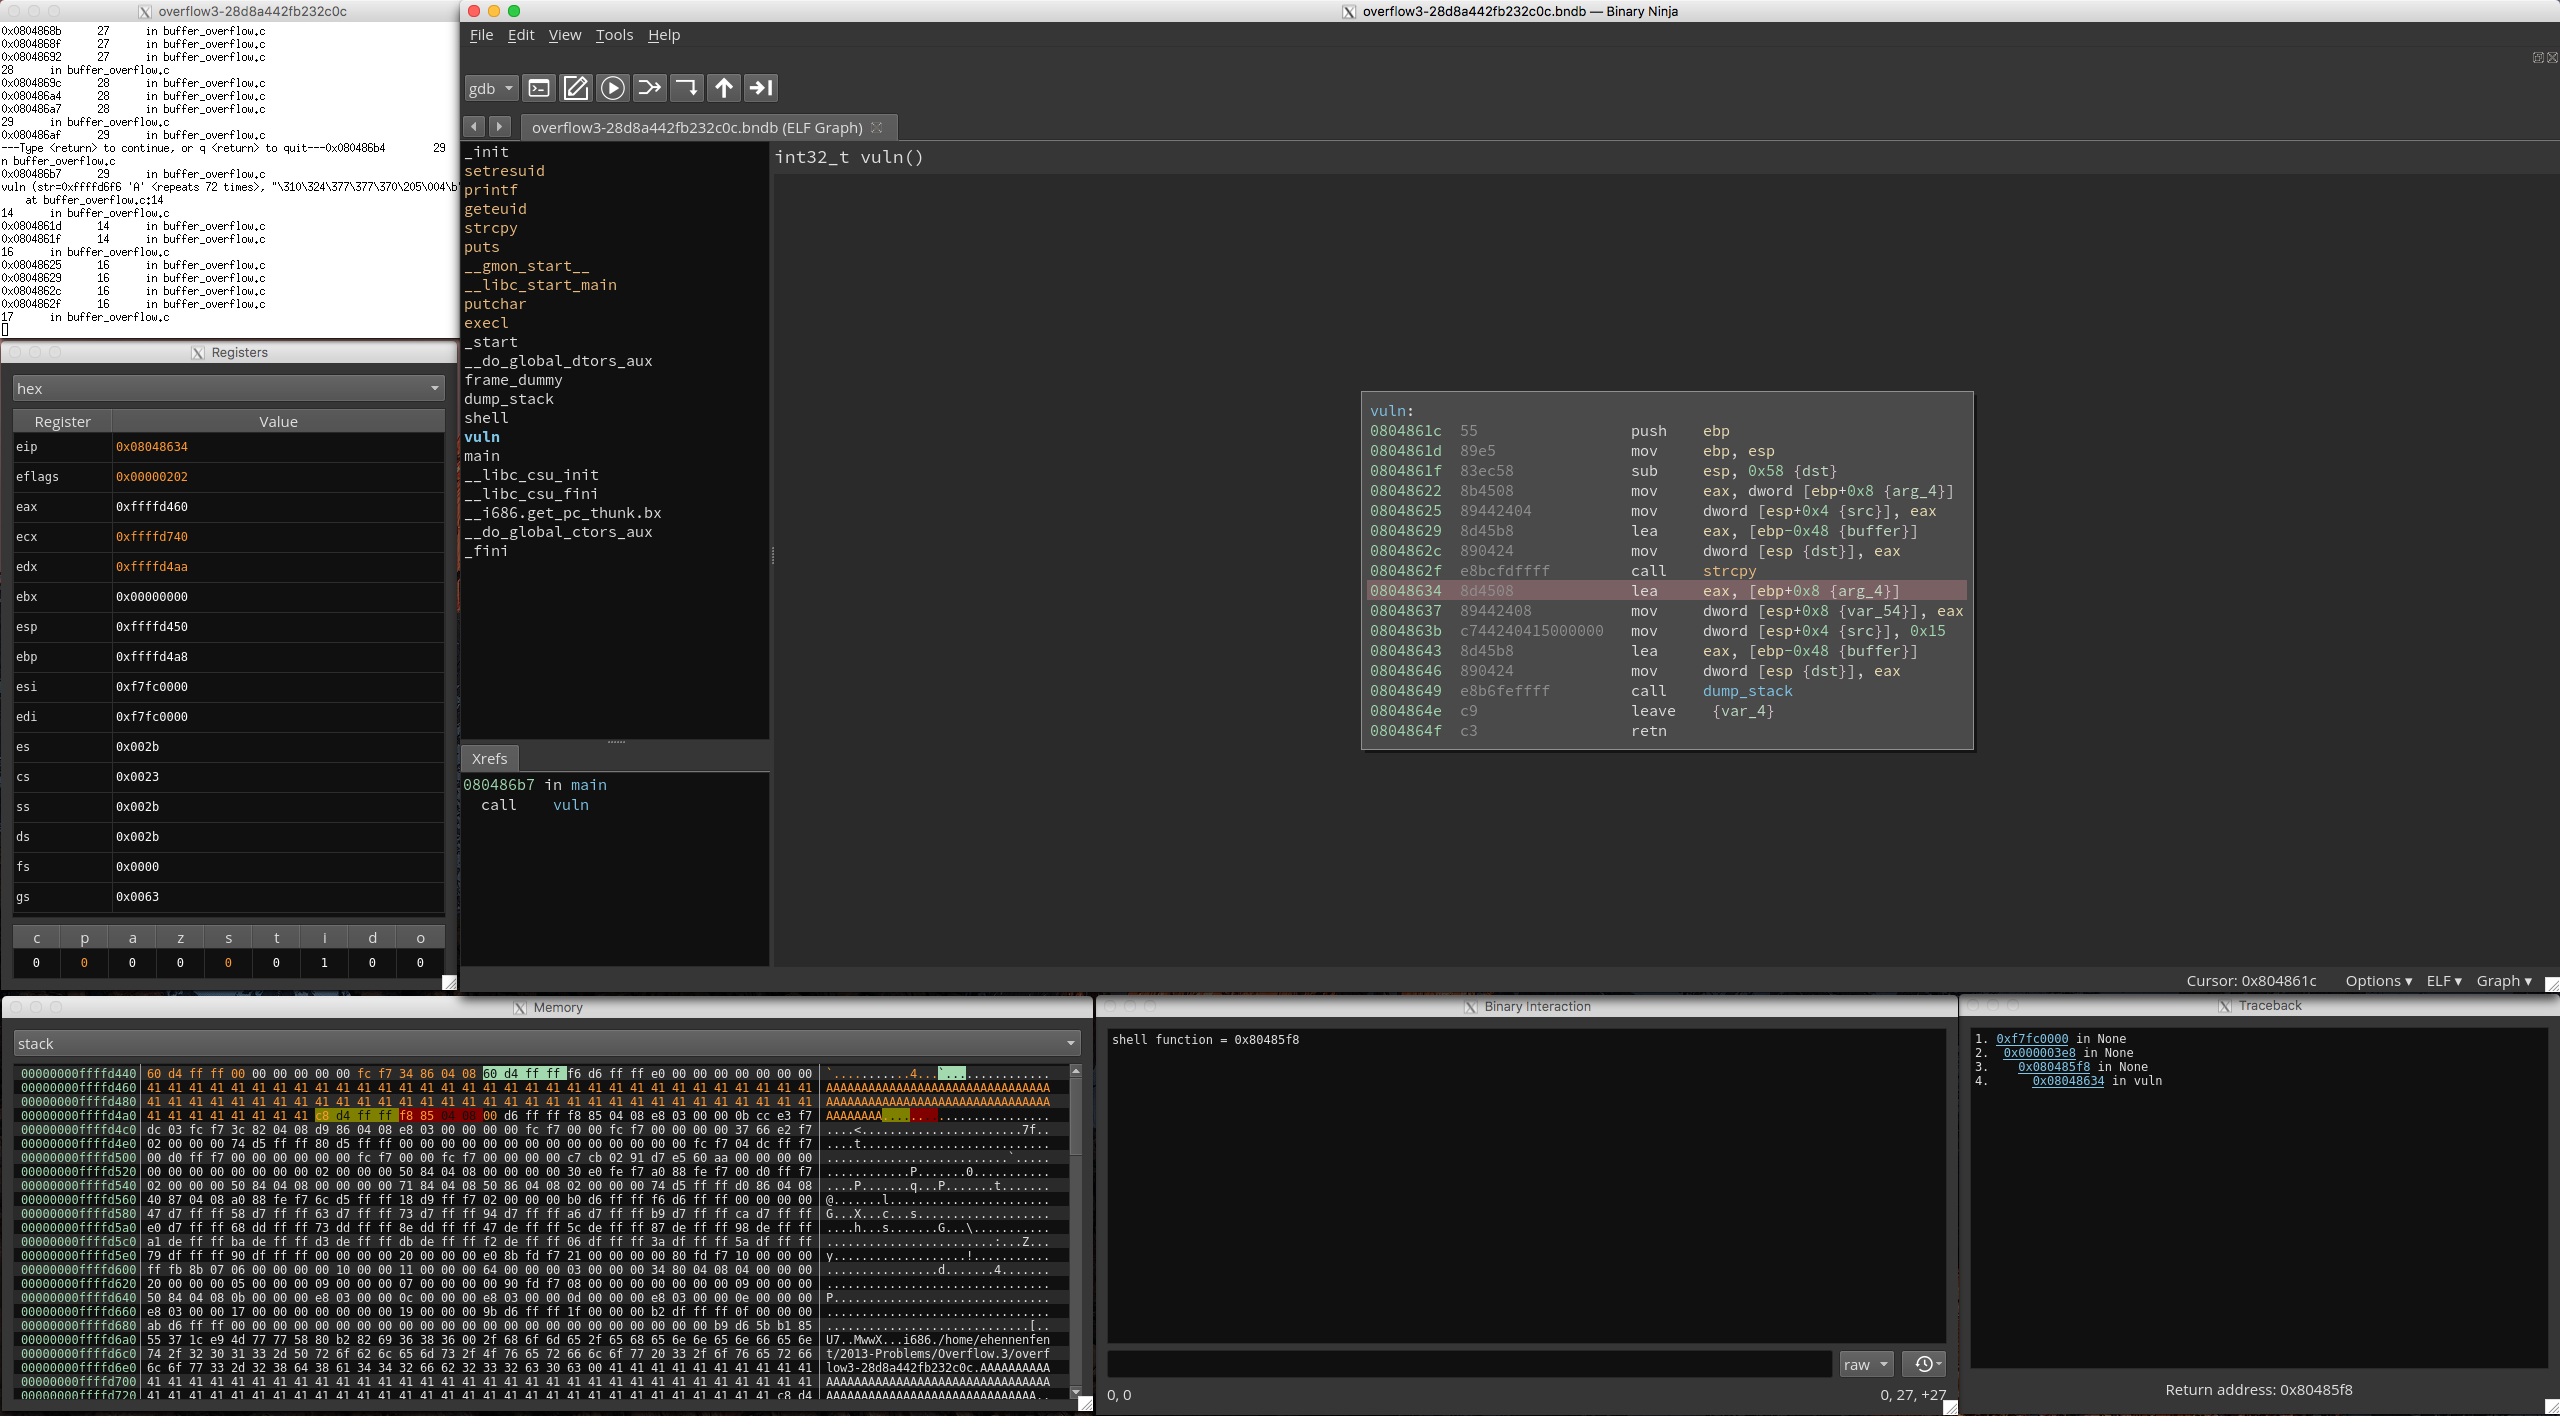
Интерфейс на PyQt5 для плагина binjatron для Binary Ninja, включающий функции подсветки, призванные облегчить новичкам изучение реверс-инжиниринга.


dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
259 лет назад
Назад1…192021…32Вперёд







