
 #1
Инструменты оценки баз данных, тестирования SQL-инъекций, аудита, шифрования и мониторинга активности.
Рекомендация Kitploit
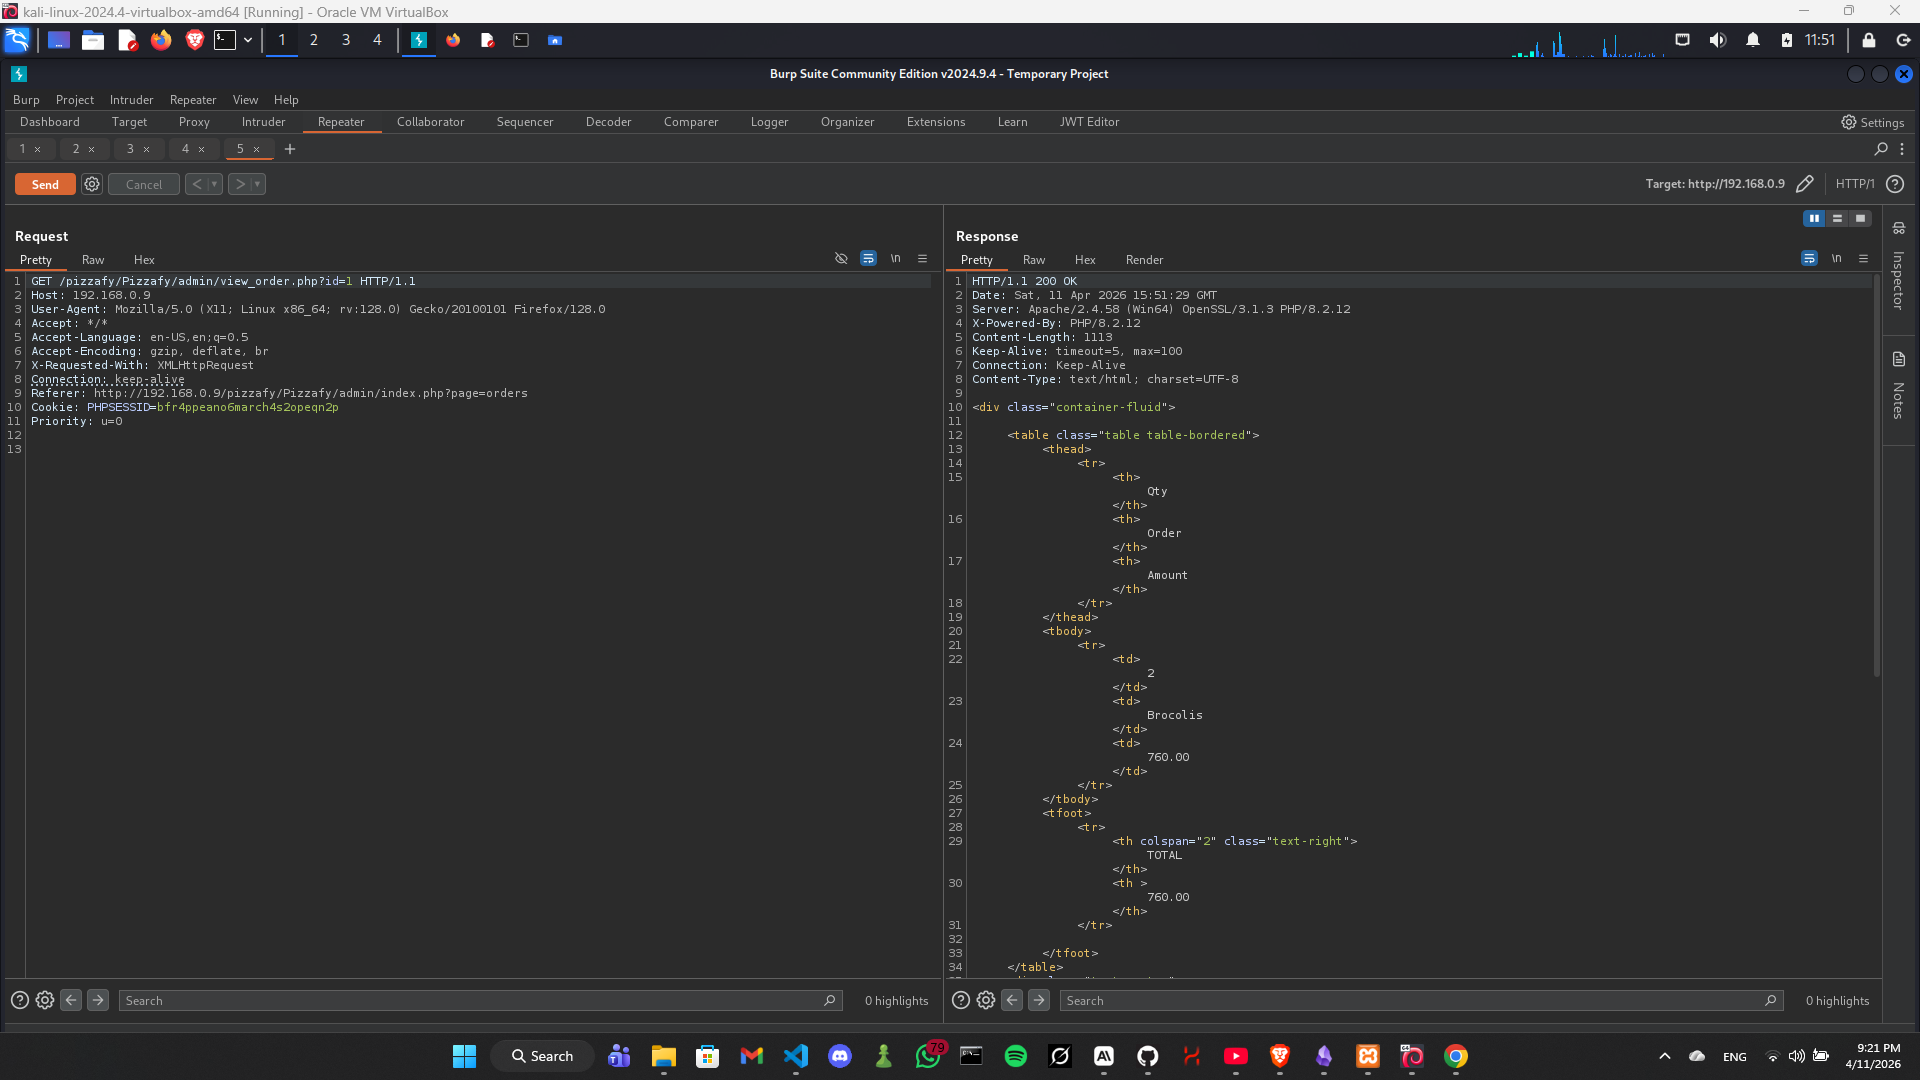
 xmyronn/cve-2026-7394-sqli
Доказательство концепции эксплуатации для CVE-2026-7394, уязвимости SQL-инъекции в SourceCodester Pizzafy Ecommerce System 1.0. Демонстрирует…
 oscerd/cve-2026-46591
Воспроизводитель для CVE-2026-46591: инъекция Cypher в Apache Camel camel-neo4j через имена свойств в CamelNeo4jMatchProperties, что позволяет обойти…
 nicolasjulian/bouncer-overflow
Рабочий POC для CVE-2026-6664, написанный Sonnet 4.6
 br0xpl/sparx_hack
Эксплойт-код для CVE-2026-42096 и CVE-2026-42097, позволяющий произвольное выполнение SQL-команд без аутентификации.
 bwithe/cve-2024-51482
CVE-2024-51482 ZoneMinder v1.37.* <= 1.37.64 poc
 akucybersec/cve-2017-8917-joomla-370-sql-injection
Эксплойт для CVE-2017-8917 — уязвимости SQL-инъекции в Joomla 3.7.0, позволяющей удалённым злоумышленникам выполнять произвольные SQL-запросы.
 stvm8/cve-2026-2005_lab
Самодостаточная Docker-лаборатория для отработки эксплуатации CVE-2026-2005 — переполнения буфера в куче в расширении pgcrypto PostgreSQL,…
 forklit/cve-2026-36826
genesisQL-sqli-CVE-2026-36826
 giangdurian/cve-2023-25157-geoserver-sqli-lab
Уязвимая лаборатория на основе Docker и подробный отчет PoC для CVE-2023-25157/25158 SQL-инъекции в GeoServer и GeoTools, с 4 проверенными векторами…
 nma-io/mongobleed
golang тестовый инструмент для mongobleed (cve-2025-14847)
 loic-houchi/django-faille-cve-2025-57833_test
Образовательный proof-of-concept, демонстрирующий SQL-инъекцию через динамические псевдонимы в методах annotate() и alias() Django (CVE-2025-57833).…
 microwaveabi/pharmacy-sqli-cve-2026-7392
SourceCodester Pharmacy Sales and Inventory System 1.0 - Уязвимый исходный код для SQL-инъекции CVE-2026-7392
 het-kalariya/cve-2026-20253
Самодостаточная учебная лаборатория по безопасности, воспроизводящая CVE-2026-20253 (неаутентифицированное удалённое выполнение кода в Splunk…
 n0bitaemon/cve-2026-26980-poc
Слепая SQL-инъекция в Ghost CMS Content API
 hann1bl3l3ct3r/cve-2026-11349
Modern Events Calendar Lite <= 7.33.0 — Неаутентифицированная SQL-инъекция
 joshualent/django-cve-2025-64459
Демонстрационное приложение, демонстрирующее эксплуатацию SQL-инъекции в Django 5.2.7
 h-gunp/cve-2023-25813-test
Реализация уязвимости SQL Injection в Sequelize
 stavhaygn/cve-2019-10708
CVE-2019-10708 PoC SQL-инъекции








