
 #1
Инструменты оценки баз данных, тестирования SQL-инъекций, аудита, шифрования и мониторинга активности.
Рекомендация Kitploit
 cerberusmrxi/cve-2026-57588-nessus-xml-import-sql-injection-poc
PoC для CVE-2026-57588 - SQL-инъекция в импорте XML Nessus 10.12.0. Генерирует вредоносные .nessus файлы для перечисления баз данных, эксфильтрации…
 hydragyrum/cve-2019-20933
PoC-эксплойт для обхода аутентификации InfluxDB (CVE-2019-20933). Выполняет произвольные запросы к уязвимым экземплярам InfluxDB, используя пустой…
 pateldhyeyit/cve-2026-37149
CVE-2026-37149 - Уязвимость SQL-инъекции в параметре scost файла search_products.php в GROCERY-STORE-MANAGEMENT-SYSTEM-USING-PHP-AND-MYSQL-PHPMYADMIN…
 0xcyberstan/cve-2025-64459-poc
Уязвимость: SQL-инъекция через распаковку аргументов ключевых слов QuerySet и Q(). CVE ID: CVE-2025-64459 Серьезность: Критическая (CVSS 9.1)…
 abraxas/cve-2026-77635
Disclosure pack and Python PoC for CVE-2026-77635, an unauthenticated SQL injection in CakePHP's jsonValue() with PostgresDriver, including a…
 murataydemir/cve-2016-2386
[CVE-2016-2386] SQL-инъекция в компоненте UDDI SAP NetWeaver AS JAVA
 shokribardiya/cve-2025-14847-mongobleed
CVE-2025-14847 mongobleed python-файл
 0xdeku/cve-2021-42670
CVE-2021-42670 - Уязвимость SQL-инъекции в системе онлайн-портала инженеров.
 eqstlab/cve-2026-34220
Уязвимость SQL-инъекции в MikroORM
 cerberusmrxi/discuz-x5.0-authentication-bypass-exploit-framework
Discuz! X5.0 Authentication Bypass Exploit Framework (CVE-2026-49952) — критическая уязвимость, позволяющая неавторизованный доступ к резервным…
 george0papasotiriou/cve-2026-22003-redis-lua-sandbox-escape-via-debug.sethook-
PoC-эксплойт для CVE-2026-22003, демонстрирующий побег из песочницы Redis Lua через debug.sethook для выполнения произвольных системных команд.
 cve-2023-49954/cve-2023-49954.github.io
SQL-инъекция в интеграции 3CX CRM
 yym8538/cve-2026-26980
Python PoC и Docker-лаборатория, демонстрирующие неаутентифицированную SQL-инъекцию в фильтре slug Content API TryGhost Ghost CMS с извлечением…
 eqstlab/cve-2026-30951
Sequelize JSON Cast SQL-инъекция
 boreas37/cve-2026-69084-poc
CVE-2026-69084/69085 — произвольное выполнение SQL в SiYuan через searchEmbedBlock + SQL-инъекцию в searchDocs (CVSS 9.9). Проверено на v3.7.2,…
 xenom0rph97/cve-2024-30896
Эксплойт доказательства концепции для CVE-2024-30896, уязвимость повышения привилегий в InfluxDB, позволяющая держателям токенов allAccess получить…
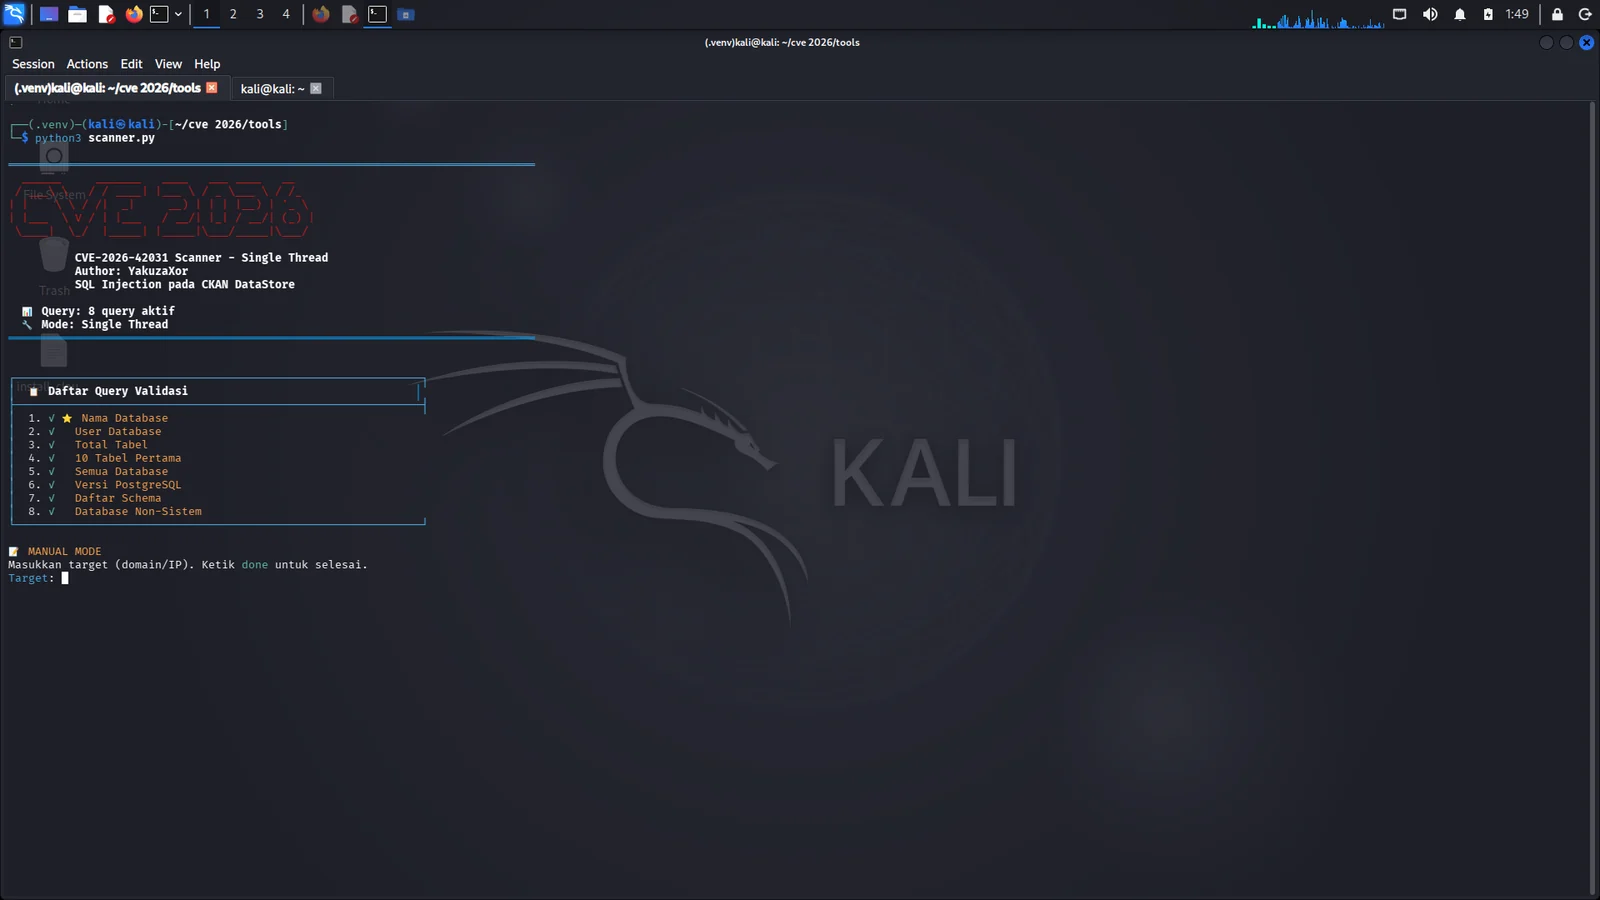 ddrvahandzo90-hue/cve-2026-42031-sql-injection-scanner
Автоматизированный сканер SQL-инъекций для CKAN DataStore, обнаруживающий и подтверждающий CVE-2026-42031 с многоцелевым сканированием, выгрузкой…
 captain-woof/cve-2026-25243
Стабильный POC для CVE-2026-25243 (Redis RESTORE double-free -> удалённое выполнение кода)








