
 #1
Инструменты оценки баз данных, тестирования SQL-инъекций, аудита, шифрования и мониторинга активности.
Рекомендация Kitploit
 vuxnx/cve-2026-72898
Эксплойт класса proof-of-concept для CVE-2026-72898, нацеленный на поведение Toucan2 с некорректными map-опциями для воспроизведения уязвимости и…
 franksec42/mongobleed-exploit-cve-2025-14847
Explot, Lab, Scanner - внешний и docker-контейнер, для SMongobleed-CVE-2025-14847 плюс phoenix security uploader
 zhaoqi99/cve-2022-34265
PoC для CVE-2022-34265
 secforce/cve-2008-1613
RedDot CMS версий 7.5 Build 7.5.0.48 и ниже — полный эксплойт для перечисления базы данных, использующий уязвимость удаленной SQL-инъекции в ioRD.asp.
 hood3drob1n/mysql-fu.rb
MySQL-Fu 是我编写的一个基于 Ruby 的 MySQL 客户端脚本。它可以完成普通 MySQL 客户端可能做的大部分事情:SQL Shell、更新/删除/删除数据库/表、添加/删除用户、转储数据库/表并支持 gzip 选项…… 此外还有一些额外选项,使渗透测试更轻松。包括几个内置的 PHP…
 sudo-sakib/cve-2025-25964
Критическая уязвимость SQL-инъекции (CVE-2025-25964), обнаруженная в School Information Management System v1.0
 traumatising/cve-2022-34265
CVE-2022-34265 Уязвимость
 bridgeralderson/cve-2026-24418
OpenSTAManager v2.9.8 и более ранние версии содержат критическую уязвимость Error-Based SQL Injection в обработчике массовых операций для модуля…
 adarshthakur14777-cyber/cve-2026-60137
wpsqli — полный экстрактор и дампер SQL-инъекций для CVE-2026-60137
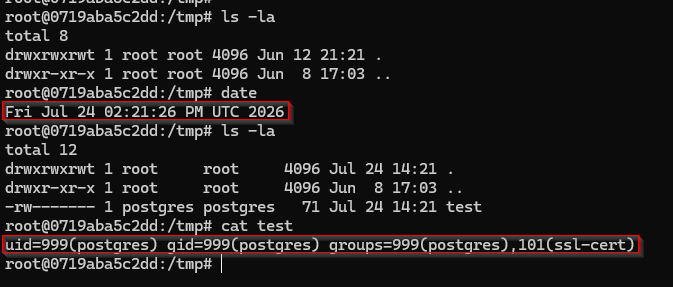 theliimbo/cve-2026-51992
Доказательство концепции и подробное описание для CVE-2026-51992, уязвимости SQL-инъекции в словарях PostgreSQL в ClickHouse, позволяющей…
 synacktiv/cve-2025-59213
Неаутентифицированный эксплойт SQL-инъекции для Microsoft Configuration Manager (SCCM) 2503, позволяющий произвольное выполнение SQL в базе данных…
 open-flaw/cve-2026-2005
PoC уязвимости переполнения буфера кучи в PostgreSQL pgcrypto, демонстрирующий CVE-2026-2005: RCE с низкими привилегиями и повышение привилегий до…
 galisko/cve-2025-24799
Неаутентифицированный эксплойт SQL-инъекции для версий GLPI до 10.0.18, позволяющий перечисление базы данных, извлечение учётных данных и…
 goldendivider/cve-2026-6471-postgres-logical-decoding-dlopen
Эксплойт proof-of-concept для CVE-2026-6471, демонстрирующий повышение привилегий в PostgreSQL через логическое декодирование dlopen для достижения…
 george0papasotiriou/cve-2026-21004-sqlite-fts3-match-infoleak-via-query-crafting
Эксплойт Proof-of-concept для CVE-2026-21004: использует специально сформированные префиксные запросы MATCH в SQLite FTS3/4 в качестве слепого…
 metthk/cve-2023-48084-revised
Python PoC, эксплуатирующий time-based blind SQLi в Nagios XI для извлечения содержимого базы данных, с многопоточным извлечением методом бинарного…
 0xdak/cve-2026-67340_exploit
Пост-аутентификационный RCE-эксплойт для ArcadeDB через JavaScript-триггер, обход песочницы GraalVM, выполняющий команды ОС через HTTP API с режимами…
 hunt-benito/pgadmin-ai-assistant-sql-injection-cve-2026-17351-lexer-differential-bypass
Доказательство концепции, демонстрирующее обход SQL-инъекции CVE-2026-17351 в ИИ-ассистенте pgAdmin 4 через расхождение лексеров sqlparse/PostgreSQL,…








