
 #1
Инструменты для извлечения конфиденциальных данных из скомпрометированных систем без обнаружения.
Рекомендация Kitploit
 nicetop1027/cve-2026-discord
Отчет о критической уязвимости, подробно описывающий раскрытие нулевого дня Remote Debugging Port в macOS-клиенте Discord, приводящее к захвату…
 rmhowe425/poc-cve-2026-93680
Эксплойт proof-of-concept для CVE-2026-93680, демонстрирующий обход аутентификации MCP SSE и эксфильтрацию данных через вызов инструментов.
 mbadanoiu/cve-2024-34693
CVE-2024-34693: Произвольное чтение файлов на сервере в Apache Superset
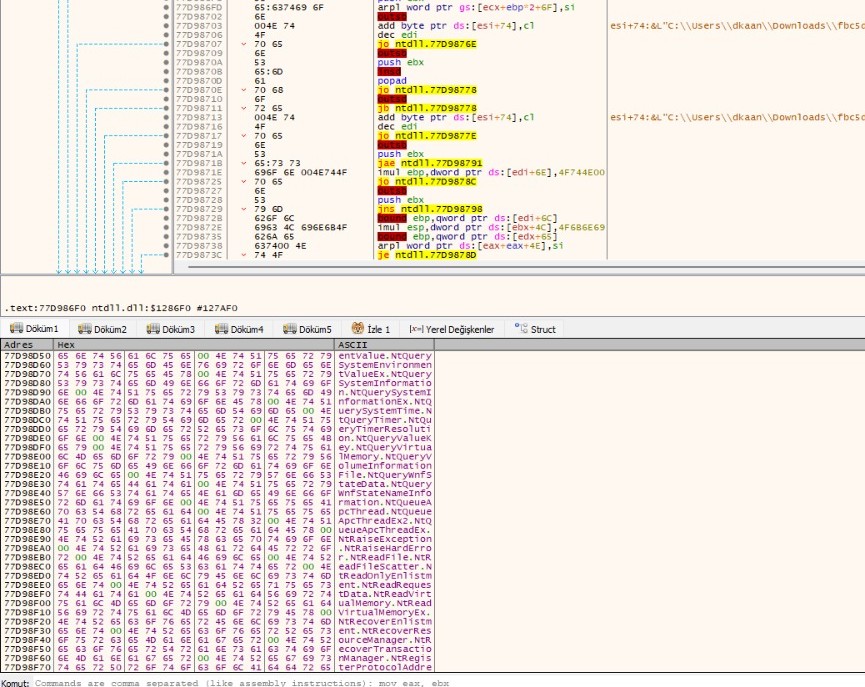 kaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis
Анализ методом обратной разработки Agent Tesla, инфостилера на базе .NET, который использует APC-инъекции, манипулирование токенами и закрепление в…
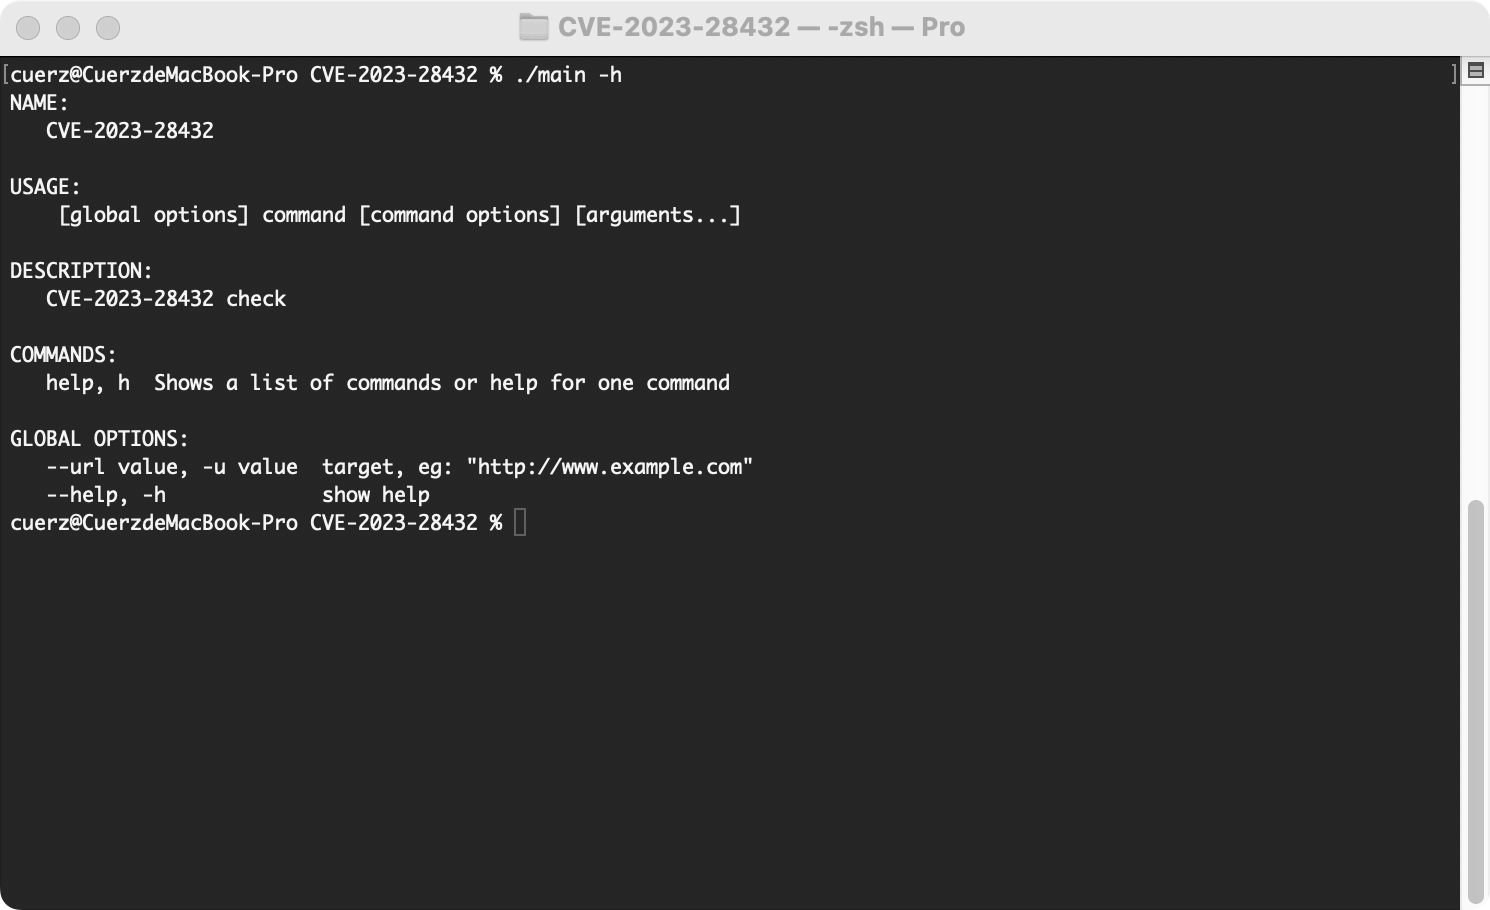 cuerz/cve-2023-28432
Скрипт обнаружения утечки конфиденциальной информации MinIO CVE-2023-28432
 danithehack3r/cve-2024-42009-poc
CVE-2024-42009 Доказательство концепции
 analyticeth/tesla-security-research
Исследование уязвимостей информационно-развлекательных систем Tesla Model 3/Y. 6 уязвимостей, 4 CVE (CVE-2022-42005 – CVE-2022-42008). Root shell,…
 abraxas/pfsense-api-acme-key-dump
pfSense Plus MIM API toolkit b4acd7ca — высокий — удалённо — остаточные привилегии — GET /services/acme раскрывает ключи
 abraxas/pfsense-api-acb-userkey
pfSense Plus MIM API toolkit b4acd7ca — высокий — удалённый — IDOR — ACB userkey capability URL
 godylockz/cve-2023-40028
POC для CVE-2023-40028: Ghost CMS произвольное чтение файлов
 leosol/initroot
Эксплуатация CVE-2016-10277 для обхода Secure Boot и блокировки устройства
 deathshotxd/cve-2025-52691-apt-poc
Усовершенствованный PoC-эксплойт для CVE-2025-52691 (SmarterMail Arbitrary File Upload RCE) с функциями уровня APT, такими как скрытая обфускация,…
 alsatianconsulting/skyprofile
Лёгкий инструмент авиационной разведки, который запрашивает данные ADSB-Exchange по бортовым номерам или идентификаторам ICAO для быстрого…
 ejfkdev/oss
Кроссплатформенный CLI для объектного хранилища, совместимого с S3, позволяющий просматривать, экспортировать и скачивать бакеты в AWS, Aliyun,…
 vnescape/zygote-cve-2024-31317
Это набор инструментов, который использует CVE-2024-31317 для извлечения приватных данных приложений через ADB или запуска оболочки с UID приложения.
 krishsharma0413/syncord
Syncord — это инструмент синхронизации и хранения файлов на основе CLI, который использует Discord в качестве зашифрованного файлового хранилища.
 wvllxe/cve-2026-104051-pictshare-info-disclosure
Раскрытие конфиденциальной информации через info API в PictShare < 3.7.1 (CWE-522). PoC + advisory writeup.
 voidsecsoftwares/voidsec-proxy
Многомодульный набор инструментов для наступательной безопасности: цепочки SOCKS5-прокси, сканирование портов, перечисление DNS, взлом хешей,…








