
 #1
Инструменты для извлечения конфиденциальных данных из скомпрометированных систем без обнаружения.
Рекомендация Kitploit
 reveng007/sharpgmailc2
Наш дружелюбный Gmail будет выступать в роли сервера, а имплант будет экфильтровать данные через smtp и читать команды от C2 (Gmail) по протоколу…
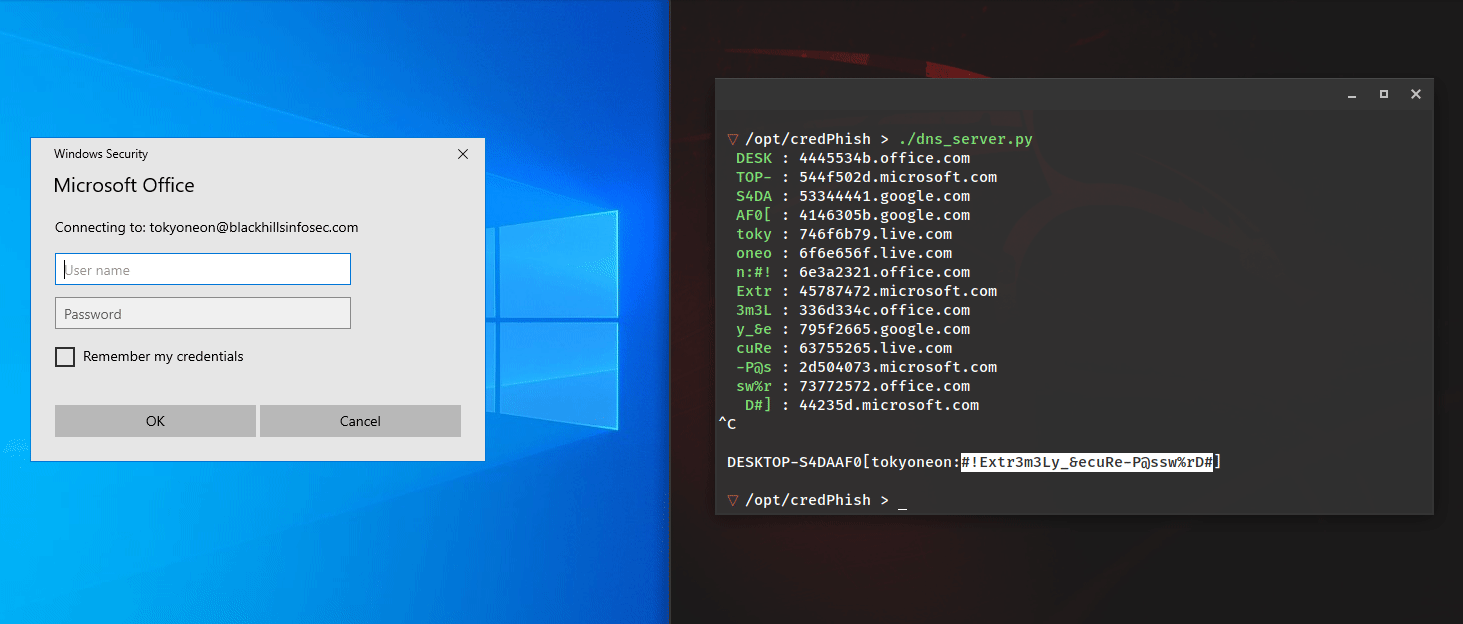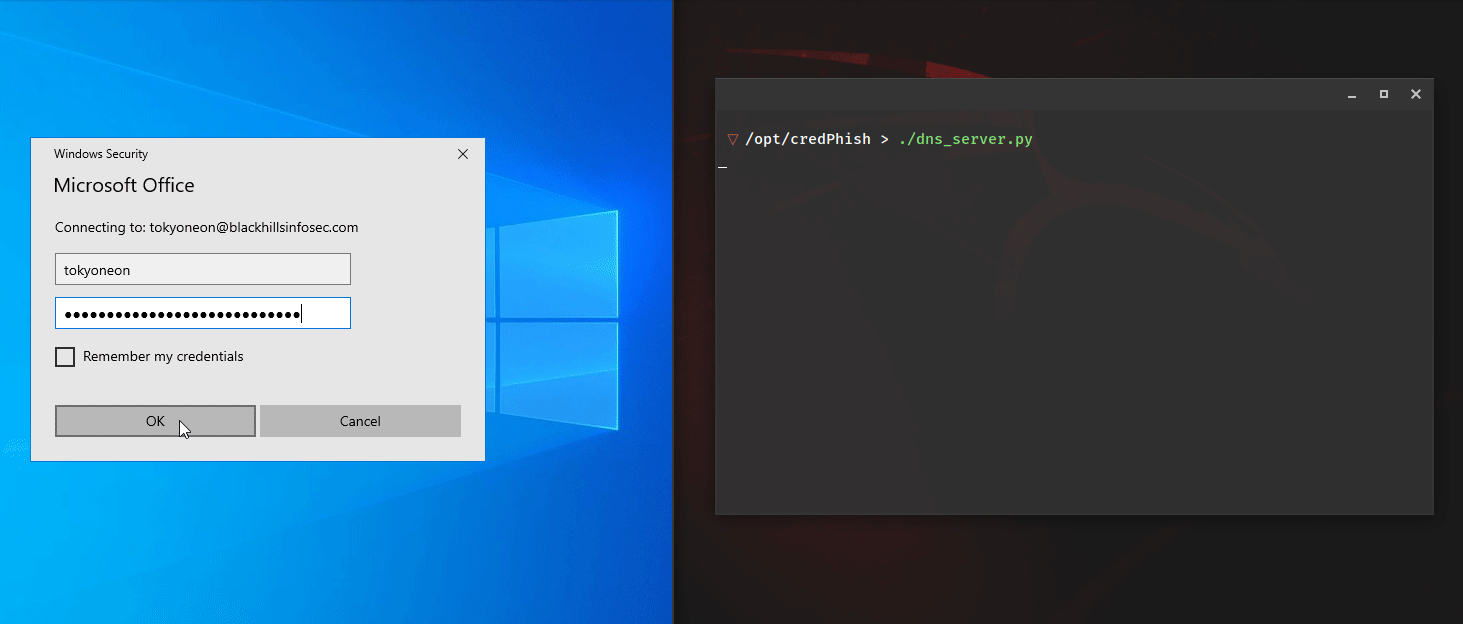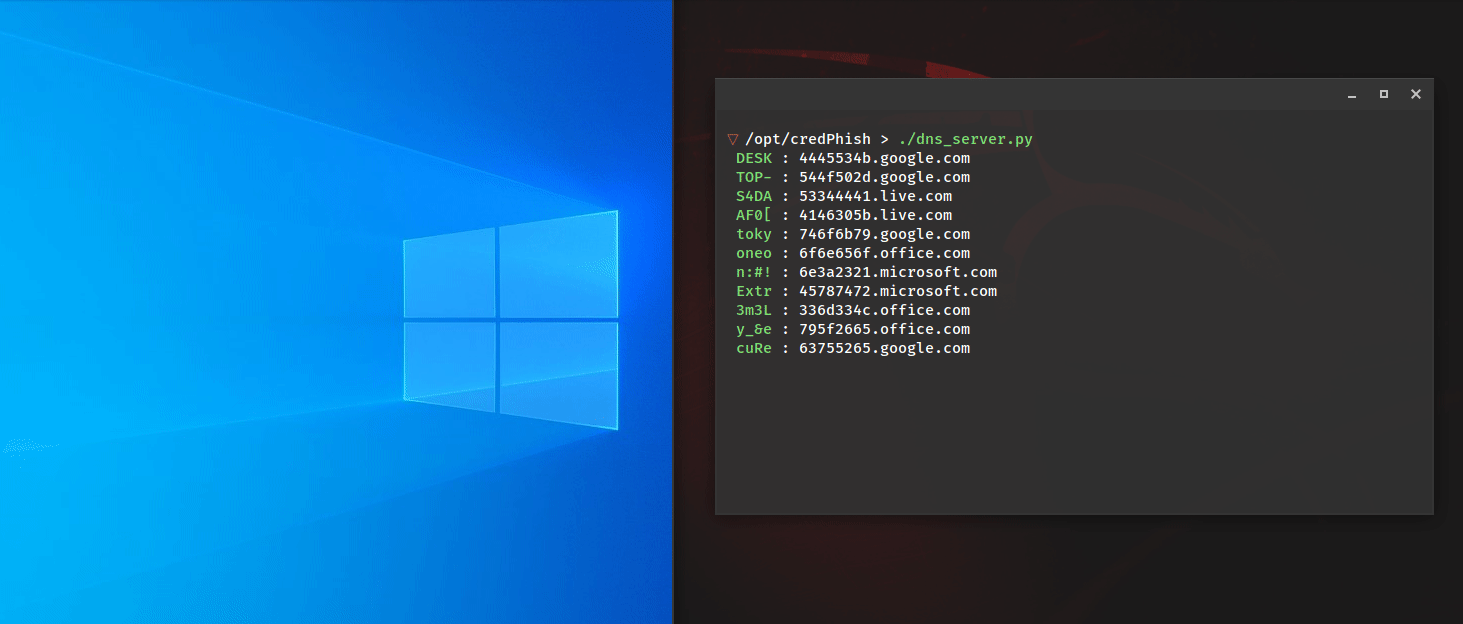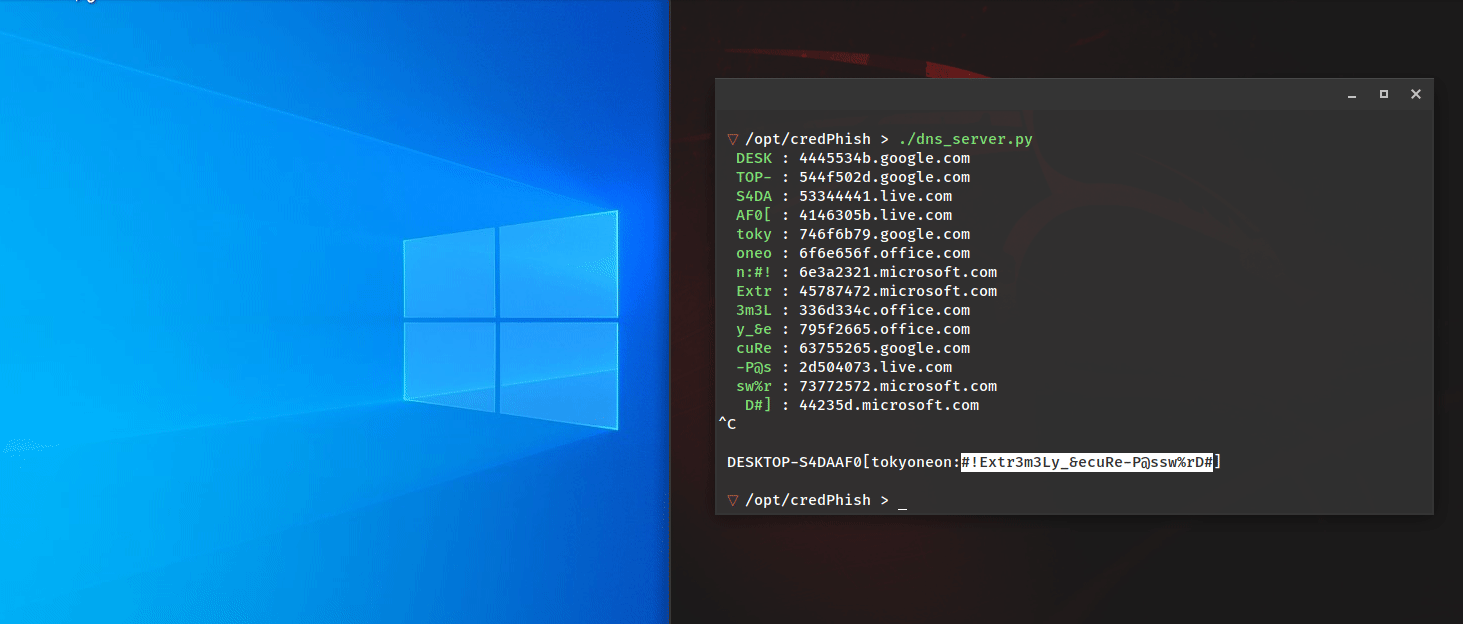 tokyoneon/credphish
Скрипт PowerShell, который вызывает легитимные запросы учетных данных и извлекает захваченные пароли через DNS с использованием CredentialPicker и…
 mythicagents/xenon
Мифический агент для Windows, написанный на C
 gosecure/dllpasswordfilterimplant
Имплант фильтра паролей DLL с возможностями эксфильтрации
 zxsecurity/steamer
Для импорта, поиска и управления данными о публичных утечках паролей
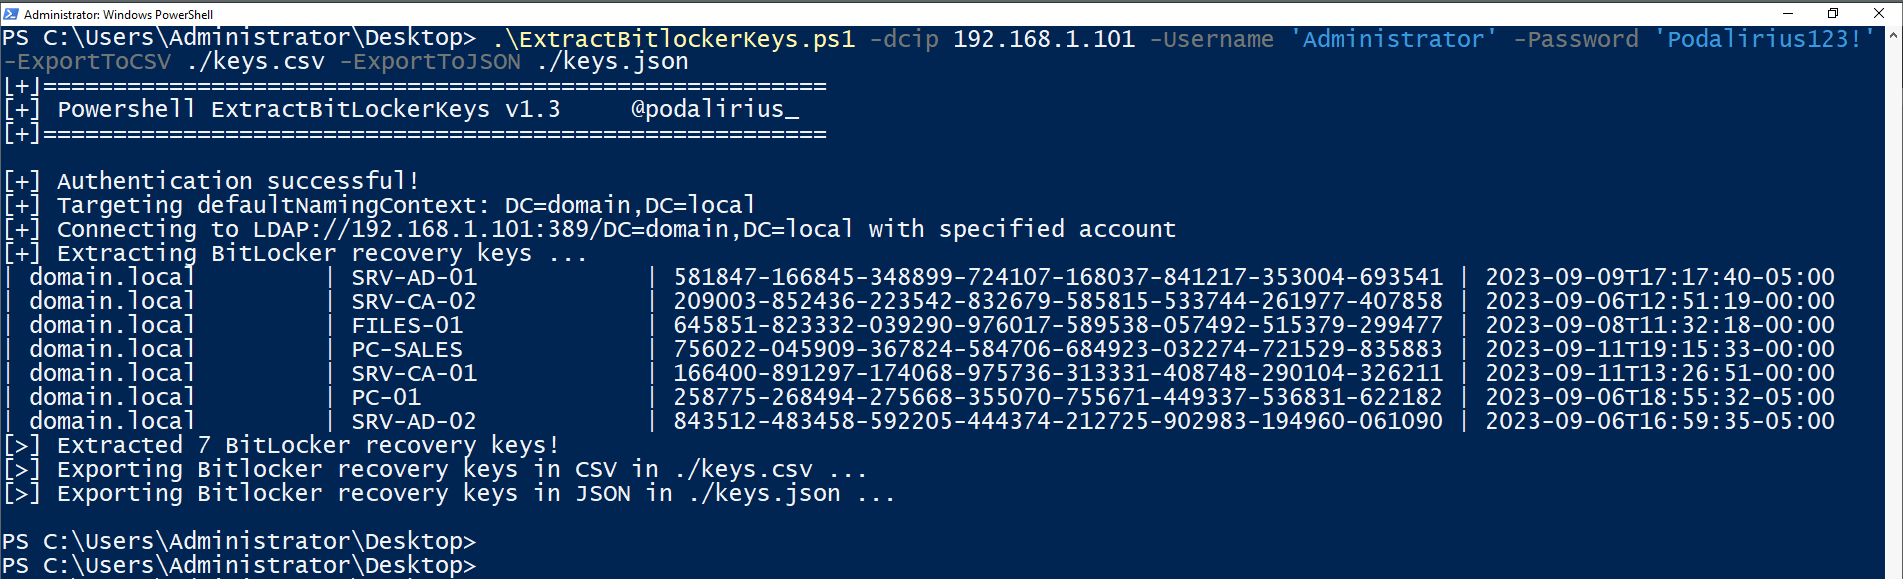 p0dalirius/extractbitlockerkeys
Скрипт для системного администрирования или пост-эксплуатации, предназначенный для автоматического извлечения ключей восстановления BitLocker из…
 nox-project/nox-framework
Высокопроизводительный фреймворк OSINT/CTI для автоматизированного перебора идентификаторов и анализа рисков по более чем 120 источникам.
 thatcherclough/betterbackdoor
Бэкдор с множеством функций.
 alt3kx/cve-2023-24055_poc
CVE-2023-24055 PoC (KeePass 2.5x)
 d3lb3/keefarcereborn
Автономная DLL, которая после внедрения в процесс KeePass экспортирует базы данных в открытом виде.
 igh0st/gh0st3.6_src
Исходный код трояна удалённого доступа (RAT) для изучения C2-коммуникаций, доставки полезной нагрузки и техник пост-эксплуатации в средах Windows.
 shell-company/qrexfil
Этот инструмент представляет собой утилиту командной строки, которая позволяет преобразовать любой двоичный файл в фильм из QR-кодов. Затем данные…
 joshuakasa/van-gonography
Скрывайте 🕵️♂️ файлы любого типа внутри выбранного вами изображения с помощью стеганографии.
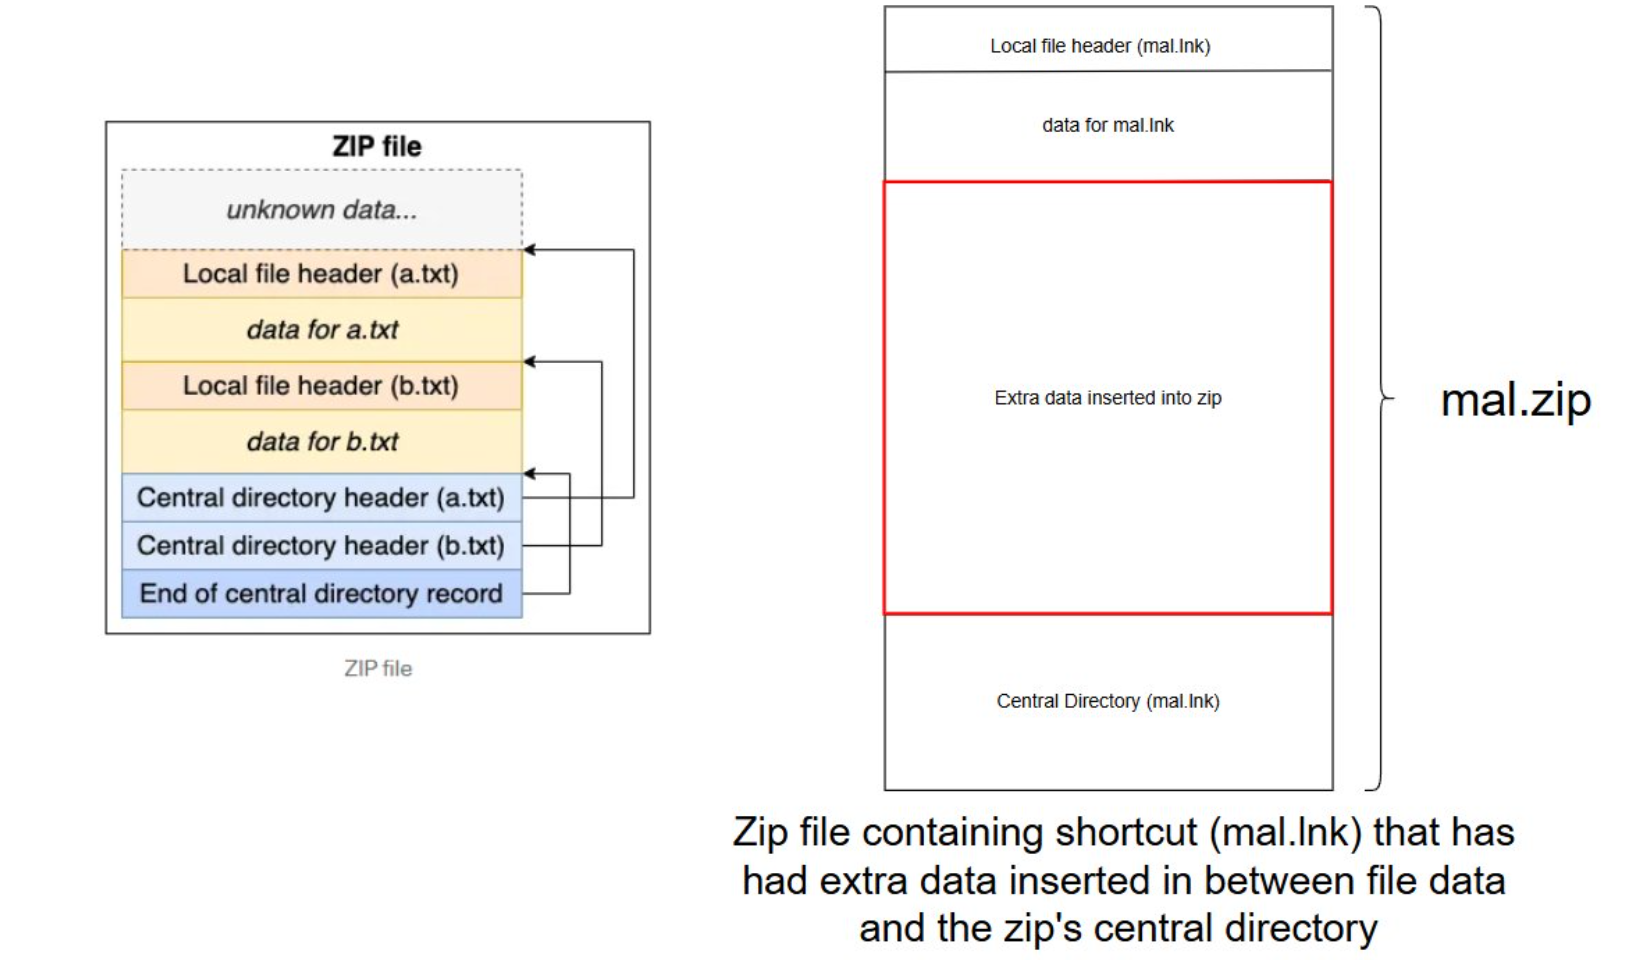 octoberfest7/zip_smuggling
Утилита Python3 для создания zip-файлов, скрытно переносящих дополнительные данные для последующего извлечения.
 carlospuenteg/file-injector
File Injector — это скрипт, который позволяет хранить любой файл в изображении с помощью стеганографии.
 malwaretech/trickbot-toolkit
Набор инструментов для работы с TrickBot
 c6fc/warcannon
Высокая скорость/Низкая стоимость CommonCrawl RegExp в Node.js








