

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
ExtractBitlockerKeys — Скрипт для системного администрирования или пост-эксплуатации, предназначенный для автоматического извлечения ключей восстановления BitLocker из домена. | Kitploit
Инструменты/GitHubGitHub/p0dalirius/extractbitlockerkeys
Инструменты шифрования/дешифрованияЭксфильтрация данныхСбор информацииПост-эксплуатация
GitHubp0dalirius/extractbitlockerkeys

ExtractBitlockerKeys

Скрипт для системного администрирования или пост-эксплуатации, предназначенный для автоматического извлечения ключей восстановления BitLocker из домена.

Репозиторий
Поделиться
Сайт
402597510 месяцев назадПроверено Kitploit

Системный административный или пост-эксплуатационный скрипт для автоматического извлечения ключей восстановления BitLocker из домена.
GitHub release (latest by date) YouTube Channel Subscribers

Возможности

  • Автоматически получает список всех компьютеров из LDAP контроллера домена.
  • Многопоточные подключения для извлечения ключей BitLocker из LDAP.
  • Перебор страниц результатов LDAP для получения всех компьютеров домена, независимо от размера.

[!WARNING] Не храните эту резервную копию в общем сетевом ресурсе SMB домена. Лучше распечатать её и хранить физически в запертом сейфе.

  • Экспорт результатов в JSON с полными доменными именами компьютеров, доменом, ключом восстановления, GUID тома, датой создания и организационными подразделениями.
  • Экспорт результатов в XLSX с полными доменными именами компьютеров, доменом, ключом восстановления, GUID тома, датой создания и организационными подразделениями.
  • Экспорт результатов в SQLITE3 с полными доменными именами компьютеров, доменом, ключом восстановления, GUID тома, датой создания и организационными подразделениями.

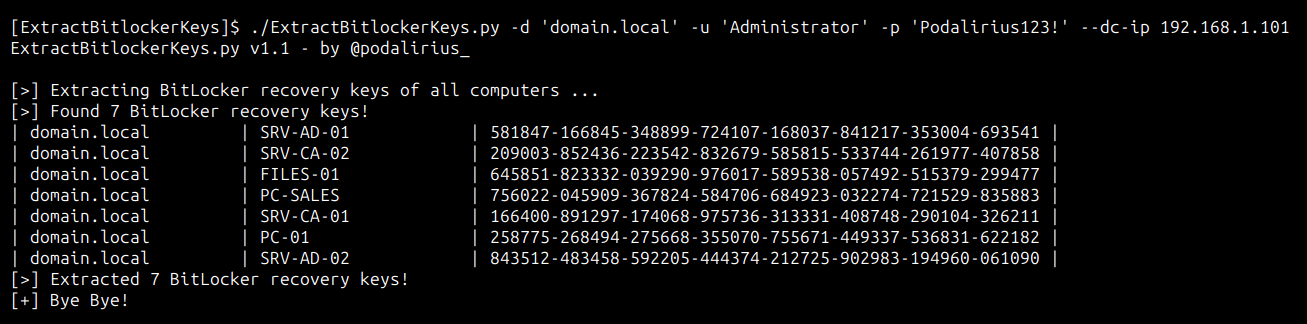
Демонстрация из Linux на Python

Чтобы извлечь ключи восстановления BitLocker со всех компьютеров домена domain.local, используйте эту команду:

./ExtractBitlockerKeys.py -d 'domain.local' -u 'Administrator' -p 'Podalirius123!' --dc-ip 192.168.1.101

Вы получите следующий вывод:

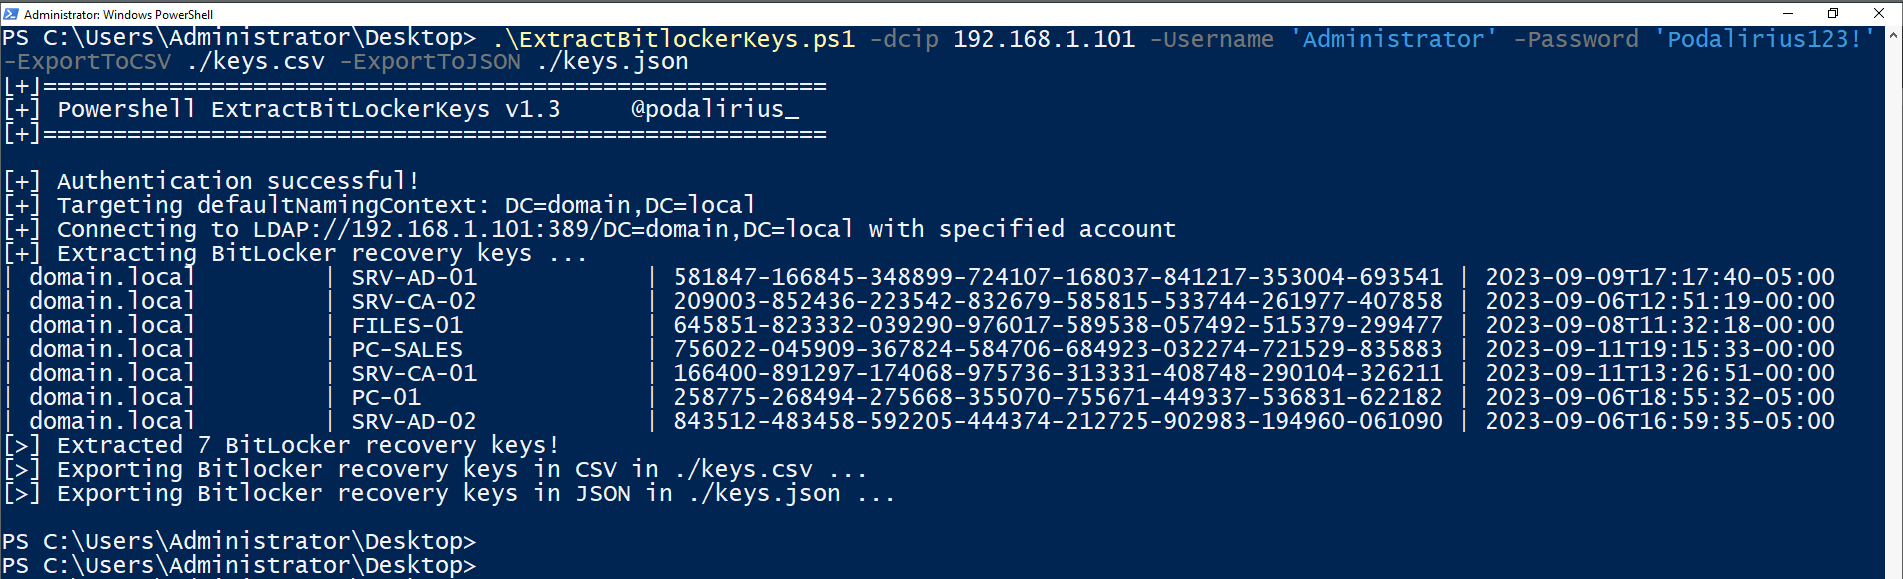
Демонстрация из Windows в PowerShell

Чтобы извлечь ключи восстановления BitLocker со всех компьютеров домена domain.local, используйте эту команду:

.\ExtractBitlockerKeys.ps1 -dcip 192.168.1.101 -ExportToCSV ./keys.csv -ExportToJSON ./keys.json

Вы получите следующий вывод:

Использование

$ ./ExtractBitlockerKeys.py -h
ExtractBitlockerKeys.py v1.1 - by Remi GASCOU (Podalirius)

usage: ExtractBitlockerKeys.py [-h] [-v] [-q] [-t THREADS] [--export-xlsx EXPORT_XLSX] [--export-json EXPORT_JSON] [--export-sqlite EXPORT_SQLITE] --dc-ip ip address [-d DOMAIN] [-u USER]
                               [--no-pass | -p PASSWORD | -H [LMHASH:]NTHASH | --aes-key hex key] [-k]

options:
  -h, --help            show this help message and exit
  -v, --verbose         Verbose mode. (default: False)
  -q, --quiet           Show no information at all.
  -t THREADS, --threads THREADS
                        Number of threads (default: 4).

Output files:
  --export-xlsx EXPORT_XLSX
                        Output XLSX file to store the results in.
  --export-json EXPORT_JSON
                        Output JSON file to store the results in.
  --export-sqlite EXPORT_SQLITE
                        Output SQLITE3 file to store the results in.

Authentication & connection:
  --dc-ip ip address    IP Address of the domain controller or KDC (Key Distribution Center) for Kerberos. If omitted it will use the domain part (FQDN) specified in the identity parameter
  -d DOMAIN, --domain DOMAIN
                        (FQDN) domain to authenticate to
  -u USER, --user USER  user to authenticate with

Credentials:
  --no-pass             Don't ask for password (useful for -k)
  -p PASSWORD, --password PASSWORD
                        Password to authenticate with
  -H [LMHASH:]NTHASH, --hashes [LMHASH:]NTHASH
                        NT/LM hashes, format is LMhash:NThash
  --aes-key hex key     AES key to use for Kerberos Authentication (128 or 256 bits)
  -k, --kerberos        Use Kerberos authentication. Grabs credentials from .ccache file (KRB5CCNAME) based on target parameters. If valid credentials cannot be found, it will use the ones specified in the command line.

Участие в разработке

Приветствуются pull request. Если вы хотите добавить другие функции, не стесняйтесь открыть issue.


Ссылки

  • https://learn.microsoft.com/en-us/windows/win32/adschema/a-msfve-keypackage
  • https://learn.microsoft.com/en-us/windows/win32/adschema/a-msfve-recoveryguid
  • https://learn.microsoft.com/en-us/windows/win32/adschema/a-msfve-recoverypassword
  • https://learn.microsoft.com/en-us/windows/win32/adschema/a-msfve-volumeguid
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





