
 #1

 syss-research/smbcrawler
smbcrawler — это бескомпромиссный инструмент, который принимает учётные данные и список хостов и «сканирует» (или «пауки») эти общие ресурсы.
 infobyte/emploleaks
Инструмент OSINT, который помогает обнаружить сотрудников компании с утекшими учетными данными
 maldev-academy/dumpbrowsersecrets
Извлекает хранящиеся в браузере данные, такие как токены обновления, куки, сохранённые учётные данные, данные кредитных карт, автозаполнение, историю…
 kurolabs/stegcloak
Скрывайте секреты с помощью невидимых символов в обычном тексте, используя пароли 🧙🏻♂️⭐
 davidbuchanan314/tweetable-polyglot-png
Упакуйте до 3 МБ данных в твитабельный PNG-полиглот файл.
 trycatchhcf/cloakify
CloakifyFactory - Эксфильтрация и инфильтрация данных на виду; Преобразуйте любой тип файла в список повседневных строк, используя текстовую…
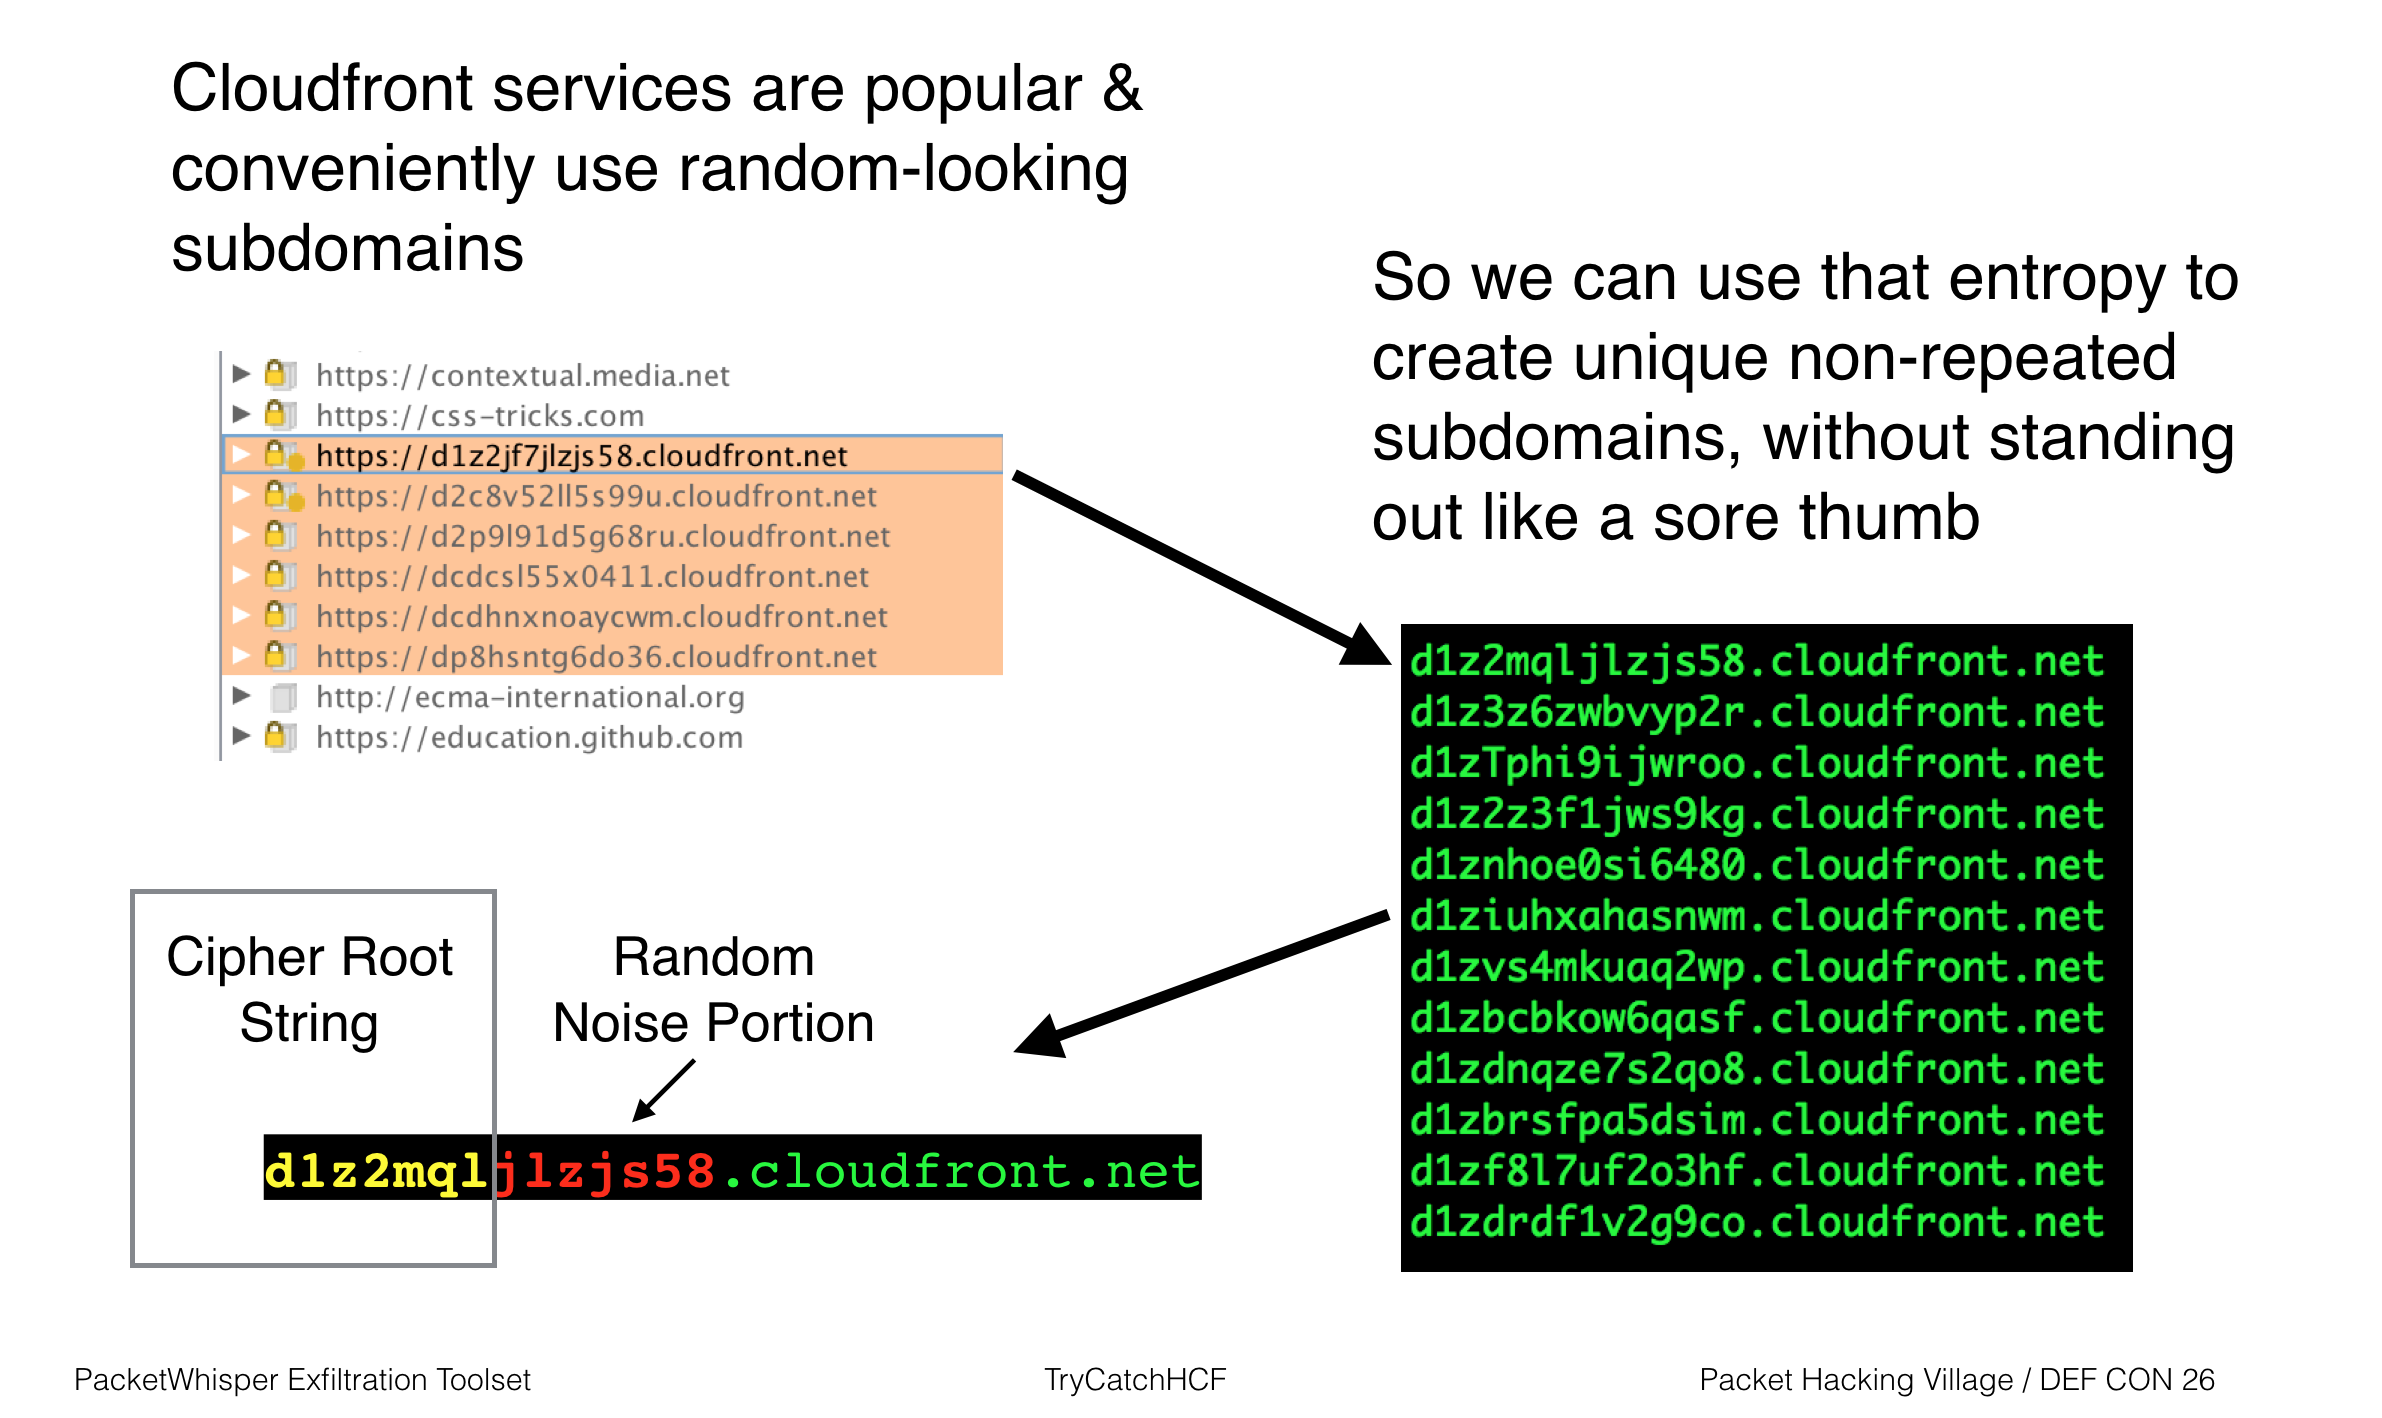 trycatchhcf/packetwhisper
PacketWhisper: Скрытое извлечение данных и обход атрибуции с использованием DNS-запросов и текстовой стеганографии. Избегайте проблем, связанных с…
 samratashok/nishang
Nishang - Атакующий PowerShell для красных команд, тестирования на проникновение и наступательной безопасности.
 7thsamurai/steganography
Простой инструмент стеганографии изображений на C++ для шифрования и сокрытия файлов внутри изображений с использованием кодирования младшего…
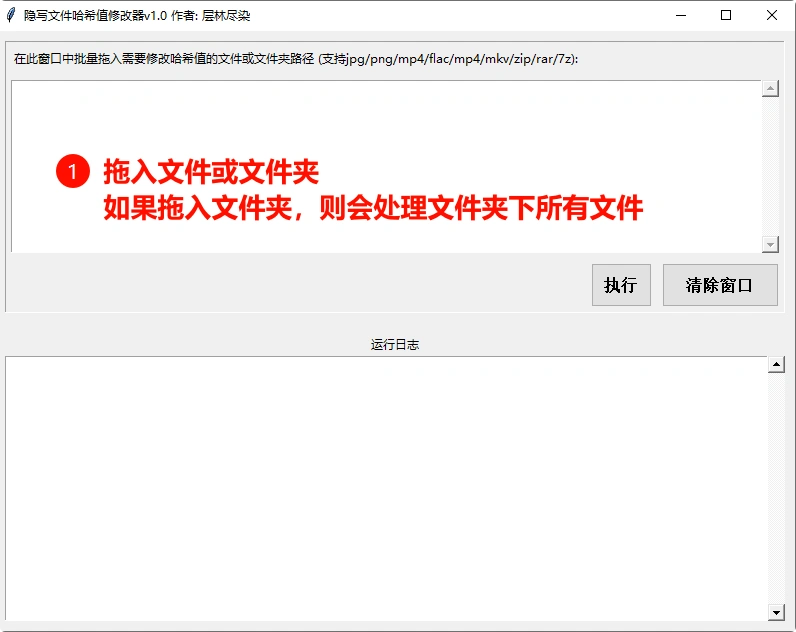 cenglin123/steganographiergui
Внедрение файлов в файлы MP4/MKV (Встраивайте файлы в файлы MP4/MKV.)
 elder-plinius/st3gg
Всё-в-одном набор для стеганографии
 ytisf/pyexfil
PyExfil — набор инструментов на Python 3 для исследования и стресс-тестирования методов эксфильтрации данных по сетевым, физическим и…
 ryhnmhrdka/cve-2025-24799
Python proof-of-concept эксплойт для CVE-2025-24799 в GLPI, использующий неаутентифицированную слепую SQL-инъекцию на основе времени для обнаружения…
 isec-tugraz/meltdown
Демонстрации proof-of-concept и библиотека libkdump, демонстрирующие микропроцессорную атаку Meltdown, приводящую к утечке памяти ядра и физической…
 dobin/antnium
C2-фреймворк для первичного доступа на Go
 nyan-x-cat/lime-rat
LimeRAT | Простой, но мощный инструмент удаленного администрирования для Windows (RAT)
 mvrozanti/rat-via-telegram
Инструмент удалённого администрирования Windows через Telegram
 lukebaggett/google_socks
Доказательство концепции, демонстрирующее использование Google Drive для управления и контроля (C2).








