
 7thsamurai/steganography
Простой инструмент стеганографии изображений на C++ для шифрования и сокрытия файлов внутри изображений с использованием кодирования младшего значащего бита.

Простой инструмент на C++ для шифрования и стеганографии, который использует шифрование с защитой паролем для защиты содержимого файла, а затем встраивает его в пиксельные данные изображения с помощью кодирования младшими значащими битами. Для систем Linux, MacOS и Windows.
$ ./steganography encode -i data/orig.png -e data/jekyll_and_hyde.zip -o output.png
Password: 1234
* Image size: 640x426 pixels
* Encoding level: Low (Default)
* Max embed size: 132.38 KiB
* Embed size: 61.77 KiB
* Encrypted embed size: 61.78 KiB
* Generated CRC32 checksum
* Generated encryption key with PBKDF2-HMAC-SHA-256 (20000 rounds)
* Encrypted embed with AES-256-CBC
* Embedded jekyll_and_hyde.zip into image
* Successfully wrote to output.png
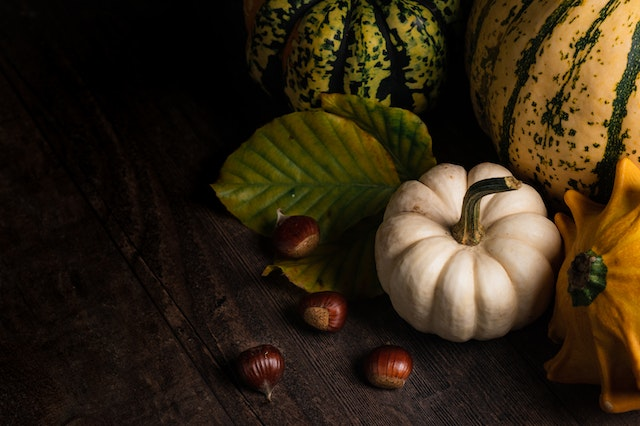
Исходное изображение:
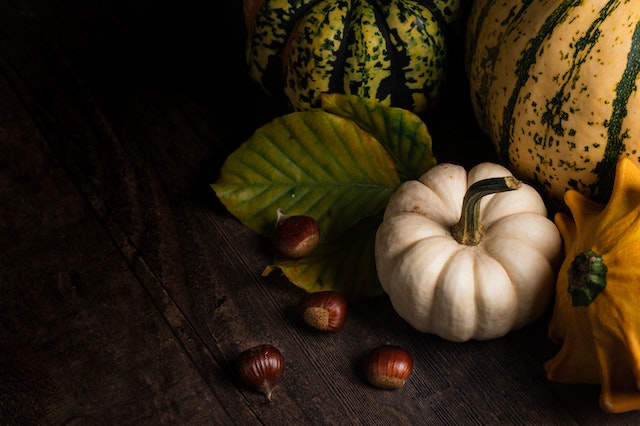
Изображение со встроенным ZIP-архивом, содержащим всё содержимое книги «Доктор Джекилл и мистер Хайд»:
$ ./steganography decode -i output.png -o "out - jekyll_and_hyde.zip"
Password: 1234
* Image size: 640x426 pixels
* Generated decryption key with PBKDF2-HMAC-SHA-256 (20000 rounds)
* Successfully decrypted header
* File signatures match
* Detected embed jekyll_and_hyde.zip
* Encoding level: Low (Default)
* Encrypted embed size: 61.78 KiB
* Successfully decrypted the embed
* Decrypted embed size: 61.77 KiB
* CRC32 checksum matches
* Successfully wrote to out - jekyll_and_hyde.zip
$ mkdir build
$ cd build
$ cmake -DCMAKE_BUILD_TYPE=Release ..
$ make -j 4
Usage: steganography [-h] {decode,encode}

Optional arguments:
  -h, --help   	shows help message and exits
  -v, --version	prints version information and exits

Subcommands:
  decode        Decodes and extracts an embed-file from an image
  encode        Encodes an embed-file into an image
Usage: encode [-h] --input VAR --output VAR --embed VAR [--passwd VAR]

Encodes an embed-file into an image

Optional arguments:
  -h, --help   	shows help message and exits
  -v, --version	prints version information and exits
  -i, --input  	specify the input image. [required]
  -o, --output 	specify the output image. [required]
  -e, --embed  	specify the file to embed. [required]
  -p, --passwd 	specify the encryption password.
Usage: decode [-h] --input VAR [--output VAR] [--passwd VAR]

Decodes and extracts an embed-file from an image

Optional arguments:
  -h, --help   	shows help message and exits
  -v, --version	prints version information and exits
  -i, --input  	specify the input image. [required]
  -o, --output 	specify the output file. [default: ""]
  -p, --passwd 	specify the encryption password.
Программа работает следующим образом: сначала она случайным образом генерирует 128-битную соль пароля и 128-битный вектор инициализации AES, считывая двоичные данные из /dev/urandom. Затем она использует эту соль пароля в качестве параметра при генерации ключа шифрования, применяя PBKDF2-HMAC-SHA-256 к строке, введённой пользователем. После этого вычисляется хеш CRC32 файла, который нужно внедрить, и сохраняется в заголовке в качестве контрольной суммы для проверки достоверности данных. Затем двоичные данные файла для внедрения дополняются с использованием алгоритма PKCS #7, после чего производится фактическое шифрование как заголовка, так и дополненных данных с помощью AES-256 в режиме CBC, используя ранее сгенерированный вектор инициализации. Теперь данные фактически кодируются внутри изображения: сначала выбирается случайное смещение, а затем каждый бит данных проходит обработку и сохраняется непосредственно в пиксельных данных изображения, что достигается установкой младшего значащего бита каждого байта канала каждого пикселя.
Процесс декодирования работает точно так же, как описанный выше процесс кодирования, только в обратном порядке. Единственное отличие состоит в том, что при декодировании после попытки извлечь и расшифровать данные программа сравнивает часть информации в разделе заголовка, пытаясь проверить процесс извлечения. Сравниваемые поля заголовка: 4-байтовая сигнатура файла, специфичная для этой программы, и хеш CRC32 расшифрованных данных. Если какое-либо из этих полей не соответствует своим правильным значениям, процесс расшифровки завершится неудачей. Это должно происходить только в том случае, если файл, который вы пытались расшифровать, на самом деле не содержит внедрённых данных, если введённый пароль неверен или если файл изображения каким-то образом повреждён.
Хотя обнаружение данных, внедрённых в изображение, — тривиальная задача, теоретически нет способа узнать, что это сделала именно эта программа, и теоретически не должно существовать известного способа расшифровать данные без знания пароля, то есть без затрат миллионов лет на этот процесс.
Не используйте эту программу для шифрования и сокрытия важных данных, которые вы хотите уберечь от посторонних глаз. Это всего лишь простая демонстрационная программа, которую я сделал ради развлечения. Я не криптограф. Я всего лишь любитель, используйте на свой страх и риск.
Это программное обеспечение распространяется по лицензии MIT. Copyright © 2022 Zach Collins
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
