
 #1
Инструменты для извлечения конфиденциальных данных из скомпрометированных систем без обнаружения.
Рекомендация Kitploit

 00xglitch/bella
Bella — это инструмент пост-эксплуатационного сбора данных и удалённого администрирования для macOS, написанный на чистом Python. 🍎💻
 huntoai/rdroid
[Android RAT] Удаленное управление вашим Android-телефоном через PHP-интерфейс
 dakotanelson/multicat
PoC RAT использующий библиотеку sneaky-creeper для эксфильтрации данных
 l20170217b/cve-2024-51747
Эксплойт доказательства концепции для CVE-2024-51747, обеспечивающий чтение и удаление аутентифицированных файлов посредством манипуляции базой…
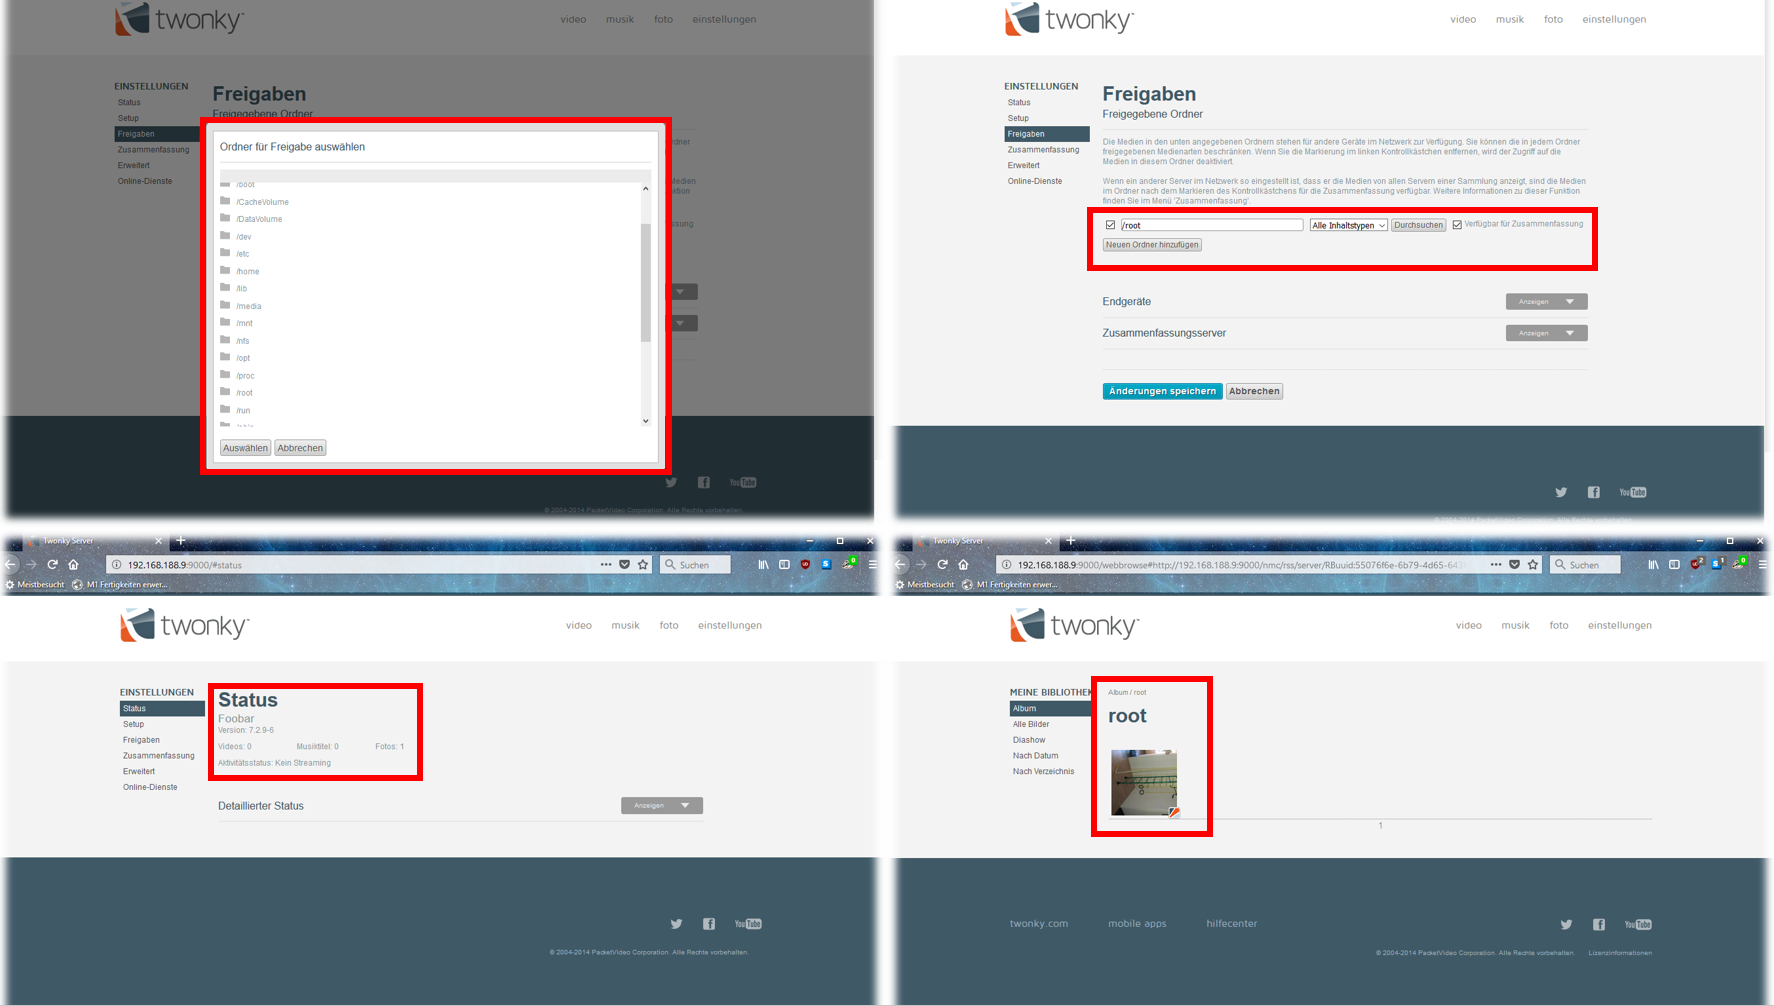 mechanico/sharingiscaring
TwonkyMedia Server 7.0.11-8.5 Обход каталога CVE-2018-7171
 moloch--/cve-2016-1764
Извлечение данных iMessage через XSS
 nathunandwani/cve-2020-24227
Playground Sessions - Хранение учетных данных пользователей в открытом виде
 numanturle/cve-2025-25279
Доказательство концепции для CVE-2025-25279: обход пути в Mattermost Boards позволяет произвольное чтение файлов через специально созданный…
 p0dalirius/cve-2022-26159-ametys-autocompletion-xml
Эксплойт на Python для автоматической выгрузки всех данных, которые хранит плагин автодополнения Ametys CMS, в локальный файл базы данных SQLite.
 sastraadiwiguna-purpleeliteteaming/llamastack-rce-deterministic-supply-chain-exploitation-hardening-framework-cve-2024-50050-
LlamaStack-RCE: Детерминированный фреймворк эксплуатации и укрепления цепочки поставок [CVE-2024-50050] Фокус на исследованиях безопасности ИИ…
 scs-labrat/android_autorooter
Удалённо извлекайте конфиденциальные пользовательские данные из приложений на Android 12 и 13, используя уязвимость CVE-2024-0044
 scriptzteam/node-ipc-malware-protestware-cve-2022-23812
node-ipc — это вредоносное ПО / протестное ПО!
 shoucheng3/apache__nifi_cve-2022-33140_1-16-22
Автоматизированная система обработки и распределения потоков данных с безопасной конфигурацией, отслеживанием происхождения и расширяемой плагинной…
 shoucheng3/asf__nifi_cve-2023-36542_1-22-0
Автоматизированная платформа потоковой обработки и распределения данных со встроенным отслеживанием происхождения, безопасной конфигурацией и…
 shoucheng3/asf__nifi_cve-2023-34468_1-21-00
Эксплойт для Apache NiFi CVE-2023-34468, нацеленный на уязвимость в версиях 1.21.0 и более ранних, для демонстрации доступа к данным и компрометации…
 ttffdd/xbadmanners
Инструмент для CVE-2018-16323
 valeriocassoni/csv-injection-in-instant-developer-foundation-25.0-poc
Этот репозиторий содержит Proof of Concept (PoC) для эксплуатации уязвимости CSV-инъекции (Formula Injection) (CVE-2025-60852), затрагивающей…
 wiliam227user/cve-2018-12633-tplink-auth-bypass
Техническое исследование и анализ эксплуатации уязвимости обхода аутентификации в прошивке TP-Link TL-WR840N (CVE-2018-12633).








