
 #1
Инструменты для сканирования, обеспечения безопасности и усиления Docker, Kubernetes и контейнерных сред.
Рекомендация Kitploit

 denoland/clawpatrol
Межсетевой экран на уровне проводов для AI-агентов, который перехватывает и фильтрует трафик SQL, Kubernetes и HTTP с использованием правил HCL, с…
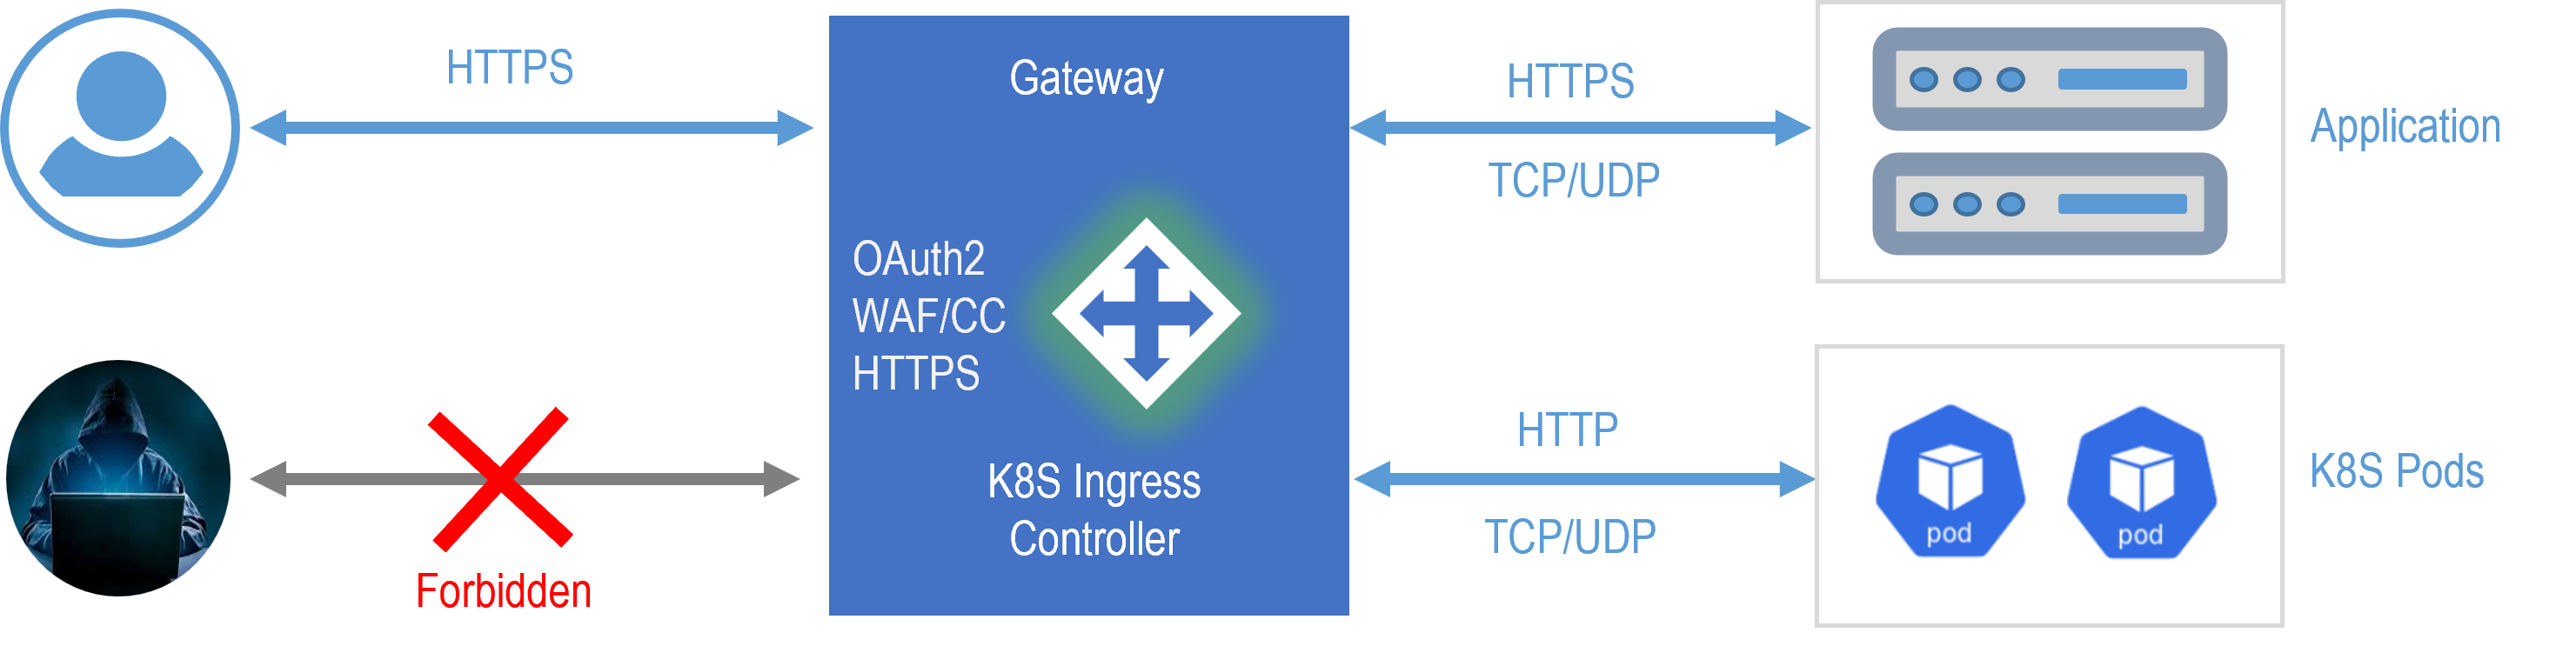 janusec/janusec
Унифицированный шлюз приложений, предоставляющий reverse proxy, WAF, CC defense, аутентификацию OAuth2, автоматизацию сертификатов ACME и GSLB для…
 target/strelka
Сканирование файлов в реальном времени на основе контейнеров в масштабе предприятия.
 asamassekou10/ship-safe
Независимый агент безопасности для программного обеспечения, написанного ИИ. Находит проблемы, выясняет, реальны ли они, и показывает вам…
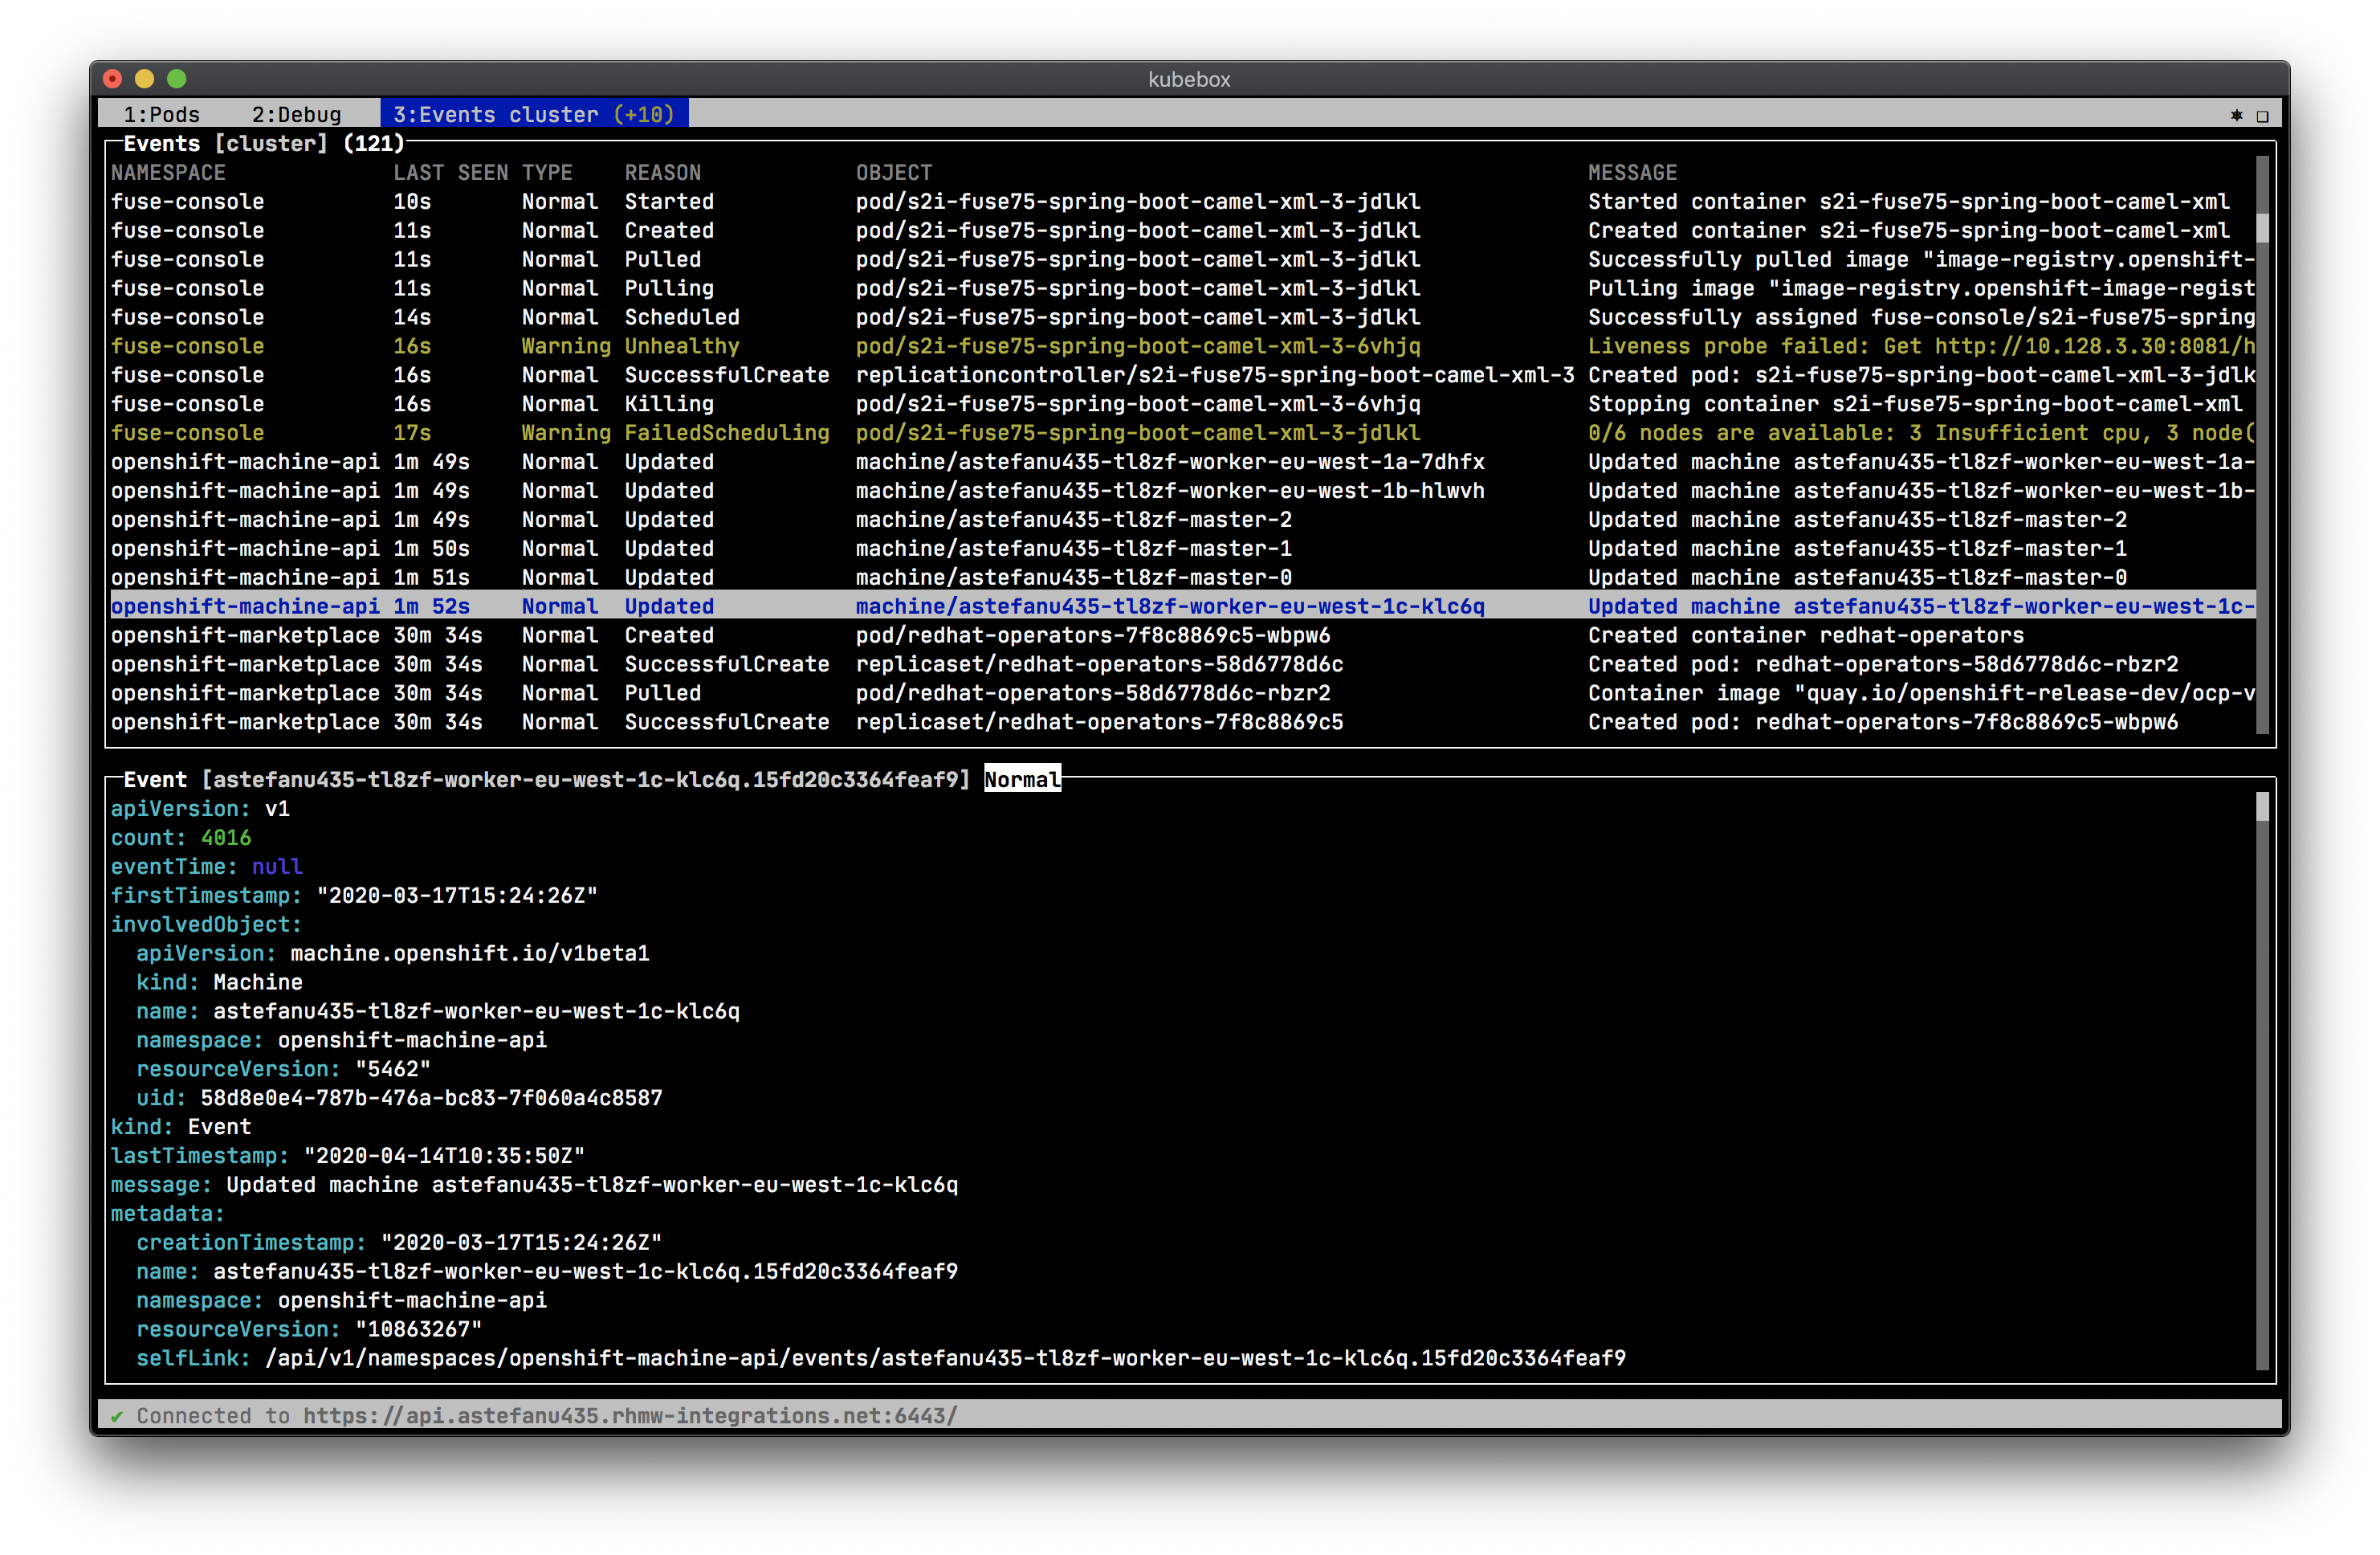 astefanutti/kubebox
⎈❏ Терминал и веб-консоль для Kubernetes
 chainguard-dev/melange
Компилирует исходный код в аудируемые, подписанные APK-пакеты с использованием декларативных конвейеров для Wolfi/Alpine, с мультиархитектурной…
 zupit/horusec
Horusec — это инструмент с открытым исходным кодом, который улучшает выявление уязвимостей в вашем проекте всего одной командой.
 chaitin/veinmind-tools
veinmind-tools — это набор инструментов для обеспечения безопасности контейнеров, разработанный компанией 长亭科技 на основе veinmind-sdk.
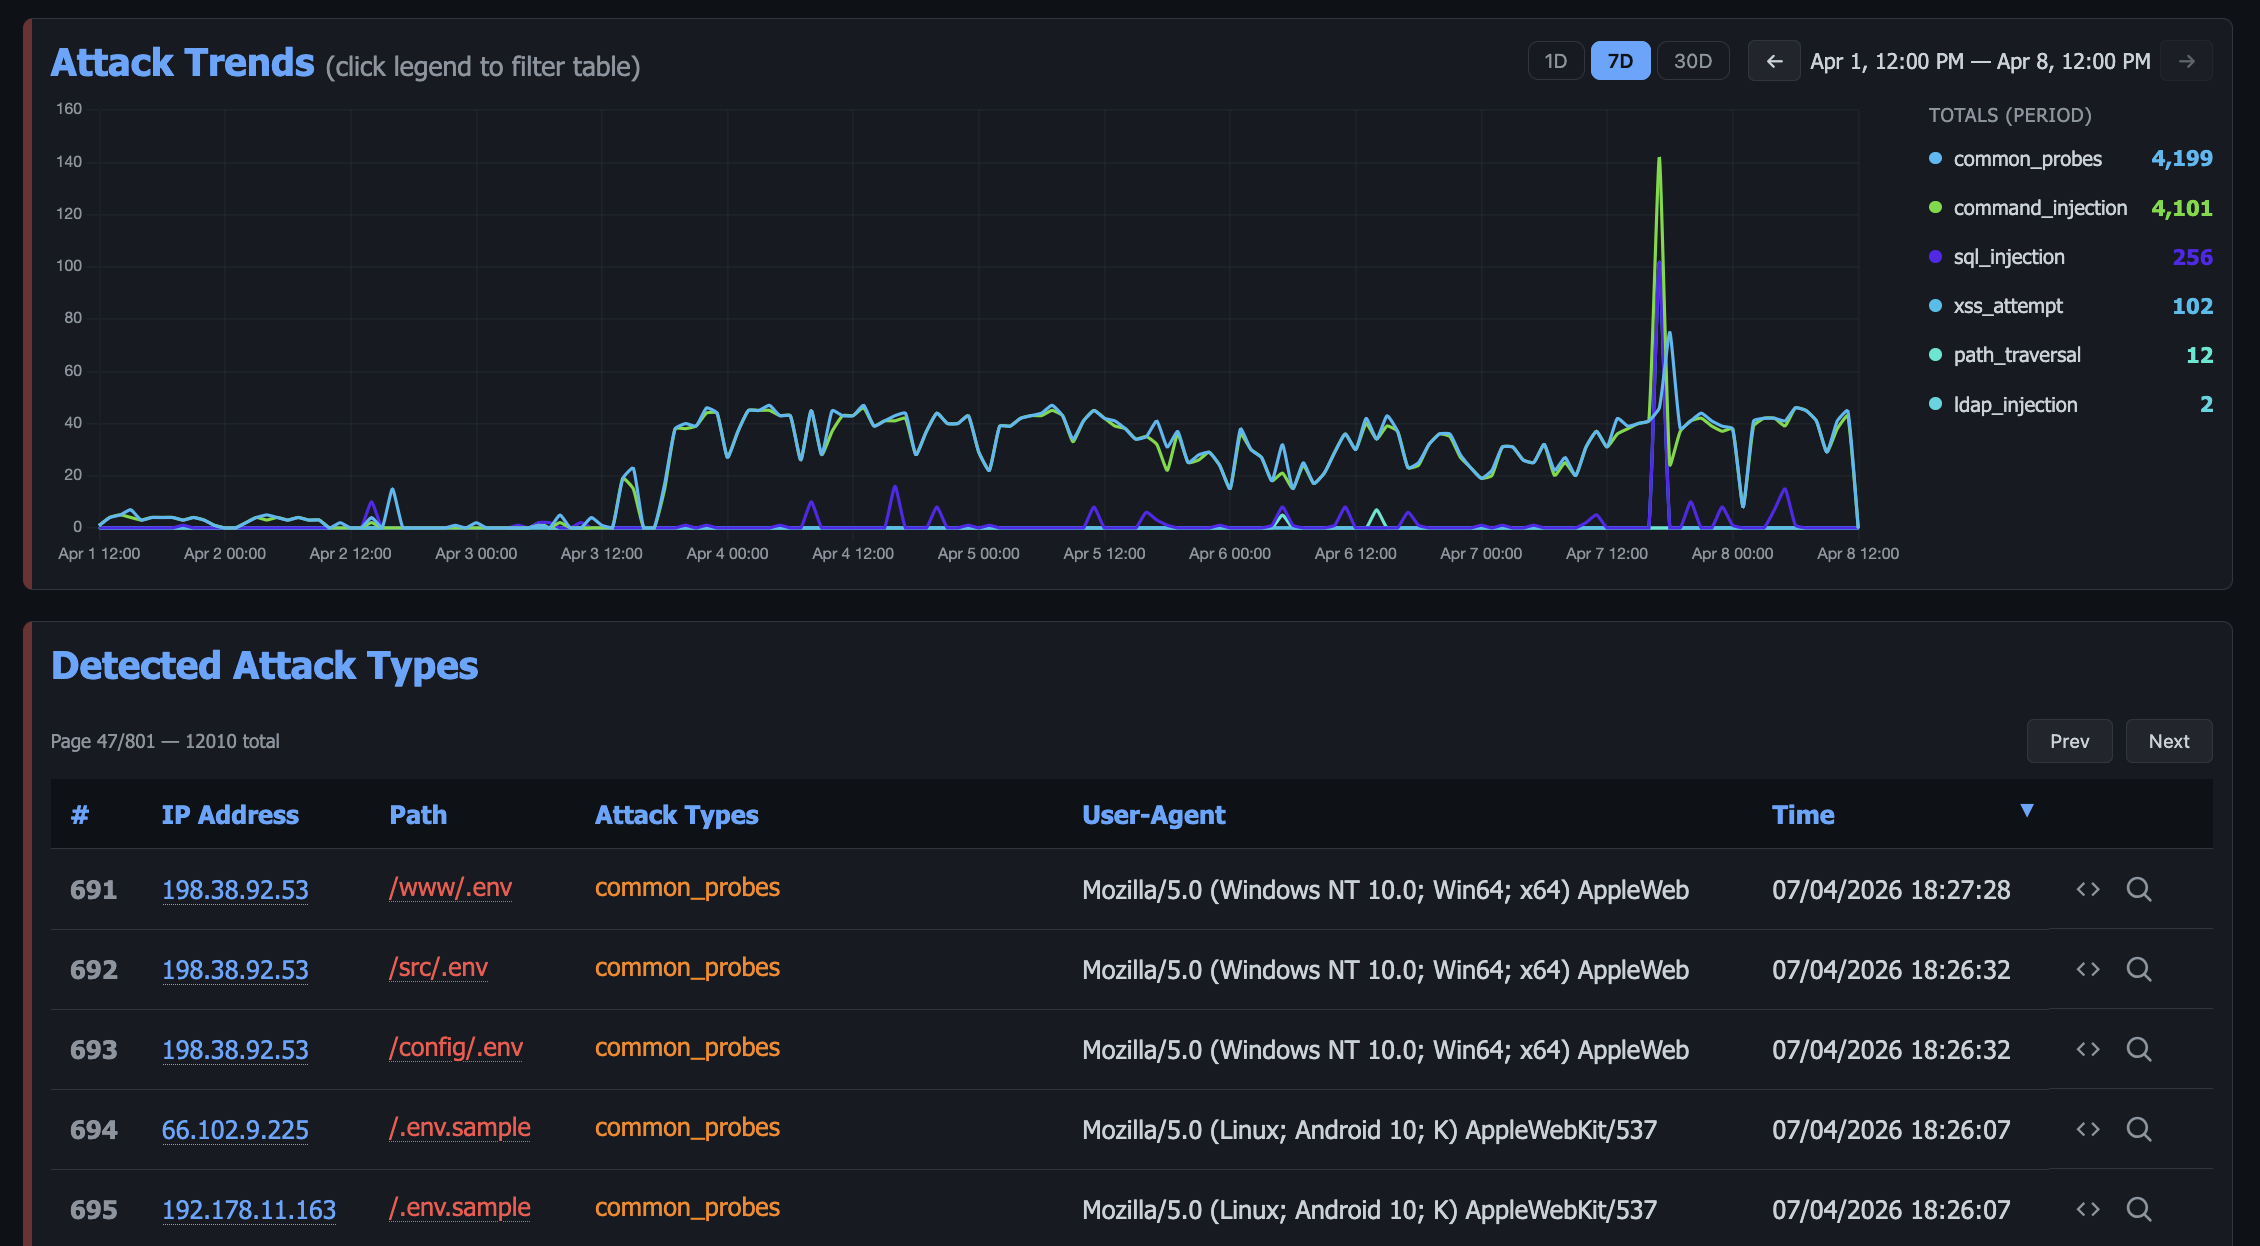 blessedrebus/krawl
Krawl — это настраиваемый, легковесный, облачный веб-сервер обмана и анти-краулер, который создает поддельные веб-приложения с простыми уязвимостями,…
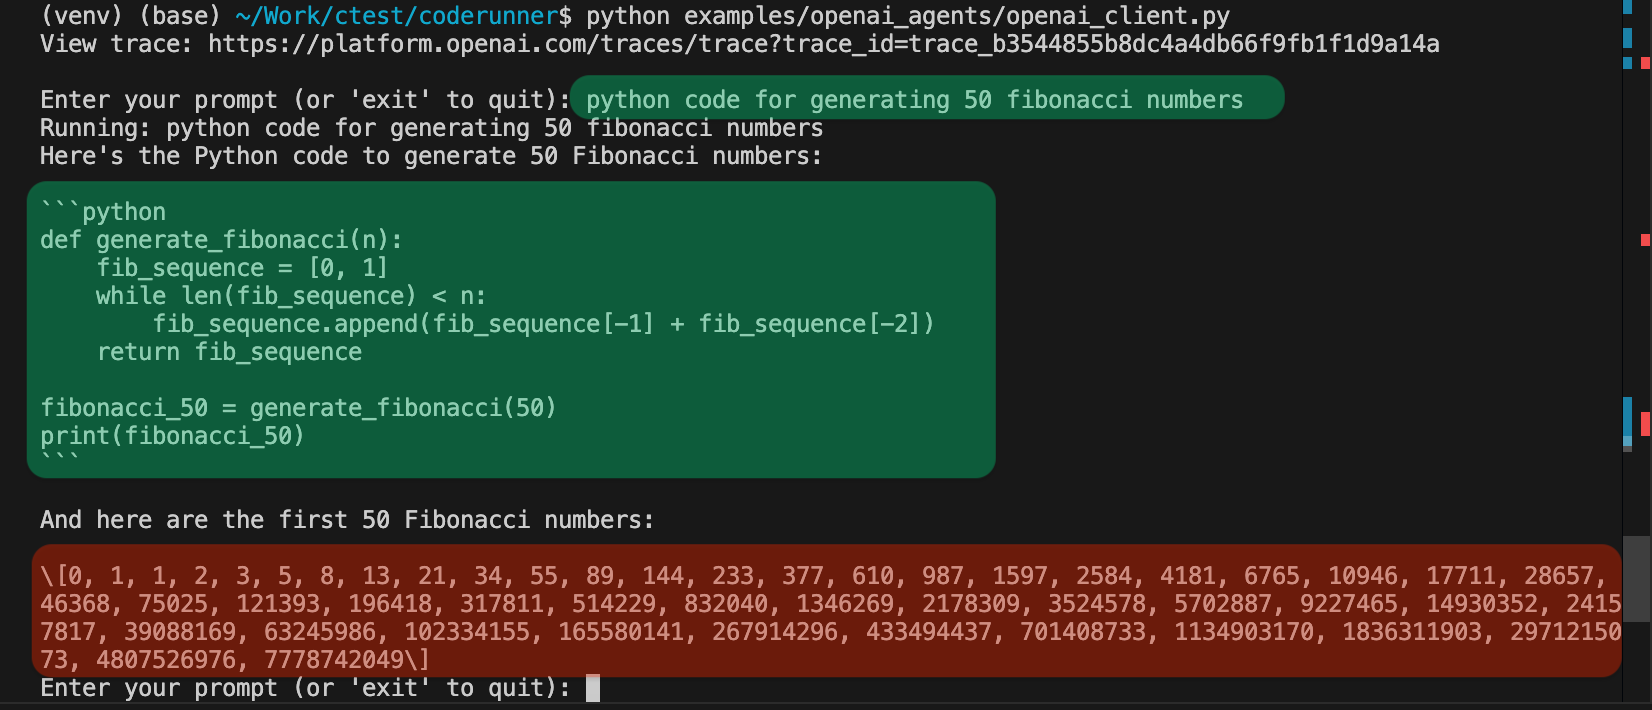 instavm/coderunner
Локальная песочница для ваших ИИ-агентов
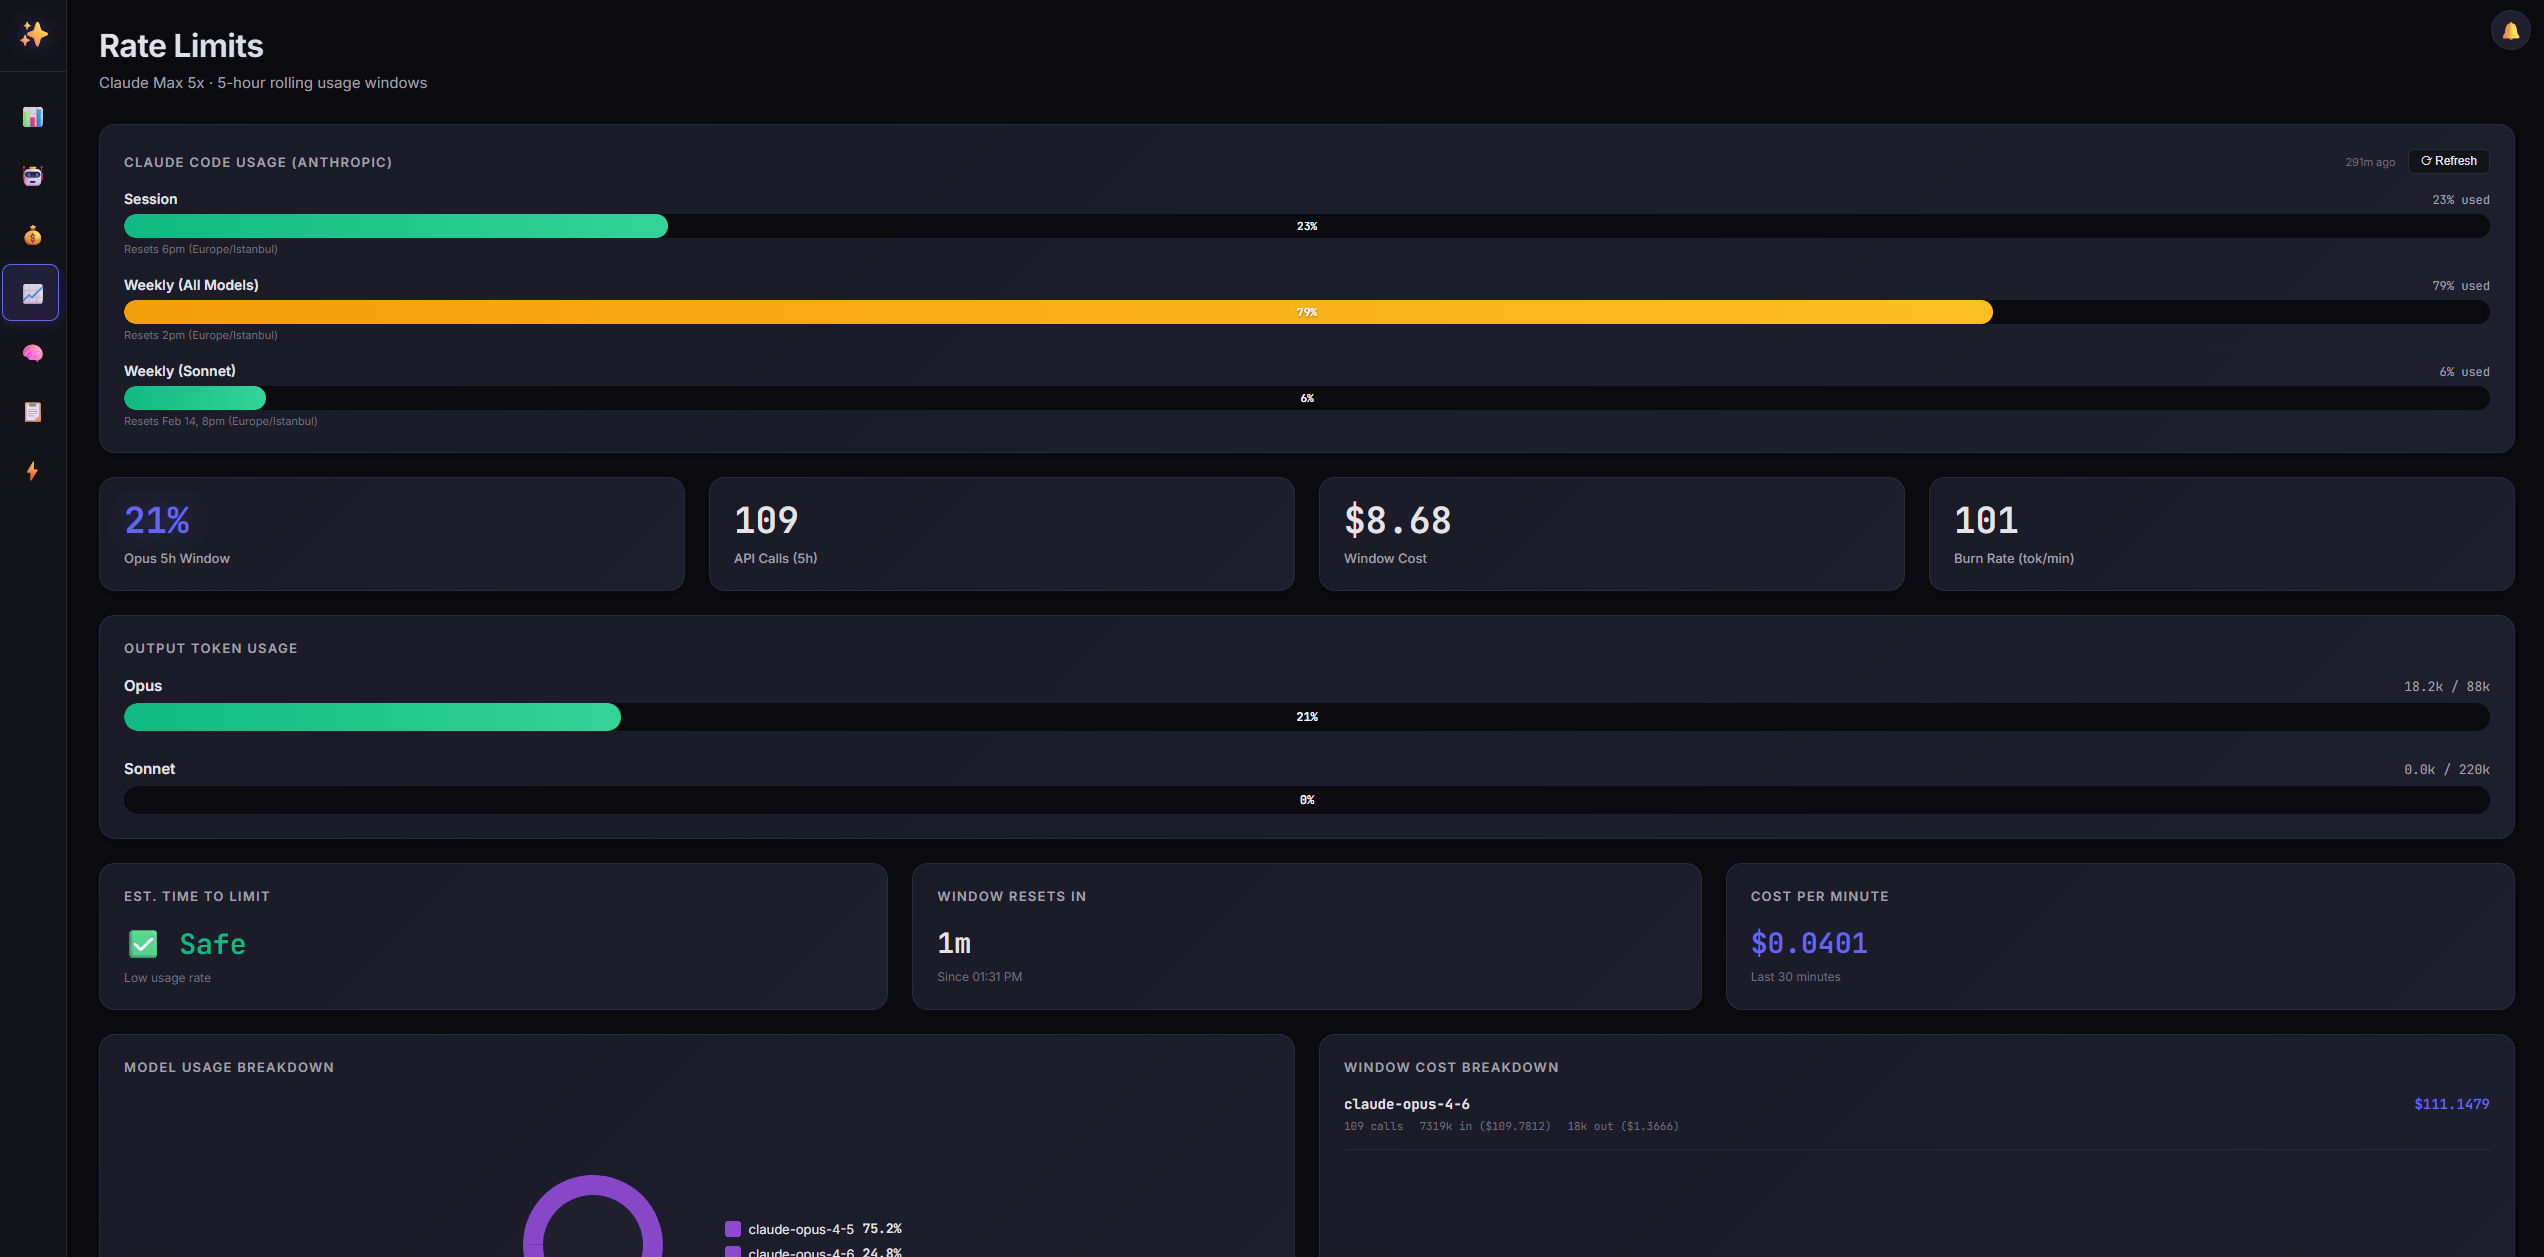 tugcantopaloglu/openclaw-dashboard
🔐 Безопасная информационная панель мониторинга в реальном времени для агентов OpenClaw AI. Аутентификация, TOTP MFA, отслеживание затрат, живая…
 cybersecsi/raudi
Репозиторий для автоматической генерации и поддержания актуальности серии Docker-образов через GitHub Actions.
 praetorian-inc/titus
Высокопроизводительный сканер секретов. CLI, библиотека Go, расширение для Burp Suite и расширение для Chrome. 487 правил обнаружения с проверкой…
 paradigmxyz/iron-proxy
Межсетевой экран исходящего трафика для недоверенных рабочих нагрузок.
 khast3x/redcloud
Автоматизированное развертывание инфраструктуры Red Team с использованием Docker
 weaveworks/weave-gitops
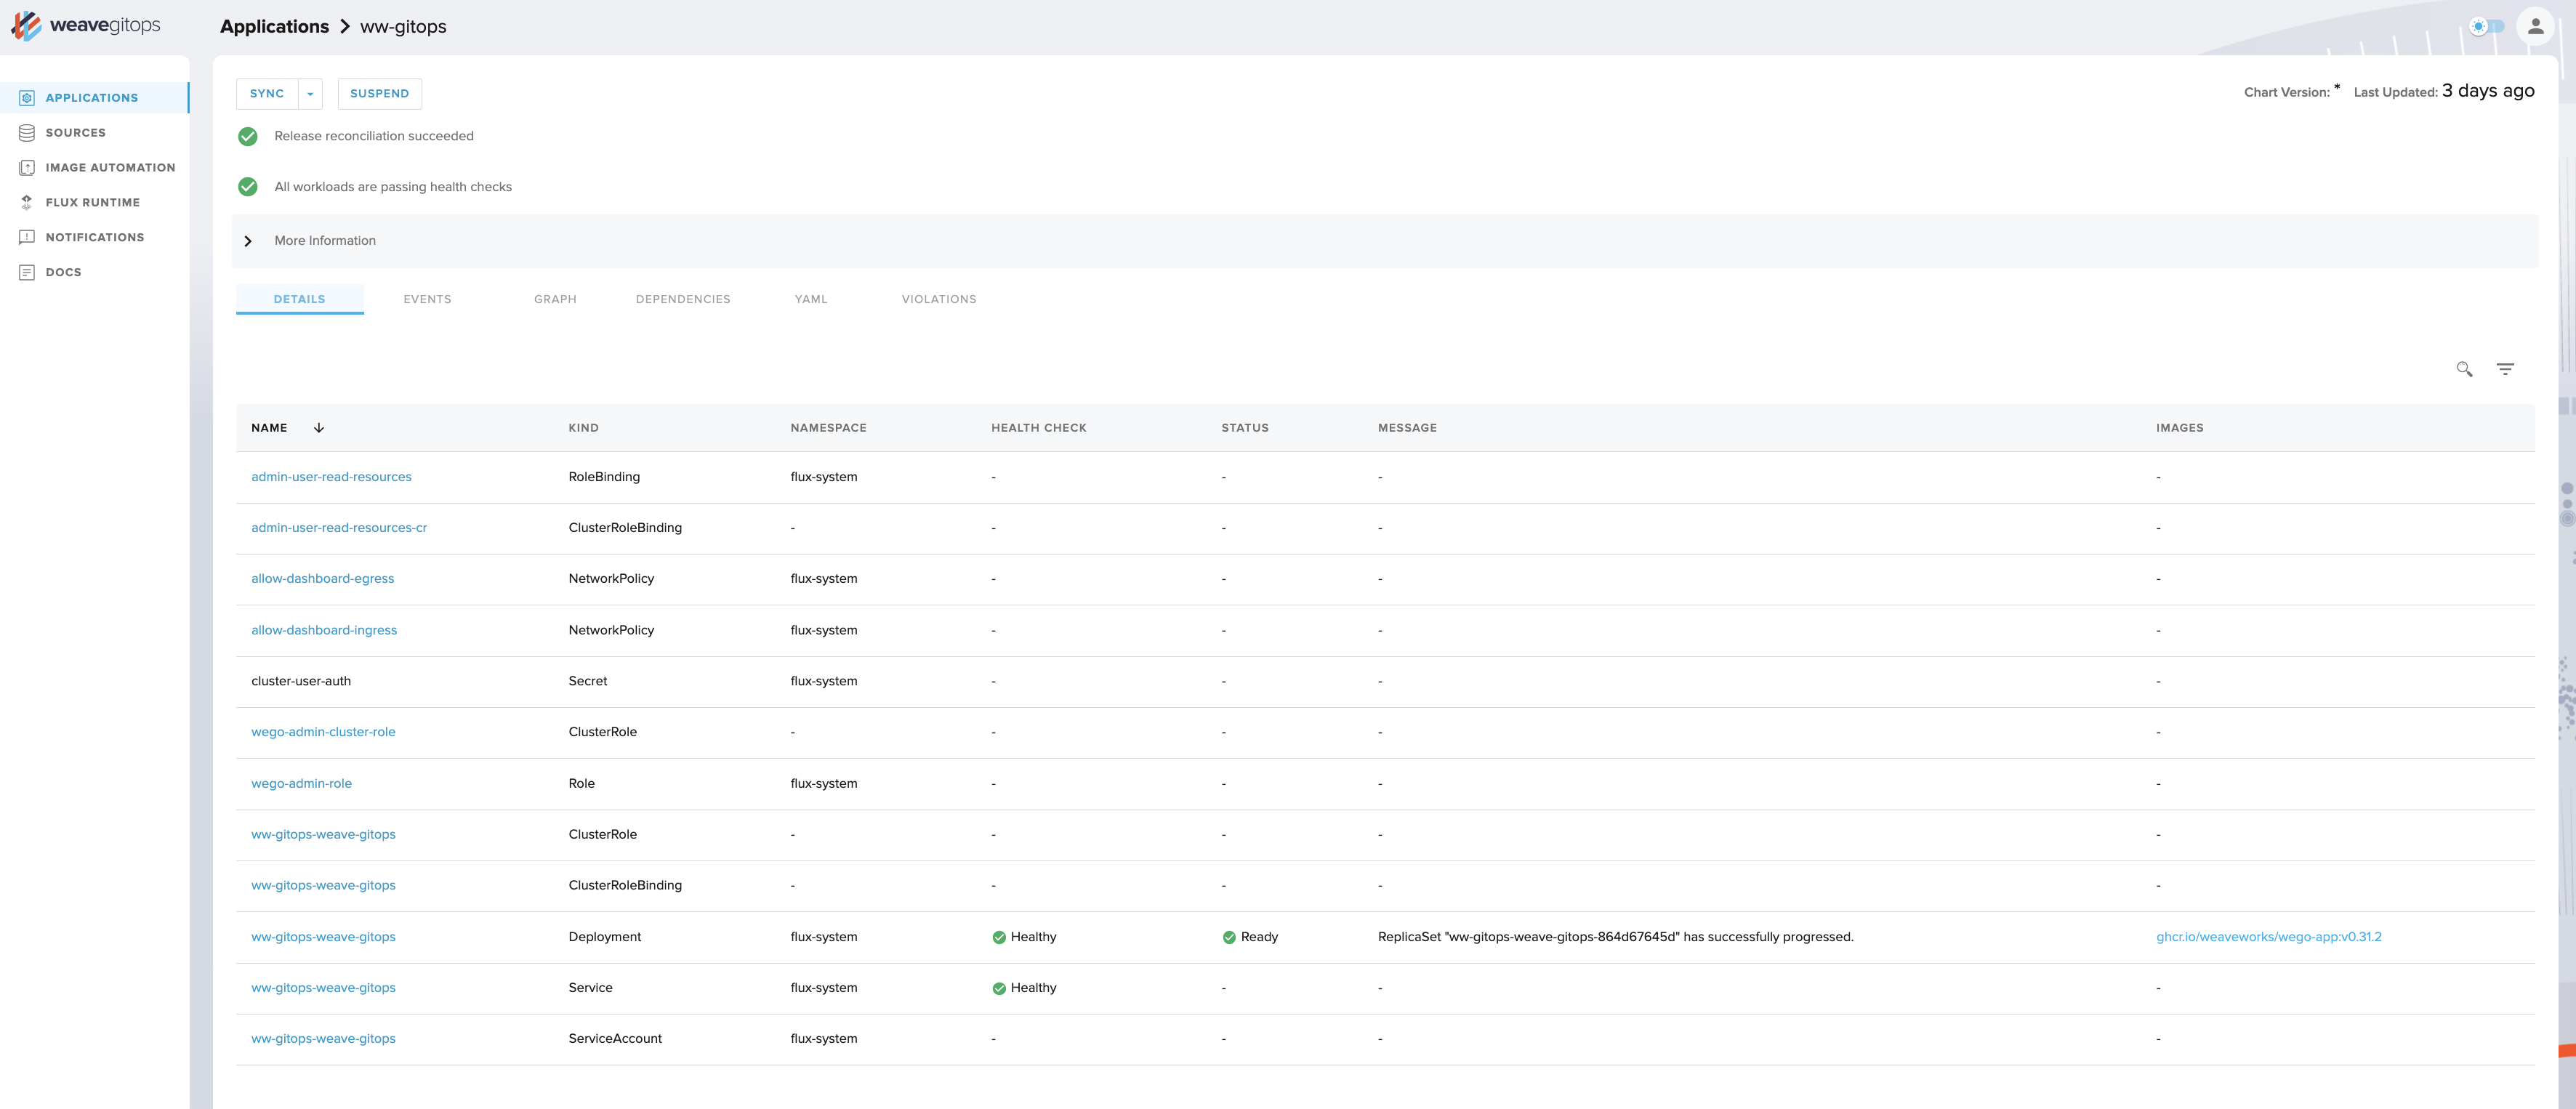
Weave GitOps переходит на проект, управляемый сообществом! Он предоставляет информацию о ваших развертываниях приложений и делает непрерывную…
 owasp/docker-security
Берём под контроль безопасность контейнеров








