
 #1
Инструменты для сканирования, обеспечения безопасности и усиления Docker, Kubernetes и контейнерных сред.
Рекомендация Kitploit

 anchore/syft
CLI-инструмент и библиотека для генерации спецификации состава программного обеспечения (SBOM) из образов контейнеров и файловых систем
 rtvkiz/minimal
Минимальная коллекция образов контейнеров, защищённых от CVE
 denoland/clawpatrol
Межсетевой экран на уровне проводов для AI-агентов, который перехватывает и фильтрует трафик SQL, Kubernetes и HTTP с использованием правил HCL, с…
 fairwindsops/polaris
Проверка лучших практик в ваших кластерах Kubernetes
 lxc/incus-os
Неизменяемый образ ОС Linux, оптимизированный для запуска контейнеров и виртуальных машин Incus, с UEFI Secure Boot, шифрованием диска TPM 2.0 и…
 nvidia/nemoclaw
Запускайте агентов, таких как Hermes, LangChain Deep Agents и OpenClaw, более безопасно внутри NVIDIA OpenShell с управляемым выводом.
 kata-containers/kata-containers
Kata Containers — это проект и сообщество с открытым исходным кодом, работающие над созданием стандартной реализации легковесных виртуальных машин…
 nanocoai/nanoclaw
Легковесная альтернатива OpenClaw, которая работает в контейнерах для безопасности. Подключается к WhatsApp, Telegram, Slack, Discord, Gmail и другим…
 cynative/cynative
ИИ-агент с доступом только на чтение, который опрашивает вашу облачную инфраструктуру, код и среду выполнения, чтобы выявлять неверные конфигурации,…
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency micro sandboxes
 manuelschipper/nah
a guard that blocks catastrophic agent actions
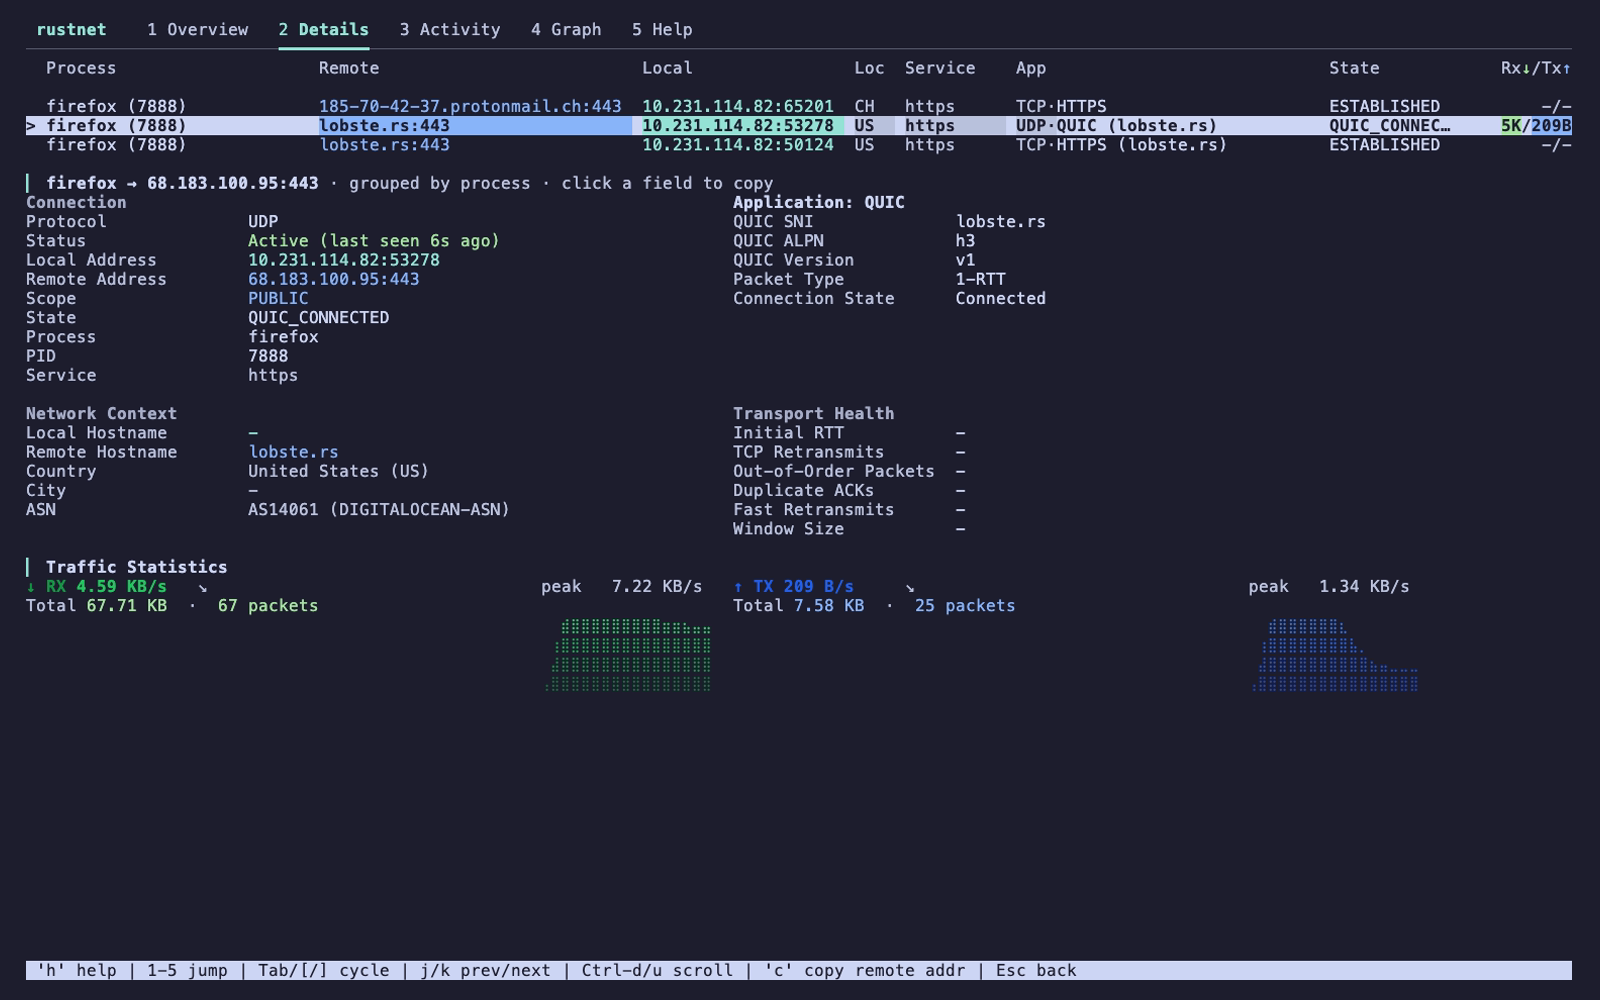 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
 checkmarx/kics
Сканер статического анализа для инфраструктуры-как-кода, который обнаруживает уязвимости безопасности, нарушения соответствия и неправильные…
 snyk/cli
Snyk CLI сканирует и отслеживает ваши проекты на предмет уязвимостей безопасности.
 cilium/cilium
Сеть, безопасность и наблюдаемость на основе eBPF
 cr0hn/dockerscan
Самый всесторонний сканер безопасности Docker
 aquasecurity/trivy-action
Запускает Trivy как действие GitHub для сканирования вашего образа Docker контейнера на уязвимости
 aquasecurity/trivy-repo
Репозиторий deb/rpm для Trivy






