
 #1

 getanteon/anteon
Платформа мониторинга и тестирования производительности Kubernetes на основе eBPF, которая автоматически создает карты сервисов, отслеживает метрики…
 metarget/metarget
Metarget — это фреймворк, обеспечивающий автоматическое создание уязвимых инфраструктур.
 redhuntlabs/kubestalk
Инструмент для разведки поверхности атак Kubernetes методом черного ящика, который проверяет незащищенные кластеры, открытые панели управления и…
 kvesta/vesta
Инструмент статического анализа уязвимостей, обнаружения конфигурации Docker и кластеров Kubernetes, основанный на реальном проникновении в облачные…
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
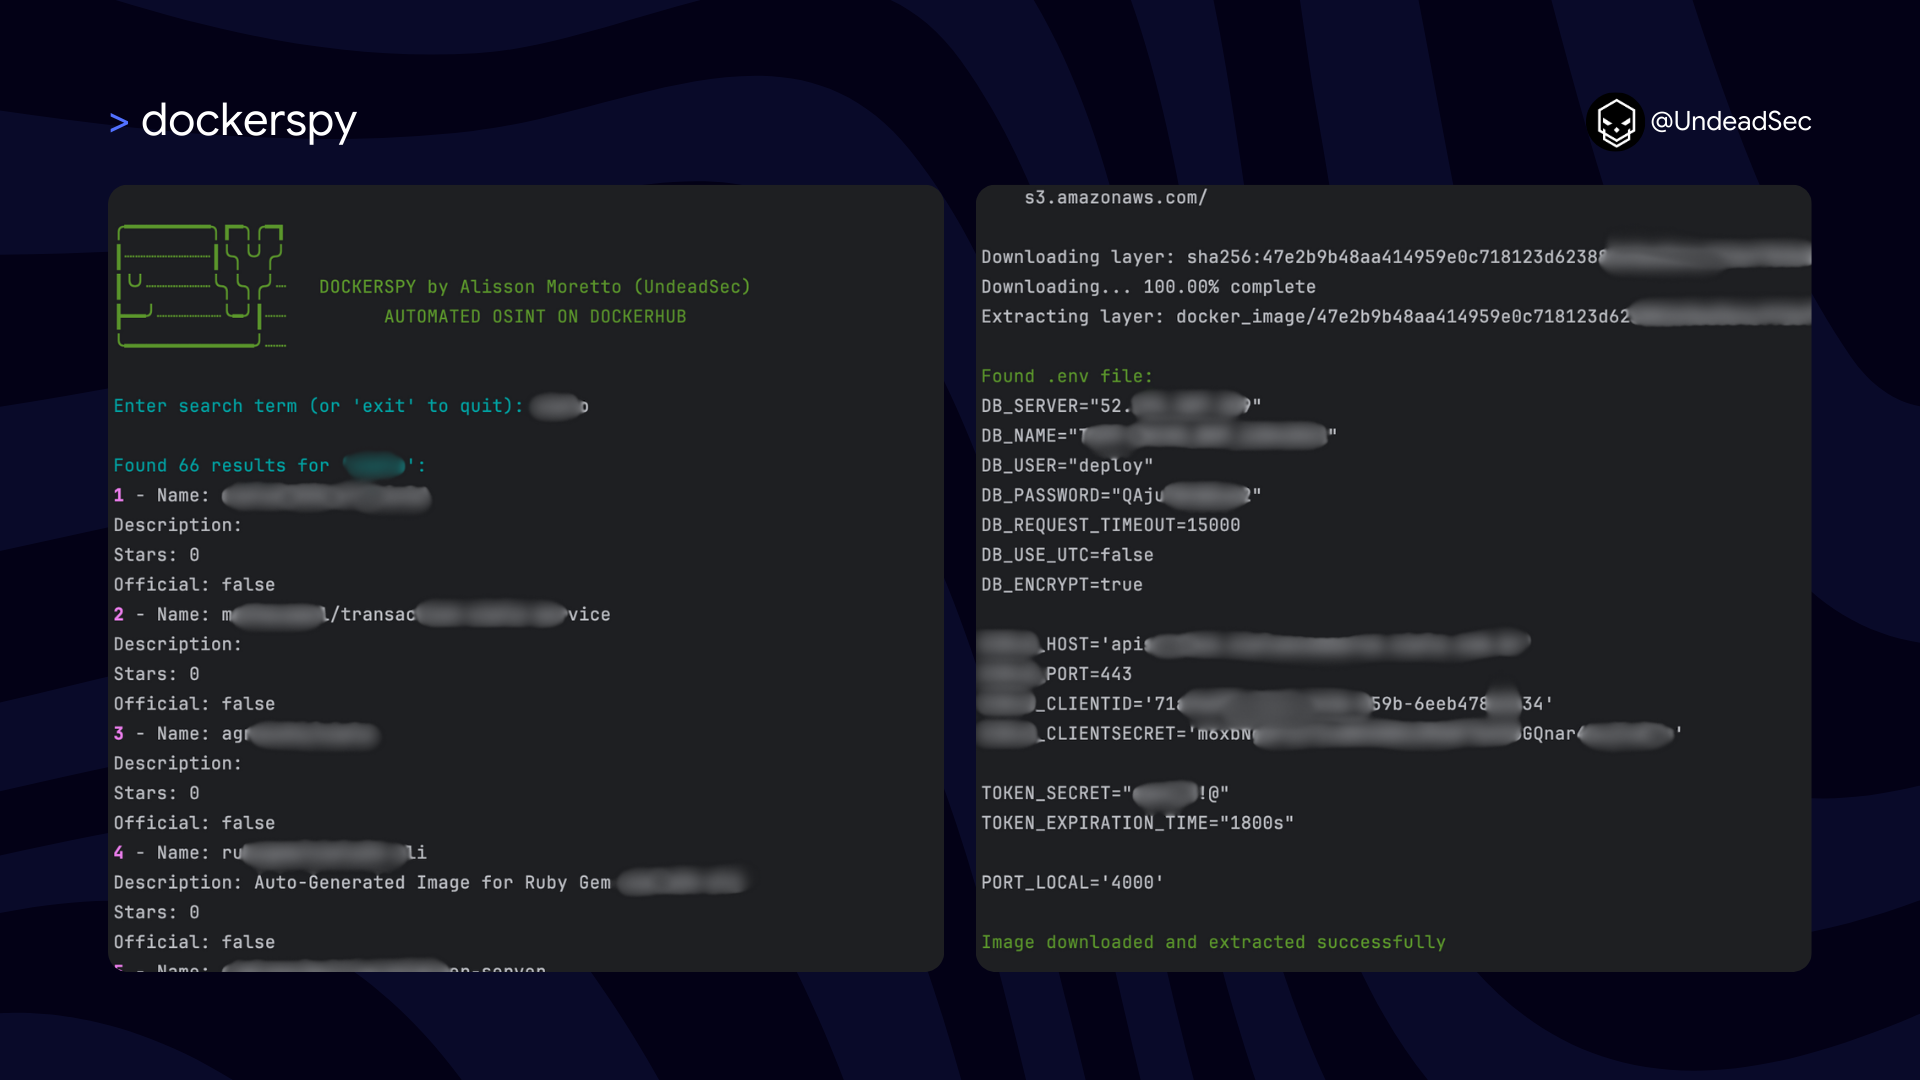 undeadsec/dockerspy
Сканирует образы Docker Hub с помощью regex-шаблонов для извлечения раскрытых секретов, закрытых ключей и токенов аутентификации с целью аудита…
 kubearmor/kubearmor
Система обеспечения безопасности в runtime. Упрочнение/песочница рабочих нагрузок и реализация политик наименьших привилегий упрощена с помощью LSM…
 kunai-project/kunai
Монитор безопасности и охотник за угрозами на основе eBPF для Linux, предоставляющий хронологически упорядоченные события с учетом контейнеров и…
 owasp-dep-scan/dep-scan
Next-generation dependency vulnerability scanner with reachability analysis, SBOM generation, license audit, and container image scanning for CI/CD…
 eeriedusk/nysm
Стелс-контейнер на основе eBPF, который скрывает процессы, сокеты, объекты eBPF и журналы аудита от системных инструментов мониторинга, позволяя…
 morpheuslord/startup-sbom
Инструмент для обратного проектирования и анализа баз данных RPM и APT с целью вывода списка всех пакетов вместе с исполняемыми файлами, службами,…
 kubescape/kubescape
Открытая платформа безопасности Kubernetes, сканирующая кластеры, манифесты и образы на предмет неправильных конфигураций, уязвимостей и соответствия…
 aquasecurity/trivy-operator
Kubernetes-нативный оператор безопасности, который автоматизирует сканирование уязвимостей, аудит конфигураций, обнаружение секретов, анализ RBAC и…
 cyberhades/hardening-k8s-containers
Практическая лабораторная работа, демонстрирующая усиление безопасности контейнеров Kubernetes путем сравнения развертываний по умолчанию и с…
 snyk/cli
Snyk CLI сканирует и отслеживает ваши проекты на предмет уязвимостей безопасности.
 rolix44/kubestroyer
Инструмент эксплуатации Kubernetes, написанный на Go, который сканирует открытые порты и эксплуатирует неверные конфигурации кластера, включая…
 bytedance/elkeid
Elkeid — это open source решение, которое может удовлетворить требования безопасности различных рабочих нагрузок, таких как хосты, контейнеры, K8s и…
 siriusscan/sirius
Открытый сканер уязвимостей с автоматическим обнаружением сети, обнаружением на основе CVE, оценкой CVSS, панелями рисков, удалёнными агентами через…







