
 #1
Инструменты техник побега из контейнера, повышения привилегий и тестирования побега из песочницы.
Рекомендация Kitploit
 likekabin/cve-2019-5736
Деструктивный эксплойт побега из Docker-контейнера для CVE-2019-5736, перезаписывающий /usr/bin/docker-runc на хосте полезной нагрузкой, запускаемой…
 swsmith2391/cve-2024-29510
POC-код для CVE-2024-29510 и демонстрационное VulnApp
 louisliunova/cve-2019-14271_exploit
Удобный и экономящий время автоматический скрипт для сборки окружения и его эксплуатации.
 krish-foren6/cve-2026-31431-report-copy-fail-vulnerability-
Подробный анализ уязвимости Copy Fail (CVE-2026-31431) в ядре Linux, включая механизм повреждения памяти, цепочку повышения привилегий и влияние на…
 vrtlbob/linux-kernel-vulnerabilities-cve-2026-23111
Уязвимость LPE высокого уровня серьёзности в ядре Linux с оценкой CVS 7.8. Инвертированная проверка со стороны пользователя позволяет процессу внутри…
 davidrxchester/cve-2026-5817
POC удаленного выполнения кода из Docker-контейнера на хост через vllm-metal trust_remote_code=True
 strikoder-premium/cve-2024-21626-runc-1.1.11-escape
PoC для CVE-2024-21626: runc утекает внутренний fd, ссылающийся на host CWD перед pivot_root, что позволяет совершить выход из контейнера, установив…
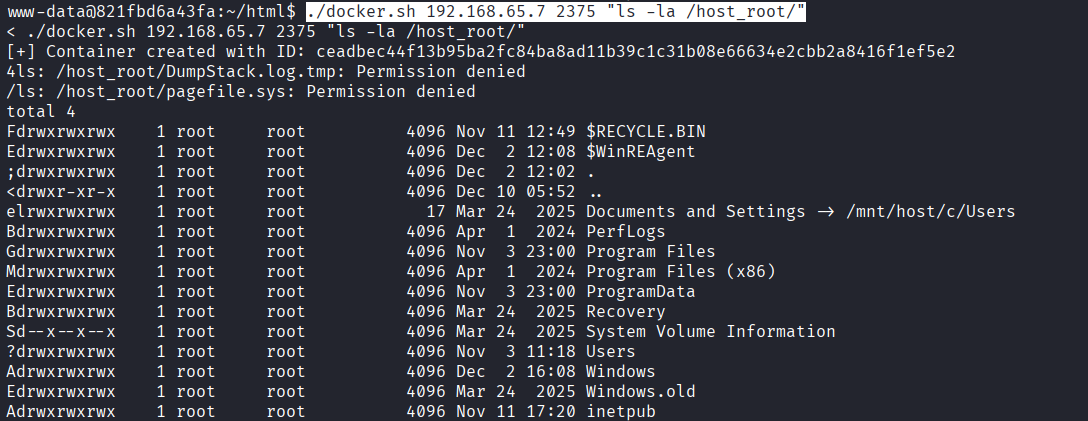 pppxo/cve-2025-9074-poc-bash
Эксплойт на основе Bash для концептуального доказательства уязвимости CVE-2025-9074, позволяющий осуществить побег из Docker-контейнера путем…
 louisliunova/cve-2022-1227_exploit
Скрипт для эксплуатации CVE-2022-1227
 giverofgifts/cve-2019-5736-custom-runtime
CVE-2019-5736, реализованная в собственном контейнерном runtime для понимания эксплойта.
 locus-x64/cve-2025-61765_poc
Доказательство концепции уязвимости небезопасной десериализации pickle в Socket.IO
 mindasy/cve-2025-23266-migration-bypass
cve-2025-23266-migration-bypass
 ihsansencan/react2shell-cve-2025-55182
* React2Shell-CVE-2025-55182
 rubby2001/cve-2025-1974-go
Эксплуатируйте CVE-2025-1974 одним файлом.
 scumfrog/cve-2025-55130
POC для CVE-2025-55130
 0xrakan/coolify-cve-2025-66209-66213
Публичное уведомление о безопасности для CVE-2025-66209, CVE-2025-66210, CVE-2025-66211, CVE-2025-66212 и CVE-2025-66213
 followboy1999/cve-2022-25365
Эксплойт Proof-of-concept для CVE-2022-25365, уязвимость повышения привилегий в Docker Desktop для Windows через олицетворение именованного канала.
 megadimenex/megahidocker
Этот проект — эксплойт для некоторых docker-контейнеров с кодом, аналогичным уязвимости: CVE-2020-35191








