
 #1
Инструменты техник побега из контейнера, повышения привилегий и тестирования побега из песочницы.
Рекомендация Kitploit

 markakd/container_escape
Container escape proof-of-concept exploits for CVE-2026-80521 and CVE-2026-52910, with a disposable QEMU/Ubuntu VM harness for safe PoC execution.
 starscow/copy-fail-cve-2026-31431-kubernetes-poc
Доказательство концепции, демонстрирующее побег из контейнера в Kubernetes через повреждение page-cache ядра CVE-2026-31431, позволяющее достичь…
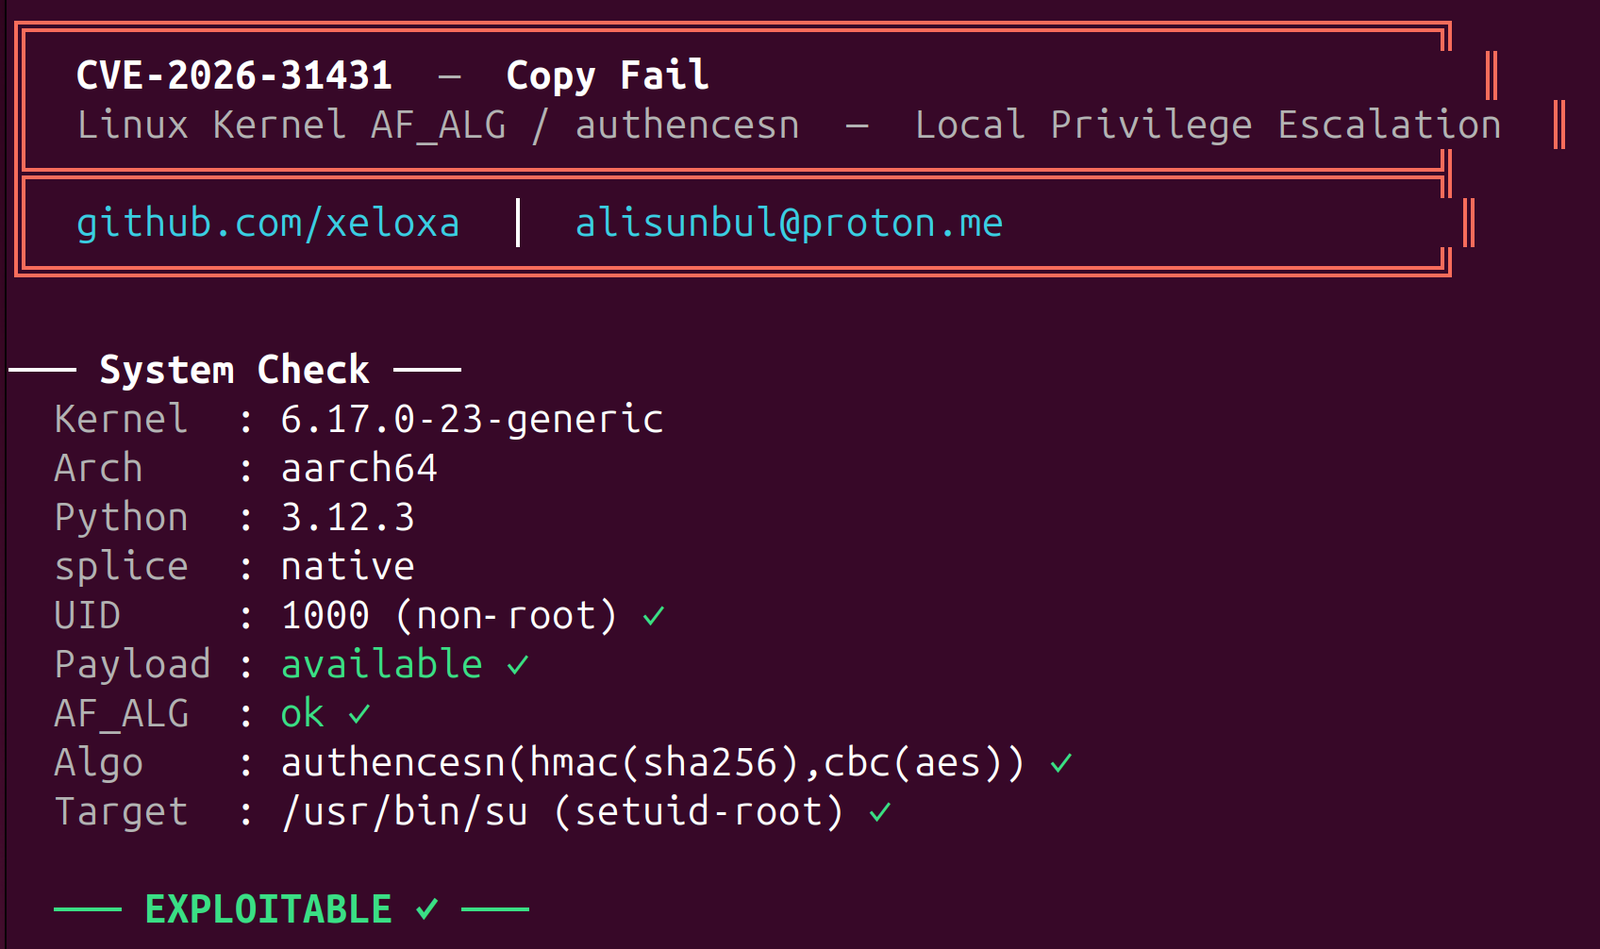 xeloxa/copyfail-exploit
Копия эксплойта LPE для CVE-2026-31431. Чистая, мультиархитектурная реализация на Python, нацеленная на уязвимость страничного кэша AF_ALG в ядре…
 krish-foren6/cve-2026-31431-report-copy-fail-vulnerability-
Подробный анализ уязвимости Copy Fail (CVE-2026-31431) в ядре Linux, включая механизм повреждения памяти, цепочку повышения привилегий и влияние на…
 hans362/cve-2026-31431-copy-fail-container-escape
# Обход контейнера в любом docker-контейнере с включённым healthcheck через CVE-2026-31431
 gr-1m/cve-2026-31431
Golang-переписывание эксплойта локального повышения привилегий Copy Fail (CVE-2026-31431), повреждающего кэш страниц для получения root на системах…
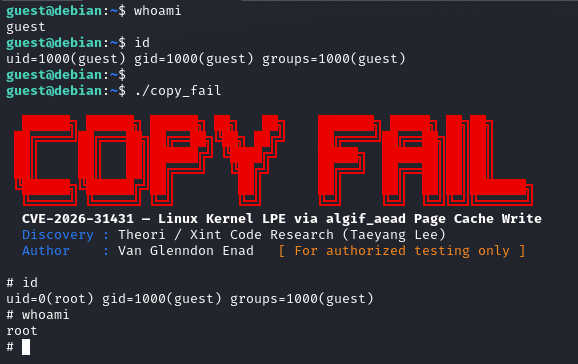 sl4ck0th/cve-2026-31431-poc
Доказательство концепции эксплуатации для CVE-2026-31431, локального повышения привилегий в ядре Linux через запись в page cache AF_ALG, позволяющего…
 recofu/cve-2026-31431-copy-fail
Эксплойт локального повышения привилегий для CVE-2026-31431 в криптоподсистеме ядра Linux, обеспечивающий доступ root и выход из контейнера с помощью…
 m4xsec/cve-2026-31431-rce-exploit
Эксплойт локального повышения привилегий для CVE-2026-31431 — логической ошибки в AF_ALG ядра Linux, позволяющей непривилегированным пользователям…
 christbowel/cve-2026-41900-poc
Доказательство концепции эксплуатации для CVE-2026-41900 — неаутентифицированного удалённого выполнения кода в OpenLearnX через монтирование тома…
 mishl-dev/cve_2026_31431
Эксплойт для CVE-2026-31431 — примитив записи в page-cache ядра Linux, позволяющий повышать локальные привилегии и совершать побег из контейнера…
 luotian2/cve-2026-31431
Эксплойт для CVE-2026-31431 — ошибки в authencesn ядра Linux, позволяющей локальному повышению привилегий и выходу из контейнера через запись 4 байт…
 gmeghnag/test-cve-2026-31431
Эксплойт proof-of-concept для CVE-2026-31431, демонстрирующий выход из контейнера и повышение привилегий в средах OpenShift.
 percivalll/dirty-frag-kubernetes-poc
Доказательство концепции, демонстрирующее выход из контейнера в Amazon EKS путем эксплуатации уязвимости Dirty Frag (CVE-2026-43284) — повреждения…
 qi4l/cve-2026-31431-container-escape
Proof-of-concept эксплойт для побега из контейнера, targeting CVE-2026-31431 в runC, демонстрирующий повышение привилегий и выход за пределы…
 fulucky0-yuri/cve-2026-31431-pocc
C-реализация proof-of-concept для CVE-2026-31431 — уязвимости отравления кэша страниц AF_ALG в ядре Linux, которая позволяет локально повышать…
 wuzuowei/copy-fail-cve-2026-31431
Эксплойт для CVE-2026-31431, уязвимости authencesn в ядре Linux, позволяющей локальное повышение привилегий до root и выход из контейнера через…
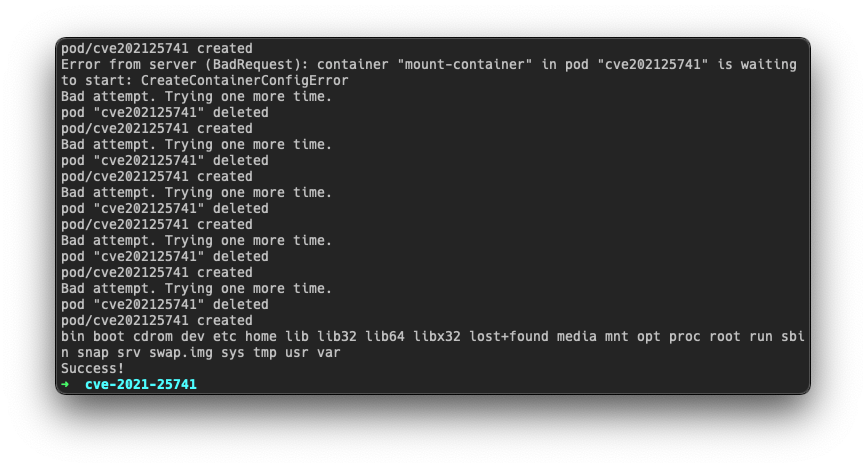 betep0k/cve-2021-25741
Эксплойт для уязвимости CVE-2021-25741 в Kubernetes, позволяющей монтировать файловую систему хоста в поды через состояние гонки, со скриптами…








